Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 30 września 2026 11:37
Zakończenie: 30 września 2026 11:54
Egzamin zdany!
Wynik: 29/40 punktów (72,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 73% podejść do kwalifikacji INF.02.
Porównanie z 115115 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Która z wymienionych właściwości kabla koncentrycznego RG-58 sprawia, że nie jest on obecnie używany do tworzenia lokalnych sieci komputerowych?
A. Brak możliwości nabycia dodatkowych urządzeń sieciowych
B. Maksymalna prędkość przesyłu danych 10 Mb/sTwoja odpowiedź
C. Koszt narzędzi do instalacji i łączenia kabli
D. Maksymalna odległość między urządzeniami wynosząca 185 m
Poprawna odpowiedź. Kabel koncentryczny RG-58 charakteryzuje się maksymalną prędkością transmisji danych wynoszącą 10 Mb/s, co jest niewystarczające w kontekście współczesnych potrzeb lokalnych sieci komputerowych. W dzisiejszych czasach, gdzie wymagana jest znacząco wyższa prędkość przesyłu danych, standardowe rozwiązania takie jak Ethernet wymagają przepustowości rzędu 100 Mb/s (Fast Ethernet) lub więcej, co sprawia, że RG-58 nie jest już adekwatnym rozwiązaniem. Przykładem może być sieć Gigabit Ethernet, która wymaga prędkości 1 Gb/s, co jest niemożliwe do osiągnięcia przy użyciu kabli koncentrycznych. Dodatkowo, stosując nowoczesne technologie, takie jak światłowody, można osiągnąć transfery danych na poziomie terabitów na sekundę. W związku z tym, ograniczenie prędkości transmisji w RG-58 jest kluczowym czynnikiem wpływającym na jego wykluczenie z nowoczesnych instalacji sieciowych oraz standardów branżowych, takich jak IEEE 802.3.
Pytanie 2
Aby umożliwić transfer danych między siecią w pracowni a siecią ogólnoszkolną o innej adresacji IP, należy zastosować
A. access point
B. routerPoprawna odpowiedź
C. switchTwoja odpowiedź
D. hub
Niepoprawna odpowiedź. Przełącznik, koncentrator i punkt dostępowy to urządzenia, które pełnią różne funkcje w sieciach komputerowych, ale nie są one odpowiednie do rozwiązywania problemu wymiany danych pomiędzy sieciami o różnych adresacjach IP. Przełącznik działa na poziomie warstwy 2 modelu OSI i jest odpowiedzialny za przesyłanie ramek w obrębie jednej sieci lokalnej (LAN). Nie zapewnia jednak możliwości routingu między różnymi sieciami, co jest kluczowe w przypadku wymaganej wymiany danych między sieciami o odmiennych adresacjach IP. Koncentrator, będący urządzeniem pasywnym, po prostu przesyła sygnały do wszystkich podłączonych urządzeń, ale nie potrafi zrozumieć i zarządzać adresacją IP. Natomiast punkt dostępowy, chociaż umożliwia bezprzewodowy dostęp do sieci lokalnej, również nie ma funkcji routingu, a jedynie łączy urządzenia w obrębie tej samej sieci. Typowym błędem w myśleniu jest przekonanie, że każde urządzenie sieciowe może pełnić funkcję rutera, podczas gdy każde z nich ma swoją ściśle określoną rolę. Bezpośrednia wymiana danych wymaga zaawansowanego zarządzania trasami, co jest możliwe tylko dzięki ruterom, które są zaprojektowane do pracy w złożonych środowiskach wielosesyjnych i wieloadresowych.
Pytanie 3
Jaką długość ma maska sieci dla adresów z klasy B?
A. 8 bitów
B. 12 bitów
C. 16 bitówTwoja odpowiedź
D. 24 bity
Poprawna odpowiedź. Odpowiedź 16 bitów jest prawidłowa, ponieważ w klasie B adresy IP mają zdefiniowaną długość maski sieci wynoszącą 255.255.0.0, co odpowiada 16 bitom przeznaczonym na identyfikację sieci. Klasa B jest używana w dużych sieciach, gdzie liczba hostów w sieci jest znaczna. Zastosowanie tej długości maski pozwala na podział dużych przestrzeni adresowych, co jest istotne w kontekście efektywnego zarządzania adresami IP. W praktyce, adresy IP klasy B są często wykorzystywane w organizacjach oraz instytucjach posiadających wiele urządzeń w sieci. Przykładem zastosowania jest zbudowanie infrastruktury dla korporacji, gdzie adresy przypisane do różnych działów mogą być zarządzane w ramach tej samej sieci. Warto również zauważyć, że w standardach TCP/IP, klasy adresowe są klasyfikowane w sposób, który wspiera różnorodne scenariusze sieciowe, a znajomość długości maski jest kluczowa dla administratorów sieci.
Pytanie 4
W przedsiębiorstwie zainstalowano pięć komputerów z adresami kart sieciowych zawartymi w tabeli. W związku z tym można wyróżnić
Adres IP
Maska
10.1.61.10
255.255.0.0
10.1.61.11
255.255.0.0
10.3.63.20
255.255.0.0
10.3.63.21
255.255.0.0
10.5.63.10
255.255.0.0
A. 5 podsieci
B. 1 sieć
C. 3 podsieciPoprawna odpowiedź
D. 2 podsieciTwoja odpowiedź
Niepoprawna odpowiedź. Zrozumienie liczby możliwych podsieci w danej konfiguracji wymaga analizy maski podsieci oraz klasy adresów IP. W przypadku maski 255.255.0.0 mamy do czynienia z siecią klasy B, gdzie pierwsze dwa oktety określają część sieciową, a pozostałe dwa oktety pozwalają na określenie hostów. Adresy przedstawione w pytaniu należą do zakresów różnych podsieci: 10.1.x.x, 10.3.x.x i 10.5.x.x, co wskazuje na trzy oddzielne podsieci. Błędnym podejściem jest myślenie, że każdy unikalny adres IP lub karta sieciowa automatycznie oznacza oddzielną podsieć. Często spotykanym błędem jest również założenie, że wszystkie adresy IP muszą tworzyć jedną dużą sieć, co neguje możliwości oferowane przez subnetting. Subnetting pozwala na efektywne zarządzanie dużymi zasobami adresowymi przez ich podział na mniejsze, bardziej zarządzalne segmenty, co jest szczególnie przydatne w środowiskach korporacyjnych i przy rozproszonych topologiach sieciowych. Ostatecznie, zrozumienie i poprawna interpretacja maski podsieci jest kluczowa dla właściwej klasyfikacji i organizacji sieci komputerowej, co przekłada się na wydajność i bezpieczeństwo operacyjne.
Pytanie 5
W systemie Linux narzędzie fsck służy do
A. obserwacji stanu procesora
B. sprawdzania wydajności karty sieciowej
C. eliminacji nieprawidłowych wpisów w rejestrze systemowym
D. wykrywania i naprawy uszkodzonych sektorów na dysku twardymTwoja odpowiedź
Poprawna odpowiedź. Program fsck, czyli 'file system check', jest narzędziem w systemie Linux służącym do analizy i naprawy systemów plików. Jego główną funkcją jest identyfikacja i naprawa uszkodzonych sektorów oraz błędów w strukturze systemu plików, co ma kluczowe znaczenie dla zapewnienia integralności danych oraz stabilności systemu. Przykładowo, jeśli system operacyjny lub aplikacja zawiodą w trakcie zapisu danych, może dojść do uszkodzenia systemu plików. Użycie fsck w takich sytuacjach umożliwia użytkownikom przywrócenie pełnej funkcjonalności dysku, co jest niezbędne w przypadku systemów produkcyjnych, gdzie dostęp do danych jest krytyczny. W standardach branżowych, regularne używanie fsck jako części rutynowych zadań konserwacyjnych jest zalecane, aby uniknąć poważniejszych problemów z danymi w przyszłości. Narzędzie to może być także używane w trybie offline, co oznacza, że można je uruchomić podczas rozruchu systemu, aby naprawić błędy przed załadowaniem systemu operacyjnego.
Pytanie 6
Topologia fizyczna sieci, w której wykorzystywane są fale radiowe jako medium transmisyjne, nosi nazwę topologii
A. CSMA/CDTwoja odpowiedź
B. magistrali
C. ad-hocPoprawna odpowiedź
D. pierścienia
Niepoprawna odpowiedź. Wybór odpowiedzi magistrali, pierścienia lub CSMA/CD jako typów topologii sieci jest mylący, ponieważ wszystkie te podejścia różnią się istotnie od modelu ad-hoc, który bazuje na komunikacji bezprzewodowej. Topologia magistrali wykorzystuje wspólne medium transmisyjne, zwykle w postaci kabla, do przesyłania danych pomiędzy wszystkimi węzłami w sieci. Jej struktura jest statyczna i wymaga, aby wszystkie urządzenia były fizycznie podłączone do jednego kabla, co ogranicza elastyczność i mobilność. Z kolei topologia pierścienia, w której każdy węzeł jest połączony z dwoma innymi, tworząc zamkniętą pętlę, również nie jest odpowiednia dla sieci ad-hoc, gdzie kluczowa jest dynamiczna adaptacyjność i możliwość swobodnego łączenia się z innymi urządzeniami. CSMA/CD (Carrier Sense Multiple Access with Collision Detection) to protokół dostępu do medium, który jest używany w topologii magistrali i odnosi się do sposobu, w jaki urządzenia w sieci Ethernet koordynują dostęp do wspólnego medium, ale nie dotyczy sieci ad-hoc, które operują w zupełnie innym modelu komunikacyjnym. Użytkownik, który pomylił te topologie, mógł nie dostrzegać kluczowych różnic w zasadach działania oraz zastosowaniach tych modeli, które są fundamentalne do zrozumienia funkcjonowania nowoczesnych sieci bezprzewodowych.
Pytanie 7
Rodzajem złośliwego oprogramowania, którego podstawowym zamiarem jest rozprzestrzenianie się w sieciach komputerowych, jest
A. trojan
B. keylogger
C. robakTwoja odpowiedź
D. backdoor
Poprawna odpowiedź. Robak to złośliwe oprogramowanie, które ma zdolność do samodzielnego rozprzestrzeniania się w sieciach komputerowych. W przeciwieństwie do wirusów, które potrzebują hosta do reprodukcji, robaki są autonomiczne i mogą kopiować się z jednego komputera na drugi bez potrzeby interakcji użytkownika. Przykładem robaka jest Blaster, który w 2003 roku wykorzystał lukę w systemie Windows, aby zainfekować miliony komputerów na całym świecie. Robaki często wykorzystują protokoły sieciowe, takie jak TCP/IP, do komunikacji i rozprzestrzeniania się, co czyni je szczególnie niebezpiecznymi. Dobre praktyki w zakresie bezpieczeństwa obejmują regularne aktualizowanie oprogramowania, aby eliminować znane luki, edukowanie użytkowników na temat zagrożeń związanych z otwieraniem nieznanych załączników oraz stosowanie zapór sieciowych, które mogą blokować nieautoryzowane połączenia. Zrozumienie mechanizmów działania robaków jest kluczowe dla skutecznej ochrony przed nimi oraz w odpowiedzi na incydenty związane z bezpieczeństwem sieciowym.
Pytanie 8
Jakie narzędzie służy do obserwacji zdarzeń w systemie Windows?
A. eventvwr.mscTwoja odpowiedź
B. gpedit.msc
C. dfrg.msc
D. tsmmc.msc
Poprawna odpowiedź. Odpowiedź eventvwr.msc jest poprawna, ponieważ jest to narzędzie w systemie Windows znane jako Podgląd zdarzeń. Umożliwia ono monitorowanie i przeglądanie logów systemowych, aplikacyjnych oraz zabezpieczeń. Dzięki temu administratorzy mogą identyfikować i diagnozować problemy systemowe, analizować błędy aplikacji oraz śledzić działania użytkowników. Oprogramowanie to jest nieocenione w zarządzaniu bezpieczeństwem i w audytach, ponieważ pozwala na zbieranie danych o zdarzeniach, które mogą wskazywać na nieautoryzowane działania. Przykładem zastosowania jest sytuacja, w której administrator zauważa nietypowe logi logowania i może szybko zareagować, aby zapobiec potencjalnemu zagrożeniu. Posługiwanie się Podglądem zdarzeń jest zgodne z najlepszymi praktykami w zarządzaniu systemami IT, gdzie regularne monitorowanie logów jest kluczowym elementem zapewnienia bezpieczeństwa i stabilności infrastruktury IT.
Pytanie 9
Która z usług serwerowych oferuje automatyczne ustawienie parametrów sieciowych dla stacji roboczych?
A. NAT
B. DNS
C. WINS
D. DHCPTwoja odpowiedź
Poprawna odpowiedź. DHCP, czyli Dynamic Host Configuration Protocol, to protokół, który automatycznie konfiguruje parametry sieciowe dla stacji roboczych, takie jak adres IP, maska podsieci, brama domyślna oraz serwery DNS. Użycie DHCP w sieciach komputerowych znacznie upraszcza proces zarządzania adresami IP, eliminując konieczność ręcznej konfiguracji każdego urządzenia w sieci. Dzięki DHCP, administratorzy mogą łatwo zarządzać pulą dostępnych adresów IP oraz wprowadzać zmiany w konfiguracji sieci bez konieczności bezpośredniego dostępu do każdego urządzenia. Na przykład, w typowej sieci biurowej, gdy nowe urządzenia są podłączane do sieci, automatycznie otrzymują odpowiednie parametry konfiguracyjne, co pozwala na szybkie i efektywne włączenie ich do infrastruktury sieciowej. Zgodnie z najlepszymi praktykami, stosowanie DHCP jest zalecane w sieciach o dużej liczbie urządzeń, gdzie ręczna konfiguracja byłaby czasochłonna i podatna na błędy. Protokół DHCP jest również zgodny z różnymi standardami IETF, co zapewnia jego niezawodność i szeroką kompatybilność.
Pytanie 10
W jaki sposób oznaczona jest skrętka bez zewnętrznego ekranu, mająca każdą parę w osobnym ekranie folii?
A. F/UTP
B. U/FTPTwoja odpowiedź
C. S/FTP
D. F/STP
Poprawna odpowiedź. Odpowiedź U/FTP oznacza, że skrętka nie ma zewnętrznego ekranu, ale każda z par przewodów jest chroniona przez ekran z folii. To podejście jest szczególnie korzystne w środowiskach o wysokim poziomie zakłóceń elektromagnetycznych, gdzie izolacja par przewodów pozwala na zredukowanie szumów oraz utrzymanie integralności sygnału. U/FTP jest zgodne z międzynarodowymi standardami, takimi jak ISO/IEC 11801, które definiują wymagania dla systemów okablowania miedzianego. Przykładem zastosowania U/FTP są instalacje sieciowe w biurach, gdzie bliskość różnych urządzeń elektronicznych może generować zakłócenia. Użycie skrętki U/FTP pozwala na osiągnięcie lepszej wydajności transmisji danych, co jest kluczowe w nowoczesnych sieciach komputerowych, szczególnie przy wysokich prędkościach transferu.
Pytanie 11
Jaki system operacyjny funkcjonuje w trybie tekstowym i umożliwia uruchomienie środowiska graficznego KDE?
A. DOS
B. Windows 95
C. LinuxTwoja odpowiedź
D. Windows XP
Poprawna odpowiedź. Linux to naprawdę ciekawy system operacyjny. Działa głównie w trybie tekstowym, ale możesz też ściągnąć różne środowiska graficzne, z których jedno z najpopularniejszych to KDE. To, co czyni Linuxa fajnym, to jego otwarta architektura, więc każdy może sobie dostosować to środowisko według własnych potrzeb. W praktyce często spotyka się Linuxa na serwerach, gdzie administratorzy wolą korzystać z terminala, a dopiero później dodają coś graficznego, żeby łatwiej zarządzać systemem. Co więcej, Linux ma super poziom bezpieczeństwa i jest stabilny, dlatego wielu programistów i firm wybiera właśnie ten system. Moim zdaniem, korzystanie z Linuxa to świetny sposób, żeby rozwinąć umiejętności związane z administrowaniem systemami i programowaniem. Umożliwia to lepsze zrozumienie tego, jak działają komputery i sieci. Na dodatek, masz dostęp do masy oprogramowania open source, co sprzyja innowacjom w programowaniu i współpracy między użytkownikami.
Pytanie 12
Nie wykorzystuje się do zdalnego kierowania stacjami roboczymi
A. program WiresharkTwoja odpowiedź
B. program Ultra VNC
C. pulpit zdalny
D. program Team Viewer
Poprawna odpowiedź. Program Wireshark nie jest narzędziem do zdalnego zarządzania stacjami roboczymi, lecz aplikacją służącą do analizy ruchu sieciowego. Dzięki Wireshark można przechwytywać i analizować pakiety danych, co jest niezwykle ważne w diagnostyce sieci, identyfikacji problemów oraz w przeprowadzaniu audytów bezpieczeństwa. Zastosowanie tego narzędzia pozwala na dokładne monitorowanie komunikacji w sieci, co może być przydatne w kontekście zarządzania infrastrukturą IT, ale nie w zdalnym zarządzaniu komputerami. Narzędzia do zdalnego zarządzania, takie jak TeamViewer, Ultra VNC czy Pulpit zdalny, umożliwiają kontrolowanie i zarządzanie komputerem, co jest zupełnie inną funkcjonalnością. Użycie Wireshark w kontekście zdalnego dostępu do systemów operacyjnych jest błędne, ponieważ nie oferuje on funkcji interakcji z systemem, a jedynie monitorowanie i analizę.
Pytanie 13
Jakie polecenie w systemie Linux umożliwia wyświetlenie listy zawartości katalogu?
A. pwd
B. cd
C. rpm
D. lsTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'ls' jest fundamentalnym narzędziem w systemach Linux i Unix, służącym do wyświetlania zawartości katalogów. Umożliwia użytkownikom szybkie sprawdzenie, jakie pliki i podkatalogi znajdują się w danym katalogu. Domyślnie, polecenie to wyświetla jedynie nazwy plików, ale można je rozszerzyć o różne opcje, takie jak '-l', co zapewnia bardziej szczegółowy widok z dodatkowymi informacjami, takimi jak uprawnienia, właściciel, grupa, rozmiar plików oraz daty modyfikacji. Użycie 'ls -a' pozwala ponadto na wyświetlenie ukrytych plików, które zaczynają się od kropki. Dobre praktyki w administrowaniu systemem Linux obejmują znajomość i stosowanie polecenia 'ls' w codziennej pracy, co umożliwia skuteczne zarządzanie plikami i katalogami. Przykładowe zastosowanie to: 'ls -lh' w celu uzyskania czytelnych rozmiarów plików oraz 'ls -R' do rekurencyjnego przeszukiwania podkatalogów.
Pytanie 14
Aby zmierzyć tłumienie łącza światłowodowego w dwóch zakresach transmisyjnych 1310nm oraz 1550nm, powinno się zastosować
A. reflektometru TDR
B. rejestratora cyfrowego
C. miernika mocy optycznejTwoja odpowiedź
D. testera UTP
Poprawna odpowiedź. Miernik mocy optycznej jest kluczowym narzędziem do pomiaru tłumienia łącza światłowodowego w określonych długościach fal, takich jak 1310 nm i 1550 nm. Oferuje on możliwość dokładnego określenia ilości energii optycznej przechodzącej przez włókno, co pozwala na ocenę jego wydajności oraz jakości transmisji. Tłumienie w systemach światłowodowych jest mierzona w decybelach na kilometr (dB/km) i jest istotnym parametrem dla inżynierów zajmujących się projektowaniem oraz konserwacją sieci. Przykładem zastosowania miernika mocy optycznej jest wykonywanie pomiarów w sytuacjach, gdy wprowadzane są nowe segmenty łącza lub podczas przeprowadzania regularnych testów konserwacyjnych, aby zapewnić, że tłumienie nie przekracza dopuszczalnych norm, co zazwyczaj wynosi 0,35 dB/km dla długości fali 1550 nm i 0,5 dB/km dla 1310 nm. Praktyczne zastosowanie miernika mocy optycznej zgodnie z normami ANSI/TIA-568 i ITU-T G.652 umożliwia zachowanie wysokiej jakości sygnału oraz wykrywanie potencjalnych problemów, takich jak uszkodzenia włókna czy niewłaściwe połączenia spawane.
Pytanie 15
Jaki skrót odpowiada poniższej masce podsieci: 255.255.248.0?
A. /22
B. /24
C. /23
D. /21Twoja odpowiedź
Poprawna odpowiedź. Skrócony zapis /21 odpowiada masce podsieci 255.255.248.0, co oznacza, że pierwsze 21 bitów adresu IP jest zarezerwowanych dla identyfikacji podsieci, a pozostałe 11 bitów dla hostów w tej podsieci. Taka konfiguracja pozwala na skonfigurowanie do 2046 hostów (2^11 - 2, ponieważ musimy odjąć adres sieci oraz adres rozgłoszeniowy). W praktyce, maski podsieci są kluczowe dla efektywnego zarządzania adresacją w sieciach komputerowych. Umożliwiają one podział dużych sieci na mniejsze, bardziej zarządzalne segmenty, co zwiększa bezpieczeństwo oraz efektywność transmisji danych. W kontekście standardów sieciowych, stosowanie maski /21 jest powszechnie spotykane w większych przedsiębiorstwach, gdzie istnieje potrzeba podziału sieci na mniejsze grupy robocze. Warto również zauważyć, że każda zmiana maski podsieci wpływa na rozkład adresów IP, co czyni umiejętność ich odpowiedniego stosowania niezbędną w pracy administratora sieci.
Pytanie 16
Po podłączeniu działającej klawiatury do jednego z portów USB nie ma możliwości wyboru awaryjnego trybu uruchamiania systemu Windows. Klawiatura działa prawidłowo dopiero po wystartowaniu systemu w trybie standardowym. Co to sugeruje?
A. uszkodzony zasilacz
B. uszkodzone porty USB
C. uszkodzony kontroler klawiatury
D. nieprawidłowe ustawienia BIOS-uTwoja odpowiedź
Poprawna odpowiedź. Niepoprawne ustawienia BIOS-u mogą powodować problemy z rozpoznawaniem klawiatury w trakcie uruchamiania systemu operacyjnego, co jest szczególnie widoczne w przypadku wyboru awaryjnego trybu uruchamiania. BIOS, czyli podstawowy system wejścia/wyjścia, jest odpowiedzialny za inicjalizację sprzętu przed załadowaniem systemu operacyjnego. Klawiatura musi być aktywna w tym etapie, aby umożliwić użytkownikowi interakcję z menu startowym. W przypadku, gdy klawiatura działa normalnie po załadowaniu systemu, to wskazuje, że sprzęt jest sprawny, a problem leży w konfiguracji BIOS-u. Użytkownicy mogą rozwiązać ten problem poprzez wejście do ustawień BIOS-u (zwykle przy starcie systemu można to zrobić przez naciśnięcie klawisza F2, Delete lub innego wskazanego klawisza). Następnie należy sprawdzić sekcję dotyczącą USB oraz ustawienia odpowiedzialne za rozruch, aby upewnić się, że wsparcie dla klawiatur USB jest aktywne. Praktyczne podejście do tej kwestii wymaga również, aby użytkownicy regularnie aktualizowali BIOS do najnowszej wersji, co może poprawić kompatybilność sprzętu oraz funkcjonalność systemu.
Pytanie 17
echo offechoola.txt>>ala.txtpause
Jakie będą skutki wykonania podanego skryptu?
A. zawartość pliku ola.txt zostanie przeniesiona do pliku ala.txtTwoja odpowiedź
B. zostanie dopisany tekst ola.txt do pliku ala.txtPoprawna odpowiedź
C. zawartość pliku ala.txt zostanie przeniesiona do pliku ola.txt
D. zostanie dodany tekst ala.txt do pliku ola.txt
Niepoprawna odpowiedź. Niepoprawne odpowiedzi sugerują błędne zrozumienie działania polecenia "echo" oraz operatorów do zapisu w plikach. Przykładowo, pierwsza z niepoprawnych odpowiedzi twierdzi, że zawartość pliku "ola.txt" zostanie skopiowana do "ala.txt", co sugeruje, że program wykonuje operację kopiowania. W rzeczywistości, polecenie "echo" nie kopiuje zawartości pliku, lecz po prostu zapisuje wskazany tekst w pliku docelowym. Kolejna odpowiedź błędnie stwierdza, że zawartość "ala.txt" zostanie skopiowana do "ola.txt", co jest niemożliwe, ponieważ skrypt nie wykonuje żadnej operacji na "ola.txt", poza tym że wypisuje do innego pliku. Ostatnia fałszywa koncepcja, która mówi o wpisywaniu tekstu "ala.txt" do "ola.txt", całkowicie myli kierunki operacji zapisu, ponieważ żadne z wykonanych poleceń nie sugeruje, aby tekst z jednego pliku był przenoszony do drugiego. Istnieje wiele typowych błędów myślowych, które mogą prowadzić do takich niepoprawnych odpowiedzi, w tym brak zrozumienia różnicy między operacjami zapisu a kopiowania oraz nieprawidłowe wyobrażenie o funkcjonowaniu polecenia "echo". Aby zrozumieć ten temat, warto zgłębić dokumentację systemu operacyjnego oraz sposób, w jaki różne polecenia manipulują danymi w plikach.
Pytanie 18
Jaki będzie łączny koszt materiałów służących do wykonania 20 kabli połączeniowych typu patchcord o długości 1,5 m każdy, jeśli 1 metr bieżący kabla kosztuje 1 zł, a wtyk 50 gr?
A. 50 złTwoja odpowiedź
B. 30 zł
C. 60 zł
D. 40 zł
Poprawna odpowiedź. W tym zadaniu kluczowe jest policzenie dwóch składników kosztu: samego przewodu oraz wtyków. Jeden patchcord ma długość 1,5 m, a trzeba wykonać 20 sztuk, więc zużycie kabla wynosi 20 × 1,5 m = 30 m. Skoro 1 metr kabla kosztuje 1 zł, przewód kosztuje 30 zł. Do każdego kabla połączeniowego potrzebne są dwa wtyki, po jednym na każdy koniec przewodu. To jest częsty detal, o którym łatwo zapomnieć. Dla 20 patchcordów potrzeba więc 40 wtyków. Jeden wtyk kosztuje 0,50 zł, czyli koszt wtyków to 40 × 0,50 zł = 20 zł. Razem: 30 zł + 20 zł = 50 zł. Moim zdaniem to bardzo praktyczne zadanie, bo podobnie liczy się kosztorys przy wykonywaniu okablowania strukturalnego w pracowni, serwerowni albo małej firmie. W praktyce warto jeszcze doliczać zapas kabla, ewentualne uszkodzone wtyki i czas pracy, ale w tym pytaniu liczymy wyłącznie materiały. Przy wykonywaniu patchcordów trzeba też pamiętać o poprawnym zarobieniu złączy 8P8C, często potocznie nazywanych RJ-45, zgodnie ze schematem T568A albo T568B. Dobra praktyka branżowa mówi, żeby oba końce zwykłego patchcordu prostego wykonać w tym samym standardzie i później sprawdzić testerem ciągłość żył oraz kolejność par.
Pytanie 19
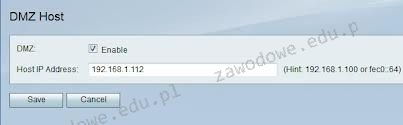
Na ilustracji widać zrzut ekranu ustawień strefy DMZ na routerze. Aktywacja opcji "Enable DMZ" spowoduje, że komputer z adresem IP 192.168.0.106
A. będzie zabezpieczony firewallem
B. będzie publicznie widoczny w InternecieTwoja odpowiedź
C. straci dostęp do Internetu
D. zostanie zamaskowany w lokalnej sieci
Poprawna odpowiedź. Włączenie opcji DMZ na routerze oznacza, że wybrany komputer z sieci lokalnej zostanie wystawiony na bezpośredni kontakt z Internetem bez ochrony standardowego firewalla. Komputer z adresem IP 192.168.0.106 będzie mógł odbierać przychodzące połączenia z sieci zewnętrznej, co jest typowym działaniem przydatnym w przypadku serwerów wymagających pełnego dostępu, takich jak serwery gier czy aplikacji webowych. W praktyce oznacza to, że ten komputer będzie pełnił rolę hosta DMZ, czyli znajdzie się w strefie buforowej pomiędzy siecią lokalną a Internetem. To rozwiązanie choć skuteczne dla specyficznych zastosowań, niesie ze sobą ryzyko, ponieważ host DMZ jest bardziej narażony na ataki. Dlatego ważne jest, aby taki komputer miał własne zabezpieczenia, takie jak odpowiednio skonfigurowany firewall oraz aktualne oprogramowanie antywirusowe i systemowe. Dobrą praktyką jest regularne monitorowanie i audytowanie aktywności w DMZ, co pozwala na wczesne wykrywanie potencjalnych zagrożeń i wdrożenie niezbędnych środków zapobiegawczych. Host DMZ musi być również zgodny ze standardami bezpieczeństwa, takimi jak ISO/IEC 27001 czy NIST, co zapewnia odpowiednią ochronę danych i zasobów informatycznych.
Pytanie 20
Pliki specjalne urządzeń, tworzone podczas instalacji sterowników w systemie Linux, są zapisywane w katalogu
A. /varTwoja odpowiedź
B. /proc
C. /sbin
D. /devPoprawna odpowiedź
Niepoprawna odpowiedź. W systemach Linux rozróżnienie katalogów systemowych ma kluczowe znaczenie dla bezpieczeństwa i porządku w systemie plików. Często można się pomylić i wybrać katalog /var, bo tam faktycznie zapisuje się sporo dynamicznych danych, takich jak logi, cache czy pliki tymczasowe – ale nie pliki urządzeń. Błąd ten wynika z założenia, że wszystko, co się zmienia dynamicznie, ląduje w /var, a to zdecydowanie nie dotyczy interfejsów sprzętowych. Z kolei katalog /sbin jest przeznaczony na programy systemowe i narzędzia administracyjne, często wykonywane przez root’a, np. do zarządzania systemem plików czy siecią. /sbin nie zawiera żadnych plików urządzeń – tam znajdziesz raczej binaria jak fdisk albo ifconfig. Błędne jest też wskazanie katalogu /proc. To specjalny system plików, który odzwierciedla stan jądra i procesów systemowych, jest cały generowany dynamicznie przez kernel, praktycznie nie zawiera klasycznych plików ani nie obsługuje urządzeń w taki sposób jak /dev. Często myli się /proc z /dev, bo oba są wirtualnymi systemami plików, ale mają zupełnie inne cele: /proc pokazuje procesy i parametry jądra, a /dev służy właśnie do reprezentowania urządzeń. Moim zdaniem to dość powszechne zamieszanie bierze się z pobieżnego poznania struktury linuksowej albo z przyzwyczajeń z systemów Windows, gdzie wszystko wygląda zupełnie inaczej. W Linuksie urządzenia są dostępne przez pliki w /dev, bo pozwala to na jednolity sposób obsługi wejścia/wyjścia, zgodnie ze starą, ale sprawdzoną zasadą uniksową. Warto doczytać o tym, jak działa udev i czym różnią się poszczególne katalogi – to bardzo pomaga przy rozwiązywaniu nietypowych problemów sprzętowych czy konfiguracji systemu.
Pytanie 21
Który z wymienionych systemów operacyjnych nie obsługuje wielozadaniowości?
A. Linux
B. UNIXTwoja odpowiedź
C. DOSPoprawna odpowiedź
D. Windows
Niepoprawna odpowiedź. W przypadku wybrania odpowiedzi dotyczącej systemów takich jak Linux, Windows czy UNIX, można dostrzec powszechne nieporozumienie w zakresie definicji systemów operacyjnych i ich architektur. Wszystkie wymienione systemy operacyjne to następcze rozwiązania, które obsługują wielozadaniowość, co oznacza, że mogą równolegle wykonywać wiele procesów. Linux, na przykład, jest oparty na architekturze wielozadaniowej, co pozwala użytkownikom na uruchamianie wielu aplikacji jednocześnie, co jest niezwykle przydatne w środowiskach serwerowych i stacjonarnych. Również Windows, który dominował na rynku systemów operacyjnych dla komputerów osobistych, od swoich wczesnych wersji wprowadzał zaawansowane mechanizmy zarządzania pamięcią i procesami, umożliwiając efektywne działanie wielu programów w tym samym czasie. UNIX z kolei, będący fundamentem wielu nowoczesnych systemów operacyjnych, również wprowadzał zaawansowane mechanizmy wielozadaniowości, co jest zgodne z najlepszymi praktykami w dziedzinie inżynierii oprogramowania. Typowym błędem myślowym jest utożsamianie architektury systemu operacyjnego z jego funkcjonalnościami. Warto zwrócić uwagę, że systemy silnie oparte na modelu wielozadaniowym przekształciły sposób, w jaki użytkownicy korzystają z komputerów, wprowadzając wygodę oraz zwiększając efektywność pracy."
Pytanie 22
Aby zrealizować transfer danych pomiędzy siecią w pracowni a siecią ogólnoszkolną, która ma inną adresację IP, należy zastosować
A. przełącznik
B. koncentrator
C. ruterPoprawna odpowiedź
D. punkt dostępowyTwoja odpowiedź
Niepoprawna odpowiedź. Przełącznik, koncentrator i punkt dostępowy mają różne funkcje w architekturze sieciowej, które nie obejmują bezpośrednio wymiany danych pomiędzy sieciami o różnych adresach IP. Przełącznik działa na warstwie drugiej modelu OSI, co oznacza, że przesyła ramki na podstawie adresów MAC, a nie adresów IP. Jego zadaniem jest łączenie urządzeń w obrębie tej samej sieci lokalnej (LAN), co oznacza, że nie ma on możliwości komunikacji z innymi sieciami, które mają różne zakresy adresowe. Koncentrator, będący prostym urządzeniem do łączenia wielu urządzeń w sieci, w ogóle nie przetwarza danych, a jedynie je retransmituje, co zdecydowanie nie jest wystarczające w przypadku potrzeby wymiany danych pomiędzy różnymi sieciami. Z kolei punkt dostępowy to urządzenie, które umożliwia bezprzewodowe połączenie z siecią, ale również nie ma zdolności do routingu między różnymi adresami IP. W praktyce, osoby myślące, że te urządzenia mogą zastąpić ruter, mogą napotkać trudności w realizacji zadań związanych z integracją różnych sieci, co prowadzi do problemów z komunikacją oraz dostępem do zasobów. Kluczowe jest zrozumienie, że do wymiany danych pomiędzy różnymi sieciami niezbędny jest ruter, który wykonuje bardziej złożone operacje na poziomie adresacji IP, co jest nieosiągalne dla wspomnianych urządzeń.
Pytanie 23
W systemie Linux można uzyskać listę wszystkich założonych kont użytkowników, wykorzystując polecenie
A. id -u
B. finger (bez parametrów)
C. who -HT
D. cat /etc/passwdTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'cat /etc/passwd' jest powszechnie stosowane do przeglądania pliku, w którym przechowywane są informacje o użytkownikach w systemach Linux. Plik '/etc/passwd' zawiera kluczowe dane, takie jak nazwy użytkowników, identyfikatory UID, identyfikatory GID, informacje o katalogach domowych i powłokach logowania. Dzięki temu poleceniu administratorzy systemów oraz użytkownicy z odpowiednimi uprawnieniami mogą szybko zidentyfikować wszystkie założone konta oraz uzyskać dodatkowe informacje o każdym z nich. Przykładowo, wykonując polecenie 'cat /etc/passwd', użytkownik uzyska listę wszystkich kont, co może być przydatne przy audytach bezpieczeństwa lub zarządzaniu użytkownikami. Dobrą praktyką jest również monitorowanie zmian w pliku '/etc/passwd', aby zapewnić, że nie są wprowadzane nieautoryzowane zmiany, co może przyczynić się do podniesienia bezpieczeństwa systemu.
Pytanie 24
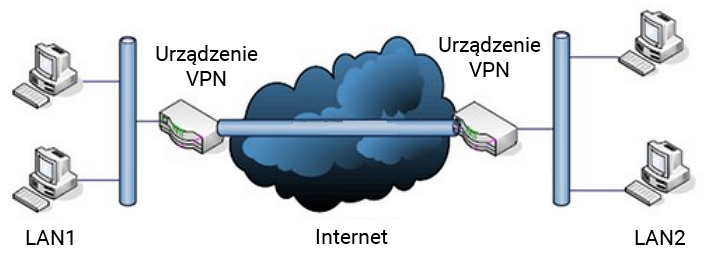
Schemat ilustruje sposób funkcjonowania sieci VPN noszącej nazwę
A. Site - to - SiteTwoja odpowiedź
B. Gateway
C. Client - to - Site
D. L2TP
Poprawna odpowiedź. Odpowiedź 'Site-to-Site' jest poprawna ponieważ ten typ konfiguracji VPN umożliwia połączenie dwóch oddzielnych sieci LAN znajdujących się w różnych lokalizacjach geograficznych poprzez tunelowanie danych przez Internet. Dzięki temu organizacje mogą łatwo i bezpiecznie udostępniać zasoby między swoimi oddziałami używając szyfrowania aby chronić przesyłane informacje. Site-to-Site VPN jest szeroko stosowany w firmach o rozproszonej strukturze gdzie poszczególne biura czy zakłady produkcyjne potrzebują stałego i bezpiecznego dostępu do wspólnych zasobów jak serwery plików czy bazy danych. Typowym przykładem użycia jest połączenie głównej siedziby firmy z oddziałami regionalnymi. Jest to bardziej ekonomiczne i skalowalne rozwiązanie w porównaniu do dzierżawionych łączy prywatnych. Zgodnie z dobrymi praktykami branżowymi w tego typu implementacji wymagane jest odpowiednie zarządzanie kluczami szyfrowania oraz kontrola dostępu aby zapewnić integralność i poufność danych. Standardy takie jak IPsec często są stosowane aby zapewnić odpowiednią ochronę przesyłanych danych co dodatkowo wzmacnia bezpieczeństwo całej infrastruktury sieciowej
Pytanie 25
Jak określa się atak w sieci lokalnej, który polega na usiłowaniu podszycia się pod inną osobę?
A. Spoofing
B. Flood ping
C. DDoS
D. PhishingTwoja odpowiedź
Poprawna odpowiedź. Phishing to taki sposób oszustwa w internecie, gdzie ktoś podszywa się pod zaufaną instytucję, żeby wyciągnąć od ludzi ważne dane, jak hasła czy dane osobowe. Choć w pytaniu mówimy o ataku w sieci lokalnej, to warto pamiętać, że phishing może też występować w takich okolicznościach. Przykładem może być e-mail, który wygląda, jakby przyszedł od banku, i zachęca do kliknięcia w link do fikcyjnej strony logowania. Żeby bronić się przed phishingiem, najlepiej jest edukować ludzi na temat rozpoznawania podejrzanych wiadomości oraz stosować filtry antyspamowe. Fajnie też mieć wieloskładnikowe uwierzytelnianie. Jeśli mówimy o branżowych standardach, firmy powinny trzymać się norm, jak NIST Cybersecurity Framework, co pomaga lepiej zarządzać ryzykiem związanym z cyberbezpieczeństwem.
Pytanie 26
Podaj prefiks, który identyfikuje adresy globalne w protokole IPv6?
A. 20::/3
B. 200::/3
C. 2::/3
D. 2000::/3Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź 2000::/3 jest poprawna, ponieważ identyfikuje adresy globalne w protokole IPv6, które są używane do komunikacji w Internecie. Prefiks 2000::/3 obejmuje wszystkie adresy zaczynające się od 2000 do 3FFF w pierwszych czterech bitach, co oznacza, że jest to szerokie spektrum adresów przeznaczonych do globalnego dostępu. Adresy typu globalnego są kluczowe w kontekście routingu w Internecie, ponieważ umożliwiają unikalną identyfikację urządzeń w sieci. Przykładem zastosowania adresów globalnych jest konfiguracja serwera WWW, który musi być dostępny dla użytkowników spoza lokalnej sieci. W praktyce, aby zapewnić unikalność, organizacje wykorzystują adresy globalne, które są przydzielane przez Regionalne Biura Internetowe (RIR). Dobrą praktyką jest również regularne monitorowanie i zarządzanie przydzielonymi adresami, aby uniknąć ich wyczerpania oraz zapewnić efektywność działania sieci. Warto zaznaczyć, że w przeciwieństwie do adresów lokalnych, adresy globalne są routowalne w Internecie, co czyni je istotnym elementem infrastruktury sieciowej.
Pytanie 27
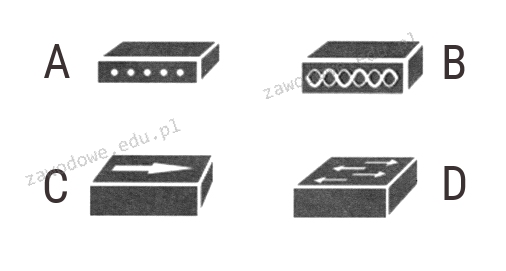
Który symbol reprezentuje przełącznik?
A
B
C
DTwoja odpowiedź
Poprawna odpowiedź. Symbol oznaczający przełącznik, widoczny na ilustracji jako D, jest kluczowym elementem w sieciach komputerowych i elektronicznych. Przełącznik, w kontekście sieci komputerowych, to urządzenie służące do kierowania sygnałów danych pomiędzy różnymi urządzeniami w sieci lokalnej (LAN). Jego główną rolą jest umożliwienie komunikacji pomiędzy komputerami, drukarkami i innymi urządzeniami sieciowymi poprzez przekazywanie danych w formie pakietów. Przełączniki operują głównie na poziomie drugiej warstwy modelu OSI, co oznacza, że używają adresów MAC do identyfikacji urządzeń. W efektywnym zarządzaniu ruchem sieciowym przełączniki odgrywają krytyczną rolę, ponieważ minimalizują kolizje danych i zwiększają wydajność sieci. W kontekście branżowych dobrych praktyk, rekomenduje się stosowanie przełączników zarządzalnych w większych sieciach, ponieważ pozwalają one na kontrolę ruchu sieciowego, tworzenie wirtualnych sieci lokalnych (VLAN) oraz monitorowanie stanu sieci. Przełączniki są niezbędnym elementem infrastruktury każdego nowoczesnego biura, umożliwiającym bezproblemową współpracę i przepływ informacji.
Pytanie 28
Kluczowe znaczenie przy tworzeniu stacji roboczej dla wielu wirtualnych maszyn ma
A. wysokiej jakości karta sieciowa
B. liczba rdzeni procesoraTwoja odpowiedź
C. mocna karta graficzna
D. system chłodzenia wodnego
Poprawna odpowiedź. Liczba rdzeni procesora ma kluczowe znaczenie w kontekście wirtualizacji, ponieważ umożliwia równoległe przetwarzanie wielu zadań. W przypadku stacji roboczej obsługującej wiele wirtualnych maszyn, każdy rdzeń procesora może obsługiwać osobny wątek, co znacząco poprawia wydajność systemu. Wysoka liczba rdzeni pozwala na lepsze rozdzielenie zasobów między wirtualne maszyny, co jest kluczowe w środowiskach produkcyjnych i testowych. Przykładowo, w zastosowaniach takich jak serwer testowy czy deweloperski, na którym uruchamiane są różne systemy operacyjne, posiadanie procesora z co najmniej 8 rdzeniami pozwala na płynne działanie każdej z maszyn wirtualnych. W praktyce, zastosowanie procesorów wielordzeniowych, takich jak Intel Xeon czy AMD Ryzen, stało się standardem w branży, co jest zgodne z zaleceniami najlepszych praktyk w obszarze wirtualizacji i infrastruktury IT.
Pytanie 29
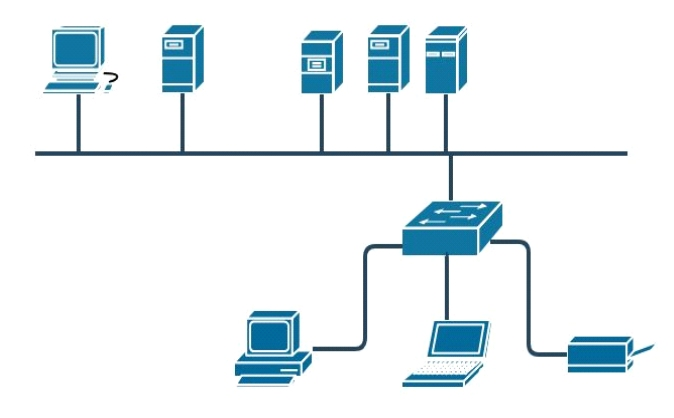
Ilustracja pokazuje schemat fizycznej topologii będącej kombinacją topologii
A. siatki i gwiazdy
B. magistrali i gwiazdyPoprawna odpowiedź
C. pierścienia i gwiazdy
D. siatki i magistraliTwoja odpowiedź
Niepoprawna odpowiedź. Rozróżnianie topologii sieciowych jest naprawdę ważne, jeśli chcesz dobrze projektować i zarządzać sieciami. Często ludzie mylą topologię siatki z magistralą, a gwiazdę z pierścieniem. Topologia siatki to taka, gdzie każde urządzenie jest połączone z każdym innym. To zwiększa redundancję, ale jest drogie i trudne w dużych sieciach, więc nie jest to często najlepszy wybór. Z kolei topologia pierścienia łączy wszystkie urządzenia w krąg, co niby eliminuje kolizje danych, ale jak coś się zepsuje, to cała sieć może paść. W porównaniu do gwiazdy, która lepiej radzi sobie z awariami, ma to swoje minusy. Mylenie tych topologii zazwyczaj bierze się z tego, że ludzie nie do końca rozumieją, jak one działają i gdzie je stosować. Ważne jest, by pamiętać, że każda z nich ma swoje cechy, które decydują o tym, kiedy ich użyć. Wybierając topologię, warto przemyśleć potrzeby firmy, budżet oraz to, jak bardzo system ma być niezawodny.
Pytanie 30
W filmie przedstawiono konfigurację ustawień maszyny wirtualnej. Wykonywana czynność jest związana z
A. ustawieniem rozmiaru pamięci wirtualnej karty graficznej.
B. konfigurowaniem adresu karty sieciowej.
C. dodaniem drugiego dysku twardego.
D. wybraniem pliku z obrazem dysku.Twoja odpowiedź
Poprawna odpowiedź. Poprawnie – w tej sytuacji chodzi właśnie o wybranie pliku z obrazem dysku (ISO, VDI, VHD, VMDK itp.), który maszyna wirtualna będzie traktować jak fizyczny nośnik. W typowych programach do wirtualizacji, takich jak VirtualBox, VMware czy Hyper‑V, w ustawieniach maszyny wirtualnej przechodzimy do sekcji dotyczącej pamięci masowej lub napędów optycznych i tam wskazujemy plik obrazu. Ten plik może pełnić rolę wirtualnego dysku twardego (system zainstalowany na stałe) albo wirtualnej płyty instalacyjnej, z której dopiero instalujemy system operacyjny. W praktyce wygląda to tak, że zamiast wkładać płytę DVD do napędu, podłączasz plik ISO z obrazu instalacyjnego Windowsa czy Linuxa i ustawiasz w BIOS/UEFI maszyny wirtualnej bootowanie z tego obrazu. To jest podstawowa i zalecana metoda instalowania systemów w VM – szybka, powtarzalna, zgodna z dobrymi praktykami. Dodatkowo, korzystanie z plików obrazów dysków pozwala łatwo przenosić całe środowiska między komputerami, robić szablony maszyn (tzw. template’y) oraz wykonywać kopie zapasowe przez zwykłe kopiowanie plików. Moim zdaniem to jedna z najważniejszych umiejętności przy pracy z wirtualizacją: umieć dobrać właściwy typ obrazu (instalacyjny, systemowy, LiveCD, recovery), poprawnie go podpiąć do właściwego kontrolera (IDE, SATA, SCSI, NVMe – zależnie od hypervisora) i pamiętać o odpięciu obrazu po zakończonej instalacji, żeby maszyna nie startowała ciągle z „płyty”.
Pytanie 31
Adres IP jest zapisany jako cztery grupy liczb, które są oddzielone kropkami
A. helów
B. oktetówTwoja odpowiedź
C. dekad
D. bitów
Poprawna odpowiedź. Numer IP, będący kluczowym elementem protokołu komunikacyjnego w sieciach komputerowych, zapisywany jest w formie czterech oktetów oddzielonych kropkami. Oktet to jednostka danych składająca się z ośmiu bitów, co pozwala na reprezentację wartości od 0 do 255 dla każdego z czterech segmentów. Dzięki temu, adresy IPv4, które są najczęściej używane, mogą przyjąć formę taką jak 192.168.0.1. W praktyce pozwala to na zdefiniowanie około 4 miliardów unikalnych adresów w ramach tego systemu. Dobre praktyki zalecają, aby w dokumentacji i konfiguracjach sieciowych zawsze posługiwać się pełnymi adresami IP, aby uniknąć nieporozumień. Ponadto, znajomość struktury i formatu adresów IP jest kluczowa przy projektowaniu i zarządzaniu sieciami, a także podczas rozwiązywania problemów związanych z komunikacją w sieci.
Pytanie 32
Mamy do czynienia z siecią o adresie 192.168.100.0/24. Ile podsieci można utworzyć, stosując maskę 255.255.255.224?
A. 12 podsieci
B. 8 podsieciPoprawna odpowiedź
C. 4 podsieciTwoja odpowiedź
D. 6 podsieci
Niepoprawna odpowiedź. Jak ktoś wybiera inną liczbę podsieci niż 8, to często popełnia jakieś błędy w obliczeniach przy podziale sieci. No bo są odpowiedzi, które mogą mylić i sugerować, że przy masce /27 da się zrobić tylko 4 czy 6 podsieci. To nie jest prawda, bo zmieniając maskę z /24 na /27, rozdzielamy przestrzeń adresową na 8 podsieci, z 32 adresami w każdej. Na przykład, te adresy to 192.168.100.0, 192.168.100.32, 192.168.100.64 i tak dalej. Każda z tych podsieci może mieć swoje urządzenia, co ułatwia zarządzanie ruchem i poprawia bezpieczeństwo. Czasami można też skupić się tylko na liczbie adresów, co prowadzi do błędnych wniosków, że można uzyskać więcej podsieci, ale to nie tak działa. Ważne jest, żeby zrozumieć, że liczba podsieci zależy od tego, ile bitów używamy do ich stworzenia. Dlatego przy każdej zmianie maski warto pamiętać o dobrych praktykach dotyczących adresacji IP, żeby uniknąć nieporozumień.
Pytanie 33
Jaką klasę adresów IP reprezentuje publiczny adres 130.140.0.0?
A. Należy do klasy BPoprawna odpowiedź
B. Należy do klasy CTwoja odpowiedź
C. Należy do klasy D
D. Należy do klasy A
Niepoprawna odpowiedź. Wybór klasy A, C lub D jako odpowiedzi na pytanie o adres 130.140.0.0 może wynikać z pewnych nieporozumień związanych z klasyfikacją adresów IP. Adresy klasy A zaczynają się od bitów 0, co oznacza, że mieszczą się w zakresie od 0.0.0.0 do 127.255.255.255. Klasa A jest używana przez duże sieci, które potrzebują wielu adresów, ale 130.140.0.0 nie spełnia tych kryteriów. Klasa C z kolei obejmuje adresy od 192.0.0.0 do 223.255.255.255, co również nie dotyczy wskazanego adresu. Klasa C jest odpowiednia dla małych sieci, lecz nie dla adresu 130.140.0.0. Klasa D, znana jako klasa multicast, zaczyna się od 224.0.0.0, i jest używana do przesyłania danych do wielu odbiorców, co również nie jest związane z typowym przydzieleniem adresów publicznych. Podstawowym błędem w tych odpowiedziach jest niezrozumienie, jak klasy adresów IP są zdefiniowane oraz jakie są ich przeznaczenia. Kluczowe jest, aby zrozumieć, jakie są zakresy adresów dla różnych klas i jak to wpływa na sposób, w jaki są one wykorzystywane w praktyce, co ma znaczenie w kontekście zarządzania adresacją w sieciach komputerowych.
Pytanie 34
Kiedy w komórce arkusza MS Excel zamiast liczb wyświetlają się znaki ########, to przede wszystkim należy zweryfikować, czy
A. wystąpił błąd podczas obliczeń
B. zostały wprowadzone znaki tekstowe zamiast liczb
C. liczba nie mieści się w komórce i nie można jej poprawnie zobrazowaćTwoja odpowiedź
D. wprowadzona formuła zawiera błąd
Poprawna odpowiedź. Znaki ######## w komórce arkusza kalkulacyjnego MS Excel najczęściej wskazują, że wartość liczbową, która powinna być wyświetlona, jest zbyt szeroka, aby zmieścić się w dostępnej przestrzeni. Aby rozwiązać ten problem, należy zmienić szerokość kolumny, w której znajduje się ta liczba. Można to zrobić, przeciągając krawędź nagłówka kolumny lub klikając dwukrotnie krawędź kolumny, co automatycznie dopasuje szerokość do największej wartości w danej kolumnie. Warto również zwrócić uwagę, że w przypadku formatowania wartości liczbowych jako walut, może być konieczne dostosowanie szerokości kolumny, aby poprawnie wyświetlić znak waluty oraz liczby. Dobrą praktyką jest zawsze sprawdzanie, czy kolumna ma odpowiednią szerokość dla danych, które mają być w niej wyświetlane, co pomoże uniknąć nieporozumień i ułatwi analizę danych. Dodatkowo, warto zapoznać się z różnymi formatami wyświetlania danych, co może pomóc w precyzyjnym przedstawieniu wartości w arkuszu kalkulacyjnym.
Pytanie 35
Określ rezultat wykonania zamieszczonego polecenia
net user Test /expires:12/09/20
A. Ustawiony czas aktywacji konta Test
B. Sprawdzona data ostatniego logowania do konta Test
C. Wymuszenie zmiany hasła na koncie Test w wskazanym terminie
D. Ustawiona data wygaśnięcia konta TestTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'net user Test /expires:12/09/20' odnosi się do zarządzania kontami użytkowników w systemach Windows. W tym przypadku kluczowym elementem jest przełącznik '/expires', który określa datę wygaśnięcia konta użytkownika o nazwie 'Test'. Jest to praktyczne narzędzie w administracji systemami, pozwalające na automatyczne dezaktywowanie konta po określonym czasie, co może być przydatne w kontekście kontroli dostępu i bezpieczeństwa. Na przykład, w środowiskach korporacyjnych często stosuje się tymczasowe konta dla zewnętrznych konsultantów czy pracowników sezonowych, które powinny wygasać po zakończeniu ich okresu pracy. Ustalanie daty wygaśnięcia pozwala na uniknięcie sytuacji, w których dostęp do zasobów pozostaje niepotrzebnie otwarty dla osób, które już nie potrzebują dostępu. To także zgodne z najlepszymi praktykami w zakresie zarządzania dostępem i bezpieczeństwa danych, które zalecają minimalizowanie ryzyka poprzez ograniczanie aktywnych kont użytkowników do tych, które są faktycznie potrzebne. Poprawne ustawienie daty wygaśnięcia konta jest kluczowym elementem polityki zarządzania tożsamością i dostępem IAM w wielu organizacjach.
Pytanie 36
Aby podłączyć kartę sieciową przedstawioną na rysunku do laptopa, urządzenie musi być wyposażone w odpowiednie gniazdo
A. BNC
B. Slot 3
C. PCMCIATwoja odpowiedź
D. Mini DIN
Poprawna odpowiedź. PCMCIA to standard interfejsu kart rozszerzeń, który był szeroko stosowany w laptopach i innych urządzeniach przenośnych do późnych lat 2000. Umożliwia on dodawanie różnego rodzaju funkcjonalności, takich jak karty sieciowe, modemy, pamięci masowe czy karty dźwiękowe. PCMCIA, obecnie znane jako PC Card, jest kluczowe dla mobilnych rozwiązań, ponieważ umożliwia łatwą wymianę i instalację urządzeń peryferyjnych bez otwierania obudowy laptopa. Praktycznym zastosowaniem takiej karty sieciowej jest możliwość szybkiego i łatwego uzyskania dostępu do sieci w starszych laptopach, które nie mają wbudowanej karty Wi-Fi. Instalacja karty PCMCIA wymaga jedynie wsunięcia jej do odpowiedniego gniazda, co jest zgodne z ideą plug-and-play. Warto zauważyć, że karty PCMCIA były stopniowo zastępowane przez mniejsze i bardziej wydajne technologie takie jak ExpressCard i zintegrowane moduły sieciowe w nowszych laptopach. Jednak w kontekście starszych urządzeń, znajomość tego standardu jest niezbędna. Warto również zwrócić uwagę na obsługiwane protokoły sieciowe oraz prędkości transferu, co ma kluczowe znaczenie dla wydajności sieciowej.
Pytanie 37
Serwis serwerowy, który pozwala na udostępnianie usług drukowania w systemie Linux oraz plików dla stacji roboczych Windows, to
A. SambaTwoja odpowiedź
B. Vsftpd
C. CUPS
D. Postfix
Poprawna odpowiedź. Samba to otwarte oprogramowanie, które implementuje protokoły SMB/CIFS, umożliwiając stacjom roboczym z systemem Windows dostęp do plików i drukarek z serwerów działających na systemach Unix i Linux. Dzięki Samba użytkownicy Windows mogą korzystać z zasobów udostępnionych na serwerach Linux, co czyni ją niezbędnym narzędziem w mieszanych środowiskach sieciowych. W praktyce, Samba pozwala na tworzenie wspólnych folderów, które mogą być łatwo przeglądane i edytowane przez użytkowników Windows, co znacząco ułatwia współpracę w zespołach. Dodatkowo, Samba obsługuje autoryzację użytkowników i umożliwia zarządzanie dostępem do zasobów, co jest kluczowe w kontekście bezpieczeństwa danych. Wykorzystywanie Samby w środowisku produkcyjnym jest zgodne z najlepszymi praktykami branżowymi, ponieważ wspiera interoperacyjność pomiędzy różnymi systemami operacyjnymi oraz zwiększa elastyczność infrastruktury IT. Warto również zauważyć, że Samba jest często używana w większych organizacjach, gdzie integracja systemów jest kluczowa dla efektywnego zarządzania danymi i zasobami.
Pytanie 38
Przedstawiony listing zawiera polecenia umożliwiające:
A. ustawienie nazwy FastEthernet dla pierwszych dziesięciu portów przełącznika.
B. usunięcie portów 0 i 1 przełącznika z sieci VLAN.
C. konfigurację wirtualnej sieci lokalnej o nazwie VLAN 10 w przełączniku.Twoja odpowiedź
D. zmianę ustawienia prędkości dla portu 0/1 na FastEthernet.
Poprawna odpowiedź. Ten listing pokazuje typową konfigurację portów dostępowych na przełączniku Cisco. Polecenie enable przełącza administratora do trybu uprzywilejowanego, configure terminal wchodzi do konfiguracji globalnej, a interface range fastEthernet 0/1-10 wybiera jednocześnie zakres interfejsów od Fa0/1 do Fa0/10. Najważniejsza linia to switchport access vlan 10, bo ona przypisuje te porty jako porty dostępowe do sieci VLAN o identyfikatorze 10. W praktyce oznacza to, że urządzenia podłączone do tych portów będą należały do tej samej wydzielonej logicznie sieci lokalnej. Moim zdaniem warto zapamiętać, że VLAN 10 to przede wszystkim numer VLAN ID, a niekoniecznie nazwa tekstowa. Na przełącznikach Cisco domyślna nazwa może wyglądać np. VLAN0010, chyba że administrator nada ją osobno poleceniem name. Dobra praktyka jest taka, żeby wcześniej utworzyć VLAN poleceniami vlan 10 i name np. BIURO, a na portach dopisać też switchport mode access, żeby jednoznacznie ustawić tryb portu. VLAN-y wynikają z idei separacji warstwy 2, a przy łączach trunk używa się oznaczania ramek zgodnie z IEEE 802.1Q. Tutaj jednak mamy porty access, czyli dla komputerów końcowych, drukarek albo telefonów IP, zależnie od projektu sieci.
Pytanie 39
Który kolor żyły znajduje się w kablu skrętkowym?
A. biało - pomarańczowyTwoja odpowiedź
B. biało - fioletowy
C. biało - czarny
D. biało - żółty
Poprawna odpowiedź. Odpowiedź 'biało-pomarańczowy' jest prawidłowa, ponieważ w standardzie TIA/EIA-568, który reguluje kable skrętkowe, żyła o kolorze pomarańczowym jest jedną z dwóch żył sygnałowych w parze, która jest zazwyczaj używana w połączeniach Ethernet. W praktyce oznacza to, że żyła pomarańczowa jest odpowiedzialna za przesyłanie danych w lokalnych sieciach komputerowych. W standardzie tym przy użyciu skrętki U/FTP lub U/UTP, biało-pomarańczowy oznacza pierwszą żyłę w parze, podczas gdy żyła pomarańczowa pełni rolę drugiej żyły w tej samej parze, co jest kluczowe dla zapewnienia wysokiej jakości sygnału oraz minimalizacji zakłóceń. Zastosowanie odpowiedniego kolorowania żył w kablu jest istotne nie tylko dla właściwego okablowania, ale także dla późniejszej diagnostyki i konserwacji sieci. Dobrą praktyką przy instalacji kabli skrętkowych jest zawsze przestrzeganie standardów kolorów, co ułatwia identyfikację żył oraz ich funkcji w systemie. W przypadku audytów i serwisów sieciowych, zgodność z tymi standardami przyczynia się do zwiększenia efektywności i niezawodności infrastruktury sieciowej.
Pytanie 40
Ile maksymalnie podstawowych partycji możemy stworzyć na dysku twardym używając MBR?
A. 8Twoja odpowiedź
B. 26
C. 4Poprawna odpowiedź
D. 24
Niepoprawna odpowiedź. Wybór innej liczby partycji podstawowych niż cztery wynika z nieporozumienia dotyczącego architektury partycjonowania MBR. W przypadku odpowiedzi wskazujących na 8, 24 czy 26 partycji, można dostrzec powszechny błąd myślowy, który wynika z braku znajomości fundamentalnych zasad działania MBR. MBR, jako starszy system partycjonowania, jest ograniczony do czterech partycji podstawowych, co zostało narzucone przez jego konstrukcję oraz sposób adresowania przestrzeni dyskowej. W odpowiedziach, które wskazują na większą liczbę partycji, nie uwzględnia się, że MBR nie pozwala na ich bezpośrednie utworzenie. Ewentualne utworzenie większej liczby partycji wymagałoby zastosowania partycji rozszerzonej, co jest techniką, która umożliwia stworzenie większej liczby partycji logicznych wewnątrz tej rozszerzonej. Należy zrozumieć, że nie można po prostu dodać więcej partycji podstawowych, gdyż ograniczenia MBR są jasno określone w dokumentacji technicznej. Ten błąd często wynika z niepełnego zrozumienia funkcjonowania systemów operacyjnych oraz architektury dysków twardych, co prowadzi do mylnych wniosków. Rekomendacje dotyczące planowania przestrzeni dyskowej zawsze powinny opierać się na poprawnym zrozumieniu używanego schematu partycjonowania, co jest kluczowe dla efektywnego zarządzania danymi i uniknięcia problemów związanych z ograniczeniami technicznymi.