Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 6 października 2026 04:40
Zakończenie: 6 października 2026 05:08
Egzamin zdany!
Wynik: 21/40 punktów (52,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Jako strzał oznaczono 22 odpowiedzi - trafionych: 10.
Z odpowiedzi deklarowanych jako pewne poprawnych było 11 z 18. Trafiony strzał to nie jest wiedza - te pytania warto powtórzyć w pierwszej kolejności.
Twój wynik na tle innych
Twój wynik jest lepszy niż 35% podejść do kwalifikacji INF.02.
Porównanie z 115881 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Poprawa! Poprzednio 42,5%, teraz 52,5% (+10,0 p.p.).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
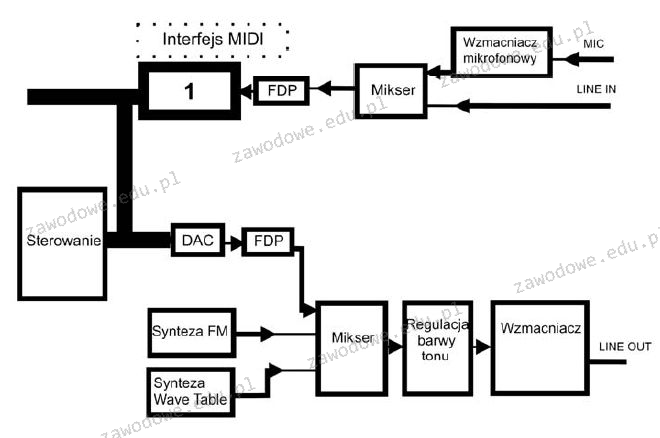
Schemat blokowy karty dźwiękowej jest przedstawiony na rysunku. Jaką rolę odgrywa układ oznaczony numerem 1?
A. Zwiększa sygnał wyjściowy
B. Zwiększa sygnał wejściowy
C. Konwertuje sygnał analogowy na cyfrowyTwoja odpowiedź
D. Konwertuje sygnał cyfrowy na analogowy
Poprawna odpowiedź. Układ oznaczony cyfrą 1 na schemacie odpowiada za zamianę sygnału analogowego na cyfrowy co jest kluczowym procesem w pracy karty dźwiękowej. Proces ten umożliwia komputerowi przetwarzanie i analizowanie dźwięków. Dzięki konwersji analogowo-cyfrowej można przechowywać dźwięk w postaci cyfrowej co pozwala na jego edycję miksowanie oraz przesyłanie w formie cyfrowej. W praktyce układy ADC (Analog to Digital Converter) są szeroko stosowane w urządzeniach audio takich jak mikrofony cyfrowe rejestratory dźwięku oraz systemy nagłośnieniowe. Konwersja ta jest zgodna z międzynarodowymi standardami audio takimi jak PCM (Pulse Code Modulation) co zapewnia wysoką jakość dźwięku. W kontekście karty dźwiękowej ADC odgrywa istotną rolę w interfejsach MIDI umożliwiając współpracę z instrumentami muzycznymi. Zrozumienie procesu konwersji analogowo-cyfrowej jest kluczowe dla inżynierów dźwięku i techników audio gdyż wpływa na jakość i precyzję przetwarzanego dźwięku.
Pytanie 2Strzał
Element obliczeń zmiennoprzecinkowych to
A. FPUPoprawna odpowiedź
B. RPU
C. ALUTwoja odpowiedź
D. AND
Niepoprawna odpowiedź. Niepoprawne odpowiedzi zawierają różne typy jednostek obliczeniowych, które jednak nie są odpowiednie dla obliczeń zmiennoprzecinkowych. ALU, czyli jednostka arytmetyczna i logiczna, jest odpowiedzialna za podstawowe operacje arytmetyczne, takie jak dodawanie i odejmowanie, ale nie obsługuje zaawansowanych operacji na liczbach zmiennoprzecinkowych, które wymagają większej precyzji i złożoności. ALU przetwarza głównie liczby całkowite i nie jest w stanie efektywnie radzić sobie z problemem zaokrągleń, który jest kluczowym aspektem obliczeń zmiennoprzecinkowych. RPU, czyli jednostka obliczeń rozproszonych, to nieformalny termin, który nie jest powszechnie używany w kontekście architektury komputerowej. Można go mylić z innymi jednostkami obliczeniowymi lub z rozproszonymi systemami obliczeniowymi, które także nie mają bezpośredniego związku z operacjami zmiennoprzecinkowymi. Ostatnia z odpowiedzi, AND, odnosi się do bramki logicznej, która jest używana w operacjach cyfrowych, jednak nie ma związku z obliczeniami zmiennoprzecinkowymi. Kluczowym błędem myślowym jest mylenie funkcji różnych jednostek obliczeniowych i ich zastosowań. Aby skutecznie korzystać z architektury komputerowej, ważne jest zrozumienie, jak poszczególne jednostki współpracują oraz jakie operacje są dla nich charakterystyczne.
Pytanie 3
Jednym z metod ograniczenia dostępu do sieci bezprzewodowej dla osób nieuprawnionych jest
A. zmiana kanału transmisji sygnałuTwoja odpowiedź
B. zmiana standardu szyfrowania z WPA na WEP
C. dezaktywacja rozgłaszania identyfikatora sieciPoprawna odpowiedź
D. wyłączenie szyfrowania
Niepoprawna odpowiedź. Zmienianie kanału nadawania sygnału nie stanowi istotnego środka bezpieczeństwa. Choć może to minimalnie zmniejszyć zakłócenia od innych sieci, nie chroni przed nieautoryzowanym dostępem. Osoby z odpowiednim doświadczeniem mogą łatwo zidentyfikować kanał, na którym sieć nadaje. Wyłączenie szyfrowania jest jednym z najgorszych możliwych kroków, ponieważ otwiera dostęp do sieci dla każdego, kto jest w zasięgu sygnału. To podejście całkowicie pomija podstawowe zasady ochrony danych, co może prowadzić do kradzieży informacji czy złośliwych ataków. Zmiana standardu szyfrowania z WPA na WEP to także nieodpowiednia strategia – WEP jest przestarzałym standardem, który oferuje bardzo niską ochronę i jest łatwy do złamania. Użytkownicy często mylą wrażenie, że zmiana szyfrowania poprawia bezpieczeństwo, a w rzeczywistości może je znacznie osłabić. Kluczowe jest stosowanie aktualnych standardów, takich jak WPA3, aby zabezpieczyć sieci bezprzewodowe. Ignorowanie tych zasad prowadzi do powszechnych błędów, które mogą skutkować poważnymi incydentami bezpieczeństwa.
Pytanie 4Strzał
Aby mieć możliwość tworzenia kont użytkowników, komputerów oraz innych obiektów, a także centralnego przechowywania informacji o nich, konieczne jest zainstalowanie na serwerze Windows roli
A. usługi domenowe Active DirectoryTwoja odpowiedź
B. Active Directory Federation Service
C. usługi certyfikatów Active Directory
D. usługi Domain Name System w usłudze Active Directory
Poprawna odpowiedź. Usługi domenowe Active Directory (AD DS) to kluczowa rola w systemie Windows Server, która umożliwia zarządzanie użytkownikami, komputerami i innymi obiektami w sieci. Pomocą AD DS jest centralne przechowywanie informacji o wszystkich obiektach w domenie, co pozwala na łatwe zarządzanie uprawnieniami i dostępem do zasobów. Przykładowo, wdrożenie AD DS umożliwia administratorom tworzenie i zarządzanie kontami użytkowników oraz grupami, co jest niezbędne w każdej organizacji. Dzięki AD DS, administratorzy mogą również konfigurować polityki zabezpieczeń i kontrolować dostęp do zasobów sieciowych z wykorzystaniem grup zabezpieczeń. Ponadto, wdrożenie AD DS jest zgodne z najlepszymi praktykami branżowymi, które zalecają centralizację zarządzania użytkownikami oraz implementację mechanizmów autoryzacji. To podejście nie tylko zwiększa bezpieczeństwo, ale także poprawia efektywność zarządzania. Warto zauważyć, że AD DS jest fundamentem dla wielu innych usług Windows Server, takich jak usługi certyfikatów czy Federation Services, co czyni go kluczowym elementem infrastruktury IT w organizacji.
Pytanie 5Strzał
Podaj domyślny port używany do przesyłania poleceń (command) w serwerze FTP
A. 110
B. 20Twoja odpowiedź
C. 21Poprawna odpowiedź
D. 25
Niepoprawna odpowiedź. Porty 25, 110 oraz 20 są często mylone z portem 21 w kontekście różnorodnych protokołów komunikacyjnych. Port 25 jest standardowo wykorzystywany przez protokół SMTP (Simple Mail Transfer Protocol), który jest odpowiedzialny za przesyłanie e-maili. W wielu przypadkach, użytkownicy mogą mylić te dwa protokoły, zwłaszcza gdy rozważają przesyłanie plików jako część procesu komunikacji. Zrozumienie różnicy między FTP a SMTP jest kluczowe, ponieważ koncentruje się na różnych zastosowaniach oraz typach przesyłanych danych. Port 110 jest zarezerwowany dla protokołu POP3 (Post Office Protocol version 3), który służy do pobierania wiadomości e-mail z serwera. Użytkownicy mogą błędnie uznać, że POP3 i FTP są wymienne, ponieważ oba dotyczą transferu danych, jednak ich funkcje i zastosowania są całkowicie różne. Port 20 jest używany do transferu danych w trybie aktywnym FTP, a nie do przekazywania poleceń. W trybie aktywnym, po połączeniu na porcie 21, serwer FTP używa portu 20 do przesyłania danych do klienta. Pomyłki dotyczące portów FTP mogą prowadzić do nieprawidłowej konfiguracji serwerów, co w konsekwencji może wpłynąć na bezpieczeństwo oraz efektywność transferu plików. Wiedza na temat właściwych portów oraz protokołów jest więc istotnym elementem dla każdego, kto zarządza sieciami lub systemami przesyłania plików.
Pytanie 6Strzał
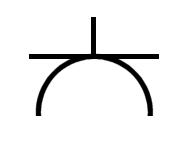
Na rysunkach technicznych dotyczących instalacji sieci komputerowej, wraz z jej dedykowanym systemem elektrycznym, gniazdo oznaczone symbolem przedstawionym na rysunku to
A. elektryczne ze stykiem ochronnymTwoja odpowiedź
B. elektryczne bez styku ochronnego
C. komputerowe
D. telefoniczne
Poprawna odpowiedź. Na rysunkach technicznych instalacji elektrycznych symbole są używane do szybkiego i precyzyjnego identyfikowania poszczególnych elementów systemu. Symbol oznaczający gniazdo elektryczne ze stykiem ochronnym jest kluczowy w kontekście zapewnienia bezpieczeństwa użytkowania instalacji. Styk ochronny, często określany jako 'uziemienie', jest niezbędnym elementem w gniazdach elektrycznych stosowanych w budynkach mieszkalnych i komercyjnych. Zapewnia on odprowadzenie ewentualnych przepięć oraz ochronę przed porażeniem prądem. W praktyce, gniazda z uziemieniem są standardem w większości krajów, zgodnie z międzynarodowymi normami bezpieczeństwa, takimi jak IEC 60364. Uziemienie jest szczególnie ważne w miejscach o zwiększonym ryzyku porażenia, takich jak kuchnie czy łazienki. Prawidłowa instalacja gniazd ze stykiem ochronnym wymaga znajomości zasad oznaczeń i schematów elektrycznych oraz zrozumienia ich roli w kompleksowym systemie bezpieczeństwa elektrycznego.
Pytanie 7
Jakie składniki systemu komputerowego muszą być usuwane w wyspecjalizowanych zakładach przetwarzania ze względu na obecność niebezpiecznych substancji lub chemicznych pierwiastków?
A. Obudowy komputerów
B. ToneryTwoja odpowiedź
C. Kable
D. Chłodnice
Poprawna odpowiedź. Tonery są jednym z elementów systemu komputerowego, które zawierają niebezpieczne substancje, takie jak proszki tonera, które mogą być szkodliwe dla zdrowia oraz środowiska. Włókna chemiczne, pigmenty oraz inne składniki tonera mogą emitować toksyczne opary, co czyni ich utylizację szczególnie ważnym procesem. W związku z tym, tonery powinny być oddawane do wyspecjalizowanych zakładów zajmujących się ich przetwarzaniem, które stosują odpowiednie procedury i technologie, aby zminimalizować ryzyko związane z ich szkodliwością. Przykładem dobrych praktyk w tym zakresie są regulacje dotyczące zarządzania odpadami, takie jak dyrektywa WEEE (Waste Electrical and Electronic Equipment) w Unii Europejskiej, która nakłada obowiązki na producentów i użytkowników w zakresie zbierania, przetwarzania i recyklingu sprzętu elektronicznego i elektrycznego. Dzięki tym regulacjom, możliwe jest zredukowanie negatywnego wpływu odpadów na środowisko oraz promowanie zrównoważonego rozwoju. Utylizacja tonerów w wyspecjalizowanych zakładach przetwarzania jest zatem kluczowym krokiem w kierunku odpowiedzialnego zarządzania zasobami oraz ochrony zdrowia publicznego.
Pytanie 8Strzał
Która edycja systemu operacyjnego Windows Server 2008 charakteryzuje się najmniej rozbudowanym interfejsem graficznym?
A. Standard Edition
B. Enterprise
C. DatacenterTwoja odpowiedź
D. Server CorePoprawna odpowiedź
Niepoprawna odpowiedź. Wybór wersji Enterprise, Datacenter lub Standard Edition jest nieprawidłowy, ponieważ wszystkie te wersje systemu Windows Server 2008 zawierają pełny interfejs graficzny oraz szereg dodatkowych usług i funkcji, które nie są dostępne w Server Core. Wersja Enterprise oferuje zaawansowane funkcje takie jak wsparcie dla większej liczby procesorów i pamięci, jednak jej interfejs graficzny jest bardziej rozbudowany, co może zwiększać ryzyko ataków oraz skomplikować zarządzanie. Wersja Datacenter, przeznaczona głównie dla rozwiązań wirtualizacji, również korzysta z pełnego interfejsu, co wpływa na większe zużycie zasobów. Standard Edition to wersja przeznaczona dla niewielkich i średnich firm, również posiadająca rozbudowany interfejs graficzny. Często nie docenia się znaczenia optymalizacji środowiska serwerowego poprzez ograniczenie interfejsu graficznego, co prowadzi do nadmiernych wydatków na zasoby oraz zwiększonego ryzyka w zakresie bezpieczeństwa. Kluczem do efektywnego zarządzania serwerem jest wybór odpowiedniej wersji systemu operacyjnego, która odpowiada potrzebom organizacji, co w przypadku Windows Server 2008 najlepiej realizuje Server Core.
Pytanie 9
Która z konfiguracji RAID opiera się na replikacji danych pomiędzy dwoma lub większą liczbą dysków fizycznych?
A. RAID 0
B. RAID 3
C. RAID 5
D. RAID 1Twoja odpowiedź
Poprawna odpowiedź. RAID 1 to popularny poziom macierzy RAID, który opiera się na replikacji danych na dwóch lub więcej dyskach fizycznych. W tej konfiguracji każdy zapisany na jednym dysku blok danych jest natychmiastowo kopiowany na drugi dysk, co zapewnia wysoką dostępność danych oraz ich ochronę przed awarią jednego z dysków. Przykładem zastosowania RAID 1 może być serwer plików, w którym dane są krytyczne — w przypadku awarii jednego z dysków, system może natychmiast przełączyć się na zapasowy dysk bez utraty danych. W praktyce, macierz RAID 1 oferuje zalety w zakresie redundancji i niezawodności, co jest zgodne z najlepszymi praktykami w obszarze przechowywania danych. Wysoka dostępność danych jest kluczowym atutem dla firm, które nie mogą sobie pozwolić na przestoje związane z utratą danych. Należy jednak pamiętać, że RAID 1 nie zwiększa wydajności, a także wymaga pojemności dysków równającej się pojemności największego dysku w macierzy, co może być ograniczeniem dla niektórych zastosowań.
Pytanie 10
Usługa, umożliwiająca zdalną pracę na komputerze z systemem Windows z innego komputera z systemem Windows, który jest połączony z tą samą siecią lub z Internetem, to
A. DHCP
B. serwer plików
C. FTP
D. pulpit zdalnyTwoja odpowiedź
Poprawna odpowiedź. Usługa pulpitu zdalnego pozwala użytkownikom na zdalny dostęp do komputerów z systemem Windows, co jest szczególnie użyteczne w kontekście pracy zdalnej, obsługi technicznej czy szkoleń online. Pulpit zdalny wykorzystuje protokół RDP (Remote Desktop Protocol), który umożliwia przesyłanie obrazu ekranu oraz danych wejściowych (takich jak mysz i klawiatura) pomiędzy komputerem lokalnym a zdalnym. Dzięki temu użytkownik może korzystać z pełnej funkcjonalności zdalnego systemu, jakby siedział bezpośrednio przed nim. Przykłady zastosowania obejmują umożliwienie pracownikom pracy zdalnej z biura, co zwiększa elastyczność i wydajność pracy, a także udzielanie wsparcia technicznego przez specjalistów IT. W praktyce, aby skonfigurować pulpit zdalny, użytkownicy muszą upewnić się, że odpowiednie ustawienia w systemie operacyjnym są aktywne, a także że porty sieciowe są odpowiednio skonfigurowane w zaporze sieciowej. Ponadto, stosowanie dobrych praktyk w zakresie bezpieczeństwa, takich jak korzystanie z silnych haseł oraz dwuskładnikowej autoryzacji, jest kluczowe dla ochrony danych podczas korzystania z pulpitu zdalnego.
Pytanie 11Strzał
Sieć komputerowa, która obejmuje wyłącznie urządzenia jednej organizacji, w której dostępne są usługi realizowane przez serwery w sieci LAN, takie jak strony WWW czy poczta elektroniczna to
A. Infranet
B. Extranet
C. IntranetTwoja odpowiedź
D. Internet
Poprawna odpowiedź. Intranet to wewnętrzna sieć komputerowa, która jest ograniczona do jednego podmiotu, najczęściej organizacji lub firmy. Umożliwia ona pracownikom dostęp do zasobów, takich jak serwery, aplikacje, a także usługi, takie jak poczta elektroniczna czy strony internetowe, które są dostępne tylko dla użytkowników wewnętrznych. Dzięki zastosowaniu protokołów internetowych, takich jak TCP/IP, intranet może wykorzystywać te same technologie, co Internet, zapewniając jednocześnie wyższy poziom bezpieczeństwa i kontroli nad danymi. W praktyce intranety są wykorzystywane do wymiany informacji, komunikacji oraz współpracy w ramach organizacji. Jako przykład, wiele firm korzysta z intranetu do hostowania wewnętrznych portali, które mogą zawierać dokumentację, ogłoszenia czy umożliwiać dostęp do narzędzi zarządzania projektami. Zastosowanie intranetów jest zgodne z dobrymi praktykami w zakresie zarządzania informacjami, zapewniając efektywność i bezpieczeństwo w obiegu danych.
Pytanie 12Strzał
W sieci komputerowej działającej pod systemem Linux do udostępniania drukarek można zastosować serwer
A. Firebird
B. Coda
C. SambaTwoja odpowiedź
D. Nginx
Poprawna odpowiedź. Samba to oprogramowanie, które umożliwia współdzielenie zasobów między systemami operacyjnymi rodziny Unix (w tym Linux) a systemami Windows. Jest to implementacja protokołu SMB (Server Message Block), który pozwala na udostępnianie plików i drukarek w sieciach heterogenicznych. Dzięki Samba, użytkownicy systemów Linux mogą łatwo dzielić się drukarkami z komputerami działającymi w systemie Windows, co jest niezwykle praktyczne w środowiskach biurowych, gdzie różne systemy operacyjne współistnieją. Przykładem zastosowania Samba jest konfiguracja serwera druku, gdzie administratorzy mogą zdalnie zarządzać drukarkami oraz uprawnieniami użytkowników do korzystania z tych zasobów. W kontekście dobrych praktyk, Samba jest często używana w ramach infrastruktury sieciowej, aby zapewnić bezpieczne i efektywne zarządzanie zasobami, wspierając protokoły autoryzacji i szyfrowania. Dodatkowo, wprowadzenie Samba do środowiska IT może przyczynić się do redukcji kosztów operacyjnych, eliminując potrzebę posiadania osobnych serwerów druku dla różnych systemów operacyjnych, co w praktyce prowadzi do uproszczenia zarządzania systemami i zwiększenia efektywności pracy zespołów.
Pytanie 13Strzał
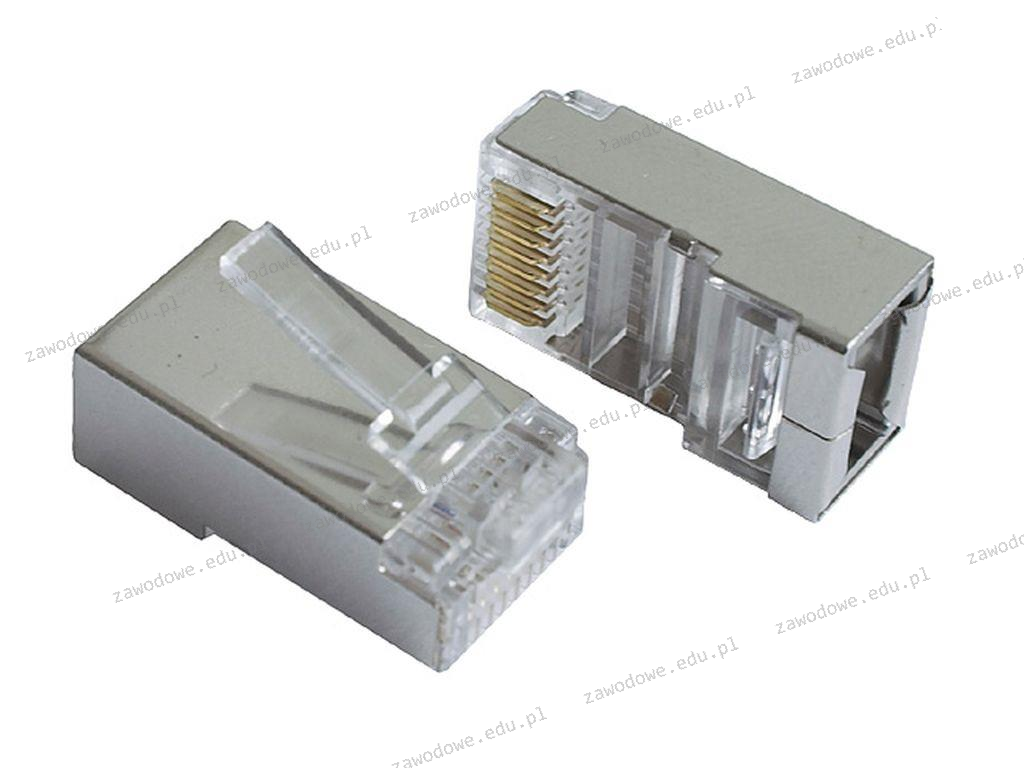
Na przedstawionym schemacie wtyk (złącze męskie modularne) stanowi zakończenie kabla
A. U/UTP
B. światłowodowego
C. F/UTPTwoja odpowiedź
D. koncentrycznego
Poprawna odpowiedź. Wtyk przedstawiony na rysunku to złącze RJ-45, które jest standardowym zakończeniem dla kabla typu F/UTP. F/UTP oznacza folię chroniącą nieekranowane pary skręcone. W praktyce oznacza to, że każda para przewodów nie jest indywidualnie ekranowana, ale cały kabel jest otoczony folią aluminiową, co zapewnia ochronę przed zakłóceniami elektromagnetycznymi. Tego typu kable są często używane w instalacjach sieciowych, gdzie istnieje potrzeba ochrony przed zakłóceniami, ale nie jest wymagana pełna izolacja każdej pary przewodów. Standardy takie jak TIA/EIA-568-B są stosowane do definiowania specyfikacji okablowania strukturalnego, a F/UTP jest zgodny z tymi wytycznymi. Dzięki temu kable te są cenione za elastyczność i stosunek ceny do jakości, szczególnie w środowiskach biurowych i przemysłowych, gdzie występują umiarkowane zakłócenia. Poprawne użycie złącz RJ-45 w połączeniu z kablami F/UTP zapewnia niezawodne połączenia w sieciach Ethernetowych, wspierając przepustowość do 1 Gb/s i więcej w zależności od specyfikacji kabla.
Pytanie 14Strzał
Cienki klient (thin client) to?
A. klient o ograniczonym budżecieTwoja odpowiedź
B. terminal w sieciPoprawna odpowiedź
C. szczupły programista
D. niewielki przełącznik
Niepoprawna odpowiedź. Odpowiedzi, które nie zostały wybrane, opierają się na błędnych założeniach dotyczących definicji cienkiego klienta. Pierwsza z nich, mówiąca o kliencie z małym budżetem, myli pojęcie thin clienta z kwestią kosztów. Chociaż thin clienty mogą być tańsze w eksploatacji, ich definicja nie wynika z budżetu użytkownika, lecz z ich architektury opierającej się na zdalnym dostępie do zasobów. Drugą odpowiedzią jest termin 'chudy informatyk', co jest nie tylko nieadekwatne, ale także mylące, ponieważ nie odnosi się do technologii, a raczej do stereotypów. Trzecia odpowiedź, sugerująca, że cienki klient to mały przełącznik, niewłaściwie łączy sprzęt sieciowy z pojęciem thin clienta. Thin client jest systemem komputerowym, który polega na minimalizacji procesów lokalnych, w przeciwieństwie do przełącznika, który zarządza ruchem danych w sieci. Wszystkie te błędne odpowiedzi wynikają z nieporozumień dotyczących technologii oraz ich zastosowań, co podkreśla znaczenie precyzyjnego rozumienia terminologii w branży IT. W praktyce, w celu uniknięcia takich mylnych interpretacji, warto zapoznać się z dokumentacją oraz standardami, które definiują różne architektury systemów i ich funkcje.
Pytanie 15Strzał
Narzędziem wiersza poleceń w systemie Windows, umożliwiającym zamianę tablicy partycji GPT na MBR, jest program
A. gparted
B. cipherTwoja odpowiedź
C. bcdedit
D. diskpartPoprawna odpowiedź
Niepoprawna odpowiedź. W kontekście zarządzania partycjami oraz konwersji stylów partycjonowania, wybór odpowiedniego narzędzia ma kluczowe znaczenie. Gparted jest bardzo popularnym, ale narzędziem typowo linuksowym, dostępnym zwykle jako graficzna aplikacja w dystrybucjach Linuxa, nie zaś w systemie Windows. Owszem, Gparted pozwala na operacje związane z partycjami, ale nie jest dostępny w wierszu poleceń Windows i nie jest elementem systemu tego producenta. Zauważyłem, że wiele osób myli narzędzia multiplatformowe, jednak do specyficznych zadań w Windows wymagany jest natywny program. Bcdedit to narzędzie również z Windows, ale jego zadaniem jest zarządzanie konfiguracją rozruchu (Boot Configuration Data), a nie partycjami czy konwersją GPT/MBR. Używa się go np. do naprawy problemów z bootloaderem, a nie do operowania na fizycznych strukturach dysku. Cipher natomiast to narzędzie również wbudowane w Windows, jednak służy ono do zarządzania szyfrowaniem plików na woluminach NTFS (EFS), np. do trwałego usuwania danych, a nie do zarządzania partycjami. Często spotykam się z mylnym przekonaniem, że skoro narzędzie jest częścią systemu i obsługuje dyski, to będzie miało też funkcje partycjonowania – niestety, tak nie jest. Praktyka oraz dokumentacja Microsoftu jasno wskazują, że tylko diskpart umożliwia w trybie tekstowym konwersję stylu partycjonowania na poziomie całego dysku. W branży IT dobry administrator zawsze korzysta z narzędzi dedykowanych do danego zadania, więc wybór innego niż diskpart programu do konwersji GPT na MBR w Windows po prostu się nie sprawdzi.
Pytanie 16
W projekcie sieci komputerowej przewiduje się użycie fizycznych adresów kart sieciowych. Która warstwa modelu ISO/OSI odnosi się do tych adresów w komunikacji?
A. Sesji
B. Łącza danychPoprawna odpowiedź
C. TransportowaTwoja odpowiedź
D. Prezentacji
Niepoprawna odpowiedź. Odpowiedzi 'Prezentacji', 'Sesji' oraz 'Transportowa' są nieprawidłowe, ponieważ każda z tych warstw w modelu OSI ma inne funkcje i odpowiedzialności, które nie obejmują bezpośredniego użycia adresów sprzętowych. Warstwa prezentacji zajmuje się formatowaniem i kodowaniem danych, co oznacza, że przekształca dane w formy, które są zrozumiałe dla aplikacji, ale nie ma bezpośredniego wpływu na adresację sprzętową urządzeń. Warstwa sesji natomiast zarządza sesjami komunikacyjnymi, co oznacza, że zajmuje się utrzymywaniem, kontrolowaniem i kończeniem połączeń, ale również nie korzysta z adresów MAC. Z kolei warstwa transportowa jest odpowiedzialna za transport danych między hostami oraz zapewnia funkcje takie jak kontrola przepływu i niezawodność, lecz nie zajmuje się adresowaniem na poziomie sprzętu. Typowym błędem myślowym jest mylenie ról, jakie poszczególne warstwy modelu OSI odgrywają w komunikacji. Warto zrozumieć, że adresy sprzętowe są fundamentalne tylko dla warstwy łącza danych, a nie dla pozostałych warstw, które koncentrują się na innych aspektach wymiany informacji.
Pytanie 17Strzał
Wskaż zakres adresów hostów w sieci 172.16.4.0/24?
A. 172.16.4.1 ÷ 172.16.4.255
B. 172.16.4.0 ÷ 172.16.4.255
C. 172.16.4.1 ÷ 172.16.4.254Poprawna odpowiedź
D. 172.16.4.0 ÷ 172.16.4.126Twoja odpowiedź
Niepoprawna odpowiedź. Adresacja IPv4 w notacji z maską, takiej jak 172.16.4.0/24, opiera się na bardzo konkretnej zasadzie: w każdej podsieci istnieje adres sieci i adres rozgłoszeniowy, których nie wolno używać jako adresów hostów. To jest zapisane w standardowym sposobie interpretowania masek i nie jest tylko „umową”, którą można zignorować. W tym przykładzie maska /24 oznacza, że pierwsze 24 bity to część sieciowa, a pozostałe 8 bitów to część hosta. Daje to łącznie 2^8 = 256 adresów w podsieci. Z mojego doświadczenia typowy błąd polega na tym, że ktoś patrzy tylko na zakres liczbowy od .0 do .255 i zakłada, że wszystkie te adresy da się przydzielić urządzeniom. To prowadzi do błędnego wniosku, że hostem może być np. 172.16.4.0 lub 172.16.4.255. Tymczasem 172.16.4.0 to adres identyfikujący samą sieć 172.16.4.0/24, używany w konfiguracjach routerów, tablicach routingu czy dokumentacji. Z kolei 172.16.4.255 to adres rozgłoszeniowy, na który wysyłane są pakiety broadcast w obrębie tej jednej podsieci, np. zapytania ARP czy różne protokoły usługowe. Gdyby taki adres przypisać hostowi, ruch broadcastowy zacząłby się zachowywać nieprzewidywalnie. Innym typowym nieporozumieniem jest mylenie „zakresu sieci” z „zakresem hostów”. Cała sieć obejmuje rzeczywiście adresy od 172.16.4.0 do 172.16.4.255, ale to nie oznacza, że każdy z nich może być wykorzystany przez komputer. Dobre praktyki sieciowe, stosowane w realnych firmowych sieciach, mówią jasno: zakres hostów zaczyna się od pierwszego adresu po adresie sieci i kończy na ostatnim adresie przed broadcastem. W tym przypadku jest to 172.16.4.1–172.16.4.254. Warto też uważać na odpowiedzi, które „uczynnie” obcinają tylko część z końca lub z początku zakresu, ale nie biorą pod uwagę obu zarezerwowanych adresów. Jeśli w przyszłości będziesz projektować bardziej złożone podsieci (np. /25, /26), dokładnie ta sama logika dalej obowiązuje: zawsze pierwszy adres w podsieci to sieć, ostatni to broadcast, a hosty są pomiędzy nimi.
Pytanie 18Strzał
W usłudze Active Directory, konfigurację składającą się z jednej lub więcej domen, które dzielą wspólny schemat i globalny wykaz, nazywamy
A. gwiazdą
B. lasemTwoja odpowiedź
C. liściem
D. siatką
Poprawna odpowiedź. Odpowiedź 'lasem' jest poprawna, ponieważ w kontekście Active Directory termin 'las' odnosi się do struktury składającej się z jednej lub więcej domen, które dzielą wspólny schemat i globalny wykaz. Las jest fundamentalnym elementem architektury Active Directory, który umożliwia zarządzanie różnymi domenami w zintegrowany sposób. Przykładem zastosowania może być organizacja, która posiada różne oddziały w różnych lokalizacjach geograficznych; każda z tych lokalizacji może stanowić odrębną domenę w ramach tego samego lasu. Dzięki temu, administratorzy mogą centralnie zarządzać kontami użytkowników i zasobami w całej organizacji. Dobrą praktyką jest zapewnienie, aby wszystkie domeny w lesie miały odpowiednie relacje zaufania, co pozwala na efektywne udostępnianie zasobów oraz usług. Ponadto, lasy mogą być wykorzystywane do implementacji polityk Group Policy, co umożliwia egzekwowanie zasad bezpieczeństwa i konfiguracji na poziomie całej organizacji.
Pytanie 19
Jakie urządzenie sieciowe umożliwia połączenie sieci LAN z WAN?
A. SwitchTwoja odpowiedź
B. Repeater
C. Hub
D. RouterPoprawna odpowiedź
Niepoprawna odpowiedź. Hub, switch i repeater to nie te urządzenia, które mogą łączyć sieci LAN z WAN. Hub to dość prosty sprzęt, który wysyła sygnały do wszystkich podłączonych urządzeń, ale nie wie, dokąd je wysłać, więc nie może łączyć różnych typów sieci. Switch jest trochę sprytniejszy, działa na wyższej warstwie, ale też nie potrafi łączyć z WAN. Repeater to urządzenie, które wzmacnia sygnał, żeby sieć działała dalej, ale znowu – nie jest w stanie kierować danymi ani łączyć różnych sieci. Często się myśli, że każde urządzenie to router, ale tak nie jest. Każde z nich ma swoje konkretne miejsce i zastosowanie, które nie obejmuje łączenia różnych sieci. Dlatego warto zrozumieć, że router to kluczowy element w tej układance.
Pytanie 20
Do wyświetlenia daty w systemie Linux można wykorzystać polecenie
A. irc
B. joe
C. calPoprawna odpowiedź
D. awkTwoja odpowiedź
Niepoprawna odpowiedź. Na pierwszy rzut oka może się wydawać, że do wyświetlenia daty w systemie Linux można użyć różnych narzędzi, bo przecież powłoka daje nam sporo możliwości. Jednak kiedy przyjrzymy się każdej z wymienionych opcji, łatwo zauważyć, że tylko jedno narzędzie jest rzeczywiście związane z prezentacją kalendarza w terminalu. Zacznijmy od polecenia „awk” — to bardzo potężny język do przetwarzania tekstu i analizy danych, szczególnie w połączeniu z potokami czy plikami logów. Jednak nie jest przeznaczony do wyświetlania daty ani kalendarza, chyba że ktoś napisze własny skrypt, który przetworzy dane wejściowe na taki rezultat. To jednak wykracza poza typowe zastosowanie „awk”. Następnie mamy „irc” — to w zasadzie nazwa protokołu komunikacji internetowej lub klienta tego protokołu, zupełnie niezwiązanego z zarządzaniem czasem czy datami w systemie operacyjnym. Częstym błędem jest myślenie, że każda komenda o dziwnej nazwie musi coś ciekawego robić w systemie, ale tu akurat to typowa pułapka. Z kolei „joe” to edytor tekstu, coś na kształt połączenia starego „Wordstara” z nowoczesnym edytorem terminalowym, i też nie ma nic wspólnego z wyświetlaniem daty czy kalendarza. Moim zdaniem często wybierane są takie opcje, bo kojarzą się z funkcjonalnościami, które mogą być przydatne, ale to raczej efekt przypadkowych skojarzeń. W praktyce, jeśli chcemy zobaczyć kalendarz lub sprawdzić rozkład dni w danym miesiącu lub roku, korzystamy właśnie z polecenia „cal”. Inne narzędzia, jak „date”, służą do wyświetlania aktualnej daty i czasu, ale nie kalendarza. Dlatego warto dokładnie znać przeznaczenie każdego narzędzia i trzymać się dobrych praktyk, czyli używać narzędzi zgodnie z ich przeznaczeniem. To oszczędza czas i nerwy w codziennej pracy — zwłaszcza kiedy szybko potrzebujemy sprawdzić, jak wypadają konkretne dni tygodnia czy daty w danym roku.
Pytanie 21Strzał
Moduł w systemie Windows, który odpowiada za usługi informacyjne w Internecie, to
A. IISPoprawna odpowiedź
B. ISATwoja odpowiedź
C. IIU
D. OSI
Niepoprawna odpowiedź. OSI to model, który opisuje warstwy komunikacji w sieciach komputerowych. Ale nie ma nic wspólnego z internetowymi usługami informacyjnymi w systemie Windows. To bardziej teoretyczne podejście, które pomaga zrozumieć, jak różne protokoły współpracują ze sobą. IIU? W ogóle nie jest znanym terminem w kontekście usług internetowych Microsoftu. To zupełnie nie ma sensu. ISA natomiast to Microsoft Internet Security and Acceleration Server, który działa głównie jako zapora sieciowa i serwer proxy. To nie jest to samo co serwer internetowy. Zrozumienie tych różnic jest ważne, bo często prowadzi do błędnych wniosków. Warto lepiej poznać temat, by umieć odróżnić różne technologie i ich zastosowania. Dzięki temu można lepiej zarządzać infrastrukturą IT.
Pytanie 22
Które medium transmisyjne charakteryzuje się najmniejszym ryzykiem narażenia na zakłócenia elektromagnetyczne przesyłanego sygnału?
A. Gruby kabel koncentryczny
B. Czteroparowy kabel FTP
C. Kabel światłowodowyTwoja odpowiedź
D. Cienki kabel koncentryczny
Poprawna odpowiedź. Kabel światłowodowy to medium transmisyjne, które wykorzystuje światło do przesyłania danych, co eliminuje wpływ zakłóceń elektromagnetycznych, które mogą występować w tradycyjnych kablach miedzianych. Dzięki temu jest on idealnym rozwiązaniem w środowiskach, gdzie występują silne źródła zakłóceń, takich jak w biurach, centrach danych czy w pobliżu urządzeń elektrycznych. Światłowody mają również znacznie większą przepustowość niż kable miedziane, co pozwala na przesyłanie większej ilości danych na dłuższe odległości bez straty jakości sygnału. Zgodnie z normami ISO/IEC 11801, światłowody są rekomendowane do zastosowania w nowoczesnych instalacjach telekomunikacyjnych. W praktyce, firmy na całym świecie coraz częściej wybierają kable światłowodowe do budowy sieci, co pozwala na rozwój infrastruktury telekomunikacyjnej oraz zapewnienie wysokiej jakości usług internetowych. W obliczu rosnących wymagań dotyczących szybkości i niezawodności transmisji danych, inwestycja w technologię światłowodową staje się zatem coraz bardziej opłacalna.
Pytanie 23
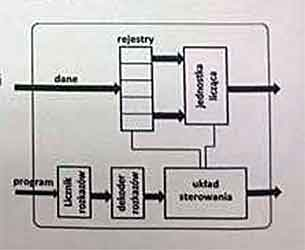
Rejestry widoczne na diagramie procesora mają rolę
A. realizowania operacji arytmetycznych
B. zapisywania adresu do kolejnej funkcji programu
C. przechowywania argumentów obliczeńTwoja odpowiedź
D. zarządzania wykonywaniem programu
Poprawna odpowiedź. Rejestry w procesorze odgrywają kluczową rolę w przechowywaniu argumentów obliczeń co jest niezbędne do efektywnego wykonywania operacji arytmetycznych i logicznych. W architekturze komputerowej rejestry są szybkimi pamięciami które umożliwiają przetwarzanie danych bez konieczności częstego sięgania do pamięci operacyjnej RAM co znacznie przyspiesza działanie procesora. Na przykład w operacjach algebraicznych jak dodawanie czy mnożenie rejestry przechowują liczby które są przetwarzane przez jednostkę arytmetyczno-logiczna ALU. Ponadto rejestry są używane do przechowywania tymczasowych wyników obliczeń co pozwala na realizację złożonych operacji w serii kroków. Dobrymi praktykami branżowymi jest optymalizacja kodu aby jak najlepiej wykorzystać dostępne rejestry co przekłada się na wydajność aplikacji. Wiele nowoczesnych procesorów implementuje zestawy rejestrów specjalizujących się w określonych zadaniach jak SIMD dla operacji wektorowych co jest przykładem zaawansowanego wykorzystania rejestrów w celu poprawy wydajności obliczeń równoległych
Pytanie 24Strzał
Jaką maksymalną liczbę kanałów z dostępnego pasma kanałów standardu 802.11b można stosować w Polsce?
A. 9 kanałów
B. 13 kanałówPoprawna odpowiedź
C. 10 kanałówTwoja odpowiedź
D. 11 kanałów
Niepoprawna odpowiedź. Wybór błędnych odpowiedzi, takich jak 9, 10 czy 11 kanałów, może wynikać z niepełnego zrozumienia zasad funkcjonowania sieci bezprzewodowych oraz przepisów regulujących ich użycie. W przypadku odpowiedzi mówiącej o 11 kanałach można zauważyć, że jest to liczba kanałów dostępnych w niektórych innych krajach, takich jak Stany Zjednoczone, gdzie obowiązują inne regulacje. Z kolei 10 czy 9 kanałów są jeszcze bardziej nieprecyzyjne i nie mają oparcia w rzeczywistych regulacjach obowiązujących w Polsce. Warto również zauważyć, że ograniczenie liczby kanałów może prowadzić do zwiększonej konkurencji o dostępne pasmo, co negatywnie wpływa na jakość sygnału i stabilność połączenia. Przy projektowaniu sieci bezprzewodowej istotne jest, aby uwzględnić lokalne przepisy oraz możliwości techniczne sprzętu, a także znać zasady planowania kanałów, aby uniknąć nakładania się sygnałów i zakłóceń. Dlatego zrozumienie pełnego zakresu dostępnych kanałów jest kluczowe dla skutecznego zarządzania sieciami Wi-Fi oraz optymalizacji ich wydajności.
Pytanie 25
Protokół, który konwertuje nazwy domen na adresy IP, to
A. DHCP (Dynamic Host Configuration Protocol)Twoja odpowiedź
B. ICMP (Internet Control Message Protocol)
C. DNS (Domain Name System)Poprawna odpowiedź
D. ARP (Address Resolution Protocol)
Niepoprawna odpowiedź. ARP, ICMP i DHCP to ważne protokoły w infrastrukturze sieciowej, jednak nie wykonują one funkcji tłumaczenia nazw domenowych na adresy IP. Protokół ARP (Address Resolution Protocol) jest odpowiedzialny za mapowanie adresów IP na adresy MAC w sieciach lokalnych. Użytkownicy mogą mylić ARP z DNS, ponieważ oba protokoły są używane w procesie komunikacji sieciowej, lecz pełnią różne role. ICMP (Internet Control Message Protocol) służy do przesyłania komunikatów kontrolnych i diagnostycznych, takich jak ping, ale nie zajmuje się tłumaczeniem nazw. DHCP (Dynamic Host Configuration Protocol) natomiast jest odpowiedzialny za automatyczne przydzielanie adresów IP urządzeniom w sieci, co również nie ma związku z funkcją rozwiązywania nazw. Typowym błędem jest mylenie funkcji poszczególnych protokołów, co może prowadzić do nieporozumień w zarządzaniu siecią. Ważne jest zrozumienie, że każdy protokół ma swoją specyfikę i zastosowanie, a ich niewłaściwe użycie może prowadzić do problemów z wydajnością i bezpieczeństwem sieci. W kontekście zarządzania infrastrukturą sieciową, kluczowe jest nie tylko zrozumienie podstawowych funkcji protokołów, ale także umiejętność ich prawidłowej konfiguracji i wykorzystywania zgodnie z najlepszymi praktykami branżowymi.
Pytanie 26
W usłudze, jaką funkcję pełni protokół RDP?
A. poczty elektronicznej w systemie Linux
B. terminalowej w systemie Linux
C. SCP w systemie Windows
D. pulpitu zdalnego w systemie WindowsTwoja odpowiedź
Poprawna odpowiedź. Protokół RDP (Remote Desktop Protocol) jest standardowym rozwiązaniem opracowanym przez firmę Microsoft, które umożliwia zdalny dostęp do pulpitu systemu operacyjnego Windows. Dzięki RDP użytkownicy mogą łączyć się z komputerem zdalnym, co pozwala na zdalne wykonywanie zadań, zarządzanie systemem oraz korzystanie z aplikacji, jak gdyby znajdowali się fizycznie przy tym urządzeniu. Protokół RDP obsługuje wiele funkcji, takich jak kompresja danych, szyfrowanie oraz zarządzanie sesjami, co czyni go bezpiecznym i wydajnym rozwiązaniem dla użytkowników oraz administratorów systemów. Przykładowo, w przypadku pracy zdalnej, RDP pozwala na dostęp do zasobów firmy bez konieczności fizycznej obecności w biurze, co jest szczególnie istotne w kontekście rosnącej popularności pracy zdalnej i hybrydowej. Warto zaznaczyć, że RDP jest zgodny z wieloma dobrami praktykami, takimi jak zastosowanie silnych haseł oraz wieloskładnikowej autoryzacji, co znacznie podnosi poziom bezpieczeństwa zdalnych połączeń.
Pytanie 27Strzał
Jaką zmianę sygnału realizuje konwerter RAMDAC?
A. zmienny na stały
B. cyfrowy na analogowyTwoja odpowiedź
C. analogowy na cyfrowy
D. stały na zmienny
Poprawna odpowiedź. Konwerter RAMDAC (Random Access Memory Digital-to-Analog Converter) jest kluczowym elementem w systemach komputerowych, który przetwarza sygnały cyfrowe na analogowe. W praktyce oznacza to, że dane generowane przez procesor graficzny w postaci sygnałów cyfrowych są konwertowane na sygnały analogowe, które mogą być zrozumiane przez monitor. Przykładem zastosowania RAMDAC jest wyświetlanie grafiki na monitorach CRT i LCD, gdzie sygnał analogowy jest niezbędny do prawidłowego działania. RAMDAC umożliwia wyświetlanie obrazów w różnych rozdzielczościach i głębiach kolorów, co jest istotne dla jakości obrazu. W branży standardem jest stosowanie konwerterów cyfrowo-analogowych, które spełniają wymagania dotyczące zarówno jakości, jak i wydajności. Dlatego odpowiedź na to pytanie: 'cyfrowy na analogowy' jest poprawna, gdyż RAMDAC odgrywa kluczową rolę w mostkowaniu cyfrowych danych graficznych z procesora do analogowych sygnałów, które są następnie przekazywane do monitora.
Pytanie 28
Wykonanie komendy dxdiag w systemie Windows pozwala na
A. uruchomienie maszyny wirtualnej z systemem Windows 10 zainstalowanym
B. uruchomienie narzędzia diagnostycznego DirectXTwoja odpowiedź
C. kompresję wskazanych danych na dysku twardym
D. konfigurację klawiatury, aby była zgodna z wymaganiami języka polskiego
Poprawna odpowiedź. Wykonanie polecenia dxdiag w systemie Windows uruchamia narzędzie diagnostyczne DirectX, które jest kluczowym elementem do analizy i rozwiązywania problemów związanych z grafiką oraz dźwiękiem w systemie. Narzędzie to umożliwia użytkownikom zbieranie informacji na temat zainstalowanych komponentów sprzętowych, takich jak karty graficzne, dźwiękowe oraz sterowniki. Dzięki temu można szybko zidentyfikować potencjalne problemy z wydajnością lub zgodnością z oprogramowaniem. Przykładowo, gdy użytkownik doświadcza problemów z uruchomieniem gry, uruchomienie dxdiag pozwala sprawdzić, czy sterowniki graficzne są aktualne oraz czy sprzęt spełnia minimalne wymagania. To narzędzie jest również użyteczne dla programistów, którzy chcą zrozumieć, jak ich aplikacje działają na różnych konfiguracjach sprzętowych, zapewniając zgodność i optymalizację. W branży gier i multimediów, regularne korzystanie z dxdiag jest praktyką zalecaną, aby zapewnić, że system jest zawsze w optymalnym stanie operacyjnym, co wpisuje się w standardy zarządzania jakością oprogramowania.
Pytanie 29Strzał
Ile punktów abonenckich (2 x RJ45) powinno być zainstalowanych w biurze o powierzchni 49 m2, zgodnie z normą PN-EN 50167?
A. 5Poprawna odpowiedź
B. 9
C. 4
D. 1Twoja odpowiedź
Niepoprawna odpowiedź. Wybór niewłaściwej liczby punktów abonenckich w pomieszczeniu biurowym przeważnie wynika z błędnych założeń dotyczących potrzeb infrastruktury sieciowej. Na przykład, odpowiedź wskazująca na 1 punkt abonencki, może sugerować, że biuro będzie miało minimalne zapotrzebowanie na dostęp do internetu, co jest dalekie od rzeczywistości w nowoczesnym środowisku pracy. W dobie intensywnego korzystania z technologii, gdzie wiele urządzeń wymaga stałego dostępu do sieci, taka liczba punktów abonenckich jest niewystarczająca. Z kolei odpowiedź na 4 punkty zakłada, że każde urządzenie biurowe, jak komputer czy drukarka, będzie miało dedykowane połączenie, jednak nie uwzględnia potencjalnych potrzeb w przyszłości, takich jak dodanie nowych stanowisk pracy lub urządzeń. W przypadku 9 punktów, istnieje ryzyko nadmiaru, co może prowadzić do nieefektywnego wykorzystania zasobów oraz zwiększenia kosztów instalacji. Normy, takie jak PN-EN 50167, pomagają w określeniu standardów dla infrastruktury, jednak kluczowe jest odpowiednie ich zastosowanie w praktyce, co wymaga zrozumienia potrzeb użytkowników oraz specyfiki pracy w danym biurze. Podsumowując, wybór niewłaściwej liczby punktów abonenckich może wynikać z błędnej analizy potrzeb, co skutkuje niewystarczającą lub nadmierną infrastrukturą, nieadekwatną do dynamicznych wymagań współczesnego środowiska biurowego.
Pytanie 30
W filmie przedstawiono konfigurację ustawień maszyny wirtualnej. Wykonywana czynność jest związana z
A. konfigurowaniem adresu karty sieciowej.
B. ustawieniem rozmiaru pamięci wirtualnej karty graficznej.
C. wybraniem pliku z obrazem dysku.Twoja odpowiedź
D. dodaniem drugiego dysku twardego.
Poprawna odpowiedź. Poprawnie – w tej sytuacji chodzi właśnie o wybranie pliku z obrazem dysku (ISO, VDI, VHD, VMDK itp.), który maszyna wirtualna będzie traktować jak fizyczny nośnik. W typowych programach do wirtualizacji, takich jak VirtualBox, VMware czy Hyper‑V, w ustawieniach maszyny wirtualnej przechodzimy do sekcji dotyczącej pamięci masowej lub napędów optycznych i tam wskazujemy plik obrazu. Ten plik może pełnić rolę wirtualnego dysku twardego (system zainstalowany na stałe) albo wirtualnej płyty instalacyjnej, z której dopiero instalujemy system operacyjny. W praktyce wygląda to tak, że zamiast wkładać płytę DVD do napędu, podłączasz plik ISO z obrazu instalacyjnego Windowsa czy Linuxa i ustawiasz w BIOS/UEFI maszyny wirtualnej bootowanie z tego obrazu. To jest podstawowa i zalecana metoda instalowania systemów w VM – szybka, powtarzalna, zgodna z dobrymi praktykami. Dodatkowo, korzystanie z plików obrazów dysków pozwala łatwo przenosić całe środowiska między komputerami, robić szablony maszyn (tzw. template’y) oraz wykonywać kopie zapasowe przez zwykłe kopiowanie plików. Moim zdaniem to jedna z najważniejszych umiejętności przy pracy z wirtualizacją: umieć dobrać właściwy typ obrazu (instalacyjny, systemowy, LiveCD, recovery), poprawnie go podpiąć do właściwego kontrolera (IDE, SATA, SCSI, NVMe – zależnie od hypervisora) i pamiętać o odpięciu obrazu po zakończonej instalacji, żeby maszyna nie startowała ciągle z „płyty”.
Pytanie 31Strzał
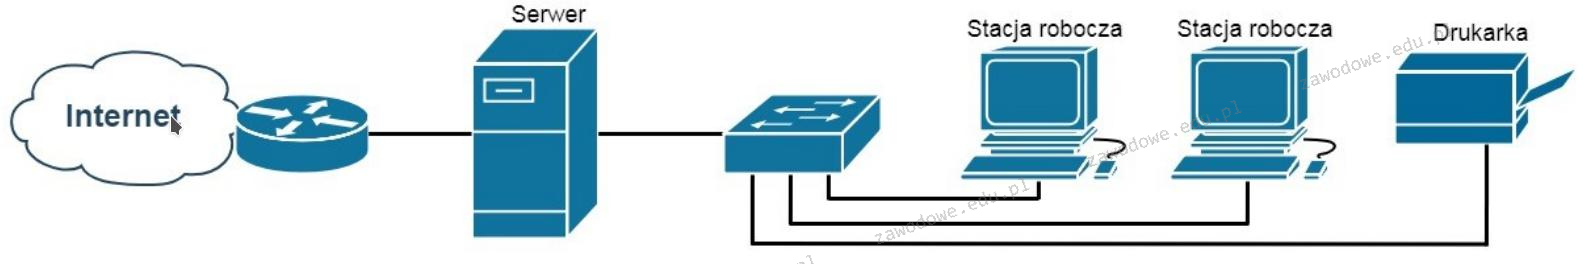
Która z usług na serwerze Windows umożliwi użytkownikom końcowym sieci zaprezentowanej na ilustracji dostęp do Internetu?
A. Usługa udostępniania
B. Usługa rutinguPoprawna odpowiedź
C. Usługa drukowania
D. Usługa LDSTwoja odpowiedź
Niepoprawna odpowiedź. Pozostałe odpowiedzi nie dotyczą bezpośrednio problemu uzyskiwania dostępu do Internetu. Usługa LDS (Lightweight Directory Services) jest używana do dostarczania usług katalogowych i wirtualizacji katalogów, a nie do routingu czy udostępniania połączeń internetowych. Jest to lekka wersja Active Directory, która może być użyteczna w środowiskach, gdzie potrzeba uproszczonego systemu katalogowego, ale nie ma związku z dostępem do Internetu. Usługa drukowania w systemach Windows odpowiada za zarządzanie zadaniami drukowania w sieci i lokalnie, co również nie ma bezpośredniego związku z dostępem do Internetu. Jest istotna w kontekście zarządzania drukarkami i kolejkami drukowania, ale nie w kontekście routingu czy translacji adresów sieciowych. Usługa udostępniania, popularnie związana z udostępnianiem plików i folderów w sieci, także nie przyczynia się do dostępu do Internetu. Ma na celu umożliwienie współdzielenia zasobów pomiędzy użytkownikami w sieci lokalnej, ale nie zarządza przepływem danych wykraczających poza tę sieć. Takie niepoprawne skojarzenia mogą wynikać z mylnego rozumienia funkcji poszczególnych usług serwera oraz ich ról w infrastrukturze IT. Zrozumienie, że dostęp do Internetu wymaga funkcji związanych z przekierowywaniem pakietów między różnymi sieciami, jest kluczowe w rozwiązywaniu tego typu zagadnień sieciowych, a usługa rutingu jest tutaj podstawowym rozwiązaniem zgodnym z najlepszymi praktykami sieciowymi i standardami branżowymi.
Pytanie 32Strzał
Aby wydobyć informacje znajdujące się w archiwum o nazwie dane.tar, osoba korzystająca z systemu Linux powinna zastosować komendę
A. gzip –r dane.tar
B. tar –cvf dane.tarTwoja odpowiedź
C. tar –xvf dane.tarPoprawna odpowiedź
D. gunzip –r dane.tar
Niepoprawna odpowiedź. Wybór innych opcji może wydawać się zrozumiały, jednak każda z nich zawiera istotne błędy w kontekście operacji na archiwach. Polecenie 'gzip –r dane.tar' nie jest właściwe, ponieważ 'gzip' jest narzędziem do kompresji plików, a nie do rozpakowywania archiwów tar. Dodatkowo, flaga '-r' nie odnosi się do kompresji archiwum tar, a raczej do rekurencyjnego przetwarzania katalogów, co w przypadku archiwum tar nie ma zastosowania. Z kolei 'tar –cvf dane.tar' jest komendą do tworzenia archiwum, gdzie '-c' oznacza 'create' (utworzenie), co również nie jest zgodne z wymogiem wydobywania plików. Niepoprawne jest zatem stosowanie polecenia do archiwizowania, gdy celem jest ich wydobycie. Ostatecznie, 'gunzip –r dane.tar' również nie ma sensu, ponieważ 'gunzip' to narzędzie do dekompresji plików skompresowanych za pomocą 'gzip'. W tym kontekście, użycie '-r' w komendzie 'gunzip' jest nieodpowiednie, gdyż nie można dekompresować archiwum tar, które nie zostało wcześniej skompresowane za pomocą gzip. Warto pamiętać, że operacje na archiwach wymagają precyzyjnego zrozumienia stosowanej terminologii oraz funkcji poszczególnych poleceń, co jest kluczowe w administrowaniu systemami Linux.
Pytanie 33
Który z wymienionych protokołów umożliwia nawiązanie szyfrowanego połączenia z witryną internetową?
A. HTTPSTwoja odpowiedź
B. SPX
C. NetBEUI
D. TCP
Poprawna odpowiedź. HTTPS, czyli Hypertext Transfer Protocol Secure, to rozszerzenie protokołu HTTP, które zapewnia szyfrowanie danych przesyłanych pomiędzy przeglądarką a serwerem. Dzięki zastosowaniu protokołów SSL (Secure Sockets Layer) lub TLS (Transport Layer Security), HTTPS chroni integralność i poufność danych. W praktyce oznacza to, że informacje takie jak hasła, dane osobowe czy numery kart kredytowych są szyfrowane i nie mogą być łatwo przechwycone przez osoby trzecie. Użycie HTTPS jest szczególnie istotne w przypadku stron internetowych, które przetwarzają dane wrażliwe lub umożliwiają logowanie użytkowników. Warto również zauważyć, że wiele przeglądarek internetowych oznacza strony korzystające z HTTPS jako bezpieczne, co zwiększa zaufanie użytkowników. W kontekście standardów branżowych, Google promuje użycie HTTPS jako element SEO, co wpływa na widoczność strony w wynikach wyszukiwania. W związku z tym, każda organizacja powinna dążyć do implementacji HTTPS na swoich stronach, aby zapewnić bezpieczeństwo danych oraz zgodność z aktualnymi standardami najlepszych praktyk w dziedzinie bezpieczeństwa informacji.
Pytanie 34
Aby zabezpieczyć system przed atakami z sieci nazywanymi phishingiem, nie powinno się
A. stosować przestarzałych przeglądarek internetowychTwoja odpowiedź
B. wykorzystywać bankowości internetowej
C. aktualizować oprogramowania do obsługi poczty elektronicznej
D. posługiwać się stronami WWW korzystającymi z protokołu HTTPS
Poprawna odpowiedź. Starsze przeglądarki to tak naprawdę zły wybór, jeśli chodzi o chronienie się przed atakami phishingowymi. Wiesz, te starsze wersje nie mają wszystkich nowinek, które są potrzebne do wykrywania niebezpiecznych stron. Na przykład przeglądarki, takie jak Chrome, Firefox czy Edge, regularnie dostają aktualizacje, które pomagają walczyć z nowymi zagrożeniami, w tym phishingiem. Nowoczesne przeglądarki ostrzegają nas o podejrzanych witrynach, a czasem nawet same blokują te niebezpieczne treści. Wiadomo, że jeśli korzystasz z bankowości elektronicznej, musisz mieć pewność, że robisz to w bezpiecznym środowisku. Dlatego tak ważne jest, żeby mieć zaktualizowaną przeglądarkę. Regularne aktualizowanie oprogramowania, w tym przeglądarek, to kluczowy krok, żeby ograniczyć ryzyko. No i nie zapominaj o serwisach HTTPS – to daje dodatkową pewność, że twoje dane są szyfrowane i bezpieczne.
Pytanie 35Strzał
W przedsiębiorstwie zastosowano adres klasy B do podziału na 100 podsieci, z maksymalnie 510 dostępnymi adresami IP w każdej z nich. Jaka maska została użyta do utworzenia tych podsieci?
A. 255.255.254.0Twoja odpowiedź
B. 255.255.240.0
C. 255.255.224.0
D. 255.255.248.0
Poprawna odpowiedź. Odpowiedź 255.255.254.0 jest poprawna, ponieważ ta maska podsieci jest w stanie obsłużyć do 510 adresów IP w każdej z podsieci. Maska 255.255.254.0 (inaczej zapisywana jako /23) oznacza, że 23 bity są zarezerwowane na część sieciową, a pozostałe 9 bitów jest dostępnych dla adresacji hostów. Obliczenia pokazują, że liczba dostępnych adresów IP w tej masce wynosi 2^9 - 2 = 510, ponieważ musimy odjąć dwa adresy: jeden dla adresu sieciowego i jeden dla adresu rozgłoszeniowego. W kontekście praktycznych zastosowań, taka konfiguracja jest często wykorzystywana w średniej wielkości firmach, które potrzebują wielu podsieci, ale nie wymagają nadmiarowej liczby adresów w każdej z nich. Warto również zauważyć, że użycie adresów klasy B z maską /23 sprzyja efektywnemu wykorzystaniu dostępnego zakresu adresów IP oraz ułatwia zarządzanie siecią poprzez segmentację. Dobrą praktyką jest zawsze planowanie adresacji IP tak, aby spełniała aktualne i przyszłe potrzeby organizacji, co może pomóc w optymalizacji wydajności i bezpieczeństwa sieci.
Pytanie 36
Jakiemu zapisowi w systemie heksadecymalnym odpowiada binarny zapis adresu komórki pamięci 0111 1100 1111 0110?
A. 7BF5
B. 5DF6Twoja odpowiedź
C. 5AF3
D. 7CF6Poprawna odpowiedź
Niepoprawna odpowiedź. Analizując niepoprawne odpowiedzi, można zauważyć kilka kluczowych błędów w podejściu do konwersji zapisu binarnego na heksadecymalny. Wiele osób może błędnie zakładać, że wystarczy przeliczyć każdy bit osobno, co prowadzi do nieprawidłowych wyników. Na przykład, odpowiedź 5AF3 wynika prawdopodobnie z mylnego przeliczenia niektórych grup bitów, gdzie 0101 zostało błędnie zinterpretowane. To wskazuje na typowy błąd myślowy, polegający na nieprawidłowej grupacji bitów, co jest niezbędne w konwersji. Innym z kolei błędnym wnioskiem jest przyjęcie, że ostatnie bity nie mają istotnego wpływu na końcowy wynik, co również prowadzi do błędów w interpretacji adresów pamięci. Odpowiedzi takie jak 5DF6 i 7BF5 mogą wynikać z pomylenia bitów w drugiej grupie, a także z nieprawidłowego użycia konwencji liczbowych. Zrozumienie, jak grupować bity oraz jakie wartości one reprezentują w systemie heksadecymalnym, jest kluczowe. W standardach programowania niskopoziomowego zawsze zaleca się stosowanie dokładnych konwersji i weryfikacji przedstawianych danych, aby uniknąć błędów, które mogą prowadzić do awarii systemu lub błędnych obliczeń w kodzie.
Pytanie 37Strzał
Który z interfejsów stanowi port równoległy?
A. USB
B. RS232
C. IEEE1284Poprawna odpowiedź
D. IEEE1394Twoja odpowiedź
Niepoprawna odpowiedź. USB (Universal Serial Bus) to interfejs szeregowy, a nie równoległy. Choć USB jest szeroko stosowane w różnych urządzeniach, takich jak klawiatury, myszy czy pamięci masowe, działa na zasadzie przesyłania danych po jednym bicie w danym czasie, co nie odpowiada definicji portu równoległego. IEEE1394, znany również jako FireWire, jest innym interfejsem szeregowym, który obsługuje szybką transmisję danych, ale również nie jest portem równoległym. RS232 to standard komunikacji szeregowej, używany głównie w aplikacjach przemysłowych do komunikacji z urządzeniami takimi jak modemy, ale nie spełnia kryteriów portu równoległego. Pojęcie portu równoległego opiera się na koncepcji przesyłania wielu bitów danych jednocześnie, co jest niemożliwe w interfejsach szeregowych. Typowym błędem jest mylenie interfejsów szeregowych z równoległymi, co często wynika z nieznajomości podstawowych różnic w zakresie architektury przesyłania danych. Zrozumienie tych różnic jest kluczowe w kontekście projektowania i implementacji systemów komunikacyjnych.
Pytanie 38
Procesem nieodwracalnym, całkowicie uniemożliwiającym odzyskanie danych z dysku twardego, jest
A. zalanie dysku.
B. zerowanie dysku.Twoja odpowiedź
C. zatarcie łożyska dysku.
D. przypadkowe usunięcie plików.
Poprawna odpowiedź. Zerowanie dysku, znane też jako nadpisywanie zerami albo low-level format, to dziś jedna z najskuteczniejszych i najbardziej rekomendowanych metod trwałego usuwania danych z nośników magnetycznych (czyli typowych talerzowych dysków twardych). Polega na tym, że specjalne narzędzia – np. programy typu DBAN, Blancco czy nawet komendy systemowe jak 'dd' w Linuksie – nadpisują całą powierzchnię dysku ciągami zer (czasem też innymi wzorcami). Po wykonaniu takiej operacji odzyskanie jakichkolwiek plików staje się praktycznie niemożliwe, nawet z użyciem zaawansowanej elektroniki i laboratoriów informatyki śledczej. W standardach branżowych, np. amerykańskiego Departamentu Obrony (DoD 5220.22-M), takie metody są wskazane jako zgodne z wymogami bezpiecznego usuwania danych. W praktyce firmowej i w administracji publicznej taki sposób niszczenia informacji jest stosowany przed utylizacją czy sprzedażą sprzętu. Moim zdaniem to w ogóle podstawowa rzecz, którą powinien znać każdy, kto pracuje z danymi wrażliwymi – bo przypadkowe kasowanie czy nawet fizyczna awaria mechaniki wcale nie gwarantuje, że ktoś nie dostanie się do naszych danych. Swoją drogą, na nowoczesnych dyskach SSD rekomenduje się raczej używanie dedykowanej funkcji Secure Erase, bo zwykłe zerowanie nie zawsze działa w 100%. Ale dla klasycznych HDD – nie ma lepszej metody niż gruntowne zerowanie.
Pytanie 39Strzał
Według KNR (katalogu nakładów rzeczowych) montaż 4-parowego modułu RJ45 oraz złącza krawędziowego to 0,07 r-g, natomiast montaż gniazd abonenckich natynkowych wynosi 0,30 r-g. Jak wysoki będzie koszt robocizny za zamontowanie 10 pojedynczych gniazd natynkowych z modułami RJ45, jeśli wynagrodzenie godzinowe montera-instalatora wynosi 20,00 zł?
A. 74,00 złTwoja odpowiedź
B. 60,00 zł
C. 120,00 zł
D. 14,00 zł
Poprawna odpowiedź. Aby obliczyć koszt robocizny montażu 10 gniazd natynkowych z modułami RJ45, należy uwzględnić stawkę godzinową oraz czas potrzebny na wykonanie tego zadania. Zgodnie z KNR, montaż gniazda abonenckiego natynkowego wynosi 0,30 r-g, co oznacza, że na zamontowanie jednego gniazda potrzeba 0,30 roboczogodziny. Zatem dla 10 gniazd będzie to: 10 gniazd x 0,30 r-g = 3,00 r-g. Stawka godzinowa montera wynosi 20,00 zł, więc całkowity koszt robocizny obliczamy mnożąc 3,00 r-g przez 20,00 zł/r-g, co daje 60,00 zł. Jednakże, musimy również uwzględnić montaż modułów RJ45. Montaż jednego modułu RJ45 na skrętce 4-parowej to 0,07 r-g. Dla 10 modułów RJ45 będzie to: 10 modułów x 0,07 r-g = 0,70 r-g. Koszt montażu modułów wynosi: 0,70 r-g x 20,00 zł/r-g = 14,00 zł. Podsumowując, całkowity koszt robocizny to 60,00 zł + 14,00 zł = 74,00 zł. Dlatego poprawną odpowiedzią jest 74,00 zł. Przykład ten ilustruje, jak ważne jest uwzględnienie wszystkich elementów pracy montażowej w obliczeniach, co jest zgodne z dobrymi praktykami w branży instalacyjnej.
Pytanie 40
Podczas wymiany uszkodzonej karty graficznej, która współpracowała z monitorem posiadającym jedynie wejście analogowe, jaką kartę należy wybrać?
Niepoprawna odpowiedź. Wybór innych kart graficznych, takich jak Sapphire Radeon R7 250X FLEX, ZOTAC GeForce GT 730 Synergy Edition czy Sapphire Radeon R7 250, jest błędny ze względu na brak analogowego złącza D-Sub. Karty te oferują różne porty, takie jak HDMI, DVI czy DisplayPort, ale nie zapewniają połączenia, które jest niezbędne do współpracy z monitorami mającymi jedynie wejście analogowe. Użytkownicy często mogą mylnie sądzić, że DVI to wystarczające złącze, nie zdając sobie sprawy, że typ DVI-D nie obsługuje sygnału analogowego, co czyni go nieodpowiednim dla starszych monitorów bez wbudowanego dekodera. Często popełnianym błędem jest niedostateczne zrozumienie różnicy pomiędzy analogowymi a cyfrowymi sygnałami wideo; nie wszystkie porty DVI są stworzone do przekazywania sygnałów analogowych. Ponadto, mimo że karty z portem HDMI mogą współpracować z odpowiednimi adapterami, to złącze D-Sub pozostaje kluczowym elementem w kontekście starszej technologii. Dlatego wybierając kartę graficzną, warto skupić się na jej specyfikacji i dostępnych złączach, by uniknąć problemów podczas podłączania sprzętu. Pominięcie tego aspektu może prowadzić do frustracji oraz dodatkowych kosztów związanych z zakupem niezbędnych adapterów lub całkowitą wymianą monitorów.