Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 30 września 2026 01:28
Zakończenie: 30 września 2026 01:29
Egzamin niezdany
Wynik: 1/40 punktów (2,5%)
Wymagane minimum: 20 punktów (50%)
Twój wynik na tle innych
Twój wynik jest lepszy niż 5% podejść do kwalifikacji INF.02.
Porównanie z 114998 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Urządzenie sieciowe działające w trzeciej warstwie modelu ISO/OSI, obsługujące adresy IP, to
A. repeater
B. routerTwoja odpowiedź
C. hub
D. bridge
Poprawna odpowiedź. Router to urządzenie sieciowe działające na trzeciej warstwie modelu ISO/OSI, znanej jako warstwa sieci. Jego głównym zadaniem jest kierowanie ruchem danych pomiędzy różnymi sieciami, operując na adresach IP. Routery są kluczowe w realizacji komunikacji w Internecie, ponieważ umożliwiają wymianę informacji pomiędzy urządzeniami znajdującymi się w różnych podsieciach. W praktyce, routery potrafią analizować adresy IP pakietów danych, co pozwala na podejmowanie decyzji o ich dalszej trasie. Dzięki zastosowaniu protokołów, takich jak RIP, OSPF czy BGP, routery mogą dynamicznie aktualizować swoje tablice rutingu, co zwiększa efektywność komunikacji. W kontekście bezpieczeństwa, routery często pełnią funkcję zapory sieciowej, filtrując nieautoryzowany ruch. Przykładem zastosowania routerów są domowe sieci Wi-Fi, gdzie router łączy lokalne urządzenia z Internetem, kierując ruch danych w sposób efektywny i bezpieczny. Dobre praktyki obejmują regularne aktualizowanie oprogramowania routerów oraz konfigurowanie zabezpieczeń, takich jak WPA3, aby chronić przesyłane dane.
Pytanie 2
Jakie gniazdo w notebooku jest przeznaczone do podłączenia kamery cyfrowej przez interfejs i.Link?
A. DB-15F
B. IEEE 1394Poprawna odpowiedź
C. S/PDiF
D. RJ-45
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź IEEE 1394 to strzał w dziesiątkę. Ten standard, znany też jako FireWire, stworzono głównie do przesyłania danych wideo i audio na żywo. Dzięki niemu możemy podłączać różne sprzęty, jak kamery cyfrowe czy zewnętrzne dyski twarde, co jest bardzo przydatne. Przykładowo, kiedy przesyłasz materiał z kamery do laptopa, to liczy się czas, a złącze IEEE 1394 to naprawdę fajne rozwiązanie, bo osiąga prędkości do 400 Mb/s (FireWire 400) i 800 Mb/s (FireWire 800). Takie parametry robią różnicę, szczególnie w profesjonalnych zastosowaniach. Warto też dodać, że ten standard pozwala na łańcuchowe podłączanie urządzeń, co daje więcej możliwości na różne konfiguracje. W produkcjach filmowych, wybór odpowiedniego złącza ma ogromny wpływ na cały proces.
Pytanie 3
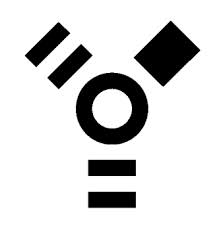
Symbol przedstawiony na ilustracji oznacza rodzaj złącza
A. COM
B. FIRE WIREPoprawna odpowiedź
C. DVI
D. HDMI
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Symbol pokazany na rysunku przedstawia złącze FireWire które jest znane również jako IEEE 1394. FireWire jest standardem komunikacyjnym opracowanym przez firmę Apple w latach 90. XX wieku. Służy do szybkiego przesyłania danych między urządzeniami multimedialnymi takimi jak kamery cyfrowe komputery czy dyski zewnętrzne. W porównaniu do innych standardów takich jak USB FireWire oferuje wyższą przepustowość i bardziej zaawansowane funkcje zarządzania danymi co czyni go idealnym wyborem do zastosowań wymagających dużej przepustowości. FireWire był popularny w branży wideo zwłaszcza przy profesjonalnym montażu wideo i transmisji danych w czasie rzeczywistym. Standard ten obsługuje tzw. hot swapping co oznacza że urządzenia mogą być podłączane i odłączane bez wyłączania komputera. W praktyce złącza FireWire można spotkać w dwóch wersjach: 4-pinowej i 6-pinowej przy czym ta druga oferuje zasilanie dla podłączonych urządzeń. Mimo że technologia ta została w dużej mierze zastąpiona przez nowsze standardy takie jak Thunderbolt czy USB 3.0 FireWire wciąż znajduje zastosowanie w niektórych niszowych aplikacjach dzięki swojej niezawodności i szybkości.
Pytanie 4
ACPI to interfejs, który pozwala na
A. przesył danych między dyskiem twardym a napędem optycznym
B. zarządzanie konfiguracją oraz energią dostarczaną do różnych urządzeń komputeraPoprawna odpowiedź
C. przeprowadzenie testu weryfikującego działanie podstawowych komponentów komputera, takich jak procesor
D. konwersję sygnału analogowego na cyfrowy
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź dotycząca zarządzania konfiguracją i energią dostarczaną do poszczególnych urządzeń komputera jest prawidłowa, ponieważ ACPI (Advanced Configuration and Power Interface) to standard opracowany w celu zarządzania energią w komputerach osobistych oraz urządzeniach mobilnych. ACPI umożliwia systemowi operacyjnemu kontrolowanie stanu zasilania różnych komponentów, takich jak procesory, pamięci, karty graficzne oraz urządzenia peryferyjne. Dzięki ACPI system operacyjny może dynamicznie dostosowywać zużycie energii w czasie rzeczywistym, co wpływa na zwiększenie efektywności energetycznej oraz wydłużenie czasu pracy na baterii w urządzeniach mobilnych. Przykładem zastosowania ACPI jest możliwość przechodzenia komputera w różne stany zasilania, takie jak S0 (pełne działanie), S3 (uśpienie) czy S4 (hibernacja). Takie mechanizmy są zgodne z najlepszymi praktykami w zakresie zarządzania energią w nowoczesnych systemach komputerowych, co wspiera zarówno oszczędność energii, jak i dbałość o środowisko.
Pytanie 5
Zakres adresów IPv4 od 224.0.0.0 do 239.255.255.255 jest przeznaczony do jakiego rodzaju transmisji?
A. unicast
B. anycast
C. multicastPoprawna odpowiedź
D. broadcast
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Adresy IPv4 w zakresie od 224.0.0.0 do 239.255.255.255 są zarezerwowane dla transmisji multicast, co oznacza, że dane są wysyłane do grupy odbiorców jednocześnie. W przeciwieństwie do transmisji unicast, gdzie dane są kierowane do jednego konkretnego odbiorcy, multicast pozwala na efektywne przesyłanie informacji do wielu urządzeń w sieci, co jest szczególnie przydatne w aplikacjach takich jak strumieniowanie wideo, konferencje internetowe oraz dystrybucja aktualizacji oprogramowania. Multicast działa na zasadzie tworzenia grup adresowych, które są subskrybowane przez zainteresowane hosty, co minimalizuje obciążenie sieci. Standardem dla multicastu w sieciach IP jest protokół IGMP (Internet Group Management Protocol), który zarządza członkostwem w tych grupach. Dobrą praktyką jest stosowanie multicastu w scenariuszach, gdzie potrzebna jest efektywna dystrybucja treści do wielu użytkowników bez konieczności nadmiernego obciążania pasma, co jest kluczowe w nowoczesnych rozwiązaniach telekomunikacyjnych i multimedialnych.
Pytanie 6
Firma uzyskała zakres adresów 10.10.10.0/16. Po podzieleniu na podsieci zawierające 510 hostów, jakie są adresy podsieci z zastosowaną maską?
A. 255.255.253.0
B. 255.255.0.0
C. 255.255.254.0Poprawna odpowiedź
D. 255.255.240.0
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź 255.255.254.0 jest naprawdę w porządku, bo ta maska pozwala na stworzenie podsieci, gdzie zmieszczą się maksymalnie 510 urządzeń. W systemie CIDR ta maska to tak zwana notacja /23, co oznacza, że 23 bity są używane do oznaczania sieci, a reszta, czyli 9 bitów, jest przeznaczona dla hostów. Licząc adresy hostów w tej podsieci, możemy użyć wzoru 2^(liczba bitów dla hostów) - 2, co w tym przypadku daje nam 2^9 - 2 = 510. Dwa adresy musimy odjąć, bo jeden jest dla identyfikacji sieci, a drugi to adres rozgłoszeniowy. W praktyce, takie podsieci są często używane w dużych firmach, gdzie trzeba ogarnąć sporo urządzeń. Stosując maskę 255.255.254.0, dobrze wykorzystujemy adresację, co jest zgodne z tym, co zazwyczaj zaleca się w projektowaniu i zarządzaniu sieciami IP.
Pytanie 7
ARP (Address Resolution Protocol) to protokół, który pozwala na konwersję
A. adresów IP na 48-bitowe adresy sprzętowePoprawna odpowiedź
B. adresów sprzętowych na 32-bitowe adresy IP
C. nazw domenowych na 48-bitowe adresy sprzętowe
D. nazw domenowych na 32-bitowe adresy IP
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Adres rozwiązywania (ARP) jest kluczowym protokołem w warstwie sieciowej modelu OSI, który odpowiada za mapowanie adresów IP na 48-bitowe adresy fizyczne (MAC). Dzięki temu, urządzenia w sieci lokalnej mogą komunikować się ze sobą, gdy znają tylko adresy IP, a nie fizyczne adresy sprzętowe. Na przykład, gdy komputer chce wysłać ramkę do innego urządzenia w tej samej sieci, najpierw wykorzystuje ARP, aby zidentyfikować odpowiedni adres MAC na podstawie znanego adresu IP. Przykładowo, gdy komputer A wysyła dane do komputera B, który ma adres IP 192.168.1.2, komputer A najpierw wysyła zapytanie ARP, aby dowiedzieć się, jaki jest adres MAC odpowiadający temu adresowi IP. Protokół ARP jest niezwykle ważny w kontekście sieci Ethernet i jest stosowany w większości współczesnych sieci lokalnych. Znajomość działania ARP jest kluczowa dla administratorów sieci, ponieważ pozwala identyfikować i rozwiązywać problemy związane z komunikacją w sieci. Warto również zauważyć, że ARP operuje na zasadzie lokalnych broadcastów, co oznacza, że zapytanie ARP jest wysyłane do wszystkich urządzeń w sieci, a odpowiedź jest przyjmowana przez urządzenie z odpowiednim adresem IP.
Pytanie 8
Powszechnie stosowana forma oprogramowania, która funkcjonuje na zasadzie "najpierw wypróbuj, a potem kup", to
A. Freeware
B. OEM
C. SharewarePoprawna odpowiedź
D. Software
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź "Shareware" jest poprawna, ponieważ odnosi się do modelu dystrybucji oprogramowania, który umożliwia użytkownikom przetestowanie programu przed podjęciem decyzji o zakupie. Shareware zazwyczaj oferuje pełną wersję programu przez określony czas lub z ograniczeniami funkcjonalnymi, co pozwala użytkownikom na ocenę jego użyteczności. Przykładem może być oprogramowanie do edycji wideo, które oferuje pełną wersję z funkcjami premium na próbę przez 30 dni. W branży oprogramowania shareware jest cenione, ponieważ daje użytkownikom możliwość przetestowania produktu, co zwiększa ich zaufanie w stosunku do zakupu. Standardy branżowe związane z tym modelem obejmują przejrzystość w zakresie warunków użytkowania oraz jasne komunikowanie ograniczeń wersji próbnych. Kluczowe jest również, aby deweloperzy zapewnili wsparcie techniczne dla użytkowników wersji shareware, co zwiększa ich lojalność i zadowolenie z produktu. Warto zauważyć, że shareware różni się od freeware, który jest dostępny za darmo bez ograniczeń czasowych czy funkcjonalnych.
Pytanie 9
Jak określa się niechciane oprogramowanie komputerowe, które zwykle instaluje się bez wiedzy użytkownika?
A. Freeware
B. MalwarePoprawna odpowiedź
C. Shareware
D. Slackware
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź "Malware" jest właściwa, ponieważ termin ten odnosi się do wszelkiego rodzaju szkodliwego oprogramowania, które jest instalowane na komputerach bez zgody użytkownika, a często nawet w jego nieświadomości. Malware obejmuje wirusy, robaki, trojany, ransomware i spyware, które mogą znacząco zagrażać bezpieczeństwu danych. Przykład praktyczny to sytuacja, w której użytkownik klika w podejrzany link w wiadomości e-mail, co prowadzi do pobrania i instalacji wirusa, który następnie może kradzież danych osobowych lub zasobów systemowych. Warto zwrócić uwagę na zalecenia branżowe dotyczące ochrony przed malwarem, takie jak regularne aktualizacje systemu operacyjnego i oprogramowania, korzystanie z renomowanych programów antywirusowych oraz ostrożność przy otwieraniu linków i załączników. Wiedza o typach malware i sposobach ich rozprzestrzeniania się jest kluczowa w dzisiejszym środowisku technologicznym, gdzie zagrożenia mogą pojawić się z różnych źródeł.
Pytanie 10
Jakim portem domyślnie odbywa się przesyłanie poleceń (command) serwera FTP?
A. 21Poprawna odpowiedź
B. 25
C. 20
D. 110
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Port 21 jest domyślnym portem dla protokołu FTP (File Transfer Protocol), który jest standardem służącym do transferu plików w sieciach. Użycie portu 21 jako portu kontrolnego jest zgodne z ustaleniami IETF (Internet Engineering Task Force) i jest szeroko stosowane w branży IT. Na tym porcie klient FTP nawiązuje połączenie z serwerem, aby wysłać polecenia, takie jak logowanie czy przeglądanie folderów. Przykładowo, podczas korzystania z oprogramowania FTP, takiego jak FileZilla, wpisując adres serwera, automatycznie używa portu 21, chyba że użytkownik wskaże inny. To standardowe podejście zapewnia łatwość konfiguracji i zgodność z różnorodnymi serwerami FTP. Warto również zauważyć, że dla bezpieczniejszego transferu danych, można używać FTP Secure (FTPS) lub SSH File Transfer Protocol (SFTP), które zajmują inne porty, jednak dla klasycznego FTP port 21 pozostaje powszechnie uznawanym standardem.
Pytanie 11
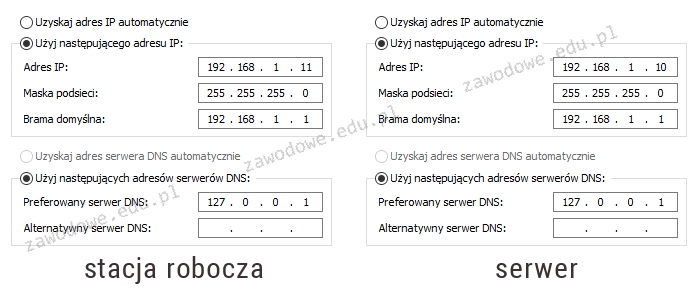
Na schemacie przedstawiono konfigurację protokołu TCP/IP pomiędzy serwerem a stacją roboczą. Na serwerze zainstalowano rolę DNS. Wykonanie polecenia ping www.cke.edu.pl na serwerze zwraca pozytywny wynik, natomiast na stacji roboczej jest on negatywny. Jakie zmiany należy wprowadzić w konfiguracji, aby usługa DNS na stacji funkcjonowała poprawnie?
A. adres serwera DNS na stacji roboczej na 192.168.1.10Poprawna odpowiedź
B. adres bramy na stacji roboczej na 192.168.1.10
C. adres bramy na serwerze na 192.168.1.11
D. adres serwera DNS na stacji roboczej na 192.168.1.11
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź jest prawidłowa, ponieważ konfiguracja DNS na stacji roboczej powinna wskazywać na serwer DNS w sieci lokalnej, który jest poprawnie skonfigurowany na adresie 192.168.1.10. W sieci komputerowej serwer DNS odpowiada za tłumaczenie nazw domenowych na adresy IP, co umożliwia komunikację z odpowiednimi serwerami w sieci. Jeśli serwer DNS jest błędnie skonfigurowany na stacji roboczej lub wskazuje na adres, który nie jest serwerem DNS, użytkownik nie będzie w stanie rozwiązać nazw domenowych, co skutkuje niepowodzeniem polecenia ping. W tym przypadku serwer ma przypisany adres IP 192.168.1.10 i pełni rolę serwera DNS, dlatego stacja robocza powinna być skonfigurowana, aby korzystać z tego adresu jako swojego DNS. Dobrą praktyką jest zawsze zapewnienie, że konfiguracja DNS wskazuje na dostępne i poprawnie skonfigurowane serwery DNS w ramach tej samej sieci, co minimalizuje opóźnienia i problemy z rozwiązywaniem nazw w sieci lokalnej. Serwery DNS często działają na statycznych adresach IP, aby zapewnić stabilność i przewidywalność w sieci, co jest szczególnie ważne w środowiskach produkcyjnych, gdzie dostępność usług jest kluczowa.
Pytanie 12
Jakie informacje można uzyskać na temat konstrukcji skrętki S/FTP?
A. Każda para przewodów ma osobny ekran z folii, a całość nie jest ekranowana
B. Każda para przewodów ma osobny ekran z folii, a dodatkowo całość jest w ekranie z folii
C. Każda para przewodów jest pokryta foliowaniem, a całość znajduje się w ekranie z siatkiPoprawna odpowiedź
D. Każda para przewodów jest foliowana, a całość znajduje się w ekranie z folii i siatki
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź wskazująca, że każda para przewodów jest foliowana i całość jest w ekranie z siatki, jest poprawna, ponieważ opisuje typową budowę skrętki S/FTP (Shielded Foiled Twisted Pair). W tej konstrukcji każda z par przewodów jest pokryta warstwą folii, co ma na celu zminimalizowanie zakłóceń elektromagnetycznych, które mogą wpływać na jakość sygnału. Dodatkowe ekranowanie całej skrętki siatką (zwykle ze stali lub miedzi) zapewnia jeszcze lepszą ochronę przed interferencjami zewnętrznymi, dzięki czemu skrętki S/FTP są idealne do zastosowań w środowiskach o wysokim poziomie zakłóceń, takich jak biura z dużą ilością urządzeń elektronicznych. W praktyce, takie okablowanie jest często wykorzystywane w sieciach komputerowych, gdzie stabilność połączenia i jakość przesyłanego sygnału są kluczowe. Standardy takie jak ISO/IEC 11801 definiują wymagania dotyczące okablowania strukturalnego, w tym typów ekranowania, co potwierdza wysoką jakość i niezawodność skrętki S/FTP w zastosowaniach profesjonalnych."
Pytanie 13
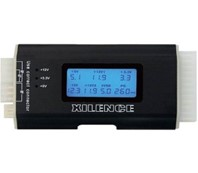
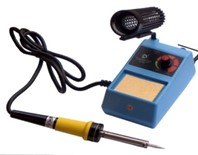
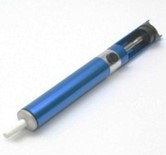
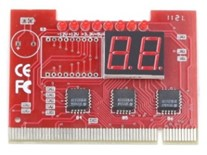
Które narzędzie należy wykorzystać do uzyskania wyników testu POST dla modułów płyty głównej?
Narzędzie 3
Narzędzie 4
Narzędzie 1
Narzędzie 2Poprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Właściwym narzędziem do uzyskania wyników testu POST dla modułów płyty głównej jest karta diagnostyczna POST, czyli to, co widzisz na drugim zdjęciu. Tego typu karta, często nazywana również kartą POST lub debug card, pozwala na szybkie wykrycie problemów z płytą główną poprzez wyświetlanie kodów błędów POST, zgodnie ze standaryzacją producentów BIOS-u. Moim zdaniem to rozwiązanie jest nieocenione, szczególnie gdy płyta główna nie daje sygnałów przez głośnik systemowy albo nie masz podłączonego monitora. W praktyce zawodowej karta POST skraca czas diagnostyki – wystarczy wpiąć ją do slotu PCI lub PCIe, włączyć komputer i obserwować wyświetlane kody. Z doświadczenia mogę dodać, że korzystanie z takiej karty to już standard w dobrych serwisach komputerowych. Pozwala błyskawicznie odczytać np. kod błędu pamięci RAM albo problem z kontrolerem, bez rozbierania połowy komputera. Warto znać też listę kodów POST dla różnych BIOS-ów (AMI, Award, Phoenix), bo czasem interpretacja bywa podchwytliwa. Ta wiedza przydaje się nie tylko podczas pracy w serwisie, ale nawet jeśli składasz komputer dla znajomego i nagle sprzęt odmawia współpracy. Karta POST to taki trochę detektyw sprzętowy – bardzo praktyczna rzecz.
Pytanie 14
Analiza uszkodzonych elementów komputera poprzez ocenę stanu wyjściowego układu cyfrowego pozwala na
A. sonda logicznaPoprawna odpowiedź
B. sonometr
C. impulsator
D. kalibrator
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Sonda logiczna to wyspecjalizowane narzędzie diagnostyczne, które umożliwia sprawdzenie stanu logicznych poziomów sygnałów w układach cyfrowych. Dzięki niej można skutecznie diagnozować uszkodzenia komponentów komputerowych poprzez analizę sygnałów danych oraz sygnałów sterujących. Działa na zasadzie podłączania do punktów testowych na płytce drukowanej, co pozwala na bezpośrednie odczytywanie stanów logicznych (wysoki/niski). Przykładem zastosowania sondy logicznej może być diagnozowanie płyt głównych komputerów, gdzie można szybko zidentyfikować problemy z szynami danych lub błędami w obwodach sterujących. W praktyce, sonda logiczna może być używana do analizy protokołów komunikacyjnych, takich jak I2C czy SPI, co czyni ją nieocenionym narzędziem w warsztatach elektronicznych i przy projektach inżynieryjnych. Użycie sondy logicznej jest zgodne z najlepszymi praktykami branżowymi, które zalecają weryfikację stanu komponentów przed ich wymianą, co pozwala na oszczędność czasu i zasobów.
Pytanie 15
Jakie polecenie systemu Windows przedstawione jest na ilustracji?
    Adres fizyczny           Nazwa transportu
===========================================================
    00-23-AE-09-47-CF        Nośnik rozłączony
    00-23-4D-CB-B4-BB        Brak
    00-23-4D-CB-B4-BB        Nośnik rozłączony
A. getmacPoprawna odpowiedź
B. netsatat
C. route
D. net view
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Polecenie getmac w systemie Windows służy do wyświetlenia adresów fizycznych, znanych również jako adresy MAC, oraz powiązanej z nimi nazwy transportu dla wszystkich interfejsów sieciowych w systemie. Adres MAC to unikalny identyfikator przypisany do interfejsu sieciowego, służący do komunikacji w sieciach lokalnych. Narzędzie getmac jest szczególnie użyteczne w zarządzaniu siecią i diagnostyce, ponieważ umożliwia szybkie zidentyfikowanie urządzeń oraz ich aktualnego stanu, co jest kluczowe przy rozwiązywaniu problemów związanych z połączeniami sieciowymi. Możliwość uzyskania adresów MAC bezpośrednio z wiersza poleceń ułatwia administratorom sieci zarządzanie urządzeniami i kontrolowanie ich dostępności w sieci. Dobra praktyka branżowa w zakresie zarządzania siecią obejmuje regularne monitorowanie i dokumentowanie adresów MAC, co pozwala na szybką reakcję w przypadku wykrycia nieautoryzowanych urządzeń. Narzędzie getmac może być zautomatyzowane w skryptach, co jest powszechnie stosowane w większych środowiskach IT do regularnego monitorowania zasobów sieciowych. Praktycznym przykładem zastosowania jest użycie tego narzędzia do weryfikacji stanu połączeń sieciowych oraz diagnostyki problemów z siecią, takich jak brak dostępu do internetu czy anomalia w ruchu sieciowym.
Pytanie 16
Gdy użytkownik systemu Windows nie ma możliwości skorzystania z drukarki, może skorzystać z opcji druku do pliku. Plik utworzony w ten sposób posiada rozszerzenie
A. csv
B. tar
C. bin
D. prnPoprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź prn jest poprawna, ponieważ plik utworzony z użyciem opcji druku do pliku w systemie Windows ma rozszerzenie .prn. Pliki te zawierają dane w formacie, który jest zgodny z danymi, jakie zwykle są przesyłane do drukarki. Format .prn jest niemalże uniwersalny, ponieważ może być odczytywany przez większość drukarek, a także przez oprogramowanie do konwersji plików graficznych. W praktyce użytkownik może używać tej opcji, gdy drukarka jest niedostępna lub gdy chce zachować kopię dokumentu w formie pliku przed jego wydrukiem. Ponadto, plik .prn jest często stosowany w procesach automatyzacji druku, gdzie dokumenty są generowane w systemach informatycznych, a następnie przekazywane do drukowania w trybie wsadowym. Dobrą praktyką w środowiskach biurowych jest regularne zapisywanie ważnych dokumentów w formacie .prn, co pozwala na ich ponowne wydrukowanie bez potrzeby dostępu do oryginalnego programu, w którym zostały stworzone.
Pytanie 17
Podstawowy rekord uruchamiający na dysku twardym to
A. NTLDR
B. MBRPoprawna odpowiedź
C. BOOT
D. FDISK
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: MBR, czyli Master Boot Record, to tak naprawdę kluczowy element w strukturze dysku twardego. Znajdziesz w nim info o partycjach oraz kod, który pozwala na rozruch systemu operacyjnego. Jak uruchamiasz komputer, to BIOS zaczyna cały proces i odczytuje MBR, żeby sprawdzić, która partycja jest aktywna i gdzie znajduje się system operacyjny. MBR zazwyczaj siedzi w pierwszym sektorze dysku i ma moc uruchamiania systemów takich jak Windows czy Linux. Kiedy instalujesz system, MBR jest automatycznie tworzony i ustawiany. Przy okazji warto wspomnieć, że MBR ma swoje ograniczenia, na przykład możesz mieć maksymalnie cztery partycje główne i żadna nie może mieć więcej niż 2 TB. Dlatego teraz coraz częściej korzysta się z GPT, które ma większe możliwości i lepiej radzi sobie z większymi dyskami. Jeśli chcesz lepiej zarządzać danymi na dyskach i optymalizować procesy rozruchowe, musisz zrozumieć rolę MBR. To jest ważne nie tylko dla administratorów systemów, ale także dla osób, które zajmują się konfiguracją sprzętu.
Pytanie 18
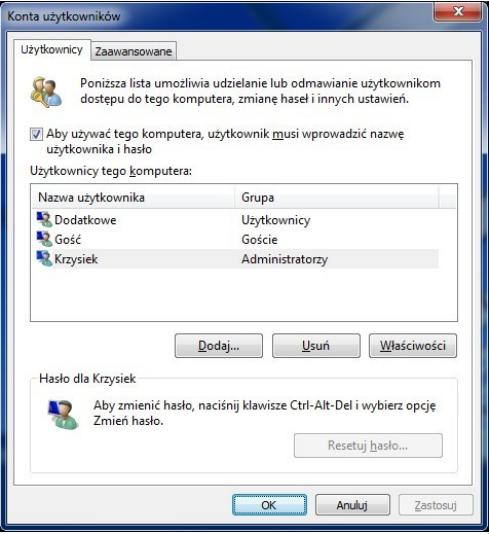
Aby aktywować zaprezentowane narzędzie systemu Windows, konieczne jest użycie komendy
A. net users
B. show userpasswords
C. net localgroup
D. control userpasswords2Poprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Polecenie control userpasswords2 w systemie Windows służy do otwierania okna dialogowego Konta użytkowników, które umożliwia zaawansowaną konfigurację kont użytkowników. To narzędzie pozwala na zarządzanie uprawnieniami użytkowników, dodawanie i usuwanie kont, a także zmianę ustawień logowania, takich jak automatyczne logowanie do systemu. Jest to przydatne szczególnie w środowiskach, gdzie wymagana jest granularna kontrola nad dostępem użytkowników do zasobów komputera. Dzięki temu poleceniu administratorzy mogą szybciej i efektywniej zarządzać użytkownikami, co jest zgodne z najlepszymi praktykami zarządzania systemami IT, gdzie kluczowe jest zarządzanie dostępem i bezpieczeństwem danych. Znajomość tego polecenia jest ważna dla specjalistów IT, ponieważ umożliwia szybkie dostosowanie ustawień użytkowników według potrzeb biznesowych, co jest istotne w kontekście zapewnienia zgodności z politykami bezpieczeństwa organizacji.
Pytanie 19
W trakcie instalacji systemu Windows, zaraz po rozpoczęciu instalacji w trybie graficznym, istnieje możliwość otwarcia Wiersza poleceń (konsoli) za pomocą kombinacji klawiszy
A. ALT + F4
B. CTRL + SHIFT
C. SHIFT + F10Poprawna odpowiedź
D. CTRL + Z
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Kombinacja klawiszy SHIFT + F10 podczas instalacji systemu Windows jest kluczowym skrótem, który umożliwia otwarcie Wiersza poleceń (konsoli) w trybie graficznym. Jest to niezwykle przydatne narzędzie, które pozwala na zaawansowane operacje, takie jak zarządzanie dyskami, modyfikacja plików konfiguracyjnych, czy uruchamianie skryptów. Użycie Wiersza poleceń w tym etapie instalacji może być konieczne w sytuacjach problemowych, na przykład, gdy zachodzi potrzeba dostosowania ustawień sieciowych lub przeprowadzenia diagnostyki sprzętowej przed zakończeniem procesu instalacji. Praktycznym zastosowaniem tego skrótu jest możliwość uruchomienia polecenia DISKPART, które pozwala na zarządzanie partycjami dyskowymi i sprawdzenie ich stanu. To podejście jest zgodne z najlepszymi praktykami branżowymi, które zalecają korzystanie z narzędzi wiersza poleceń w sytuacjach, gdy interfejs graficzny nie wystarcza do rozwiązania problemów. Pamiętaj, że znajomość tych skrótów i funkcji może znacznie przyspieszyć i uprościć proces instalacji systemu operacyjnego.
Pytanie 20
Dane dotyczące błędów w funkcjonowaniu systemu operacyjnego Linux można uzyskać przy użyciu narzędzia
A. syslogPoprawna odpowiedź
B. watch
C. grub
D. netstat
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź 'syslog' jest prawidłowa, ponieważ jest to standardowy mechanizm logowania w systemach operacyjnych Linux, który gromadzi i przechowuje informacje o zdarzeniach systemowych, błędach oraz innych ważnych informacjach. Syslog jest niezwykle przydatny dla administratorów systemów do monitorowania stanu serwera, analizy problemów oraz audytów. Może on rejestrować komunikaty od różnych usług i aplikacji, co pozwala na centralne zarządzanie logami w systemie. Na przykład, aby przeglądać logi, można użyć komendy `tail -f /var/log/syslog`, co umożliwi śledzenie logów w czasie rzeczywistym. Dobre praktyki w administrowaniu systemem sugerują regularne przeglądanie logów, aby szybko identyfikować i reagować na potencjalne problemy. Dodatkowo, wiele dystrybucji Linuxa domyślnie konfiguruje syslog do zbierania informacji o użytkownikach, aplikacjach oraz błędach systemowych, co czyni go niezastąpionym narzędziem w diagnozowaniu i rozwiązywaniu problemów.
Pytanie 21
Które cechy ma licencja bezpłatnego oprogramowania zwana freemium?
A. Okresowo lub przy każdym uruchomieniu programu wyświetla komunikat zachęcający do dokonania dobrowolnej opłaty na rzecz instytucji edukacyjnych.
B. Daje nieograniczone prawo do użytkowania i rozpowszechniania oryginalnego lub zmodyfikowanego programu, pod warunkiem podania informacji o autorze.
C. Daje możliwość zyskania dodatkowych funkcjonalności po wykupieniu wersji premium.Poprawna odpowiedź
D. Regularnie emituje prośby o wniesienie dobrowolnego datku na określony cel charytatywny.
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Model licencjonowania typu freemium to obecnie jeden z najpopularniejszych sposobów udostępniania oprogramowania na rynku, szczególnie w aplikacjach mobilnych, platformach SaaS czy nawet w grach komputerowych. Kluczową cechą freemium jest to, że użytkownik może korzystać z podstawowej wersji programu za darmo, bez żadnych zobowiązań i ograniczeń czasowych. Jednak dostęp do bardziej zaawansowanych funkcjonalności, rozszerzeń czy nawet usunięcia reklam wymaga już opłacenia tzw. wersji premium. Moim zdaniem to fajne rozwiązanie, bo pozwala każdemu najpierw sprawdzić, czy dane narzędzie faktycznie jest przydatne, zanim zdecyduje się na wydanie pieniędzy. Przykłady? Spotify, Dropbox, czy nawet Trello – wszystkie te aplikacje działają właśnie w modelu freemium. Z perspektywy branży IT to uczciwa praktyka, bo zachęca twórców do rozwijania narzędzi i odpowiadania na realne potrzeby użytkowników. Co ciekawe, model ten nie jest jednoznacznie utożsamiany z open source czy licencjami wolnego oprogramowania – tu użytkownik często nie dostaje prawa do modyfikowania kodu źródłowego. Z mojego doświadczenia wynika, że freemium świetnie sprawdza się tam, gdzie część użytkowników realnie potrzebuje tylko podstawowych funkcji, a bardziej wymagający chętnie zapłacą za coś więcej. Taki balans między darmowym a płatnym dostępem przyczynia się też do większej innowacyjności w branży.
Pytanie 22
Na stabilność wyświetlanego obrazu w monitorach CRT istotny wpływ ma
A. Wieloczęstotliwość
B. Czas reakcji
C. Odwzorowanie barw
D. Częstotliwość odświeżaniaPoprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Częstotliwość odświeżania to bardzo ważny parametr, jeśli chodzi o stabilność obrazu w monitorach CRT. To właściwie mówi nam, jak często ekran jest odświeżany w ciągu sekundy. Im wyższa ta liczba, tym mniejsze ryzyko migotania, co może męczyć nasze oczy. Z mojego doświadczenia, warto zwrócić uwagę na to, że standardowe częstotliwości to zazwyczaj między 60 a 120 Hz, a niektóre monitory potrafią wyciągnąć nawet 180 Hz! Jeśli planujesz grać w gry albo pracować z grafiką przez dłuższy czas, lepiej wybrać monitor z wyższą częstotliwością. Fajnie jest też dostosować częstotliwość do tego, co właściwie robisz na komputerze, bo wtedy obraz będzie wyglądał lepiej, a oczy mniej się zmęczą. No i pamiętaj, niektóre karty graficzne mogą działać z różnymi częstotliwościami w zależności od rozdzielczości, więc przy konfiguracji monitora warto to mieć na uwadze.
Pytanie 23
Jaka usługa, opracowana przez firmę Microsoft, pozwala na konwersję nazw komputerów na adresy URL?
A. WINSPoprawna odpowiedź
B. DHCP
C. ARP
D. IMAP
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: WINS, czyli Windows Internet Name Service, to usługa stworzona przez firmę Microsoft, która umożliwia tłumaczenie nazw komputerów na adresy IP w sieciach lokalnych. WINS jest szczególnie istotny w środowiskach, w których wykorzystywane są protokoły NetBIOS, ponieważ umożliwia współpracę różnych urządzeń w sieci, odwołując się do ich nazw, zamiast do adresów IP. Przykładowo, gdy użytkownik wpisuje nazwę komputera, WINS przeszukuje swoją bazę danych, aby znaleźć odpowiedni adres IP, co upraszcza dostęp do zasobów sieciowych. W praktyce, WINS jest często wykorzystywany w dużych sieciach korporacyjnych, które muszą zarządzać wieloma komputerami i serwerami. W kontekście dobrych praktyk sieciowych, WINS bywa łączony z innymi protokołami, takimi jak DNS, co pozwala na lepszą integrację i zarządzanie siecią. Warto również zaznaczyć, że WINS jest zazwyczaj używany w środowiskach, które są wciąż oparte na systemach Windows, mimo że z biegiem lat popularność tej usługi spadła na rzecz bardziej nowoczesnych rozwiązań, takich jak DNS.
Pytanie 24
Protokół Transport Layer Security (TLS) jest rozwinięciem standardu
A. Session Initiation Protocol (SIP)
B. Network Terminal Protocol (telnet)
C. Security Shell (SSH)
D. Security Socket Layer (SSL)Poprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Protokół Transport Layer Security (TLS) jest rozwinięciem protokołu Secure Socket Layer (SSL), który był jednym z pierwszych standardów zabezpieczających komunikację w sieci. SSL i jego następca TLS zapewniają poufność, integralność i autoryzację danych przesyłanych przez Internet. W praktyce TLS jest powszechnie używany do zabezpieczania połączeń w aplikacjach takich jak przeglądarki internetowe, serwery pocztowe oraz usługi HTTPS. Dobre praktyki branżowe zalecają stosowanie najnowszych wersji protokołów, aby minimalizować ryzyko związane z lukami bezpieczeństwa, które mogą występować w starszych wersjach SSL. To podejście jest zgodne z zaleceniami organizacji takich jak Internet Engineering Task Force (IETF), która regularnie aktualizuje dokumentację oraz standardy związane z bezpieczeństwem w sieci. Dodatkowo, w kontekście zaleceń PCI DSS, organizacje przetwarzające dane kart płatniczych muszą implementować odpowiednie zabezpieczenia, w tym TLS, aby zminimalizować ryzyko kradzieży danych.
Pytanie 25
Z jakim protokołem związane są terminy 'sequence number' oraz 'acknowledgment number'?
A. TCP (Transmission Control Protocol)Poprawna odpowiedź
B. HTTP (Hypertext Transfer Protocol)
C. UDP (User Datagram Protocol)
D. IP (Internet Protocol)
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Protokół TCP (Transmission Control Protocol) jest jednym z fundamentów komunikacji w sieciach komputerowych i służy do zapewniania niezawodnego przesyłu danych. Kluczowymi elementami tego protokołu są numery sekwencyjne (sequence numbers) i numery potwierdzeń (acknowledgment numbers). Numer sekwencyjny pozwala na numerowanie bajtów przesyłanych danych co umożliwia odbiorcy uporządkowanie ich w prawidłowej kolejności a także identyfikację brakujących segmentów. Protokół TCP dzięki temu mechanizmowi zapewnia tzw. transmisję ze zorientowaniem na połączenie co oznacza iż nadawca i odbiorca ustanawiają sesję komunikacyjną przed rozpoczęciem wymiany danych. Numer potwierdzenia jest używany przez odbiorcę do informowania nadawcy które bajty zostały poprawnie odebrane i które należy ponownie wysłać w przypadku ich utraty. Dzięki tym mechanizmom TCP zapewnia niezawodność i kontrolę przepływu danych co jest kluczowe w aplikacjach takich jak przeglądanie stron WWW czy przesyłanie plików gdzie utrata danych mogłaby prowadzić do niepoprawnego działania aplikacji.
Pytanie 26
Wykonanie polecenia net localgroup w systemie Windows skutkuje
A. tworzeniem dowolnej grupy użytkowników
B. defragmentowaniem plików
C. kompresowaniem wszystkich plików
D. prezentowaniem lokalnych grup użytkowników zdefiniowanych w systemiePoprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Polecenie 'net localgroup' w systemie Windows jest narzędziem wiersza poleceń, które pozwala na zarządzanie lokalnymi grupami użytkowników na danym urządzeniu. Używając tego polecenia, administratorzy mogą wyświetlać listę wszystkich zdefiniowanych w systemie lokalnych grup użytkowników, co jest istotne dla zarządzania dostępem do zasobów i zapewnienia bezpieczeństwa systemu. Przykładem zastosowania może być sytuacja, w której administrator chce zweryfikować, jakie grupy użytkowników istnieją w systemie przed dodaniem nowego użytkownika do odpowiedniej grupy. To podejście jest zgodne z najlepszymi praktykami zarządzania użytkownikami i grupami w systemach Windows, umożliwia kontrolę nad uprawnieniami i dostosowanie ustawień bezpieczeństwa. Zrozumienie działania polecenia 'net localgroup' pozwala również na lepsze planowanie i audyt polityki bezpieczeństwa w organizacji.
Pytanie 27
Jakie narzędzie powinno się wykorzystać w systemie Windows, aby uzyskać informacje o problemach z systemem?
A. Foldery udostępnione
B. Harmonogram zadań
C. Podgląd zdarzeńPoprawna odpowiedź
D. Zasady grupy
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Podgląd zdarzeń to kluczowe narzędzie w systemie Windows, które umożliwia administratorom i użytkownikom monitorowanie i analizowanie zdarzeń systemowych w czasie rzeczywistym. Umożliwia on dostęp do szczegółowych informacji o zdarzeniach, takich jak błędy, ostrzeżenia oraz informacje, które mogą wskazywać źródło problemów z systemem. W kontekście rozwiązywania problemów, Podgląd zdarzeń jest nieocenionym narzędziem, które pozwala na identyfikację nieprawidłowości w działaniu systemu, co jest zgodne z najlepszymi praktykami w zakresie zarządzania systemami IT. Na przykład, gdy system operacyjny przestaje odpowiadać, Podgląd zdarzeń może ujawnić, czy problem wynika z błędów aplikacji, problemów ze sterownikami czy też awarii sprzętowych. To narzędzie jest również niezbędne do przeprowadzania audytów bezpieczeństwa oraz do zgodności z normami ochrony danych, ponieważ pozwala na śledzenie działań użytkowników i systemów. Dobrze skonfigurowany Podgląd zdarzeń może znacząco przyspieszyć proces diagnostyki i przywracania systemu do pełnej sprawności.
Pytanie 28
Podczas realizacji projektu sieci komputerowej, pierwszym krokiem powinno być
A. przygotowanie dokumentacji powykonawczej
B. opracowanie kosztorysu
C. przeprowadzenie analizy biznesowejPoprawna odpowiedź
D. wybranie urządzeń sieciowych
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Przeprowadzenie analizy biznesowej jest kluczowym krokiem w procesie tworzenia projektu sieci komputerowej. To etap, w którym identyfikowane są wymagania organizacji, cele, oraz problematyka, którą sieć ma rozwiązać. W ramach analizy biznesowej należy zrozumieć, jakie usługi i aplikacje będą wykorzystywane w sieci, jakie są oczekiwania użytkowników oraz jakie są budżet i zasoby dostępne na realizację projektu. Przykładem może być firma, która planuje wprowadzenie rozwiązań zdalnego dostępu dla pracowników. W tym przypadku analiza biznesowa pomoże określić, jakie protokoły bezpieczeństwa będą potrzebne oraz jak dużą przepustowość i niezawodność musi zapewnić sieć. Dobre praktyki w branży, takie jak metodyka ITIL czy TOGAF, podkreślają znaczenie przemyślanej analizy na początku projektowania, co prowadzi do bardziej efektywnego i dostosowanego do potrzeb rozwiązania.
Pytanie 29
Na stabilność obrazu w monitorach CRT istotny wpływ ma
A. odwzorowanie kolorów
B. czas reakcji
C. wieloczęstotliwość
D. częstotliwość odświeżaniaPoprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Częstotliwość odświeżania jest kluczowym parametrem wpływającym na stabilność obrazu w monitorach CRT. Oznacza ona, jak często obraz na ekranie jest aktualizowany w ciągu jednej sekundy, wyrażając się w hercach (Hz). Wyższa częstotliwość odświeżania pozwala na wygładzenie ruchu i eliminację zjawiska migotania, co jest szczególnie istotne podczas długotrwałego użytkowania monitora, gdyż zmniejsza zmęczenie oczu. W praktyce, standardowe wartości częstotliwości odświeżania dla monitorów CRT wynoszą 60 Hz, 75 Hz, a nawet 85 Hz, co znacząco poprawia komfort wizualny. Ponadto, stosowanie wyższej częstotliwości odświeżania jest zgodne z normami ergonomii i zaleceniami zdrowotnymi, które sugerują, że minimalna wartość powinna wynosić co najmniej 75 Hz dla efektywnej pracy z komputerem. Zrozumienie tego parametru może być również kluczowe przy wyborze monitora do zastosowań profesjonalnych, takich jak projektowanie graficzne czy gry komputerowe, gdzie jakość obrazu ma fundamentalne znaczenie.
Pytanie 30
Adres IP (ang. Internet Protocol Address) to
A. adres logiczny urządzeniaPoprawna odpowiedź
B. adres fizyczny urządzenia
C. niepowtarzalna nazwa symboliczna sprzętu
D. niepowtarzalny numer seryjny sprzętu
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Adres IP (ang. Internet Protocol Address) to logiczny adres przypisywany urządzeniom w sieci komputerowej, który umożliwia ich identyfikację oraz komunikację. Jest kluczowym elementem protokołu IP, który tworzy podstawę dla przesyłania danych w Internecie. Adresy IP mogą być dynamiczne lub statyczne. Dynamiczne adresy IP są przypisywane przez serwery DHCP na krótki czas, co zwiększa elastyczność i oszczędność adresów w przypadku urządzeń, które często łączą się z siecią. Przykładowo, komputer łączący się z publiczną siecią Wi-Fi otrzymuje zazwyczaj dynamiczny adres IP. Z kolei statyczne adresy IP są stałe i wykorzystywane w serwerach oraz urządzeniach, które muszą być zawsze dostępne pod tym samym adresem, jak np. serwery www. Znajomość adresacji IP jest istotna dla administratorów sieci, ponieważ pozwala na efektywne zarządzanie ruchem w sieci, diagnostykę problemów oraz zwiększa bezpieczeństwo poprzez odpowiednie ustawienia zapór i reguł routingu. Adres IP jest również podstawą do zrozumienia bardziej zaawansowanych koncepcji, takich jak NAT (Network Address Translation) czy VPN (Virtual Private Network).
Pytanie 31
Udostępniono w sieci lokalnej jako udział specjalny folder o nazwie egzamin znajdujący się na komputerze o nazwie SERWER_2 w katalogu głównym dysku C:. Jak powinna wyglądać ścieżka dostępu do katalogu egzamin, w którym przechowywany jest folder macierzysty dla konta użytkownika o określonym loginie?
A. \\SERWER_2\$egzamin$\%USERNAME%
B. \\SERWER_2\$egzamin\%USERNAME%
C. \\SERWER_2\egzamin$\%$USERNAME%
D. \\SERWER_2\egzamin$\%USERNAME%Poprawna odpowiedź
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Ścieżka \\SERWER_2\egzamin$\%USERNAME% jest poprawna, bo ma prawidłową składnię UNC używaną w Windows do dostępu do zasobów sieciowych. Ogólny zapis wygląda tak: \\nazwa_komputera\nazwa_udzialu\sciezka_wewnatrz_udzialu. W tym przypadku SERWER_2 to nazwa komputera udostępniającego zasób, a egzamin$ to nazwa udziału specjalnego, czyli ukrytego udziału sieciowego. Znak $ dopisuje się na końcu nazwy udziału, nie na początku. Dzięki temu udział nie jest normalnie widoczny podczas przeglądania sieci, ale nadal można się do niego dostać, jeśli zna się dokładną ścieżkę i ma odpowiednie uprawnienia. Fragment %USERNAME% to zmienna środowiskowa systemu Windows, która zostanie zastąpiona loginem aktualnego użytkownika, np. dla użytkownika adam ścieżka wskaże \\SERWER_2\egzamin$\adam. Tak często konfiguruje się foldery macierzyste użytkowników w domenie, np. w Active Directory. Moim zdaniem to bardzo praktyczny schemat, bo administrator nie musi osobno wpisywać ścieżki dla każdego konta, tylko korzysta z automatycznego podstawienia loginu. Dobrą praktyką jest też ustawienie uprawnień NTFS i uprawnień udziału tak, żeby użytkownik miał dostęp tylko do własnego katalogu, a administratorzy mogli nim zarządzać.
Pytanie 32
Jakie polecenie należy zastosować w konsoli odzyskiwania systemu Windows, aby poprawić błędne zapisy w pliku boot.ini?
A. bootcfg /rebuildPoprawna odpowiedź
B. fixboot
C. diskpart /add
D. fixmbr
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Polecenie 'bootcfg /rebuild' jest kluczowe w procesie naprawy i modyfikacji pliku boot.ini, który zarządza konfiguracją rozruchu systemu Windows. To narzędzie skanuje wszystkie dostępne instalacje systemu Windows na dysku twardym, a następnie pozwala użytkownikowi na ich dodanie do menu rozruchowego. Zastosowanie tego polecenia jest szczególnie istotne w przypadkach, gdy plik boot.ini jest uszkodzony lub nieprawidłowy, co może prowadzić do problemów z uruchamianiem systemu. Dzięki 'bootcfg /rebuild' użytkownik może automatycznie wygenerować nowy plik boot.ini, co zapewnia, że wszystkie dostępne systemy operacyjne są prawidłowo wykrywane i uwzględniane w procesie rozruchowym. W praktyce oznacza to, że administratorzy systemów mogą szybko przywrócić funkcjonalność komputerów, które nie mogą się uruchomić z powodu błędnych wpisów w pliku konfiguracyjnym, co jest zgodne z najlepszymi praktykami w zakresie zarządzania systemami operacyjnymi.
Pytanie 33
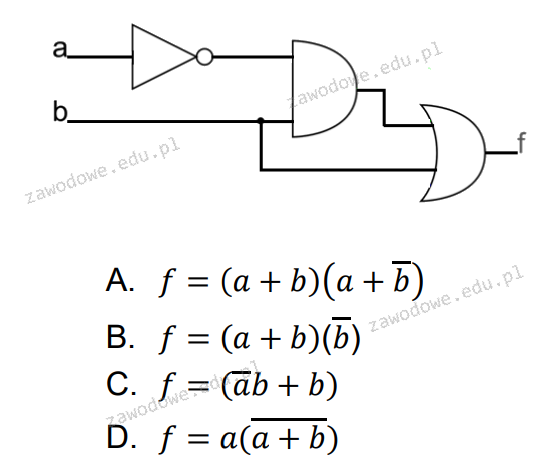
Jaką funkcję wykonuje zaprezentowany układ?
Odpowiedź CPoprawna odpowiedź
Odpowiedź D
Odpowiedź A
Odpowiedź B
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Układ przedstawiony na schemacie realizuje funkcję logiczną f = (¬a ∧ b) ∨ b która jest równoważna f = ¬a b + b. Jest to funkcja logiczna wyrażona za pomocą bramek NOT AND i OR. Pierwszym etapem jest negacja wejścia a za pomocą bramki NOT co daje wyjście ¬a. Następnie wynik tej operacji oraz sygnał b są wejściami do bramki AND co skutkuje wyjściem ¬a ∧ b. Ostatecznie wynik ten oraz sygnał b są wejściami do bramki OR co prowadzi do końcowego wyrażenia funkcji ¬a b + b. Jest to klasyczny przykład układu logicznego wykorzystywanego w cyfrowych systemach sterowania i przetwarzania sygnałów. Znajomość takich układów jest kluczowa w projektowaniu efektywnych systemów cyfrowych zwłaszcza w kontekście projektowania układów FPGA i ASIC gdzie minimalizacja logiki jest kluczowa dla oszczędności zasobów i zwiększenia szybkości działania. Takie układy są także używane w projektowaniu układów sekwencyjnych oraz kombinacyjnych co pozwala na tworzenie złożonych obliczeń w czasie rzeczywistym.
Pytanie 34
Co należy zrobić, aby chronić dane przesyłane w sieci przed działaniem sniffera?
A. Użycie antydialera
B. Szyfrowanie danych w sieciPoprawna odpowiedź
C. Zmiana hasła konta
D. Skanowanie komputerów za pomocą programu antywirusowego
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Szyfrowanie danych w sieci jest kluczowym mechanizmem ochrony informacji przesyłanych pomiędzy urządzeniami. Dzięki zastosowaniu algorytmów szyfrujących, takie jak AES (Advanced Encryption Standard) czy TLS (Transport Layer Security), dane stają się nieczytelne dla osób, które mogą próbować je przechwycić za pomocą snifferów. W praktyce, szyfrowanie danych zapewnia poufność komunikacji, co jest szczególnie istotne w kontekście transmisji informacji wrażliwych, takich jak hasła czy dane osobowe. Przykładem zastosowania szyfrowania jest korzystanie z HTTPS podczas przeglądania stron internetowych, co zapewnia, że wszelkie dane przesyłane pomiędzy przeglądarką a serwerem są chronione przed nieautoryzowanym dostępem. Warto również pamiętać, że szyfrowanie nie tylko zabezpiecza dane w trakcie ich przesyłania, ale również może być stosowane do ochrony danych w spoczynku, co jest zgodne z najlepszymi praktykami w zakresie bezpieczeństwa danych.
Pytanie 35
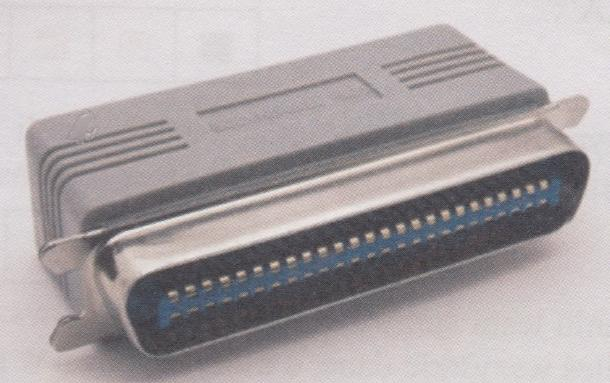
Interfejs, którego magistrala kończy się elementem przedstawionym na ilustracji, jest typowy dla
A. SATA
B. SCSIPoprawna odpowiedź
C. ATAPI
D. UDMA
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź SCSI jest poprawna ponieważ ten interfejs tradycyjnie korzysta z zewnętrznych i wewnętrznych kabli zakończonych charakterystycznymi 50-pinowymi złączami Centronics albo 68-pinowymi złączami na potrzeby SCSI-2 i nowszych standardów Element przedstawiony na obrazku najprawdopodobniej jest złączem Centronics które jest typowe dla starszych implementacji SCSI zwłaszcza w systemach drukarek skanerów i urządzeń peryferyjnych SCSI w odróżnieniu od innych technologii pozwala na podłączanie wielu urządzeń do jednej magistrali co czyni go szczególnie przydatnym w środowiskach serwerowych i profesjonalnych SCSI oferuje również wysokie prędkości transferu danych oraz obsługę komend kolejkujących co zapewnia lepszą wydajność przy jednoczesnym działaniu wielu urządzeń Dodatkowo SCSI obsługuje szeroki wachlarz urządzeń takich jak dyski twarde napędy taśmowe oraz skanery co zwiększa jego wszechstronność i zastosowanie w różnych konfiguracjach Wybierając SCSI użytkownik zyskuje na elastyczności i wydajności co jest kluczowe w profesjonalnych rozwiązaniach z dużym obciążeniem operacyjnym
Pytanie 36
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 2 modułów, każdy po 8 GB.
B. 1 modułu 32 GB.
C. 2 modułów, każdy po 16 GB.Poprawna odpowiedź
D. 1 modułu 16 GB.
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 37
Który z poniższych mechanizmów zapewni najwyższy stopień ochrony sieci bezprzewodowych w standardzie 802.11n?
A. WPA2 (Wi-Fi Protected Access II)Poprawna odpowiedź
B. WEP (Wired Equivalent Privacy)
C. WPA (Wi-Fi Protected Access)
D. WPS (Wi-Fi Protected Setup)
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: WPA2 (Wi-Fi Protected Access II) jest najbardziej zaawansowanym mechanizmem zabezpieczeń dla sieci bezprzewodowych standardu 802.11n. Wprowadza on silne algorytmy szyfrowania oparty na AES (Advanced Encryption Standard), który jest znacznie bezpieczniejszy od starszych standardów, takich jak WEP czy WPA. Dzięki zastosowaniu protokołu 802.1X, WPA2 zapewnia także lepszą autoryzację użytkowników, co pozwala na bardziej kontrolowany dostęp do zasobów sieciowych. W praktyce, WPA2 jest standardem stosowanym w większości nowoczesnych routerów i punktów dostępowych, co czyni go de facto normą w zabezpieczaniu sieci bezprzewodowych. Przykładem zastosowania WPA2 jest jego użycie w sieciach domowych oraz biurowych, gdzie użytkownicy mogą korzystać z silnego szyfrowania, co minimalizuje ryzyko nieautoryzowanego dostępu czy podsłuchiwania przesyłanych danych. Warto również wspomnieć, że WPA2 obsługuje różne tryby pracy, w tym Personal i Enterprise, co pozwala na elastyczne dostosowanie zabezpieczeń do różnych środowisk i potrzeb organizacji.
Pytanie 38
Jednym z narzędzi zabezpieczających system przed oprogramowaniem, które bez wiedzy użytkownika pozyskuje i wysyła jego autorowi dane osobowe, numery kart płatniczych, informacje o adresach stron WWW odwiedzanych przez użytkownika, hasła i używane adresy mailowe, jest program
A. FakeFlashTest
B. Spyboot Search & DestroyPoprawna odpowiedź
C. Reboot Restore Rx
D. HDTune
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Spybot Search & Destroy to program specjalnie zaprojektowany do wykrywania i usuwania oprogramowania szpiegującego, czyli tzw. spyware. To właśnie takie narzędzia jak Spybot są pierwszą linią obrony przed zagrożeniami, które próbują bez wiedzy użytkownika wykradać dane osobowe, numery kart płatniczych czy hasła. Moim zdaniem, jeśli ktoś na poważnie myśli o bezpieczeństwie swojego komputera, powinien znać i umieć obsługiwać właśnie tego typu programy. W praktyce Spybot analizuje system pod kątem znanych sygnatur złośliwego oprogramowania, skanuje rejestr, pliki systemowe oraz przeglądarki w poszukiwaniu podejrzanych wpisów czy dodatków. Nawet jeśli korzystasz z antywirusa, dedykowany antyspyware potrafi wykryć rzeczy, które typowy program antywirusowy przepuści. To fajny przykład tego, jak różne narzędzia się uzupełniają, bo w dzisiejszych czasach żadne pojedyncze rozwiązanie nie daje 100% pewności. Z mojego doświadczenia, regularne używanie Spybot Search & Destroy pozwala na wczesne wykrycie prób przejęcia danych, co jest zgodne z zaleceniami NIST i CIS dotyczącymi zarządzania ryzykiem na stacjach roboczych. Praktyka pokazuje też, że wiele ataków bazuje na prostym spyware, który użytkownik mógłby łatwo usunąć, gdyby tylko miał świadomość istnienia takich programów i narzędzi jak Spybot.
Pytanie 39
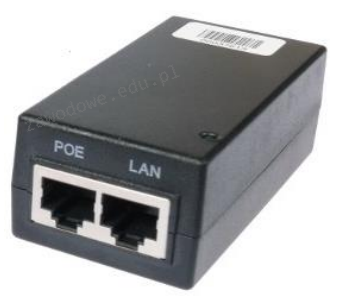
Urządzenie pokazane na ilustracji służy do
A. monitorowania ruchu na porcie LAN
B. dostarczenia zasilania po kablu U/UTPPoprawna odpowiedź
C. regeneracji sygnału
D. rozdziału domen kolizji
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Urządzenie przedstawione na rysunku to tzw. injector PoE (Power over Ethernet). Jego główną funkcją jest dostarczanie zasilania do urządzeń sieciowych przez standardowy kabel Ethernet typu U/UTP. Technologia PoE jest szeroko stosowana w sieciach komputerowych, umożliwiając jednoczesne przesyłanie danych i energii elektrycznej do urządzeń takich jak punkty dostępowe WiFi kamery IP telefony VoIP czy urządzenia IoT. Standardy PoE definiują maksymalną moc, którą można przesłać kablem, co eliminuje potrzebę dodatkowych zasilaczy i kabli zasilających, upraszczając instalację i obniżając jej koszty. Istnieją różne standardy PoE takie jak 802.3af 802.3at (PoE+) oraz 802.3bt, które określają różne poziomy mocy. Zastosowanie PoE jest nie tylko praktyczne, ale także zwiększa elastyczność w rozmieszczaniu urządzeń sieciowych, ponieważ nie muszą one być zlokalizowane w pobliżu źródła zasilania. Injector PoE jest kluczowym elementem w wielu nowoczesnych infrastrukturach sieciowych, wspierając efektywność i skalowalność.
Pytanie 40
Można przywrócić pliki z kosza, korzystając z polecenia
A. Wykonaj ponownie
B. PrzywróćPoprawna odpowiedź
C. Anuluj
D. Powróć
Brak odpowiedzi na to pytanie.
Wyjaśnienie poprawnej odpowiedzi: Odpowiedź 'Przywróć' jest poprawna, ponieważ to właśnie to polecenie jest standardowym sposobem na przywracanie plików z kosza w systemach operacyjnych, takich jak Windows czy macOS. Po przeniesieniu pliku do kosza, system nie usuwa go całkowicie, lecz oznacza jako usunięty, co pozwala na jego późniejsze odzyskanie. W przypadku systemu Windows, aby przywrócić plik, wystarczy kliknąć na plik w koszu prawym przyciskiem myszy i wybrać opcję 'Przywróć'. Działa to również w przypadku zaznaczenia pliku i naciśnięcia klawisza 'Przywróć' na pasku narzędzi. Ta funkcjonalność jest zgodna z najlepszymi praktykami zarządzania danymi, które zalecają posiadanie mechanizmu odzyskiwania danych, aby minimalizować ryzyko trwałej utraty informacji. Należy pamiętać, że pliki w koszu pozostają tam do momentu, gdy kosz nie zostanie opróżniony. Warto także regularnie monitorować zawartość kosza, aby upewnić się, że ważne pliki są odpowiednio zabezpieczone.