Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 14 października 2026 18:47
Zakończenie: 14 października 2026 18:57
Egzamin zdany!
Wynik: 23/40 punktów (57,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 44% podejść do kwalifikacji INF.02.
Porównanie z 118334 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Poprawa! Poprzednio 42,5%, teraz 57,5% (+15,0 p.p.).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin trafi na Twoje konto, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
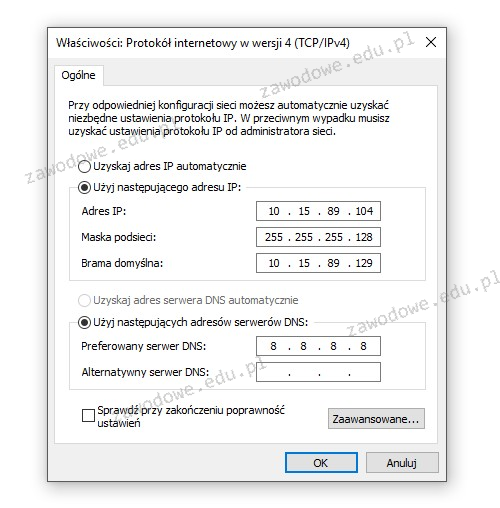
Na rysunku przedstawiono ustawienia karty sieciowej urządzenia z adresem IP 10.15.89.104/25. Co z tego wynika?
A. adres maski jest błędny
Twoja odpowiedź
B. serwer DNS znajduje się w tej samej podsieci co urządzenie
C. adres IP jest błędny
D. adres domyślnej bramy pochodzi z innej podsieci niż adres hosta
Poprawna odpowiedź
Niepoprawna odpowiedź. Adresowanie sieciowe jest kluczowym aspektem w zarządzaniu sieciami komputerowymi, a zrozumienie prawidłowej konfiguracji pozwala unikać typowych błędów. Jednym z nich jest założenie, że adres domyślnej bramy może być poza podsiecią hosta. Brama domyślna działa jako punkt dostępu do innej sieci, więc musi być w tej samej podsieci. Pomieszanie tego pojęcia prowadzi do sytuacji, w której urządzenia nie mogą poprawnie przesyłać danych poza swoją lokalną sieć. Podobnie błędne przekonanie, że adres maski jest nieprawidłowy, może wynikać z nieznajomości, jak maski działają. Maska 255.255.255.128 jest prawidłowa i oznacza, że mamy do czynienia z siecią o rozmiarze 128 adresów. Nieprawidłowe przypisanie maski skutkuje błędnym definiowaniem granic podsieci. Natomiast myślenie, że adres IP jest nieprawidłowy, często wynika z braku zrozumienia zakresów adresów i ich podziału według maski. Wreszcie, zakładanie, że serwer DNS musi być w tej samej podsieci co urządzenie, jest błędne. Serwery DNS często znajdują się poza lokalną siecią, a ich rola polega na tłumaczeniu nazw domen na adresy IP. Błędy te wskazują na potrzebę głębszego zrozumienia zasad adresowania i routingu w sieciach. Edukacja w tym zakresie pomaga unikać problemów z komunikacją i poprawia efektywność zarządzania siecią. Zrozumienie tych zasad jest niezbędne dla każdego, kto pracuje z sieciami komputerowymi i dąży do ich optymalnej konfiguracji i działania.
Pytanie 2
IMAP to protokół
A. synchronizowania czasu z serwerami
B. wysyłania wiadomości e-mail
Twoja odpowiedź
C. odbierania wiadomości e-mail
Poprawna odpowiedź
D. nadzoru nad urządzeniami sieciowymi
Niepoprawna odpowiedź. Odpowiedzi sugerujące funkcje związane z wysyłaniem poczty elektronicznej, synchronizacją czasu z serwerami, czy monitorowaniem urządzeń sieciowych są błędne i wynikają z nieporozumienia dotyczącego działania protokołów w systemach informatycznych. Protokół odpowiedzialny za wysyłanie e-maili to SMTP (Simple Mail Transfer Protocol), który działa w zupełnie inny sposób niż IMAP. SMTP jest zaprojektowany wyłącznie do przesyłania wiadomości od nadawcy do serwera pocztowego, a następnie do odbiorcy, ale nie pozwala na zarządzanie i dostęp do wiadomości na serwerze. Z drugiej strony, synchronizacja czasu z serwerami realizowana jest przez protokoły takie jak NTP (Network Time Protocol), co jest całkowicie niezwiązane z obsługą poczty elektronicznej. Monitorowanie urządzeń sieciowych odnosi się do zastosowań związanych z zarządzaniem sieciami, takich jak SNMP (Simple Network Management Protocol). Te niezwiązane funkcje mogą wprowadzać w błąd, ponieważ w kontekście systemów pocztowych ważne jest rozróżnienie między różnymi protokołami i ich zastosowaniami. Właściwe zrozumienie IMAP jako protokołu do odbioru poczty elektronicznej, w porównaniu do innych, jest kluczowe w pracy z technologiami internetowymi i zarządzaniu komunikacją elektroniczną.
Pytanie 3
Jakie urządzenie umożliwia zwiększenie zasięgu sieci bezprzewodowej?
A. Wzmacniacz sygnału
Twoja odpowiedź
B. Modem VDSL
C. Przełącznik zarządzalny
D. Konwerter mediów
Poprawna odpowiedź. Wzmacniacz sygnału to urządzenie, które działa na zasadzie odbierania i retransmisji sygnału bezprzewodowego, co pozwala na zwiększenie zasięgu sieci Wi-Fi. Działa to w praktyce poprzez wzmocnienie sygnału, który w przeciwnym razie mógłby być zbyt słaby, aby dotrzeć do odległych miejsc w budynku lub na zewnątrz. Stosowanie wzmacniaczy sygnału jest szczególnie przydatne w dużych domach, biurach czy obiektach przemysłowych, gdzie występują przeszkody, takie jak ściany czy meble, które mogą tłumić sygnał. Zgodnie z dobrymi praktykami branżowymi, przed zakupem wzmacniacza warto przeprowadzić pomiar zasięgu istniejącej sieci, aby odpowiednio dobrać lokalizację wzmacniacza, co zapewni maksymalną efektywność. Wzmacniacze sygnału są również często wykorzystywane w sytuacjach, gdy istnieje potrzeba pokrycia zasięgiem rozległych terenów, takich jak parki, ogrody czy kompleksy sportowe.
Pytanie 4
Plik ma rozmiar 2 KiB. Jest to
A. 2048 bitów.
B. 2000 bitów.
C. 16000 bitów.
D. 16384 bity.
Twoja odpowiedź
Poprawna odpowiedź. W tym zadaniu kluczowe jest rozróżnienie jednostek binarnych i dziesiętnych. Zapis KiB oznacza kibibajt, czyli jednostkę zgodną z normami IEC, gdzie 1 KiB = 1024 bajty, a nie 1000 bajtów. Ponieważ 1 bajt ma 8 bitów, obliczenie wygląda tak: $2 \text{ KiB} = 2 \cdot 1024 \text{ B} = 2048 \text{ B}$, a potem $2048 \cdot 8 = 16384$ bitów. Dlatego poprawny wynik to 16384 bity. W praktyce ta różnica ma znaczenie przy analizie rozmiarów plików, pamięci RAM, bloków danych na dysku czy transmisji danych. Moim zdaniem warto zapamiętać prostą zasadę: KiB, MiB, GiB są oparte o potęgi dwójki, natomiast kB, MB, GB według układu SI odnoszą się do potęg dziesięciu. W informatyce technicznej takie szczegóły są ważne, bo mały błąd w jednostkach potrafi później popsuć obliczenia przepustowości, pojemności nośnika albo rozmiaru kopii zapasowej.
Pytanie 5
Ile maksymalnie hostów można przydzielić w sieci o masce 255.255.255.192?
A. 62
Twoja odpowiedź
B. 30
C. 14
D. 127
Poprawna odpowiedź. Maksymalna liczba hostów, które można zaadresować w sieci z maską 255.255.255.192, wynosi 62. Maska ta w formacie CIDR jest zapisywana jako /26, co oznacza, że 26 bitów jest używanych do adresowania sieci, a pozostałe 6 bitów jest dostępnych dla hostów. Aby obliczyć liczbę dostępnych adresów dla hostów, stosujemy wzór 2^n - 2, gdzie n to liczba bitów przeznaczonych na hosty. W tym przypadku 2^6 - 2 = 64 - 2 = 62. Odejmuje się dwa adresy: jeden dla adresu sieci i jeden dla rozgłaszania (broadcast). Tego typu koncepcje są fundamentalne w planowaniu adresacji IP, co jest kluczowe w projektowaniu sieci komputerowych. Przykładowo, w sieci o maskach /26 często stosuje się je w małych biurach lub oddziałach, gdzie liczba urządzeń jest ograniczona. Dzięki takiej adresacji, administratorzy mogą efektywnie przydzielać IP i organizować małe segmenty sieciowe, co poprawia bezpieczeństwo i wydajność.
Pytanie 6
Jaki protokół komunikacyjny jest używany do przesyłania plików w modelu klient-serwer oraz może funkcjonować w dwóch trybach: aktywnym i pasywnym?
A. IP
B. DNS
C. EI-SI
Twoja odpowiedź
D. FTP
Poprawna odpowiedź
Niepoprawna odpowiedź. IP, czyli Internet Protocol, jest protokołem odpowiedzialnym za adresowanie i przesyłanie danych w sieci, ale nie jest dedykowany do transferu plików. Jego główną rolą jest dostarczanie pakietów danych między urządzeniami w sieci, a nie zarządzanie transferem plików, co czyni go niewłaściwym odpowiedzią w kontekście tego pytania. Z kolei DNS, czyli Domain Name System, służy do rozwiązywania nazw domenowych na adresy IP, co również nie ma związku z transferem plików. DNS jest kluczowym elementem infrastruktury internetowej, ale nie jest używany do przesyłania danych w trybie klient-serwer. EI-SI, lub Embedded Interface System Interface, to termin, który nie ma zastosowania w kontekście protokołów komunikacyjnych i nie odnosi się do transferu plików w ogóle. Dlatego jego wybór nie ma podstaw technicznych. Typowe błędy w ocenie tych odpowiedzi często wynikają z pomylenia funkcji protokołów sieciowych. Osoby mogą błędnie zakładać, że każdy protokół sieciowy ma zastosowanie do transferu plików, co prowadzi do niewłaściwych wniosków. Kluczowe jest zrozumienie, że różne protokoły pełnią różne funkcje w ekosystemie sieciowym, a wybór odpowiedniego narzędzia jest kluczowy dla efektywności operacji w środowisku IT.
Pytanie 7
Jakie polecenie umożliwia uzyskanie danych dotyczących bieżących połączeń TCP oraz informacji o portach źródłowych i docelowych?
A. ping
B. lookup
C. netstat
Twoja odpowiedź
D. ipconfig
Poprawna odpowiedź. Polecenie 'netstat' jest kluczowym narzędziem w diagnostyce sieci komputerowych, pozwalającym administratorom na uzyskanie szczegółowych informacji o aktualnych połączeniach TCP, a także o źródłowych i docelowych portach. Umożliwia ono monitorowanie aktywnych połączeń sieciowych, co jest niezbędne do analizy wydajności sieci i identyfikacji potencjalnych zagrożeń. Przykładowo, polecenie 'netstat -an' wyświetla wszystkie aktywne połączenia TCP oraz UDP, pokazując ich status, co pozwala na szybką diagnozę problemów związanych z łącznością. Zgodnie z najlepszymi praktykami, administratorzy systemów powinni regularnie korzystać z 'netstat' w celu audytu i monitorowania bezpieczeństwa sieci. Dodatkowo, narzędzie to dostarcza informacji, które mogą być użyteczne w kontekście analizy ruchu sieciowego oraz w identyfikacji nieautoryzowanych połączeń, co jest kluczowe w utrzymaniu bezpieczeństwa infrastruktury IT.
Pytanie 8
Jakie są korzyści płynące z użycia systemu plików NTFS?
A. możliwość sformatowania nośnika o niewielkiej pojemności (1,44MiB)
Twoja odpowiedź
B. przechowywanie tylko jednej kopii tabeli plików
C. możliwość szyfrowania folderów i plików
Poprawna odpowiedź
D. zapisywanie plików z nazwami dłuższymi niż 255 znaków
Niepoprawna odpowiedź. Wybór odpowiedzi dotyczącej możliwości sformatowania nośnika o małej pojemności, zapisywania plików o nazwie dłuższej niż 255 znaków czy przechowywania tylko jednej kopii tabeli plików, wskazuje na mylne zrozumienie funkcji systemu plików NTFS. System ten, w przeciwieństwie do FAT32, rzeczywiście obsługuje długie nazwy plików, ale ograniczenie do 255 znaków nie jest wynikiem braku funkcji, lecz stanowi standardową praktykę w wielu systemach plików. Ponadto, NTFS nie przechowuje tylko jednej kopii tabeli plików, lecz stosuje bardziej zaawansowane mechanizmy, takie jak replikacja danych i journaling, co znacząco podnosi odporność na awarie oraz integralność przechowywanych informacji. Odpowiedź dotycząca sformatowania nośnika o pojemności 1,44 MiB (typowa dla dyskietek) jest również nieadekwatna, ponieważ NTFS jest zoptymalizowany do pracy z większymi nośnikami i nie jest przeznaczony do tak małych pojemności. W kontekście codziennych zastosowań, pominięcie funkcji szyfrowania, dostępnej w NTFS, prowadzi do niedoceniania roli, jaką bezpieczeństwo danych odgrywa w nowoczesnych systemach informatycznych. Użytkownicy, którzy nie dostrzegają wartości szyfrowania, mogą narażać się na poważne konsekwencje związane z utratą danych lub ich nieautoryzowanym dostępem.
Pytanie 9
Wykonanie polecenia net localgroup w systemie Windows spowoduje
A. stworzenie dowolnej grupy użytkowników
B. zademonstrowanie lokalnych grup użytkowników zdefiniowanych w systemie
Twoja odpowiedź
C. skompresowanie wszystkich plików
D. defragmentację plików
Poprawna odpowiedź. Polecenie 'net localgroup' w systemie Windows służy do zarządzania lokalnymi grupami użytkowników. Po jego wykonaniu w wierszu poleceń, system wyświetla listę wszystkich zdefiniowanych lokalnych grup użytkowników, co jest istotne dla administratorów systemu. Dzięki tej komendzie można szybko zweryfikować, jakie grupy są dostępne, co jest przydatne w kontekście zarządzania uprawnieniami i dostępem do zasobów. Na przykład, jeśli administrator chce przyznać określone uprawnienia grupie użytkowników, musi najpierw zweryfikować, jakie grupy istnieją w systemie. Użycie 'net localgroup' pozwala na efektywne planowanie takich działań. Dobrą praktyką jest regularne przeglądanie grup użytkowników, aby zapewnić, że dostęp do danych i zasobów jest odpowiednio kontrolowany, co zwiększa bezpieczeństwo systemu. Zrozumienie działania tego polecenia jest kluczowe dla skutecznego zarządzania systemem operacyjnym Windows.
Pytanie 10
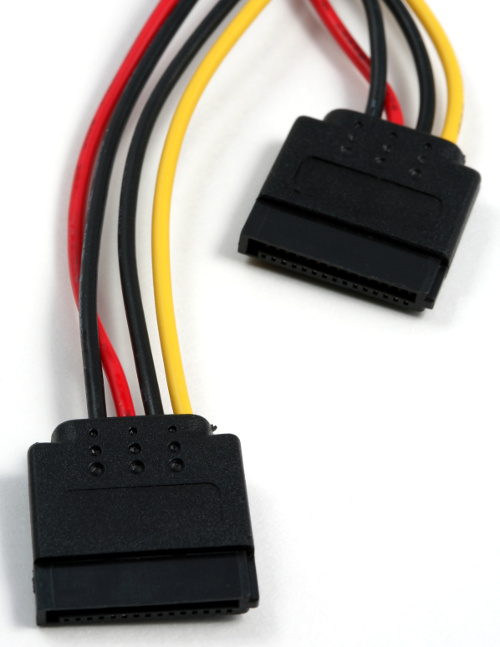
Na przedstawionym zdjęciu złącza pozwalają na
A. zapewnienie zasilania dla urządzeń ATA
B. zapewnienie zasilania dla urządzeń SATA
Twoja odpowiedź
C. zapewnienie dodatkowego zasilania dla kart graficznych
D. zapewnienie zasilania dla urządzeń PATA
Poprawna odpowiedź. Złącza przedstawione na fotografii to standardowe złącza zasilania SATA. SATA (Serial ATA) to popularny interfejs używany do podłączania dysków twardych i napędów optycznych w komputerach. Złącza zasilania SATA charakteryzują się trzema napięciami: 3,3 V 5 V i 12 V co umożliwia zasilanie różnorodnych urządzeń. Standard SATA jest używany w większości nowoczesnych komputerów ze względu na szybki transfer danych oraz łatwość instalacji i konserwacji. Zasilanie SATA zapewnia stabilną i efektywną dystrybucję energii do dysków co jest kluczowe dla ich niezawodnej pracy. Dodatkowym atutem jest kompaktowy design złącza które ułatwia zarządzanie przewodami w obudowie komputera co jest istotne dla przepływu powietrza i chłodzenia. Przy projektowaniu systemów komputerowych zaleca się zwracanie uwagi na jakość kabli zasilających aby zapewnić długowieczność i stabilność podłączonych urządzeń. Wybierając zasilacz komputerowy warto upewnić się że posiada on wystarczającą ilość złącz SATA co pozwoli na przyszłą rozbudowę systemu o dodatkowe napędy czy dyski.
Pytanie 11
Najszybszym sposobem na dodanie skrótu do konkretnego programu na pulpitach wszystkich użytkowników w domenie jest
A. użycie zasad grupy
Twoja odpowiedź
B. mapowanie dysku
C. pobranie aktualizacji Windows
D. ponowna instalacja programu
Poprawna odpowiedź. Użycie zasad grupy to naprawdę najlepszy sposób, żeby wstawić skrót do programu na pulpicie wszystkich użytkowników w domenie. Dzięki temu administratorzy mają wszystko pod kontrolą, mogą zarządzać ustawieniami i konfiguracjami systemu oraz aplikacji w całej sieci z jednego miejsca. Takie coś jak Group Policy Management Console (GPMC) pozwala na stworzenie polityk, które automatycznie dodają skróty na pulpicie przy logowaniu. To widać, że ułatwia życie, bo nie trzeba ręcznie tym wszystkim zarządzać. Na przykład, jak firma wprowadza nowy program, to administrator po prostu ustawia politykę w GPMC, definiuje ścieżkę do skrótu i wszyscy mają dostęp bez dodatkowej roboty. A jeśli coś się zmienia, to również łatwo jest to poprawić, co w dzisiejszym świecie IT jest mega ważne.
Pytanie 12
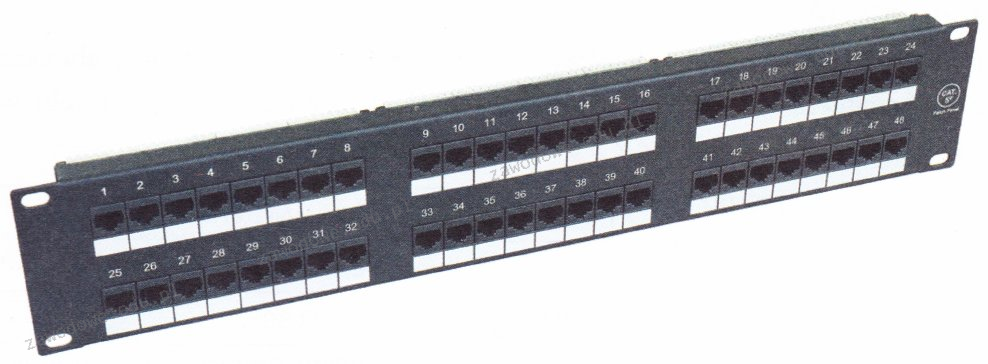
Na ilustracji widoczny jest
A. patch panel
Twoja odpowiedź
B. router
C. switch
D. hub
Poprawna odpowiedź. Panel krosowy jest kluczowym elementem w infrastrukturze sieciowej, umożliwiającym organizację i zarządzanie kablami sieciowymi w szafie serwerowej. Pozwala na łatwe łączenie i przełączanie połączeń kablowych pomiędzy różnymi urządzeniami sieciowymi, takimi jak serwery, przełączniki czy routery. Dzięki numeracji i etykietowaniu gniazd, panel krosowy ułatwia identyfikację i śledzenie połączeń, co jest niezbędne w dużych instalacjach. Powszechnie stosowany jest w centrach danych oraz korporacyjnych serwerowniach, gdzie standaryzacja i utrzymanie porządku w okablowaniu są kluczowe dla wydajności i bezpieczeństwa sieci. Dobre praktyki obejmują regularne audyty i aktualizację dokumentacji, co zapobiega błędom i przestojom w przypadku konieczności rekonfiguracji. Użycie panelu krosowego pozwala także na elastyczne skalowanie infrastruktury sieciowej wraz z rosnącymi potrzebami organizacji. Jest zgodny ze standardami okablowania strukturalnego, takimi jak TIA/EIA, zapewniając niezawodność i spójność w projektowaniu oraz wdrażaniu sieci komputerowych. W praktyce, panele krosowe są dostępne w różnych kategoriach, np. Cat 5e, Cat 6, co umożliwia dopasowanie do wymagań przepustowości sieci.
Pytanie 13
Jakie korzyści płyną z zastosowania systemu plików NTFS?
A. funkcja szyfrowania folderów oraz plików
Poprawna odpowiedź
B. możliwość zapisywania plików z nazwami dłuższymi niż 255 znaków
C. przechowywanie jedynie jednej kopii tabeli plików
D. opcja formatowania nośnika o niewielkiej pojemności (od 1,44 MB)
Twoja odpowiedź
Niepoprawna odpowiedź. Te odpowiedzi, które mówią o formatowaniu małych nośników, nazwach plików dłuższych niż 255 znaków czy przechowywaniu tylko jednej kopii tabeli plików, są trochę nie na czasie. Formatowanie nośnika 1,44 MB dotyczy przestarzałego systemu FAT, a NTFS to zupełnie inna historia, bo obsługuje dużo większe dyski, co bardziej pasuje do dzisiejszych czasów. Co do długości nazw plików, to w FAT rzeczywiście jest ograniczenie do 255 znaków, ale w NTFS jest to inaczej. NTFS pozwala na dłuższe nazwy, chociaż w Windows długość nazwy też jest ograniczona do 255 znaków. A jeśli chodzi o tabelę plików, to NTFS nie trzyma tylko jednej kopii, bo ma fajne mechanizmy, które dają redundancję i zabezpieczają dane, co jest mega ważne, żeby nie stracić ważnych informacji. Wydaje mi się, że te pomyłki mogą wynikać z nieaktualnych informacji o systemach plików, więc warto być na bieżąco z tymi tematami.
Pytanie 14
Elementem, który umożliwia wymianę informacji pomiędzy procesorem a magistralą PCI-E, jest
A. cache procesora
B. układ Super I/O
C. chipset
Twoja odpowiedź
D. pamięć RAM
Poprawna odpowiedź. Chipset jest kluczowym elementem płyty głównej, który zarządza komunikacją między procesorem a innymi komponentami, w tym magistralą PCI-E. Jego zadaniem jest koordynacja transferu danych, co jest niezbędne do efektywnego działania systemu komputerowego. Chipset działa jako swoisty punkt pośredni, umożliwiając synchronizację i optymalizację przepływu informacji między procesorem, pamięcią RAM, a urządzeniami peryferyjnymi podłączonymi do magistrali PCI-E, takimi jak karty graficzne czy dyski SSD. W praktyce oznacza to, że dobrze zaprojektowany chipset może znacznie poprawić wydajność systemu, umożliwiając szybki i niezawodny transfer danych. Na przykład, w systemach z intensywnym przetwarzaniem grafiki, odpowiedni chipset pozwala na efektywne wykorzystanie możliwości nowoczesnych kart graficznych, co jest kluczowe dla zadań takich jak renderowanie 3D czy obróbka wideo. W branży IT standardem stało się projektowanie chipsetów, które wspierają najnowsze technologie komunikacyjne, takie jak PCIe 4.0 czy 5.0, co pozwala na jeszcze wyższe prędkości transferu danych.
Pytanie 15
Który z profili w systemie Windows umożliwia migrację ustawień konta pomiędzy stacjami roboczymi?
A. Lokalny.
B. Mobilny.
Twoja odpowiedź
C. Rozproszony.
D. Globalny.
Poprawna odpowiedź. Poprawna odpowiedź to profil mobilny, bo właśnie ten typ profilu użytkownika w systemie Windows został zaprojektowany do przenoszenia (migracji) ustawień konta pomiędzy różnymi stacjami roboczymi w domenie. Profil mobilny (roaming profile) jest przechowywany centralnie na serwerze, najczęściej na kontrolerze domeny lub serwerze plików, w udziale sieciowym wskazanym w właściwościach konta użytkownika w Active Directory. Gdy użytkownik loguje się na dowolnym komputerze w tej samej domenie, system pobiera jego profil z serwera i ładuje go lokalnie. Dzięki temu ma on swoje dokumenty, pulpit, ustawienia aplikacji i środowiska pracy praktycznie identyczne jak na innym komputerze. W praktyce w firmach i szkołach stosuje się to po to, żeby użytkownik nie był „przywiązany” do jednego konkretnego PC. Moim zdaniem to wciąż jedna z podstawowych funkcji klasycznego środowiska domenowego Windows, mimo że dziś coraz częściej wykorzystuje się też rozwiązania chmurowe, jak OneDrive czy folder redirection. W dobrych praktykach administracji systemami Windows zaleca się łączenie profili mobilnych z przekierowaniem folderów (Folder Redirection), żeby zmniejszyć rozmiar profilu i przyspieszyć logowanie. Administratorzy zwykle pilnują też limitów pojemności profili oraz konfigurują zasady grupy (GPO), żeby nie przenosić zbędnych danych, np. tymczasowych plików przeglądarki. Warto też pamiętać, że profil mobilny różni się od profilu lokalnego tym, że jego główna kopia jest na serwerze, a lokalna jest tylko kopią roboczą, synchronizowaną przy logowaniu i wylogowaniu użytkownika.
Pytanie 16
Zaproponowany fragment ustawień zapory sieciowej umożliwia przesył danych przy użyciu protokołów
iptables -A INPUT --protocol tcp --dport 443 -j ACCEPT
iptables -A INPUT --protocol tcp --dport 143 -j ACCEPT
iptables -A OUTPUT --protocol tcp --dport 443 -j ACCEPT
iptables -A OUTPUT --protocol tcp --dport 143 -j ACCEPT
A. HTTPS, IMAP
Twoja odpowiedź
B. HTTP, SMPT
C. POP3, TFTP
D. FTP, SSH
Poprawna odpowiedź. Fragment konfiguracji zapory sieciowej wskazuje na zezwolenie na ruch dotyczący protokołów HTTPS oraz IMAP. W szczególności reguły iptables określają porty TCP 443 oraz 143. Port 443 jest standardowym portem używanym przez protokół HTTPS, który zapewnia bezpieczną komunikację w sieci, chroniąc dane przesyłane między klientem a serwerem za pomocą szyfrowania SSL/TLS. W kontekście praktycznym, jest on szeroko stosowany w serwisach internetowych wymagających zabezpieczenia danych, takich jak bankowość online czy e-commerce. Z kolei port 143 jest używany przez protokół IMAP, który umożliwia dostęp do wiadomości e-mail na serwerze, pozwalając na zarządzanie nimi w czasie rzeczywistym. IMAP jest preferowany w środowiskach, gdzie użytkownicy potrzebują dostępu do swoich wiadomości z różnych urządzeń, co przyczynia się do zwiększenia efektywności pracy. Znajomość tych protokołów oraz ich właściwe konfigurowanie w zaporze sieciowej jest kluczowe dla zapewnienia bezpieczeństwa oraz właściwego działania aplikacji webowych.
Pytanie 17
Dostosowywanie parametrów TCP/IP hosta w oparciu o adres MAC karty sieciowej to funkcjonalność jakiego protokołu?
A. HTTP
B. FTP
Twoja odpowiedź
C. DNS
D. DHCP
Poprawna odpowiedź
Niepoprawna odpowiedź. Wybierając inny protokół zamiast DHCP, można naprawdę narobić sobie kłopotów, bo inne protokoły jak FTP, DNS czy HTTP mają zupełnie inne zadania w sieci. FTP służy do przesyłania plików między komputerami, więc kompletnie nie zajmuje się przydzielaniem adresów IP ani zarządzaniem konfiguracją. Podobnie DNS jest odpowiedzialny za tłumaczenie nazw stron na adresy IP, ale też nie ma nic wspólnego z dynamiczną konfiguracją. HTTP, to z kolei odpowiada za przesyłanie danych w Internecie - głównie chodzi o strony WWW. Myślę, że wybór tych protokołów jako odpowiedzi może być wynikiem pomylenia ich z funkcją DHCP. Często mylimy te różne protokoły i myślimy, że pełnią tę samą rolę, co prowadzi do bałaganu w zarządzaniu siecią. Właściwie, żeby skutecznie zarządzać adresami IP i hostami, trzeba znać protokoły takie jak DHCP, które są stworzone specjalnie do tego celu. Każdy protokół ma swoją specyfikę i zastosowanie, co jest bardzo ważne w inżynierii sieciowej.
Pytanie 18
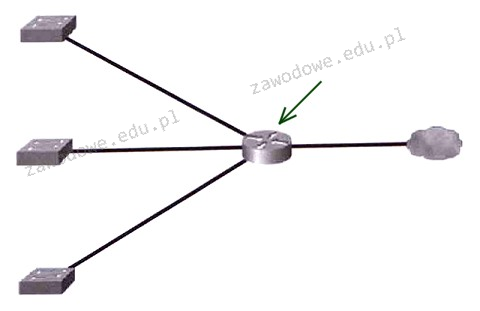
Jaki symbol urządzenia jest pokazany przez strzałkę na rysunku?
A. Przełącznika
B. Routera
Twoja odpowiedź
C. Koncentratora
D. Serwera
Poprawna odpowiedź. Router to takie urządzenie, które pomaga kierować danymi między różnymi sieciami. W sumie to jego główna rola – znaleźć najlepszą trasę dla danych, które przelatują przez sieć. Router patrzy na nagłówki pakietów i korzysta z tablicy routingu, żeby wiedzieć, gdzie te dane mają iść dalej. Jest mega ważny, bo łączy różne lokalne sieci LAN z większymi sieciami WAN, co pozwala im się komunikować. Dzięki temu ruch sieciowy jest lepiej zarządzany, co zmniejsza opóźnienia i sprawia, że wszystko działa sprawniej. Routery mogą robić też różne sztuczki, np. routing statyczny i dynamiczny – ten dynamiczny, jak OSPF czy BGP, pozwala na automatyczne aktualizacje tablicy routingu, gdy coś się zmienia w sieci. W praktyce, routery są kluczowe w firmach i w domach, nie tylko do przesyłania danych, ale też do zapewnienia bezpieczeństwa, jak NAT czy firewalle, co jest ważne w dzisiejszych czasach z tyloma zagrożeniami.
Pytanie 19
Jakim adresem IPv6 charakteryzuje się autokonfiguracja łącza?
A. FF00::/8
Twoja odpowiedź
B. 2000::/3
C. ::/128
D. FE80::/10
Poprawna odpowiedź
Niepoprawna odpowiedź. W przypadku analizy pozostałych odpowiedzi, kluczowym aspektem jest zrozumienie, że każdy prefiks ma swoje unikalne zastosowanie w ekosystemie IPv6. Odpowiedź FF00::/8 odnosi się do adresów multicastowych, które są zaprojektowane do komunikacji z grupą adresatów w sieci, a nie do komunikacji lokalnej, co czyni je nieodpowiednimi w kontekście autokonfiguracji łącza. Prefiks ::/128 jest używany do reprezentacji pojedynczego adresu IPv6, co nie ma zastosowania w autokonfiguracji, gdzie wymagane są adresy pozwalające na komunikację w sieci. Prefiks 2000::/3 z kolei jest przeznaczony dla globalnych adresów unicast, które są routowalne w Internecie. Wybór odpowiednich adresów jest kluczowy dla efektywności działania sieci. Typowe błędy myślowe prowadzące do błędnych odpowiedzi często wynikają z mylenia różnych typów adresów oraz ich przeznaczenia. Zrozumienie różnic między prefiksami Link-Local, unicast i multicast, a także ich kontekstu działania, jest kluczowe dla właściwego zarządzania i konfiguracji sieci IPv6. Dodatkowo, adresy Link-Local są istotne w scenariuszach, gdzie urządzenia muszą działać w sieciach tymczasowych lub dynamicznych, co podkreśla ich rolę w nowoczesnych infrastrukturach sieciowych.
Pytanie 20
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 1 modułu 16 GB.
B. 2 modułów, każdy po 16 GB.
Twoja odpowiedź
C. 1 modułu 32 GB.
D. 2 modułów, każdy po 8 GB.
Poprawna odpowiedź. Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 21
Usługa umożliwiająca przechowywanie danych na zewnętrznym serwerze, do którego dostęp możliwy jest przez Internet to
A. PSTN
B. żadna z powyższych
C. Cloud
Twoja odpowiedź
D. VPN
Poprawna odpowiedź. Cloud, czyli chmura obliczeniowa, to usługa przechowywania danych oraz zasobów na zewnętrznych serwerach, które są dostępne przez Internet. Dzięki temu użytkownicy nie muszą inwestować w drogi sprzęt ani konfigurować lokalnych serwerów, co znacznie obniża koszty infrastruktury IT. W praktyce, usługi chmurowe oferują elastyczność oraz skalowalność, co oznacza, że użytkownicy mogą szybko dostosowywać swoje zasoby do zmieniających się potrzeb. Przykłady popularnych rozwiązań chmurowych to Amazon Web Services (AWS), Microsoft Azure czy Google Cloud Platform, które stosują standardy takie jak ISO/IEC 27001 dla zarządzania bezpieczeństwem informacji. Chmura obliczeniowa wspiera także zdalną współpracę, umożliwiając zespołom pracę zdalną oraz dostęp do zasobów z dowolnego miejsca na świecie. Warto także zwrócić uwagę na modele chmurowe, takie jak IaaS (Infrastructure as a Service), PaaS (Platform as a Service) i SaaS (Software as a Service), które oferują różne poziomy zarządzania i kontroli nad zasobami.
Pytanie 22
Która z możliwości konfiguracji ustawień dla użytkownika z ograniczonymi uprawnieniami w systemie Windows jest oferowana przez przystawkę secpol?
A. Blokada wybranych elementów w panelu sterowania
Twoja odpowiedź
B. Zezwolenie na modyfikację czasu systemowego
Poprawna odpowiedź
C. Odebranie prawa do zapisu na płytach CD
D. Usunięcie historii ostatnio otwartych dokumentów
Niepoprawna odpowiedź. Co do innych opcji, które wybierasz, to chciałbym zaznaczyć, że odebranie możliwości zapisu na płytach CD nie jest regulowane przez przystawkę secpol.msc. To są inne polityki grupowe, które dotyczą zarządzania nośnikami. Moim zdaniem, może to prowadzić do zamieszania, bo te ograniczenia są bardziej związane z kontrolą dostępu do sprzętu, a nie z zasadami bezpieczeństwa. Blokowanie elementów w panelu sterowania również nie jest funkcją edytora zasad zabezpieczeń, bo te ustawienia dotyczą bardziej lokalnych polityk użytkowników i nie wpływają bezpośrednio na zarządzanie uprawnieniami, co jest kluczowe w kontekście secpol. Czynności związane z czyszczeniem historii dokumentów można ustawić w opcjach prywatności systemu, ale to też nie jest tematem dla secpol. Wiele nieporozumień dotyczących edytora lokalnych zasad zabezpieczeń wynika z braku pełnego zrozumienia, do czego on służy i jakie ma uprawnienia. Znalezienie różnicy między tym, co można kontrolować przez secpol, a tym, co nie, jest istotne dla efektywnego zarządzania politykami bezpieczeństwa w Windows. Użytkownicy powinni pamiętać, że każda z funkcji systemowych ma swoje miejsce w zarządzaniu zabezpieczeniami i czasem trzeba korzystać z rozwiązań systemowych, jak polityki grupowe.
Pytanie 23
Który z podanych adresów IP należy do kategorii adresów prywatnych?
A. 38.176.55.44
Twoja odpowiedź
B. 192.168.0.1
Poprawna odpowiedź
C. 190.5.7.126
D. 131.107.5.65
Niepoprawna odpowiedź. Adresy IP 190.5.7.126, 131.107.5.65 oraz 38.176.55.44 są przykładami adresów publicznych. W przeciwieństwie do adresów prywatnych, adresy publiczne są routowane w Internecie i mogą być wykorzystywane do identyfikacji urządzeń w globalnej sieci. Adresy publiczne są przypisywane przez organizacje zajmujące się przydzielaniem adresów IP, takie jak IANA czy lokalne rejestry. Wybierając adres publiczny, użytkownicy muszą być świadomi, że ich urządzenia stają się dostępne w Internecie, co może rodzić zagrożenia związane z bezpieczeństwem, takie jak ataki hakerskie czy nieautoryzowany dostęp. Często, aby zminimalizować ryzyko, sieci domowe i biurowe stosują NAT (Network Address Translation), co pozwala na użycie adresów prywatnych w sieci lokalnej, a jednocześnie umożliwia dostęp do Internetu przy użyciu jednego publicznego adresu. Ponadto, niektóre osoby wciąż mylą pojęcie adresów prywatnych i publicznych, co prowadzi do nieprawidłowego skonfigurowania sieci i problemów z dostępem do zasobów online. Wiedza na temat różnic między tymi rodzajami adresów jest niezbędna dla każdego, kto zajmuje się administracją sieci czy infrastrukturą IT.
Pytanie 24
Wyjście audio dla słuchawek lub głośników minijack na karcie dźwiękowej oznaczone jest jakim kolorem?
A. różowy
B. żółty
C. zielony
Twoja odpowiedź
D. niebieski
Poprawna odpowiedź. Wyjście słuchawek lub głośników minijack na karcie dźwiękowej oznaczone jest kolorem zielonym, co jest zgodne z międzynarodowym standardem audio. Kolor ten wskazuje na wyjście audio, które jest przeznaczone do podłączenia słuchawek lub głośników. Praktycznie oznacza to, że podłączając urządzenie audio do złącza oznaczonego na zielono, otrzymujemy dźwięk stereo, co jest kluczowe dla użytkowników, którzy korzystają z multimediów, takich jak filmy, gry czy muzyka. Ważne jest, aby użytkownicy pamiętali o tym oznaczeniu, ponieważ niewłaściwe podłączenie do innych złączy (jak np. różowe, które jest przeznaczone na mikrofon) może prowadzić do braku dźwięku lub niepoprawnego działania sprzętu audio. Dobrą praktyką jest również zwracanie uwagi na symbolikę kolorów w różnych systemach, aby prawidłowo konfigurować urządzenia audio w różnych środowiskach, takich jak komputery stacjonarne, laptopy czy konsole do gier.
Pytanie 25
Z wykorzystaniem polecenia dxdiag uruchomionego z linii komend systemu Windows można
A. zweryfikować prędkość zapisu oraz odczytu napędów DVD
B. przeskanować dysk twardy w poszukiwaniu błędów
C. przeprowadzić pełną diagnostykę karty sieciowej
Twoja odpowiedź
D. sprawdzić parametry karty graficznej
Poprawna odpowiedź
Niepoprawna odpowiedź. Wszystkie inne odpowiedzi, które nie wskazują na możliwość sprawdzenia parametrów karty graficznej przy użyciu narzędzia dxdiag, są mylnymi interpretacjami funkcji tego polecenia. Po pierwsze, wykonywanie pełnej diagnostyki karty sieciowej nie jest funkcją dxdiag. Do diagnozowania problemów z kartą sieciową stosuje się inne narzędzia, takie jak 'ipconfig' lub 'ping', które dostarczają informacji o połączeniu sieciowym, jego statusie i ewentualnych problemach z konfiguracją. Druga błędna koncepcja dotyczy skanowania dysku twardego w poszukiwaniu błędów. Takie operacje realizowane są zwykle za pomocą narzędzia 'chkdsk', które jest zaprojektowane do wykrywania i naprawy błędów w systemie plików oraz uszkodzonych sektorów na dyskach twardych. Wreszcie, weryfikacja prędkości zapisu oraz odczytu napędów DVD wymaga specjalistycznych narzędzi do benchmarkingu, a nie prostego raportu systemowego, jaki generuje dxdiag. Wiele osób może popełniać błąd, sądząc, że jedno narzędzie może zaspokoić różnorodne potrzeby diagnostyczne, co prowadzi do frustracji oraz nieefektywności w rozwiązywaniu problemów. Kluczowe jest zrozumienie, że każdy program i narzędzie w systemie operacyjnym ma swoje specyficzne zastosowania, a ich właściwe wykorzystanie jest podstawą efektywnej diagnostyki i konserwacji systemu.
Pytanie 26
Jakie medium transmisyjne w sieciach LAN zaleca się do użycia w budynkach zabytkowych?
A. Kabel typu "skrętka"
Twoja odpowiedź
B. Kabel koncentryczny
C. Światłowód
D. Fale radiowe
Poprawna odpowiedź
Niepoprawna odpowiedź. Zastosowanie różnych typów kabli oraz medium transmisyjnych w sieciach LAN w kontekście zabytkowych budynków wiąże się z wieloma ograniczeniami technicznymi i prawnymi. Światłowód, mimo iż oferuje wysoką prędkość i dużą przepustowość, wymaga precyzyjnego okablowania, co w przypadku zabytkowych obiektów może być bardzo trudne. Wiele zabytków nie pozwala na wprowadzanie znaczących zmian w strukturze budynku, co czyni instalację światłowodów kłopotliwą, jeśli nie niemożliwą. Kabel typu 'skrętka' również napotyka podobne trudności, ponieważ jego instalacja wymaga kucie w ścianach, co jest niezalecane w obiektach chronionych. Z kolei kable koncentryczne, choć były popularne w przeszłości, są obecnie uznawane za przestarzałe w kontekście nowoczesnych sieci danych, oferując mniejsze prędkości transmisji w porównaniu do współczesnych rozwiązań bezprzewodowych. W rzeczywistości, wybór medium transmisyjnego powinien uwzględniać nie tylko techniczne aspekty, ale również wymogi konserwatorskie, które często nakładają restrykcje na modyfikacje infrastruktury budynków. Dlatego ważne jest, aby przy projektowaniu sieci w zabytkowych obiektach kierować się dobrymi praktykami branżowymi oraz standardami ochrony dziedzictwa kulturowego, co prowadzi do optymalizacji kosztów oraz minimalizacji ryzyka uszkodzenia obiektów.
Pytanie 27
Który z początkowych znaków w nazwie pliku w systemie Windows wskazuje na plik tymczasowy?
A. &
Twoja odpowiedź
B. ~
Poprawna odpowiedź
C. *
D. #
Niepoprawna odpowiedź. Wybór innych znaków jako oznaczenia pliku tymczasowego w systemie Windows opiera się na nieporozumieniu dotyczącym konwencji nazewnictwa plików. Znak ampersand (&) w systemach operacyjnych nie posiada przypisanej funkcji w kontekście plików tymczasowych. Zwykle jest on używany do wskazywania, że plik jest częścią komendy w powłoce lub do łączenia poleceń. Podobnie, znak gwiazdki (*) jest używany jako symbol wieloznaczny w kontekście wyszukiwania plików, co powoduje, że nie może służyć do oznaczania plików tymczasowych. Z kolei znak hash (#) jest wykorzystywany w niektórych kontekstach do oznaczania komentarzy lub jako część identyfikatorów, lecz nie ma związku z plikami tymczasowymi w systemie Windows. Zrozumienie roli i zastosowania odpowiednich symboli w kontekście systemów operacyjnych jest kluczowe dla uniknięcia błędnych interpretacji. Powszechnym błędem jest mylenie oznaczeń plików z konwencjami stosowanymi w programowaniu lub administracji systemami. Praktyczne zastosowanie symboli w kontekście plików powinno być zgodne z dokumentacją i standardami branżowymi, aby zapewnić klarowność i efektywność w zarządzaniu danymi. Ostatecznie, aby poprawnie zrozumieć, jakie oznaczenia są używane w systemach operacyjnych, ważne jest, aby zapoznać się z oficjalnymi wytycznymi i dokumentacją producentów oprogramowania.
Pytanie 28
Aktywacja opcji OCR podczas ustawiania skanera umożliwia
A. przekształcenie zeskanowanego obrazu w edytowalny dokument tekstowy
Twoja odpowiedź
B. wykorzystanie szerszej palety kolorów
C. zmianę głębi ostrości
D. podwyższenie jego rozdzielczości optycznej
Poprawna odpowiedź. Włączenie opcji OCR, czyli rozpoznawania tekstu na obrazach, podczas ustawiania skanera to świetna rzecz. Dzięki tej technologii zeskanowane dokumenty można łatwo edytować w programach, takich jak Word czy Google Docs. Wyobraź sobie, że skanujesz książkę i później możesz edytować tekst, a nie tylko go przeglądać. To się przydaje, szczególnie w biurach, gdzie często trzeba szybko przetwarzać dokumenty. Oczywiście, są też standardy jak ISO 19005, które mówią, jak najlepiej przechowywać i przetwarzać takie dokumenty. To pokazuje, jak bardzo ta technologia jest ważna w dzisiejszym zarządzaniu informacją.
Pytanie 29
W komputerze zainstalowano nowy dysk twardy o pojemności 8 TB i podzielono go na dwie partycje, z których każda ma 4 TB. Jaki typ tablicy partycji powinien być zastosowany, aby umożliwić takie partycjonowanie?
A. FAT32
B. GPT
Twoja odpowiedź
C. SWAP
D. MBR
Poprawna odpowiedź. Odpowiedź, którą wybrałeś, jest spoko, bo GPT to naprawdę nowoczesna tablica partycji, która radzi sobie z większymi dyskami, np. 8 TB. Dzięki niej można tworzyć dużo partycji, co jest super, bo MBR tego nie umożliwia - tam max to 2 TB i cztery partycje. Tak więc, jak masz większe dyski, to GPT to świetny wybór. No i jeszcze to, że GPT jest bardziej odporna na błędy, bo kopie partycji są przechowywane, co znacznie zwiększa bezpieczeństwo danych. Jeśli planujesz coś instalować na takim dysku albo traktować go jak magazyn, to naprawdę warto postawić na GPT – to dzisiaj standard w branży.
Pytanie 30
Wartości 1001 i 100 w pliku /etc/passwd wskazują na
A. liczbę dni od ostatniej zmiany hasła oraz liczbę dni do wygaszenia hasła
B. numer koloru tekstu i numer koloru tła w terminalu
C. identyfikatory użytkownika oraz grupy w systemie
Twoja odpowiedź
D. liczbę udanych oraz nieudanych prób logowania
Poprawna odpowiedź. W pliku /etc/passwd każda linia reprezentuje konto użytkownika w systemie UNIX lub Linux. Jest ona podzielona na pola oddzielone dwukropkami. Kluczowym elementem są identyfikatory UID (User ID) i GID (Group ID) które są używane do przypisywania uprawnień oraz dostępu do plików i zasobów. UID 1001 identyfikuje konkretnego użytkownika systemowego a GID 100 wskazuje na jego domyślną grupę. Dzięki tym identyfikatorom system operacyjny może efektywnie zarządzać uprawnieniami i izolacją użytkowników co jest kluczowe w systemach wieloużytkownikowych. Praktyczne zastosowanie obejmuje zarządzanie dostępem do plików gdzie właścicielem pliku jest użytkownik z określonym UID a grupa z GID może mieć różne prawa do tego pliku. W środowiskach produkcyjnych dobrze jest stosować zasady nadawania uprawnień zgodnie z minimalnymi wymaganiami oraz używać mechanizmów takich jak umask czy ACL do dalszej kontroli dostępu co podnosi poziom bezpieczeństwa systemu
Pytanie 31
Programy antywirusowe mogą efektywnie zabezpieczać komputer. Istotne jest, aby wybrać możliwość uruchamiania aplikacji razem z komputerem oraz opcję
A. automatycznego odłączenia od sieci w razie wykrycia infekcji
B. automatycznego usuwania zainfekowanych plików
C. monitorowania w czasie rzeczywistym (skanowania w tle)
Twoja odpowiedź
D. skanowania ostatnio uruchamianych aplikacji
Poprawna odpowiedź. Monitorowanie w czasie rzeczywistym, zwane również skanowaniem w tle, jest kluczowym elementem nowoczesnych rozwiązań antywirusowych. Dzięki tej funkcji program antywirusowy może nieprzerwanie analizować aktywność systemu operacyjnego oraz uruchamiane aplikacje, wykrywając potencjalne zagrożenia w momencie ich pojawienia się. Działa to na zasadzie ciągłego skanowania plików i procesów, co pozwala na natychmiastową reakcję na złośliwe oprogramowanie. Przykładowo, gdy użytkownik pobiera plik z internetu, program antywirusowy sprawdza jego zawartość w czasie rzeczywistym, co minimalizuje ryzyko infekcji przed pełnym uruchomieniem pliku. Standardy branżowe, takie jak te określone przez AV-TEST oraz AV-Comparatives, podkreślają znaczenie tej funkcji, zalecając, aby oprogramowanie antywirusowe oferowało ciągłą ochronę jako podstawową cechę. Również dobre praktyki zarządzania bezpieczeństwem IT zakładają, że monitorowanie w czasie rzeczywistym powinno być standardem w każdej organizacji, aby zapewnić odpowiedni poziom ochrony przed różnorodnymi zagrożeniami z sieci.
Pytanie 32
Która z czynności jest możliwa do wykonania podczas konfiguracji przełącznika CISCO w interfejsie CLI, bez przechodzenia w tryb uprzywilejowany, na poziomie dostępu widocznym w ramce poniżej?
Switch>
A. Zmiana nazwy systemowej.
B. Określanie haseł dostępu.
C. Tworzenie sieci VLAN.
Twoja odpowiedź
D. Wyświetlenie tablicy ARP.
Poprawna odpowiedź
Niepoprawna odpowiedź. Prompt Switch> oznacza tryb user EXEC, a nie tryb konfiguracji. To jest częsty haczyk w pytaniach o urządzenia Cisco, bo sam fakt, że użytkownik widzi wiersz poleceń przełącznika, nie znaczy jeszcze, że może zmieniać ustawienia systemowe. Zmiana nazwy systemowej, czyli ustawienie hostname, wymaga wejścia co najmniej do trybu uprzywilejowanego poleceniem enable, a potem do trybu konfiguracji globalnej przez configure terminal. Dopiero tam wykonuje się polecenia wpływające na konfigurację bieżącą urządzenia. Podobnie wygląda sprawa z hasłami dostępu. Hasła do trybu uprzywilejowanego, konsoli, VTY czy konfiguracja login local to elementy bezpieczeństwa i nie mogą być ustawiane z poziomu zwykłego Switch>. Byłoby to niezgodne z podstawową zasadą kontroli dostępu, bo zwykły użytkownik mógłby sam sobie zmienić zabezpieczenia urządzenia. Tworzenie VLAN również jest zmianą konfiguracji przełącznika. W praktyce wchodzi się do konfiguracji globalnej, używa vlan ID, nadaje nazwę VLAN i potem przypisuje porty w trybie konfiguracji interfejsu. Typowy błąd myślowy polega na wrzuceniu wszystkich poleceń Cisco do jednego worka, bez rozróżnienia trybów pracy CLI. A w Cisco IOS znaki zachęty mają duże znaczenie: Switch> to ograniczony podgląd i podstawowa diagnostyka, Switch# to tryb uprzywilejowany, a Switch(config)# służy do realnych zmian. Z mojego doświadczenia najlepiej zapamiętać to tak: jeśli polecenie coś modyfikuje i zostaje w konfiguracji, prawie na pewno nie wykonasz go z poziomu Switch>.
Pytanie 33
Na ilustracji zobrazowano okno ustawień rutera. Wprowadzone parametry sugerują, że
A. na komputerze z adresem MAC 44-8A-5B-5A-56-D0 skonfigurowano adres IP 192.168.17.30 przy użyciu Panelu Sterowania
B. komputer z adresem MAC 44-8A-5B-5A-56-D0 oraz adresem IP 192.168.17.30 został usunięty z sieci
C. komputer z adresem MAC 44-8A-5B-5A-56-D0 oraz adresem IP 192.168.17.30 nie będzie w stanie połączyć się z urządzeniami w tej sieci
D. komputerowi o adresie MAC 44-8A-5B-5A-56-D0 usługa DHCP rutera przydzieli adres IP 192.168.17.30
Twoja odpowiedź
Poprawna odpowiedź. Prawidłowa odpowiedź wskazuje na to że usługa DHCP rutera została skonfigurowana w taki sposób aby przypisywać komputerowi o adresie MAC 44-8A-5B-5A-56-D0 stały adres IP 192.168.17.30. Tego typu konfiguracja jest znana jako rezerwacja DHCP i pozwala na przypisanie określonego adresu IP do konkretnego urządzenia w sieci co jest użyteczne w przypadku gdy chcemy zapewnić urządzeniu zawsze ten sam adres IP bez konieczności ręcznej konfiguracji na każdym urządzeniu. Przykładowo serwery drukarki czy inne urządzenia wymagające stałego adresu IP mogą korzystać z tej funkcji aby zapewnić stabilne i przewidywalne działanie w sieci. Rezerwacja IP jest kluczowym elementem zarządzania siecią pozwalającym na lepszą kontrolę nad alokacją zasobów sieciowych oraz uniknięcie konfliktów IP. Jest to szczególnie ważne w środowiskach biznesowych gdzie stabilność sieci ma bezpośredni wpływ na ciągłość operacyjną przedsiębiorstwa. Zgodnie z najlepszymi praktykami branżowymi rezerwacja DHCP jest preferowanym rozwiązaniem w porównaniu do ręcznego przypisywania adresów IP na urządzeniach co minimalizuje ryzyko błędów konfiguracyjnych.
Pytanie 34
Jak nazywa się system, który pozwala na konwersję nazwy komputera na adres IP w danej sieci?
A. DNS
Twoja odpowiedź
B. NetBEUI
C. ICMP
D. ARP
Poprawna odpowiedź. DNS, czyli ten system nazw domenowych, jest naprawdę ważnym komponentem w sieciach komputerowych. Dzięki niemu możemy zamieniać skomplikowane adresy IP na proste, łatwe do zapamiętania nazwy, co na pewno ułatwia nam życie w sieci. Pomyśl o tym tak: kiedy wpisujesz w przeglądarkę adres www.przyklad.pl, to tak naprawdę DNS robi całą robotę, przetwarzając tę nazwę i wyszukując odpowiedni adres IP. To sprawia, że łączność z serwerem hostingowym staje się prosta jak drut. Co więcej, DNS nie tylko pomaga w codziennym surfowaniu po internecie, ale również w zarządzaniu lokalnymi sieciami. Administratorzy mogą tworzyć specjalne rekordy DNS dla różnych urządzeń, co znacznie ułatwia ich identyfikację i zarządzanie. Warto też wiedzieć, że DNS działa zgodnie z różnymi standardami, jak na przykład RFC 1035 i RFC 2136, które opisują, jak ten cały system powinien funkcjonować.
Pytanie 35
Ile hostów maksymalnie można zaadresować w sieci o adresie IP klasy B?
A. 254
Twoja odpowiedź
B. 1022
C. 65534
Poprawna odpowiedź
D. 16777214
Niepoprawna odpowiedź. W tym pytaniu kluczowe jest rozróżnienie między klasami adresów IPv4 oraz liczbą bitów przeznaczonych na część hosta. Adres klasy B w klasycznym adresowaniu ma maskę domyślną 255.255.0.0, czyli /16. To zostawia 16 bitów na hosty, więc liczba wszystkich kombinacji wynosi $2^{16}=65536$. Od tej wartości odejmuje się dwa adresy specjalne: adres sieci oraz adres rozgłoszeniowy broadcast. Poprawny wynik to więc $65536-2=65534$.
Wynik 254 zwykle bierze się z mylenia klasy B z klasą C. Dla sieci klasy C domyślna maska to 255.255.255.0, czyli /24, a wtedy zostaje tylko 8 bitów dla hostów: $2^8-2=254$. To bardzo częsta pomyłka, bo w małych sieciach lokalnych najczęściej spotyka się właśnie podsieci typu /24, więc człowiek odruchowo kojarzy je z każdą siecią IPv4.
Wartość 1022 pasuje do sytuacji, gdy na hosty zostaje 10 bitów, bo $2^{10}-2=1022$. To nie wynika jednak z domyślnej maski klasy B, tylko z konkretnego podziału podsieci, np. przy masce /22. Taki wynik może się pojawić, gdy ktoś miesza pojęcie klasy adresu z podsieciowaniem CIDR.
Liczba 16777214 odpowiada klasie A, bo tam domyślna maska to /8 i dla hostów zostają 24 bity: $2^{24}-2=16777214$. To zupełnie inna skala sieci. Z mojego doświadczenia najlepiej zapamiętać prostą zasadę: klasa A daje 24 bity hosta, klasa B daje 16 bitów hosta, a klasa C daje 8 bitów hosta. Potem tylko liczymy $2^n-2$ i mamy wynik, bez zgadywania.
Pytanie 36
Jakim modułem pamięci RAM, który jest zgodny z płytą główną GIGABYTE GA-X99-ULTRA GAMING/ X99/8xDDR4 2133, ECC, maksymalnie 128GB/ 4x PCI-E 16x/ RAID/ USB 3.1/ S-2011-V3/ATX, jest pamięć?
Poprawna odpowiedź. HPE 32GB (1x32GB) Quad Rank x4 DDR4-2133 CAS-15-15-15 Load Reduced Memory Kit, ECC to poprawna odpowiedź, ponieważ spełnia wszystkie wymagania techniczne płyty głównej GIGABYTE GA-X99-ULTRA GAMING. Płyta ta obsługuje pamięci DDR4, a wspomniana pamięć ma pełną zgodność z jej specyfikacją, oferując standardową prędkość 2133 MHz. Pamięć ECC (Error-Correcting Code) jest istotna w zastosowaniach krytycznych, takich jak serwery lub stacje robocze, ponieważ umożliwia wykrywanie i korekcję błędów w pamięci, co zwiększa stabilność systemu. Dodatkowo, zastosowanie pamięci w konfiguracji Quad Rank pozwala na lepszą wydajność w porównaniu do pamięci Dual Rank, zwłaszcza w aplikacjach wymagających dużej przepustowości. W praktyce, tak skonfigurowany system będzie bardziej odporny na błędy i lepiej radzi sobie z zasobami pamięciowymi, co jest kluczowe w środowiskach intensywnie wykorzystujących pamięć.
Pytanie 37
Wskaż zdanie nieprawdziwe.
A. Awaria węzła w topologii gwiazdy spowoduje paraliż sieci.
Poprawna odpowiedź
B. IEEE 802.11 to nazwa standardu Wireless LAN.
C. Zaletą topologii pierścienia jest małe zużycie kabla.
Twoja odpowiedź
D. Stroną aktywną w architekturze klient-serwer jest klient.
Niepoprawna odpowiedź. W tym pytaniu trzeba rozróżnić awarię pojedynczego urządzenia końcowego od awarii punktu centralnego sieci. W topologii gwiazdy każdy komputer, drukarka czy inny host jest podłączony osobnym przewodem do centralnego urządzenia, zwykle przełącznika. Jeżeli uszkodzi się jedna stacja robocza albo jej kabel, problem dotyczy głównie tej jednej stacji. Reszta sieci działa dalej, bo ich połączenia nie przechodzą przez uszkodzony host. Paraliż sieci wystąpi dopiero wtedy, gdy awarii ulegnie urządzenie centralne, na przykład switch. Z mojego doświadczenia właśnie tutaj najczęściej pojawia się pomyłka: ktoś kojarzy gwiazdę z jednym punktem krytycznym i automatycznie uznaje, że każda awaria węzła zatrzyma całość. To jest za duże uproszczenie. Architektura klient-serwer rzeczywiście zakłada, że klient jest stroną aktywną w sensie inicjowania żądania, np. przeglądarka wysyła zapytanie HTTP do serwera WWW, a serwer odpowiada. Oczywiście serwer stale nasłuchuje i świadczy usługę, ale typowy przepływ zaczyna klient. Topologia pierścienia bywa opisywana jako oszczędna kablowo, ponieważ urządzenia łączy się w zamknięty obieg, bez prowadzenia osobnego kabla od każdego stanowiska do centralnego punktu, jak w gwieździe. W praktyce współczesne sieci LAN prawie zawsze buduje się jednak w gwieździe lub jej odmianach, bo łatwiej diagnozować usterki i rozbudowywać okablowanie strukturalne. IEEE 802.11 to poprawna nazwa rodziny standardów Wireless LAN, obejmującej różne odmiany Wi-Fi, takie jak 802.11n, 802.11ac czy 802.11ax. Dlatego wskazanie klienta, pierścienia albo IEEE 802.11 jako zdań fałszywych wynika raczej z pomieszania definicji niż z działania realnej sieci.
Pytanie 38
Która z poniższych topologii sieciowych charakteryzuje się centralnym węzłem, do którego podłączone są wszystkie inne urządzenia?
A. Pierścień
B. Drzewo
C. Siatka
D. Gwiazda
Twoja odpowiedź
Poprawna odpowiedź. Topologia gwiazdy to jedna z najczęściej stosowanych struktur w sieciach komputerowych. W tej topologii wszystkie urządzenia są podłączone do jednego centralnego węzła, którym może być na przykład switch lub hub. Dzięki temu każde urządzenie komunikuje się bezpośrednio z centralnym punktem, co upraszcza zarządzanie siecią i diagnozowanie problemów. Główną zaletą takiej topologii jest to, że awaria jednego z urządzeń nie wpływa na działanie pozostałych, a uszkodzenie jednego kabla nie powoduje odłączania całej sieci. Jest to również elastyczne rozwiązanie, które pozwala na łatwe dodawanie nowych urządzeń bez zakłócania pracy sieci. Dodatkowo, centralizacja zarządzania przepływem danych umożliwia efektywne monitorowanie ruchu sieciowego i implementację polityk bezpieczeństwa. Praktyczne zastosowanie topologii gwiazdy można znaleźć w wielu nowoczesnych biurach i domach, gdzie centralny router lub switch łączy wszystkie urządzenia sieciowe, zapewniając im dostęp do internetu i umożliwiając łatwą komunikację między nimi. To wszystko razem sprawia, że topologia gwiazdy jest bardzo popularna i powszechnie stosowana w praktyce.
Pytanie 39
Użytkownicy z grupy Pracownicy nie mają możliwości drukowania dokumentów za pomocą serwera wydruku w systemie Windows Server. Posiadają oni jedynie uprawnienia do „Zarządzania dokumentami”. Jakie kroki należy podjąć, aby naprawić ten problem?
A. Grupie Pracownicy powinno się usunąć uprawnienia „Zarządzanie dokumentami”
Twoja odpowiedź
B. Grupie Administratorzy należy anulować uprawnienia „Zarządzanie drukarkami”
C. Grupie Pracownicy należy przydzielić uprawnienia „Drukuj”
Poprawna odpowiedź
D. Grupie Administratorzy trzeba odebrać uprawnienia „Drukuj”
Niepoprawna odpowiedź. Usunięcie uprawnień "Drukuj" dla grupy Administratorzy nie rozwiąże problemu z drukowaniem dokumentów przez pracowników, ponieważ administratorzy są odpowiedzialni za zarządzanie zasobami drukowania, a ich uprawnienia wpływają na konfigurację i dostępność tych zasobów. Ograniczenie ich uprawnień może prowadzić do sytuacji, w której nie będą mogli skutecznie zarządzać drukarkami, co może skutkować większymi problemami w organizacji. Usunięcie uprawnień "Zarządzanie dokumentami" z grupy Pracownicy również nie jest rozwiązaniem, ponieważ to uprawnienie jest istotne dla kontroli zadań drukowania. Użytkownicy potrzebują możliwości zarządzania swoimi zadaniami, aby efektywnie korzystać z drukarki. Wprowadzenie takich ograniczeń może prowadzić do frustracji i zwiększenia liczby zapytań do działu IT. Przykładem błędnego myślenia jest założenie, że ograniczenie uprawnień rozwiąże problem uprawnień dostępowych, podczas gdy w rzeczywistości kluczowe jest precyzyjne przydzielenie odpowiednich uprawnień. W efekcie, zamiast naprawić sytuację, takie działania mogą tylko pogłębić problemy z zarządzaniem drukowaniem w organizacji, co jest sprzeczne z dobrymi praktykami IT, które zalecają jasne i dostosowane do potrzeb użytkowników zarządzanie uprawnieniami.
Pytanie 40
Wynik działania polecenia ls -l użytego w systemie Linux przedstawia
A.
  PID USER      PR  NI    VIRT    RES    SHR S  %CPU  %MEM     TIME+ COMMAND
26524 Egzamin   20   0   66256  28252   19940 S 4,319 1,375   0:05.68 gnome-terminal-
  716 root      20   0   57564  16544    7892 S 2,990 0,805   0:39.79 Xorg
 1271 Egzamin   20   0  397712 173428   42216 S 0,997 8,443   1:48.89 gnome-shell
Niepoprawna odpowiedź. W tym pytaniu łatwo pomylić różne polecenia terminalowe, bo wszystkie wyniki wyglądają dość technicznie i są tabelkami. Trzeba jednak patrzeć na nazwy kolumn oraz sens danych. Wynik z kolumnami total, used, free, shared, buffers i cached dotyczy pamięci operacyjnej oraz przestrzeni swap. Taki układ kojarzy się z poleceniem free, a nie z ls -l. ls nie pokazuje zużycia RAM, buforów ani pamięci podręcznej, bo jego zadaniem jest listowanie plików w systemie plików. Z kolei widok z PID, USER, PR, NI, VIRT, RES, SHR, %CPU, %MEM i COMMAND jest charakterystyczny dla narzędzi monitorowania procesów, takich jak top albo htop. Tam obserwuje się działające programy, ich użycie procesora, pamięci i czas pracy, a nie zawartość katalogu. Najbardziej podchwytliwy jest wynik, który wygląda podobnie do długiego listowania plików, ale zawiera plik zaczynający się od kropki, np. .so.txt. Standardowe ls -l nie wyświetla plików ukrytych, czyli takich z nazwą zaczynającą się od kropki. Do tego służy dopiero ls -la albo ls -l -a. Typowy błąd myślowy polega na tym, że ktoś rozpoznaje kolumny z uprawnieniami i od razu zakłada, że każda taka tabelka musi być zwykłym wynikiem ls -l. W praktyce warto pamiętać: ls -l pokazuje szczegóły plików widocznych w katalogu, a dodatkowe przełączniki zmieniają zakres listowania. To drobiazg, ale w administracji Linuksem takie drobiazgi robią dużą różnicę.