Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 19 września 2026 16:19
Zakończenie: 19 września 2026 16:26
Egzamin niezdany
Wynik: 15/40 punktów (37,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 16% podejść do kwalifikacji INF.02.
Porównanie z 113653 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Jaki jest adres rozgłoszeniowy w sieci, w której działa host z adresem IP 195.120.252.32 i maską podsieci 255.255.255.192?
A. 195.120.252.255
B. 195.120.255.255Twoja odpowiedź
C. 195.120.252.63Poprawna odpowiedź
D. 195.120.252.0
Niepoprawna odpowiedź. Zrozumienie adresowania IP oraz koncepcji podsieci jest kluczowe dla efektywnego zarządzania sieciami komputerowymi. Podane w pytaniu odpowiedzi, takie jak 195.120.252.0, mogą wydawać się kuszące, jednakże są one zdefiniowane w kontekście innych ról w sieci. Adres 195.120.252.0 to adres sieciowy, a nie rozgłoszeniowy, co jest częstym źródłem nieporozumień. Adresy sieciowe służą do identyfikacji samej sieci i nie mogą być przypisane do urządzeń. Inna odpowiedź, 195.120.252.255, jest adresem rozgłoszeniowym, ale jest to adres dla całej klasy C, co czyni go niewłaściwym w kontekście podanej maski podsieci. Adres 195.120.255.255 jest natomiast adresem rozgłoszeniowym klasy B, który nie jest związany z rozpatrywaną siecią. Typowe błędy myślowe, prowadzące do takich niepoprawnych odpowiedzi, mogą wynikać z braku zrozumienia, jak maski podsieci dzielą adresy IP na mniejsze grupy. Właściwe zrozumienie funkcji adresów sieciowych, rozgłoszeniowych oraz hostów jest fundamentalne dla architektury współczesnych sieci i ich zarządzania. Niezrozumienie tych podstaw może prowadzić do błędów w konfiguracji sieci, co z kolei wpływa na jej wydajność i bezpieczeństwo.
Pytanie 2
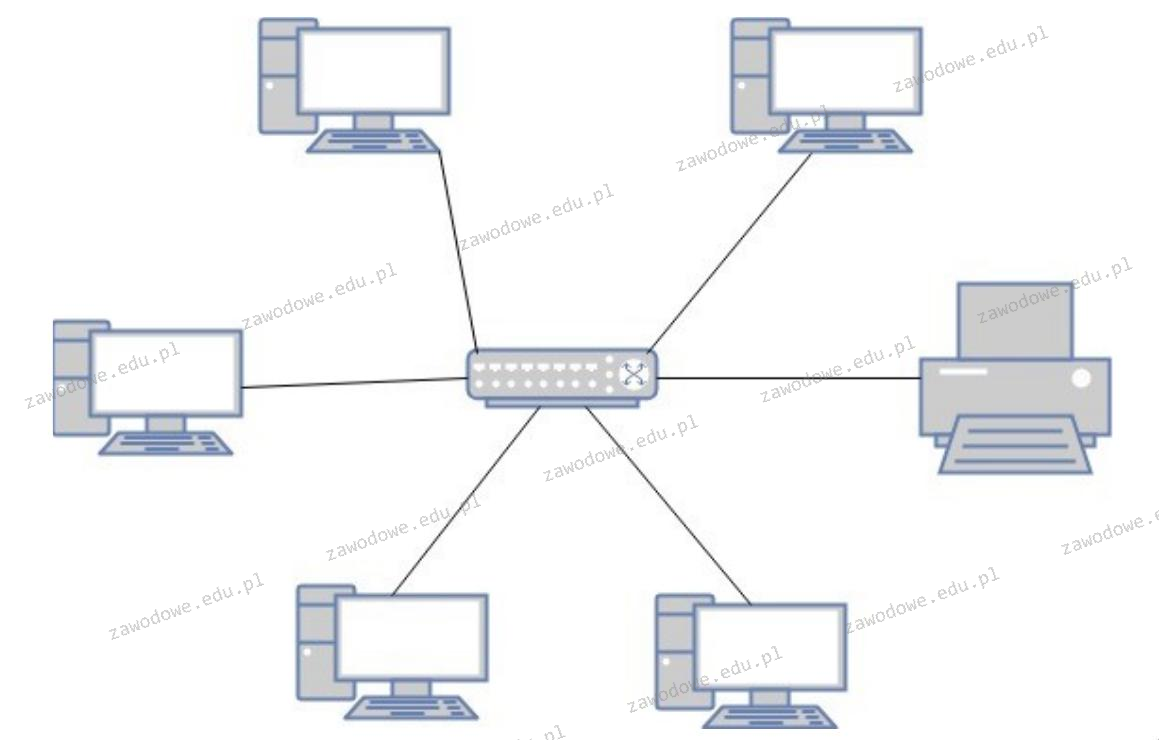
Jaką fizyczną topologię sieci komputerowej przedstawia ilustracja?
A. Hierarchiczna
B. Siatki
C. GwiazdyTwoja odpowiedź
D. Pierścienia
Poprawna odpowiedź. Topologia gwiazdy jest jedną z najczęściej stosowanych fizycznych topologii sieci komputerowych, gdzie każde urządzenie sieciowe jest bezpośrednio połączone z centralnym urządzeniem, takim jak przełącznik lub serwer. Zaletą tej topologii jest łatwość zarządzania i rozbudowy sieci poprzez dodawanie nowych urządzeń bez wpływu na działanie już istniejących. Awaria jednego urządzenia nie wpływa bezpośrednio na pozostałe, co znacząco zwiększa niezawodność sieci. W praktyce taka topologia jest wykorzystywana w lokalnych sieciach komputerowych (LAN) w biurach i domach. Standardy takie jak Ethernet bardzo dobrze współpracują z tą topologią, umożliwiając efektywną komunikację danych. W przypadku większych sieci, topologia gwiazdy może być łączona z innymi topologiami w celu tworzenia bardziej złożonych struktur, co jest zgodne z zasadami dobrej praktyki projektowania sieci. Centralne urządzenie w topologii gwiazdy pełni kluczową rolę w zarządzaniu przepływem danych, co pozwala na optymalne wykorzystanie zasobów sieciowych.
Pytanie 3
Podstawowy rekord uruchamiający na dysku twardym to
A. FDISK
B. BOOT
C. MBRTwoja odpowiedź
D. NTLDR
Poprawna odpowiedź. MBR, czyli Master Boot Record, to tak naprawdę kluczowy element w strukturze dysku twardego. Znajdziesz w nim info o partycjach oraz kod, który pozwala na rozruch systemu operacyjnego. Jak uruchamiasz komputer, to BIOS zaczyna cały proces i odczytuje MBR, żeby sprawdzić, która partycja jest aktywna i gdzie znajduje się system operacyjny. MBR zazwyczaj siedzi w pierwszym sektorze dysku i ma moc uruchamiania systemów takich jak Windows czy Linux. Kiedy instalujesz system, MBR jest automatycznie tworzony i ustawiany. Przy okazji warto wspomnieć, że MBR ma swoje ograniczenia, na przykład możesz mieć maksymalnie cztery partycje główne i żadna nie może mieć więcej niż 2 TB. Dlatego teraz coraz częściej korzysta się z GPT, które ma większe możliwości i lepiej radzi sobie z większymi dyskami. Jeśli chcesz lepiej zarządzać danymi na dyskach i optymalizować procesy rozruchowe, musisz zrozumieć rolę MBR. To jest ważne nie tylko dla administratorów systemów, ale także dla osób, które zajmują się konfiguracją sprzętu.
Pytanie 4
W systemie dziesiętnym liczba 110011(2) przedstawia się jako
A. 50
B. 51Twoja odpowiedź
C. 53
D. 52
Poprawna odpowiedź. Odpowiedź 51 jest poprawna, ponieważ liczba 110011 zapisana w systemie binarnym (dwu-symbolowym) można przeliczyć na system dziesiętny (dziesięcio-symbolowy) przez zsumowanie wartości poszczególnych bitów, które mają wartość 1. W systemie binarnym każdy bit reprezentuje potęgę liczby 2. Rozpoczynając od prawej strony, mamy: 1*2^5 + 1*2^4 + 0*2^3 + 0*2^2 + 1*2^1 + 1*2^0, co daje: 32 + 16 + 0 + 0 + 2 + 1 = 51. Przykładem praktycznego zastosowania tej wiedzy jest programowanie, gdzie często spotykamy się z konwersją między systemami liczbowymi, szczególnie przy wykorzystaniu binarnych reprezentacji danych w pamięci komputerowej. Zrozumienie, jak konwertować różne systemy liczbowej, jest kluczowe dla efektywnego programowania oraz pracy z algorytmami, co stanowi standard w informatyce.
Pytanie 5
Jaki jest poprawny adres podsieci po odjęciu 4 bitów od części hosta w adresie klasowym 192.168.1.0?
A. 192.168.1.88/27
B. 192.168.1.48/28Poprawna odpowiedź
C. 192.168.1.44/28Twoja odpowiedź
D. 192.168.1.80/27
Niepoprawna odpowiedź. Wybór adresów 192.168.1.80/27, 192.168.1.88/27 oraz 192.168.1.44/28 wynika z nieprawidłowego zrozumienia zasad maskowania adresów IP oraz obliczania podsieci. Adres 192.168.1.80/27 jest nieprawidłowy, ponieważ maska /27 (255.255.255.224) wskazuje, że pierwsze 27 bitów jest używane do identyfikacji sieci, co prowadzi do adresu sieci 192.168.1.64 i rozgłoszeniowego 192.168.1.95, a więc adres 192.168.1.80 jest poza tą podsiecią. Analogicznie, adres 192.168.1.88/27 również nie jest prawidłowy z tych samych powodów, ponieważ również leży poza przypisaną przestrzenią adresową dla maski /27. Jeśli chodzi o adres 192.168.1.44/28, maska /28 oznacza, że mamy 16 adresów, co jest zgodne, ale adres sieci wynosi 192.168.1.32, a adres rozgłoszeniowy to 192.168.1.47, przez co 192.168.1.44 jest wciąż wykorzystywany jako adres hosta, co jest wadą w tym kontekście. Kluczowym błędem w tych odpowiedziach jest zrozumienie, że przy pożyczaniu 4 bitów z części hosta, zmieniając maskę na /28, musimy zwrócić uwagę na zakresy adresów, które są możliwe do przypisania w danej podsieci. Prawidłowe podejście do adresacji IP polega na zrozumieniu relacji między maską podsieci a rzeczywistymi adresami, co jest fundamentalne dla zarządzania sieciami.
Pytanie 6
Który interfejs bezprzewodowy, komunikacji krótkiego zasięgu pomiędzy urządzeniami elektronicznymi, korzysta z częstotliwości 2,4 GHz?
A. IrDA
B. BluetoothTwoja odpowiedź
C. FireWire
D. USB
Poprawna odpowiedź. Prawidłowa odpowiedź to Bluetooth, bo jest to bezprzewodowy interfejs krótkiego zasięgu, który standardowo pracuje w paśmie 2,4 GHz (dokładniej w nielicencjonowanym paśmie ISM 2,4–2,4835 GHz). Bluetooth został zaprojektowany właśnie do komunikacji pomiędzy urządzeniami elektronicznymi na niewielkie odległości – typowo kilka metrów, czasem kilkanaście, zależnie od klasy mocy urządzenia. W praktyce używasz go codziennie: słuchawki bezprzewodowe, głośniki, klawiatury i myszy, połączenie telefonu z samochodem, udostępnianie internetu z telefonu na laptop – to wszystko jest oparte na Bluetooth. Z mojego doświadczenia wynika, że w serwisie czy przy konfiguracji sprzętu dobrze jest kojarzyć, że jeśli urządzenie paruje się, ma profil audio, HID albo udostępnia port COM „wirtualnie”, to prawie na pewno chodzi o Bluetooth. Warto też wiedzieć, że Bluetooth korzysta z techniki skakania po częstotliwościach (FHSS – Frequency Hopping Spread Spectrum), żeby zmniejszyć zakłócenia i współdzielić pasmo 2,4 GHz z Wi‑Fi czy kuchenkami mikrofalowymi. Nowsze wersje, jak Bluetooth Low Energy (BLE), są zoptymalizowane pod niskie zużycie energii, więc świetnie nadają się do czujników IoT, opasek sportowych, smartwatchy. W sieciach i konfiguracji sprzętu dobrą praktyką jest świadome zarządzanie interfejsami 2,4 GHz (Wi‑Fi i Bluetooth), np. unikanie nadmiernego zagęszczenia urządzeń w jednym pomieszczeniu, aktualizacja sterowników BT oraz wyłączanie nieużywanych interfejsów ze względów bezpieczeństwa. Znajomość tego, że Bluetooth to 2,4 GHz, pomaga też przy diagnozie zakłóceń – jeśli w biurze „rwie” Wi‑Fi 2,4 GHz, a jest masa urządzeń BT, to od razu wiadomo, gdzie szukać problemów.
Pytanie 7
Jaką komendę należy wpisać w miejsce kropek, aby w systemie Linux wydłużyć standardowy odstęp czasowy między kolejnymi wysyłanymi pakietami przy użyciu polecenia ping?
ping ........... 192.168.11.3
A. -s 75
B. -i 3Twoja odpowiedź
C. -a 81
D. -c 9
Poprawna odpowiedź. Polecenie ping w systemie Linux służy do testowania dostępności hosta w sieci poprzez wysyłanie pakietów ICMP echo request i oczekiwanie na odpowiedź. Domyślnie polecenie ping wysyła pakiety co jedną sekundę jednak możemy to zachowanie modyfikować przy użyciu odpowiedniej flagi. Flaga -i pozwala ustawić odstęp w sekundach pomiędzy kolejnymi wysyłanymi pakietami. Dlatego też użycie -i 3 zwiększa ten odstęp do trzech sekund. Jest to przydatne w sytuacjach gdy chcemy zminimalizować obciążenie sieci spowodowane przez nadmierną liczbę pakietów ping. Może to być szczególnie istotne w sieciach o ograniczonym pasmie gdzie zbyt częste pingi mogłyby przyczynić się do niepotrzebnego zajmowania zasobów. W praktyce gdy diagnozujemy problemy z połączeniem sieciowym zmiana częstotliwości wysyłania pakietów pozwala na bardziej szczegółowe obserwacje zachowania sieci w różnych warunkach. Dobre praktyki w diagnostyce sieciowej zalecają elastyczne dostosowywanie parametrów pingu do aktualnych potrzeb oraz warunków sieciowych co pomaga w dokładniejszej analizie i rozwiązywaniu problemów.
Pytanie 8
W systemie Windows Professional aby ustawić czas dostępności dla drukarki, należy skorzystać z zakładki
A. Zabezpieczenia w Właściwościach drukarki
B. Zaawansowane w Właściwościach drukarkiTwoja odpowiedź
C. Ustawienia w Preferencjach drukowania
D. Konfiguracja w Preferencjach drukowania
Poprawna odpowiedź. Odpowiedź 'Zaawansowane we Właściwościach drukarki' jest prawidłowa, ponieważ to właśnie w tej zakładce można skonfigurować zaawansowane opcje dotyczące dostępności drukarki. Umożliwia to określenie harmonogramu, kiedy drukarka jest dostępna dla użytkowników, co jest kluczowe w środowiskach biurowych, gdzie wiele osób korzysta z tej samej drukarki. Na przykład, można ustawić dostępność drukarki tylko w godzinach pracy, co pozwala na oszczędność energii i zmniejsza zużycie materiałów eksploatacyjnych. Praktyka ta wspiera również zarządzanie zasobami w firmie, co jest zgodne z zasadami efektywnego zarządzania IT. Warto także zauważyć, że optymalizacja dostępności drukarki może wpłynąć na wydajność pracy zespołu, eliminując niepotrzebne przestoje spowodowane brakiem dostępu do urządzenia. Dobrą praktyką jest regularne przeglądanie i aktualizowanie tych ustawień, aby dostosować je do zmieniających się potrzeb organizacji.
Pytanie 9
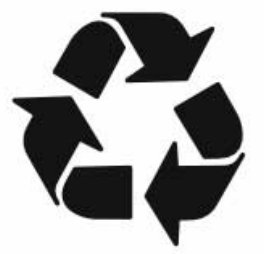
Symbol przedstawiony na ilustracji wskazuje na produkt
A. nadający się do powtórnego przetworzeniaTwoja odpowiedź
B. niebezpieczny
C. biodegradowalny
D. przeznaczony do ponownego użycia
Poprawna odpowiedź. Symbol, który widzisz na obrazku, to taki uniwersalny znak recyklingu, znany praktycznie wszędzie, jako znak produktów, które można przetworzyć ponownie. Składa się z trzech strzałek, które układają się w trójkąt, co nawiązuje do tego, że proces przetwarzania materiałów nigdy się nie kończy. Recykling to ważny sposób na odzyskiwanie surowców z odpadów, dzięki czemu można je znów wykorzystać do produkcji nowych rzeczy. Moim zdaniem, to kluczowy element w ochronie środowiska, bo pozwala zmniejszyć zużycie surowców naturalnych i zmniejsza ilość odpadów, które trafiają na wysypiska. Do często recyklingowanych materiałów zaliczają się papier, plastik, szkło i metale. Co ciekawe, są też różne międzynarodowe standardy, jak ISO 14001, które pomagają firmom w działaniu na rzecz środowiska. Dobrze jest projektować produkty z myślą o ich późniejszym recyklingu, wpisując się w ideę gospodarki o obiegu zamkniętym. Znajomość tego symbolu jest ważna nie tylko dla ekologów, ale też dla nas, konsumentów, bo dzięki naszym wyborom możemy wspierać zrównoważony rozwój.
Pytanie 10
Co oznacza oznaczenie kabla skrętkowego S/FTP?
A. Ekran wykonany z folii i siatki dla 4 par
B. Skrętka bez ekranu
C. Każda para osłonięta folią i 4 pary razem w ekranie z siatkiTwoja odpowiedź
D. Każda para osłonięta folią
Poprawna odpowiedź. Odpowiedź 'Każda para ekranowana folią i 4 pary razem w ekranie z siatki' jest poprawna, ponieważ oznaczenie S/FTP (Shielded Foiled Twisted Pair) wskazuje na zastosowanie podwójnego ekranu. Każda para przewodów w kablu jest ekranowana folią, co minimalizuje zakłócenia elektromagnetyczne i zwiększa jakość sygnału. Dodatkowo, wszystkie cztery pary przewodów są otoczone wspólnym ekranem, który jest wykonany z siatki, co dodatkowo poprawia ochronę przed zakłóceniami zewnętrznymi. Tego typu kable są szczególnie zalecane w środowiskach o wysokim poziomie zakłóceń, takich jak biura, gdzie wiele urządzeń elektronicznych pracuje jednocześnie. Przykładem zastosowania S/FTP mogą być sieci lokalne (LAN) w dużych korporacjach, gdzie stabilność i jakość połączenia są kluczowe dla wydajności pracy oraz komunikacji. Warto także pamiętać, że zgodność z normami takimi jak ISO/IEC 11801 zapewnia wysoką jakość kabli, co jest istotne w kontekście nowoczesnych instalacji sieciowych.
Pytanie 11
Jaką normę stosuje się w przypadku okablowania strukturalnego w sieciach komputerowych?
A. PN-EN ISO 9001:2009Twoja odpowiedź
B. ISO/IEC 8859-2
C. PN-EN 12464-1:2004
D. TIA/EIA-568-BPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór jakiejkolwiek innej normy z przedstawionych opcji, w tym PN-EN 12464-1:2004, PN-EN ISO 9001:2009 oraz ISO/IEC 8859-2, nie jest właściwy w kontekście okablowania strukturalnego w sieciach komputerowych. Norma PN-EN 12464-1:2004 dotyczy oświetlenia miejsc pracy i nie ma związku z instalacjami sieciowymi. Z kolei PN-EN ISO 9001:2009 to standard zarządzania jakością, który skupia się na procesach organizacyjnych, a nie na specyfikacji technicznych dla systemów okablowania. Norma ISO/IEC 8859-2 jest zbiorem standardów kodowania znaków, a zatem nie odnosi się do aspektów fizycznych czy technicznych okablowania. Wybierając błędne odpowiedzi, można wpaść w pułapkę myślową, polegającą na myleniu różnych kategorii norm. Kluczowe jest zrozumienie, że normy branżowe są bardzo specyficzne i każda z nich ma swoje unikalne przeznaczenie. W przypadku okablowania, TIA/EIA-568-B dostarcza precyzyjnych wytycznych, które są istotne dla zapewnienia wysokiej jakości i wydajności systemów komunikacyjnych. Dlatego tak ważne jest, by przy wyborze normy kierować się jej odpowiedniością do rozważanego zastosowania.
Pytanie 12
W adresie IP z klasy A, wartość pierwszego bajtu mieści się w zakresie
A. 192 - 223
B. 128 - 191Twoja odpowiedź
C. 224 - 240
D. 0 - 127Poprawna odpowiedź
Niepoprawna odpowiedź. W przypadku adresów IP klasy A, przedziały od 128 do 191, 192 do 223 oraz 224 do 240 nie są poprawne, ponieważ te wartości odpowiadają innym klasom adresów. Adresy IP klasy B mieszczą się w przedziale od 128 do 191, co oznacza, że są przeznaczone dla średniej wielkości organizacji, oferując mniej adresów niż klasa A, ale więcej niż klasa C. Klasa C obejmuje adresy od 192 do 223, które są przeznaczone dla mniejszych sieci. Natomiast adresy od 224 do 240 są zarezerwowane dla multicastów, co w praktyce oznacza, że nie są używane do typowego routingu w sieciach lokalnych, lecz w komunikacji grupowej. Błędne przypisanie adresów IP do klas wynika często z nieznajomości struktury adresacji IP oraz celów, jakie za nimi stoją. Znajomość tych klasyfikacji jest kluczowa dla efektywnego zarządzania sieciami komputerowymi oraz unikania konfliktów adresowych, co jest niezbędne dla stabilności oraz wydajności sieci. W praktyce administratorzy sieci muszą być świadomi odpowiednich zakresów adresów, aby skutecznie projektować i wdrażać rozwiązania sieciowe.
Pytanie 13
Jaką czynność konserwacyjną należy wykonywać przy użytkowaniu skanera płaskiego?
A. czyszczenie dysz kartridża
B. uruchomienie automatycznego pobierania zalecanych sterowników do urządzeniaTwoja odpowiedź
C. systematyczne czyszczenie szyby skanera oraz płyty dociskowejPoprawna odpowiedź
D. podłączenie urządzenia do listwy przepięciowej
Niepoprawna odpowiedź. Włączenie automatycznego pobierania zalecanych sterowników do urządzenia to proces, który mimo że istotny dla prawidłowego funkcjonowania skanera, nie jest bezpośrednio związany z jego konserwacją. Sterowniki mają za zadanie zapewnić poprawne działanie sprzętu oraz umożliwić jego komunikację z systemem operacyjnym. Często użytkownicy mylą aktualizację oprogramowania z konserwacją fizyczną sprzętu, co może prowadzić do zaniedbań w zakresie dbania o samą konstrukcję skanera. Kolejną mylną koncepcją jest podłączenie urządzenia do listwy przepięciowej. Ochrona przed skutkami przepięć jest ważna, ale nie jest to czynność konserwacyjna związana z codziennym użytkowaniem skanera. Z kolei czyszczenie dysz kartridża dotyczy drukarek, a nie skanerów płaskich, co podkreśla różnice w konserwacji różnych typów urządzeń. Użytkownicy często zapominają, że skuteczna konserwacja sprzętu polega na regularnym sprawdzaniu i czyszczeniu jego elementów fizycznych, a nie tylko na aktualizacji oprogramowania czy dbaniu o zabezpieczenia elektryczne. Utrzymując urządzenie w czystości, można nie tylko poprawić jego wydajność, ale także zminimalizować ryzyko awarii i wydłużyć czas jego użytkowania.
Pytanie 14
Aby uniknąć uszkodzenia sprzętu podczas modernizacji komputera przenośnego polegającej na wymianie modułów pamięci RAM należy
A. przewietrzyć pomieszczenie oraz założyć okulary wyposażone w powłokę antyrefleksyjną.Twoja odpowiedź
B. podłączyć laptop do zasilacza awaryjnego, a następnie rozkręcić jego obudowę i przejść do montażu.
C. przygotować pastę przewodzącą oraz nałożyć ją równomiernie na obudowę gniazd pamięci RAM.
D. rozłożyć i uziemić matę antystatyczną oraz założyć na nadgarstek opaskę antystatyczną.Poprawna odpowiedź
Niepoprawna odpowiedź. Dość często można spotkać się z pomysłami, które z pozoru wydają się logiczne, ale w praktyce serwisowej prowadzą do poważnych błędów. Przede wszystkim podłączenie laptopa do zasilacza awaryjnego, a następnie jego rozkręcanie może być wręcz niebezpieczne, zwłaszcza jeśli sprzęt jest pod napięciem – nawet jeśli zasilacz jest awaryjny, podanie prądu podczas ingerencji w podzespoły to proszenie się o kłopoty. Odłączenie urządzenia od sieci to absolutna podstawa. Pasta przewodząca, choć ma swoje zastosowanie w chłodzeniu procesora czy układów graficznych, nie ma żadnego sensu w przypadku pamięci RAM – nakładanie jej na gniazda pamięci może wręcz doprowadzić do zwarcia czy uszkodzenia. Często młodzi technicy mylą pastę termoprzewodzącą z ochroną ESD, co moim zdaniem wynika z braku praktyki. Przewietrzenie pomieszczenia oraz założenie okularów z powłoką antyrefleksyjną to działania poprawiające komfort pracy i widoczność, ale w żaden sposób nie zabezpieczają podzespołów przed wyładowaniami elektrostatycznymi. To są rzeczy pomocnicze, ale nie istotne z punktu widzenia ochrony elektroniki. Typowym błędem w myśleniu jest przekonanie, że skoro nie widzimy iskry czy efektu, to zagrożenie nie istnieje – niestety, wiele uszkodzeń pojawia się dopiero po czasie. Praca bez odpowiednich zabezpieczeń ESD (mata, opaska i uziemienie) to łamanie podstawowych zasad bezpieczeństwa, które są opisane w każdej instrukcji serwisowej czy dokumentacji technicznej sprzętu. Dobre praktyki w branży IT jasno podkreślają, że odpowiednia ochrona przed ESD jest obowiązkowa podczas modernizacji czy naprawy sprzętu komputerowego – przekonywanie się, że można inaczej, to ryzykowanie niepotrzebnych kosztów i problemów sprzętowych.
Pytanie 15
Możliwość odzyskania listy kontaktów z telefonu komórkowego działającego na systemie Android występuje, gdy użytkownik wcześniej przeprowadził synchronizację danych urządzenia z Google Drive przy użyciu
A. konta Yahoo
B. dowolnego konta pocztowego z portalu Onet
C. konta Microsoft
D. konta GoogleTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź "konta Google" to strzał w dziesiątkę. Synchronizacja danych na Androidzie rzeczywiście najlepiej działa przez konto Google. Dzięki temu możesz bez problemu przesyłać swoje kontakty, kalendarze czy zdjęcia do chmury, co sprawia, że wszystko jest bezpieczne i dostępne nawet na innych urządzeniach. Na przykład, kiedy zmienisz telefon, logując się na swoje konto Google, wszystkie kontakty wracają na miejsce jak za dotknięciem magicznej różdżki. Dobrze też wiedzieć, że korzystanie z konta Google to nie tylko wygoda, ale i duże bezpieczeństwo, bo Google ma naprawdę niezłe zabezpieczenia. Dodatkowo, synchronizacja z kontem Google ułatwia korzystanie z różnych aplikacji, jak na przykład Google Contacts, co sprawia, że zarządzanie kontaktami staje się o wiele prostsze. Tak więc, żeby skutecznie odzyskać wszystkie kontakty, koniecznie trzeba mieć konto Google i wcześniej to ustawić na swoim urządzeniu.
Pytanie 16
Aby podczas prac montażowych zabezpieczyć szczególnie wrażliwe podzespoły elektroniczne komputera przed wyładowaniem elektrostatycznym, należy stosować
A. opaskę antystatyczną.Poprawna odpowiedź
B. rękawice ochronne.Twoja odpowiedź
C. matę izolacji termicznej.
D. buty ochronne.
Niepoprawna odpowiedź. Przy zabezpieczaniu komputera przed wyładowaniami elektrostatycznymi łatwo się skupić na ogólnym BHP i ochronie człowieka, a nie na ochronie samej elektroniki. To typowy błąd: ktoś myśli „coś ochronnego na ręce, coś na nogi, jakaś mata” i uznaje, że to wystarczy. Niestety, większość takich środków w ogóle nie rozwiązuje konkretnego problemu, jakim jest ESD, czyli nagłe wyładowanie zgromadzonego ładunku elektrostatycznego przez delikatny układ scalony lub ścieżki na płycie głównej. Rękawice ochronne, które kojarzą się z pracą warsztatową, zwykle są projektowane pod kątem ochrony mechanicznej: przed przecięciem, zabrudzeniem, śliskimi powierzchniami czy wysoką temperaturą. Często są wykonane z materiałów izolacyjnych, które zamiast pomagać, mogą jeszcze zwiększać ryzyko gromadzenia się ładunku elektrostatycznego. Jeśli materiał nie jest antystatyczny, dotykanie elementów w rękawicach wcale nie gwarantuje, że nie nastąpi wyładowanie. W normach ESD wyraźnie rozróżnia się zwykłe rękawice od rękawic ESD, które mają zupełnie inną konstrukcję i rezystancję powierzchniową. Podobnie buty ochronne – świetne, gdy chodzi o ochronę stóp przed ciężkimi przedmiotami, poślizgnięciem czy przebiciem podeszwy. Jednak typowe buty robocze z grubą, izolującą podeszwą działają jak dobry izolator od ziemi. To oznacza, że ładunek elektrostatyczny może się kumulować na ciele, bo nie ma drogi upływu. Dopiero specjalne obuwie ESD o ściśle określonej rezystancji, używane razem z przewodzącą podłogą lub matą, tworzy system ochrony przed ESD. Zwykłe buty ochronne, nawet bardzo drogie, nie spełniają tej funkcji. Mata izolacji termicznej też brzmi rozsądnie, bo wielu osobom kojarzy się z „odizolowaniem” urządzenia. Tyle że jest to izolacja od temperatury, a nie od ładunków elektrostatycznych. Używa się jej np. przy lutowaniu, żeby nie przypalić blatu, a nie po to, by rozładować ładunek elektrostatyczny. Co więcej, część takich mat jest wykonana z materiałów typowo izolacyjnych elektrycznie, więc nie odprowadza ładunku w kontrolowany sposób. Do ochrony ESD używa się specjalnych mat antystatycznych, przewodząco-dyssypacyjnych, które współpracują z uziemieniem i opaską antystatyczną. Kluczowe jest zrozumienie, że ochrona ESD polega nie na „odizolowaniu się od wszystkiego”, tylko na kontrolowanym wyrównaniu potencjałów i bezpiecznym odprowadzeniu ładunku. Dlatego najlepszą praktyką, zgodnie z zaleceniami producentów sprzętu i normami branżowymi, jest stosowanie opaski antystatycznej połączonej z uziemieniem oraz, w miarę możliwości, całego stanowiska ESD. Wszystkie pozostałe środki, jeśli nie są specjalnie zaprojektowane jako ESD, dają co najwyżej złudne poczucie bezpieczeństwa, a nie realną ochronę podzespołów.
Pytanie 17
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 1 modułu 32 GB.
B. 2 modułów, każdy po 8 GB.
C. 1 modułu 16 GB.
D. 2 modułów, każdy po 16 GB.Twoja odpowiedź
Poprawna odpowiedź. Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 18
Złącze widoczne na obrazku pozwala na podłączenie
A. myszy
B. monitoraPoprawna odpowiedź
C. modemu
D. drukarkiTwoja odpowiedź
Niepoprawna odpowiedź. Złącze przedstawione na zdjęciu to typowe złącze VGA, które jest przeznaczone do przesyłania sygnałów wideo do monitora. Jednak na pierwszy rzut oka może wystąpić pomyłka w identyfikacji złączy używanych do innych urządzeń takich jak drukarki, modemy czy myszy. Drukarki zazwyczaj używały złączy równoległych lub USB, które znacząco różnią się od złącza VGA wyglądem i funkcjonalnością. Typowe złącze dla drukarki, port równoległy, ma większą ilość pinów i większe fizyczne rozmiary. Modemy natomiast często korzystają z portów telefonicznych RJ-11 lub nowocześniejszych złączy Ethernet RJ-45. Złącza te mają zupełnie inną strukturę i liczbę pinów w porównaniu do VGA. Z kolei złącza używane do podłączania myszy to przede wszystkim złącza PS/2 lub USB. Dawniej myszy były często podłączane przez porty PS/2, które są okrągłe i posiadają sześć pinów, co zdecydowanie odróżnia je od VGA. Obecnie najczęściej stosowane są porty USB, które w ogóle nie przypominają złącza VGA. Błąd w identyfikacji tego typu złączy może wynikać z ich fizycznego podobieństwa w kontekście ogólnego kształtu lub obudowy, jednak zrozumienie specyfikacji technicznych i charakterystyk użycia jest kluczowe w rozróżnianiu ich poprawnego zastosowania w praktyce komputerowej. Dlatego zawsze warto zwracać uwagę na specyficzne cechy każdego złącza, takie jak liczba pinów, ich układ oraz przeznaczenie, co pozwala uniknąć błędów w ich identyfikacji i zastosowaniu w sprzęcie komputerowym i peryferyjnym.
Pytanie 19
Protokół ARP (Address Resolution Protocol) pozwala na przekształcanie logicznych adresów z warstwy sieciowej na fizyczne adresy z warstwy
A. transportowej
B. łącza danychPoprawna odpowiedź
C. fizycznejTwoja odpowiedź
D. aplikacji
Niepoprawna odpowiedź. Wybór odpowiedzi na poziomie aplikacji, transportowej czy fizycznej jest niepoprawny ze względu na specyfikę funkcji protokołu ARP, który działa na warstwie łącza danych. Protokół aplikacji koncentruje się na interakcji z użytkownikami i zarządzaniu danymi, ale nie ma na celu przetwarzania adresów sprzętowych. Protokół transportowy z kolei zajmuje się niezawodnością i kontrolą przepływu danych między urządzeniami, a nie ich adresowaniem na poziomie sprzętowym. Warstwa fizyczna dotyczy natomiast transmisji sygnałów przez medium komunikacyjne, co również nie jest związane z mapowaniem adresów IP na MAC. Typowe błędy myślowe prowadzące do takich niepoprawnych wniosków obejmują mylenie funkcji poszczególnych warstw w modelu OSI, co może wynikać z niedostatecznej wiedzy o architekturze sieci. Zrozumienie, jak każda warstwa współpracuje i jakie funkcje pełni, jest kluczowe dla prawidłowego postrzegania roli protokołu ARP. Dobrą praktyką jest zapoznanie się z dokumentacją dotyczącą protokołu ARP oraz modelu OSI, aby lepiej zrozumieć, jakie operacje są wykonywane na poszczególnych warstwach oraz ich wzajemne powiązania.
Pytanie 20
Jaki adres IP został przypisany do hosta na interfejsie sieciowym eth0?
Niepoprawna odpowiedź. W przypadku adresu 255.255.255.0, jest to typowa maska podsieci, a nie adres IP. Maski podsieci określają, która część adresu IP odnosi się do sieci, a która do hosta. Niemniej jednak, nie mogą same w sobie funkcjonować jako adresy IP, ponieważ nie identyfikują żadnego konkretnego urządzenia w sieci. Adres 128.171.104.255 może wyglądać jak adres IP, ale w rzeczywistości reprezentuje adres rozgłoszeniowy dla podsieci, co oznacza, że wszystkie urządzenia w tej samej sieci lokalnej otrzymają dane wysłane na ten adres. Adresy rozgłoszeniowe są używane do dystrybucji informacji w całej sieci, ale nie mogą być przypisane do żadnego konkretnego urządzenia. Adres 00:A0:c9:89:02:F8 jest zupełnie innym rodzajem identyfikatora — to adres MAC, który jest używany na poziomie łącza danych do identyfikacji kart sieciowych w sieci lokalnej. Adresy MAC są unikalne dla każdej karty sieciowej, ale nie mogą zastąpić adresów IP jako narzędzia identyfikacji w sieci większego zasięgu, takiej jak Internet. Wybór nieodpowiednich adresów wskazuje na niezrozumienie różnic między tymi kluczowymi elementami sieciowymi, co jest powszechnym błędem wśród początkujących w dziedzinie sieci komputerowych. Dla efektywnego zarządzania siecią, niezbędne jest zrozumienie, jak te różne typy adresów współdziałają w celu zapewnienia prawidłowego funkcjonowania całej infrastruktury sieciowej. Zadaniem administratora sieci jest zapewnienie, że adresy są poprawnie przypisywane i używane zgodnie ze swoimi funkcjami wielowarstwowej architektury sieciowej.
Pytanie 21
Czym jest odwrotność bezstratnego algorytmu kompresji danych?
A. pakowanie danychTwoja odpowiedź
B. dekompresjaPoprawna odpowiedź
C. archiwizacja
D. prekompresja
Niepoprawna odpowiedź. Odwrotność bezstratnej kompresji danych to złożony temat, który wymaga zrozumienia różnych metod przetwarzania danych. Archiwizacja, jako proces, polega na zbieraniu i przechowywaniu danych w celu ich długoterminowego zachowania, ale nie jest to odwrotność kompresji. Pakowanie danych to ogólny termin, który odnosi się do umieszczania danych w formacie umożliwiającym ich łatwiejsze przesyłanie lub przechowywanie, co również nie jest równoznaczne z dekompresją. Prekompresja natomiast dotyczy działań podejmowanych przed samym procesem kompresji, mających na celu optymalizację danych, ale w żadnym wypadku nie odnosi się do ich przywracania. Wynika z tego, że wiele osób myli te terminy, co prowadzi do nieporozumień. Kluczowym jest zrozumienie, że dekompresja jest procesem, który przywraca skompresowane dane do ich pierwotnej postaci, co jest fundamentalne w kontekście bezstratnej kompresji. Dobrze jest również znać różnice między kompresją stratną a bezstratną, ponieważ każda z nich ma swoje zastosowania i konsekwencje. Zrozumienie tych koncepcji jest kluczowe dla efektywnego zarządzania danymi i zapewnienia ich integralności.
Pytanie 22
Ustawa z dnia 14 grudnia 2012 roku dotycząca odpadów zobowiązuje
A. neutralizację odpadów w sposób dowolny w możliwie najkrótszym czasie
B. przechowywanie odpadów maksymalnie przez rok
C. poddanie odpadów przede wszystkim odzyskowiTwoja odpowiedź
D. spalanie odpadów w jak najwyższej temperaturze
Poprawna odpowiedź. Ustawa z dnia 14 grudnia 2012 roku o odpadach kładzie szczególny nacisk na hierarchię postępowania z odpadami, w której odzysk zajmuje priorytetową pozycję. To oznacza, że odpady powinny być poddawane odzyskowi, co może obejmować recykling, kompostowanie czy inne formy ponownego wykorzystania materiałów. Praktyczne zastosowanie tej zasady można zaobserwować w programach segregacji odpadów, które wdrażane są w wielu gminach i przedsiębiorstwach. Odpowiednie wdrożenie procedur odzysku nie tylko przyczynia się do ograniczenia ilości odpadów kierowanych na składowisko, ale także sprzyja zrównoważonemu rozwojowi i oszczędności surowców naturalnych. Na przykład, w przypadku odpadów papierowych, ich recykling pozwala na zmniejszenie zużycia drzew oraz energii potrzebnej do produkcji nowego papieru. Zgodnie z najlepszymi praktykami branżowymi, kluczowe jest podejście oparte na zasadzie „zero waste”, które promuje maksymalne wykorzystanie zasobów i minimalizowanie ich odpadów, co jest zgodne z dyrektywami Unii Europejskiej w zakresie gospodarki odpadami.
Pytanie 23
Dana jest sieć o adresie 172.16.0.0/16. Które adresy podsieci są prawidłowe, jeżeli zostaną wydzielone cztery podsieci o masce 18-bitowej?
A. 172.16.0.0, 172.16.0.64, 172.16.0.128, 172.16.0.192
B. 172.16.64.0, 172.16.0.128, 172.16.192.0, 172.16.0.255Twoja odpowiedź
C. 172.16.0.0, 172.16.64.0, 172.16.128.0, 172.16.192.0Poprawna odpowiedź
D. 172.16.64.0, 172.16.64.64, 172.16.64.128, 172.16.64.192
Niepoprawna odpowiedź. W tym zadaniu kluczowe jest zrozumienie, w którym oktecie następuje podział. Sieć 172.16.0.0/16 ma stałe dwa pierwsze oktety: 172.16. Po przejściu na /18 dokładamy 2 bity do części sieciowej, ale te bity znajdują się w trzecim oktecie, nie w czwartym. Dlatego skok podsieci wynosi 64 w trzecim oktecie, a nie 64 w czwartym. Adresy typu 172.16.0.64, 172.16.0.128 czy 172.16.0.192 wyglądają na równe odstępy, ale dla maski 255.255.192.0 są to zwykłe adresy hostów wewnątrz podsieci 172.16.0.0/18, a nie adresy nowych podsieci. To bardzo typowa pomyłka: ktoś widzi liczbę 64 i przesuwa ją w ostatnim oktecie, bo tak często liczy się małe podsieci typu /26. Tutaj jednak prefiks kończy się w trzecim oktecie, więc tam trzeba patrzeć. Niepoprawne są też zestawy mieszające adresy z różnych poziomów podziału, na przykład 172.16.64.64 albo 172.16.64.128. Przy /18 adres podsieci musi mieć wyzerowane wszystkie bity hosta, więc czwarty oktet ma być 0, a trzeci oktet może przyjmować tylko wartości 0, 64, 128 i 192. Adres 172.16.0.255 również nie jest adresem podsieci; jest adresem hosta w zakresie pierwszej podsieci, bo broadcast dla 172.16.0.0/18 to dopiero 172.16.63.255. Z mojego doświadczenia najlepiej policzyć maskę jako 255.255.192.0 i od razu zapisać rozmiar bloku: 64. To porządkuje temat i zmniejsza ryzyko, że pomylimy oktet albo potraktujemy adres hosta jak adres sieci.
Pytanie 24
Aby wymusić na użytkownikach lokalnych systemów z rodziny Windows Server regularną zmianę hasła oraz stosowanie haseł o odpowiedniej długości i spełniających wymagania dotyczące złożoności, należy ustawić
A. właściwości konta użytkownika w zarządzaniu systememTwoja odpowiedź
B. zasady blokady kont w politykach grup
C. konta użytkowników w Ustawieniach
D. zasady haseł w lokalnych zasadach zabezpieczeńPoprawna odpowiedź
Niepoprawna odpowiedź. Zarządzanie polityką haseł w Windows Server to temat z jednej strony ciekawy, a z drugiej dość skomplikowany. Można pomyśleć, że zasady blokady konta są kluczowe, ale w rzeczywistości nie do końca to wystarcza. Te zasady mają na celu raczej ochronę użytkowników po zbyt wielu nieudanych logowaniach, a nie wymuszanie, by hasła były bardziej skomplikowane. Co do zarządzania użytkownikami w Panelu Sterowania, to raczej podstawowa sprawa, która nie daje możliwości wprowadzenia bardziej zaawansowanych zasad. W związku z tym, właściwości konta w zarządzaniu komputerem dają tylko ograniczone opcje, co nie jest idealne, jeśli myślimy o większym bezpieczeństwie. W praktyce, złe podejście do polityki haseł może naprawdę narazić system na różne problemy, dlatego ważne jest, by administratorzy zdawali sobie sprawę, że muszą korzystać z odpowiednich narzędzi i metod, żeby skutecznie chronić dostęp do systemów.
Pytanie 25
Medium transmisyjne, które jest odporne na zakłócenia elektromagnetyczne i atmosferyczne, to
A. światłowódPoprawna odpowiedź
B. cienki kabel koncentryczny
C. gruby kabel koncentrycznyTwoja odpowiedź
D. skrętka typu UTP
Niepoprawna odpowiedź. Cienki kabel koncentryczny oraz gruby kabel koncentryczny to rozwiązania oparte na przewodzeniu sygnału elektrycznego, które są bardziej narażone na zakłócenia elektromagnetyczne. Zjawisko to wynika z faktu, że kable te mogą odbierać zakłócenia z otoczenia, co wpływa na jakość przesyłanych danych. W szczególności, cienki kabel koncentryczny, ze względu na swoją mniejszą średnicę oraz cieńsze osłony, ma jeszcze większą podatność na zakłócenia niż grubsze odpowiedniki. Często mylnie uważa się, że grubszy kabel koncentryczny będzie bardziej odporny na zakłócenia, jednak jego konstrukcja wciąż nie dorównuje światłowodom. Skrętka typu UTP, z drugiej strony, jest lepsza od kabli koncentrycznych w kontekście eliminacji zakłóceń dzięki swojej skręconej konstrukcji, która redukuje interferencje, ale nadal jest wrażliwa na wpływy zewnętrzne, takie jak pole elektromagnetyczne. W branży IT, skrętka UTP jest często stosowana w lokalnych sieciach komputerowych, jednak w sytuacjach, gdzie wymagana jest wysoka niezawodność i niskie opóźnienia, światłowody stają się standardem. Wybór medium transmisyjnego powinien być uzależniony od specyficznych potrzeb danego projektu, w tym wymagań dotyczących przepustowości i stabilności sygnału.
Pytanie 26
Który protokół z warstwy aplikacji reguluje przesyłanie wiadomości e-mail?
A. DNS (Domain Name System)Twoja odpowiedź
B. HTTP (Hypertext Transfer Protocol)
C. FTP (File Transfer Protocol)
D. SMTP (Simple Mail Transfer Protocol)Poprawna odpowiedź
Niepoprawna odpowiedź. Wybór protokołów takich jak FTP, DNS czy HTTP do definiowania wysyłania poczty elektronicznej wskazuje na nieporozumienie dotyczące ról, jakie pełnią te technologie w architekturze internetowej. FTP, czyli File Transfer Protocol, jest protokołem używanym do przesyłania plików między komputerami w sieci. Jego zastosowanie ogranicza się do transferu danych, a nie komunikacji e-mailowej, co czyni go nieodpowiednim wyborem w kontekście wysyłania wiadomości elektronicznych. DNS, z kolei, to system nazw domenowych, który przekształca nazwy domen na adresy IP, ułatwiając lokalizację serwerów w Internecie. Choć kluczowy dla funkcjonowania Internetu, DNS nie ma nic wspólnego z protokołami odpowiedzialnymi za przesyłanie treści e-mailowych. HTTP, czyli Hypertext Transfer Protocol, jest protokołem warstwy aplikacji, który umożliwia przesyłanie dokumentów hipertekstowych, przede wszystkim w kontekście przeglądania stron internetowych. Nie jest on używany do komunikacji e-mailowej, co czyni go również nieodpowiednim wyborem w tej kwestii. Typowe błędy myślowe, które prowadzą do takich nieprawidłowych wniosków, to mylenie funkcji protokołów i niezrozumienie specyfiki działania sieci. Właściwe rozróżnienie pomiędzy protokołami transportującymi różne typy danych jest kluczowe dla zrozumienia architektury komunikacji w Internecie.
Pytanie 27
Do kategorii oprogramowania określanego mianem malware (ang. malicious software) nie zalicza się oprogramowania typu
A. scumware
B. exploitTwoja odpowiedź
C. keylogger
D. computer aided manufacturingPoprawna odpowiedź
Niepoprawna odpowiedź. Każda z pozostałych opcji odnosi się do oprogramowania szkodliwego, co może prowadzić do nieporozumień w rozpoznawaniu zagrożeń w cyberprzestrzeni. Oprogramowanie scumware jest formą malware, która zbiera niechciane informacje od użytkowników, często bez ich wiedzy, co może prowadzić do naruszenia prywatności. Z kolei keylogger to rodzaj spyware, który rejestruje naciśnięcia klawiszy, umożliwiając hakerom kradzież haseł i innych poufnych danych. Exploit to technika wykorzystywana do atakowania luk w oprogramowaniu, co pozwala na zdobycie nieautoryzowanego dostępu do systemów. Wybór tych odpowiedzi może wynikać z nieznajomości klasyfikacji oprogramowania lub mylenia różnych typów aplikacji. Kluczowe jest zrozumienie, że malware jest narzędziem przestępczym, które ma na celu wyrządzenie szkody, podczas gdy oprogramowanie takie jak CAM działa w przeciwnym kierunku, wspierając rozwój i efektywność produkcji. Zrozumienie tej różnicy jest istotne dla skutecznego zarządzania bezpieczeństwem informatycznym oraz wdrażania odpowiednich środków ochrony w organizacjach.
Pytanie 28
Aby utworzyć programową macierz RAID-1, potrzebne jest minimum
A. 4 dyskówTwoja odpowiedź
B. 1 dysku podzielonego na dwie partycje
C. 3 dysków
D. 2 dyskówPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór jednej partycji na pojedynczym dysku nie jest wystarczający do skonfigurowania RAID-1, ponieważ nie zapewnia redundancji ani bezpieczeństwa danych. RAID-1 wymaga co najmniej dwóch dysków, aby móc tworzyć kopie zapasowe danych w czasie rzeczywistym. Użycie czterech dysków w tym kontekście może prowadzić do błędnych wniosków, ponieważ nie tylko zwiększa to koszty, ale także nietrafnie zakłada, że większa liczba dysków jest wymagana do osiągnięcia podstawowej funkcji RAID-1, jaką jest mirroring. Podobnie, założenie, że trzy dyski są niezbędne, wskazuje na nieporozumienie dotyczące działania RAID, gdzie nadmiarowość nie jest podstawowym założeniem tego poziomu RAID. W praktyce, RAID-1 jest prostym i efektywnym rozwiązaniem, które skupia się na dwóch dyskach, eliminując potrzebę dodatkowych zasobów. Takie błędne rozumienie prowadzi do nieefektywnych inwestycji i skomplikowanej konfiguracji systemów, co jest sprzeczne z najlepszymi praktykami zarządzania danymi, które sugerują prostotę i efektywność w projektowaniu systemów pamięci masowej.
Pytanie 29
Które z poniższych poleceń służy do naprawienia głównego rekordu rozruchowego dysku twardego w systemie Windows?
A. bcdeditTwoja odpowiedź
B. bootcfg
C. fixboot
D. fixmbrPoprawna odpowiedź
Niepoprawna odpowiedź. Istnieją różne polecenia, które mogą być stosowane do zarządzania procesem rozruchu systemu Windows, ale nie wszystkie one służą do naprawy głównego rekordu rozruchowego. Na przykład, fixboot jest poleceniem używanym do zapisywania nowego kodu rozruchowego na partycji systemowej, co jest przydatne, gdy problem dotyczy sektora rozruchowego, a nie samego MBR. Bcdedit to narzędzie do zarządzania danymi rozruchowymi, co może obejmować ustawienia dotyczące sposobu uruchamiania systemu, ale nie naprawia fizycznych uszkodzeń MBR. Bootcfg, z kolei, jest używane w starszych wersjach Windows do konfigurowania ustawień rozruchu, ale nie jest odpowiednie do naprawy MBR. Wiele osób myli te polecenia, co prowadzi do nieefektywnych prób rozwiązania problemów z uruchamianiem. Kluczowym błędem jest założenie, że wszystkie te polecenia pełnią tę samą funkcję, co jest nieprawidłowe. Aby skutecznie rozwiązywać problemy z rozruchem, ważne jest, aby dobrze rozumieć różnice między tymi narzędziami oraz ich odpowiednie zastosowanie w różnych scenariuszach. Wiedza o tym, kiedy używać konkretnego polecenia, jest kluczowa dla efektywnej diagnostyki i naprawy systemów operacyjnych.
Pytanie 30
Który protokół umożliwia zarządzanie wieloma folderami pocztowymi oraz pobieranie i operowanie na listach znajdujących się na zdalnym serwerze?
A. FTP
B. NTPTwoja odpowiedź
C. POP3
D. IMAPPoprawna odpowiedź
Niepoprawna odpowiedź. W tym zadaniu chodzi o protokół, który pozwala zarządzać wieloma folderami pocztowymi oraz operować na listach wiadomości znajdujących się na zdalnym serwerze, a więc o typowe funkcje współczesnej poczty e‑mail używanej na wielu urządzeniach równocześnie. Tu często pojawia się kilka typowych skojarzeń, które prowadzą na manowce. Niektórzy mylą takie zagadnienia z FTP, bo też kojarzy im się z przesyłaniem plików po sieci. FTP (File Transfer Protocol) służy jednak do transferu plików między klientem a serwerem – do wgrywania stron WWW, kopii bezpieczeństwa plików, wymiany danych. Nie ma on natywnego mechanizmu obsługi wiadomości e‑mail, folderów pocztowych, flag wiadomości czy listy maili. Można co najwyżej pliki z archiwami poczty wrzucać przez FTP, ale to już zupełnie inna warstwa zastosowania. NTP też bywa wybierany zupełnie przypadkowo, bo ktoś kojarzy, że to jakiś protokół sieciowy i klika losowo. NTP (Network Time Protocol) służy wyłącznie do synchronizacji czasu w sieci. Serwery, routery, komputery klienckie ustawiają na jego podstawie poprawny czas systemowy. Jest to ważne np. dla logów systemowych, certyfikatów SSL czy poprawnej pracy domeny, ale nie ma absolutnie nic wspólnego z zarządzaniem skrzynką pocztową czy folderami maili. Częstym błędem jest też utożsamianie poczty z POP3 jako „tym właściwym” protokołem pocztowym. POP3 faktycznie służy do pobierania wiadomości z serwera, ale jego klasyczny model zakłada raczej ściąganie poczty na jedno urządzenie, często z usuwaniem jej z serwera po pobraniu. Nie obsługuje on w pełni pracy na wielu folderach zdalnych, synchronizacji stanu wiadomości między wieloma klientami, czy zdalnego zarządzania rozbudowaną strukturą skrzynki. Można tam czasem zostawiać kopie na serwerze, ale to bardziej obejście niż pełnoprawne zarządzanie folderami. Właśnie te nieporozumienia – mylenie „jakiegokolwiek” protokołu sieciowego z protokołem pocztowym, albo zakładanie, że skoro POP3 jest do poczty, to na pewno obsługuje wszystko – prowadzą do niepoprawnych odpowiedzi. Kluczowe jest skojarzenie: zdalne foldery pocztowe, praca na listach wiadomości na serwerze, synchronizacja między wieloma urządzeniami – to domena IMAP, a nie FTP, NTP czy klasycznego POP3.
Pytanie 31
Główny punkt, z którego odbywa się dystrybucja okablowania szkieletowego, to punkt
A. dostępowy
B. dystrybucyjnyPoprawna odpowiedź
C. pośredniTwoja odpowiedź
D. abonamentowy
Niepoprawna odpowiedź. Wybór odpowiedzi pośredni, abonencki lub dostępowy to nieporozumienie związane z funkcją i strukturą infrastruktury okablowania szkieletowego. Punkt pośredni najczęściej odnosi się do elementów, które mogą pełnić rolę pośredniczącą w przekazywaniu sygnałów, ale nie są centralnym miejscem dystrybucji. Z kolei punkt abonencki dotyczy lokalizacji, gdzie użytkownicy końcowi łączą się z siecią, a nie miejsca, z którego rozprowadzane są sygnały. Odpowiedź dostępowy wskazuje na miejsce, które umożliwia dostęp do sieci, ale również nie spełnia roli centralnego punktu dystrybucji. Kluczowe jest zrozumienie, że w kontekście okablowania szkieletowego, punkt dystrybucyjny odpowiada za organizację i zarządzanie kablami oraz sygnałami w sposób efektywny. Oznacza to, że wybór niewłaściwych terminów prowadzi do zamieszania w zakresie funkcjonalności i lokalizacji w sieci. W przypadku błędnych odpowiedzi, istotne jest, aby zwrócić uwagę na podstawowe zasady projektowania sieci, takie jak standardy TIA/EIA, które jasno definiują role poszczególnych punktów w infrastrukturze. Zrozumienie tych różnic jest kluczowe dla efektywnego zarządzania i budowy sieci komputerowych.
Pytanie 32
Granice domeny kolizyjnej nie są określane przez porty takich urządzeń jak
A. most (ang. bridge)Twoja odpowiedź
B. przełącznik (ang. switch)
C. router
D. koncentrator (ang. hub)Poprawna odpowiedź
Niepoprawna odpowiedź. Routery, przełączniki i mosty to urządzenia, które mają zdolność do wydzielania domen kolizyjnych, co jest ich kluczową funkcjonalnością w zarządzaniu ruchem sieciowym. Routery operują na warstwie sieciowej modelu OSI i mają za zadanie kierowanie pakietów danych pomiędzy różnymi sieciami, co pozwala im tworzyć odrębne domeny kolizyjne dla każdej z nich. Przełączniki (ang. switches) działają na warstwie drugiej i są w stanie analizować adresy MAC, aby przesyłać dane tylko do konkretnego portu, co również pozwala na segregowanie ruchu i minimalizowanie kolizji. Mosty (ang. bridges) pełnią podobną funkcję, łącząc różne segmenty sieci i umożliwiając im komunikację, ale także ograniczają domeny kolizyjne, dbając o efektywność przesyłania danych. W kontekście projektowania sieci, błędem jest przyjmowanie, że wszystkie urządzenia mają te same właściwości. Niezrozumienie różnic między tymi technologiami prowadzi do nieefektywnych rozwiązań oraz problemów z wydajnością sieci. Aby unikać takich błędów, konieczne jest gruntowne zapoznanie się z zasadami działania poszczególnych urządzeń oraz ich odpowiednim zastosowaniem zgodnie z dobrymi praktykami branżowymi.
Pytanie 33
Która z czynności jest możliwa do wykonania podczas konfiguracji przełącznika CISCO w interfejsie CLI, bez przechodzenia w tryb uprzywilejowany, na poziomie dostępu widocznym w ramce poniżej?
Switch>
A. Wyświetlenie tablicy ARP.Twoja odpowiedź
B. Zmiana nazwy systemowej.
C. Tworzenie sieci VLAN.
D. Określanie haseł dostępu.
Poprawna odpowiedź. Na poziomie promptu Switch> jesteś w trybie user EXEC, czyli w podstawowym trybie użytkownika systemu Cisco IOS. Ten tryb pozwala głównie na podgląd wybranych informacji diagnostycznych i kontrolnych, ale nie daje prawa do zmiany konfiguracji urządzenia. Dlatego wyświetlenie tablicy ARP jest tutaj czynnością możliwą do wykonania, zwykle poleceniem show arp albo show ip arp, zależnie od wersji IOS i modelu urządzenia. Tablica ARP pokazuje powiązania adresów IP z adresami MAC, więc w praktyce pomaga sprawdzić, czy przełącznik lub inne urządzenie warstwy 3 wie, pod jakim adresem sprzętowym znajduje się dany host w sieci lokalnej. Moim zdaniem to jedno z tych poleceń, które warto znać odruchowo, bo przy diagnozowaniu problemów typu brak komunikacji z bramą, konflikt adresu IP albo błędna adresacja potrafi szybko naprowadzić na trop. Dobra praktyka administracyjna mówi, żeby zwykły podgląd wykonywać z możliwie najniższymi uprawnieniami, zgodnie z zasadą najmniejszych przywilejów. Dopiero gdy trzeba zmieniać konfigurację, przechodzi się przez enable do trybu uprzywilejowanego Switch#, a potem do konfiguracji globalnej.
Pytanie 34
W wierszu poleceń systemu Windows polecenie md jest używane do
A. przechodzenia do katalogu nadrzędnego
B. tworzenia pliku
C. zmiany nazwy pliku
D. tworzenia kataloguTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'md' (make directory) w systemie Windows jest używane do tworzenia nowych katalogów. Działa ono w wierszu poleceń, co pozwala na szybkie i efektywne porządkowanie plików oraz struktury folderów w systemie. Przykładowo, aby utworzyć nowy katalog o nazwie 'projekty', należy wpisać 'md projekty', co skutkuje stworzeniem katalogu w bieżącej lokalizacji. Stosowanie polecenia 'md' jest istotne w kontekście organizacji pracy, zwłaszcza w sytuacjach, gdzie zarządzanie dużą ilością plików staje się kluczowe. W praktyce, programiści oraz administratorzy systemów często wykorzystują to polecenie jako część skryptów automatyzacyjnych, co pozwala na efektywne przygotowywanie środowiska roboczego. Dobre praktyki zakładają także stosowanie logicznych i zrozumiałych nazw katalogów, co ułatwia późniejsze odnajdywanie i zarządzanie danymi. Zapewnienie odpowiedniej struktury katalogów jest fundamentem organizacji danych w każdym systemie operacyjnym.
Pytanie 35
W systemie NTFS do zmiany nazwy pliku konieczne jest posiadanie uprawnienia
A. modyfikacjiPoprawna odpowiedź
B. zapisaniaTwoja odpowiedź
C. odczytu oraz wykonania
D. odczytania
Niepoprawna odpowiedź. Odpowiedzi sugerujące uprawnienia do zapisu, odczytu oraz odczytu i wykonania jako podstawowe do zmiany nazwy pliku w systemie NTFS opierają się na nieporozumieniach dotyczących funkcji tych uprawnień. Uprawnienie do zapisu pozwala na dodawanie lub zmienianie zawartości pliku, jednak nie obejmuje ono operacji dotyczących metadanych pliku, takich jak jego nazwa. Odczyt z kolei uprawnia użytkownika tylko do przeglądania zawartości pliku, a nie do wprowadzania jakichkolwiek zmian. Odpowiedź wskazująca na konieczność posiadania zarówno uprawnienia do odczytu, jak i wykonania, również nie jest właściwa, ponieważ uprawnienie do wykonania dotyczy uruchamiania plików wykonywalnych, a nie zarządzania plikami ogólnego przeznaczenia. Typowe błędy w myśleniu przy wyborze tych odpowiedzi wynikają z błędnego założenia, że uprawnienia do zapisu lub odczytu są wystarczające dla pełnej kontroli nad plikiem. W rzeczywistości, aby móc zmieniać nazwy plików, użytkownik musi mieć przyznane uprawnienia do modyfikacji, które są bardziej złożone i obejmują szerszy zakres działań. Zrozumienie różnicy pomiędzy tymi poziomami uprawnień jest kluczowe dla skutecznego zarządzania systemem plików w NTFS oraz zapewnienia bezpieczeństwa danych.
Pytanie 36
Jaką liczbę komputerów można zaadresować w sieci z maską 255.255.255.224?
A. 30 komputerówPoprawna odpowiedź
B. 32 komputery
C. 25 komputerówTwoja odpowiedź
D. 27 komputerów
Niepoprawna odpowiedź. Wybór odpowiedzi 25, 27 lub 32 komputerów może wynikać z nieporozumienia dotyczącego obliczania dostępnych adresów IP w podsieci. Maska podsieci 255.255.255.224 rozdziela adres IPv4 na część identyfikującą sieć oraz część przeznaczoną dla hostów. Maska ta, zapisując w postaci binarnej, obejmuje 27 bitów dla identyfikacji sieci (11111111.11111111.11111111.11100000), co oznacza, że mamy 5 bitów na adresowanie hostów. Niektórzy mogą pomylić się w obliczeniach, przyjmując zbyt małą liczbę dostępnych adresów, co mogłoby prowadzić do błędnych odpowiedzi jak 25 czy 27. Liczba 32 wynika z nieprawidłowego zrozumienia, że wszystkie adresy IP w podsieci mogą być używane. W rzeczywistości dwa z nich są zarezerwowane. Odpowiedzi błędne wskazują na typowe trudności z koncepcją obliczania dostępnych adresów IP w sieci. Zrozumienie, że dwa adresy są zarezerwowane, jest kluczowe dla prawidłowego liczenia. W praktyce, błędne podejścia mogą prowadzić do niewłaściwego planowania adresacji w sieciach komputerowych, co w konsekwencji utrudnia efektywne zarządzanie i może spowodować problemy z komunikacją między urządzeniami. Właściwe zrozumienie tego zagadnienia jest fundamentem dla projektowania i zarządzania sieciami komputerowymi.
Pytanie 37
Jaką funkcję pełni mechanizm umożliwiający przechowywanie fragmentów dużych plików programów i danych, które nie mogą być w pełni załadowane do pamięci?
A. menadżer zadańTwoja odpowiedź
B. plik stronicowaniaPoprawna odpowiedź
C. schowek systemu
D. edytor rejestru
Niepoprawna odpowiedź. Menadżer zadań to narzędzie, które służy do monitorowania i zarządzania procesami działającymi w systemie operacyjnym. Jego główną funkcją jest wyświetlanie aktualnie aktywnych aplikacji oraz umożliwienie użytkownikowi zamykania nieodpowiadających programów. Jednak menadżer zadań nie pełni roli w przechowywaniu danych i programów, lecz jedynie zarządza ich wykorzystaniem w pamięci, co sprawia, że nie jest właściwą odpowiedzią. Edytor rejestru to narzędzie do zarządzania ustawieniami systemu operacyjnego Windows, które pozwala na edytowanie rejestru systemowego, ale jego zastosowanie nie dotyczy bezpośrednio zarządzania pamięcią i przechowywaniem danych. Schowek systemu z kolei to mechanizm umożliwiający tymczasowe przechowywanie danych, takich jak tekst czy obrazy, które użytkownik może skopiować i wkleić w różne miejsca, ale jego pojemność jest ograniczona i nie ma on zastosowania w kontekście większych plików, które nie mieszczą się w pamięci. Wszystkie te podejścia są istotne w różnych kontekstach użytkowania systemu operacyjnego, jednak żadne z nich nie osiąga funkcji pliku stronicowania, który jest kluczowym elementem zarządzania pamięcią w nowoczesnych systemach operacyjnych, pozwalającym na efektywne wykorzystanie zasobów sprzętowych.
Pytanie 38
Atak informatyczny, który polega na wyłudzaniu wrażliwych danych osobowych poprzez udawanie zaufanej osoby lub instytucji, nazywamy
A. phishingPoprawna odpowiedź
B. spam
C. spoofingTwoja odpowiedź
D. backscatter
Niepoprawna odpowiedź. Spam odnosi się do niechcianych wiadomości, często masowo wysyłanych e-maili, które mogą zawierać reklamy lub linki do niebezpiecznych stron, ale nie mają na celu wyłudzenia informacji przez podszywanie się pod zaufane źródła. Różni się on od phishingu, ponieważ nie stara się bezpośrednio manipulować odbiorcą w celu uzyskania poufnych danych. Spoofing, z kolei, to technika, która może być używana w różnych kontekstach, w tym w celu podszywania się pod adresy IP lub adresy e-mail, ale niekoniecznie odnosi się do wyłudzania informacji. Backscatter to termin związany z nieprawidłowym przesyłaniem wiadomości e-mail, które może sugerować, iż adres odbiorcy jest nieprawidłowy, co nie jest związane z atakiem mającym na celu kradzież danych. Wiele osób błędnie identyfikuje różne formy cyberprzestępczości, myśląc, że wszystkie ataki są podobne do siebie, co wprowadza w błąd i może prowadzić do niewłaściwych decyzji w zakresie zabezpieczeń. Kluczowe jest zrozumienie, że każda z tych technik ma swoje unikalne cechy i zastosowanie, a konsekwencje ich pomylenia mogą prowadzić do poważnych luk w zabezpieczeniach systemów informatycznych. Dlatego edukacja w zakresie różnorodnych zagrożeń jest niezbędna dla skutecznej obrony przed atakami.
Pytanie 39
Natychmiast po usunięciu ważnych plików na dysku twardym użytkownik powinien
A. uchronić dysk przed zapisem nowych danych.Twoja odpowiedź
B. przeprowadzić test S. M. A. R. T. tego dysku.
C. zainstalować program diagnostyczny.
D. wykonać defragmentację dysku.
Poprawna odpowiedź. Usunięcie ważnych plików z dysku twardego nie oznacza, że dane faktycznie zniknęły od razu z nośnika – w rzeczywistości system operacyjny po prostu oznacza miejsce po tych plikach jako wolne do ponownego zapisu. To oznacza, że dopóki nie nastąpi nadpisanie tych sektorów innymi danymi, istnieje bardzo duża szansa na skuteczne odzyskanie usuniętych plików za pomocą odpowiednich narzędzi, np. Recuva czy TestDisk. Z tego powodu natychmiastowe uchronienie dysku przed zapisem nowych danych staje się kluczowe, jeśli chcemy odzyskać pliki. Praktycznie – najlepiej całkowicie przestać korzystać z tej partycji, a nawet wyjąć dysk z komputera i podłączyć go do innego urządzenia w trybie tylko do odczytu. Wielu profesjonalistów IT zawsze podkreśla, żeby nie instalować programów do odzysku bezpośrednio na tym samym dysku – to może pogorszyć sytuację. W branży przyjęło się, że szybka reakcja i zabezpieczenie medium przed zapisem to podstawa każdej procedury odzyskiwania danych, co znajduje potwierdzenie np. w normach ISO dotyczących bezpieczeństwa informacji. Moim zdaniem ta wiedza jest wręcz niezbędna dla każdego, kto pracuje z komputerami, bo przypadkowa utrata plików to chleb powszedni i dobrze wiedzieć, co robić, żeby nie pogorszyć sprawy.
Pytanie 40
W systemie Linux do śledzenia wykorzystania procesora, pamięci, procesów oraz obciążenia systemu wykorzystuje się polecenie
A. ifconfig
B. topTwoja odpowiedź
C. grep
D. rev
Poprawna odpowiedź. Polecenie 'top' jest jednym z najczęściej używanych narzędzi w systemie Linux do monitorowania wydajności systemu w czasie rzeczywistym. Umożliwia ono użytkownikom śledzenie obciążenia procesora, użycia pamięci RAM oraz aktywnych procesów. Dzięki 'top' można uzyskać szczegółowe informacje na temat zużycia zasobów przez różne aplikacje i procesy, co jest kluczowe w diagnostyce problemów z wydajnością. Użytkownicy mogą szybko zidentyfikować procesy, które zużywają zbyt dużo pamięci lub procesora, co pozwala na podjęcie odpowiednich działań, takich jak zakończenie nieefektywnych procesów lub optymalizacja zasobów. Istnieje również możliwość sortowania wyników według różnych kryteriów, co ułatwia analizę danych. Narzędzie to jest zgodne z najlepszymi praktykami zarządzania systemami, umożliwiając administratorom efektywne monitorowanie i zarządzanie zasobami w różnych środowiskach serwerowych i stacjonarnych.