Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 17 września 2026 14:38
Zakończenie: 17 września 2026 14:58
Egzamin niezdany
Wynik: 11/40 punktów (27,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Jako strzał oznaczono 4 odpowiedzi - trafionych: 0.
Z odpowiedzi deklarowanych jako pewne poprawnych było 11 z 36. Trafiony strzał to nie jest wiedza - te pytania warto powtórzyć w pierwszej kolejności.
Twój wynik na tle innych
Twój wynik jest lepszy niż 11% podejść do kwalifikacji INF.02.
Porównanie z 113493 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
C. wirtualizacji komputerów fizycznychPoprawna odpowiedź
D. zdalnego łączenia z innymi hostamiTwoja odpowiedź
Niepoprawna odpowiedź. Zdalne połączenie z innymi hostami, identyfikacja komputera w sieci oraz lokalizacja zasobów sieciowych to kwestie związane z różnymi aspektami zarządzania infrastrukturą IT, które nie są bezpośrednio związane z funkcjami Hyper-V. Zdalne połączenie z innymi hostami zazwyczaj realizowane jest za pomocą protokołów takich jak RDP (Remote Desktop Protocol) czy SSH (Secure Shell), które umożliwiają użytkownikom zdalny dostęp do systemów operacyjnych zainstalowanych na różnych komputerach. Hyper-V jako platforma wirtualizacyjna nie skupia się na tej funkcjonalności, a raczej na tworzeniu i zarządzaniu wirtualnymi maszynami. Identyfikacja komputera w sieci to aspekt związany z adresowaniem IP i protokołami sieciowymi, które są odpowiedzialne za komunikację w obrębie lokalnych i rozległych sieci komputerowych. Użycie Hyper-V nie wpływa na proces identyfikacji maszyn w sieci. Lokalizacja zasobów sieciowych jest kolejnym obszarem, który obejmuje technologie takie jak DNS (Domain Name System) i systemy zarządzania zasobami, a nie funkcje wirtualizacji. Mylenie tych koncepcji może prowadzić do nieporozumień, ponieważ wszystkie te funkcjonalności współczesnych systemów IT są ze sobą powiązane, jednak każda z nich pełni odmienną rolę. W związku z tym, ważne jest, aby zrozumieć, że Hyper-V jest narzędziem skoncentrowanym na wirtualizacji, a nie na zdalnym dostępie, identyfikacji czy lokalizacji zasobów.
Pytanie 2
W systemie Linux do śledzenia wykorzystania procesora, pamięci, procesów oraz obciążenia systemu wykorzystuje się polecenie
A. ifconfig
B. grepTwoja odpowiedź
C. rev
D. topPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór poleceń takich jak 'rev', 'grep' czy 'ifconfig' wskazuje na pewne nieporozumienia dotyczące ich funkcji w systemie Linux. 'rev' służy do odwracania znaków w każdym wierszu tekstu, co nie ma żadnego związku z monitorowaniem wydajności systemu. Jest to narzędzie typowo używane w przetwarzaniu tekstu, a nie do analizy zasobów systemowych. Drugą nieprawidłową odpowiedzią jest 'grep', które jest potężnym narzędziem do wyszukiwania wzorców w plikach tekstowych lub strumieniach danych, ale również nie wykazuje możliwości monitorowania wydajności systemu. Ostatnie z wymienionych poleceń, 'ifconfig', zajmuje się konfiguracją interfejsów sieciowych, co jest całkowicie odmiennym zagadnieniem i nie odpowiada na potrzeby związane z analityką zasobów systemowych. Kluczowym błędem jest mylenie narzędzi, które mają różne funkcje. W kontekście monitorowania systemu, ważne jest rozpoznawanie odpowiednich narzędzi i ich zastosowań. Do efektywnego zarządzania systemem, administratorzy muszą znać narzędzia, które dostarczają informacji o stanie systemu, a nie tylko o konfiguracji lub przetwarzaniu tekstu.
Pytanie 3
Do jednoczesnej zmiany tła pulpitu, kolorów okien, dźwięków oraz wygaszacza ekranu na komputerze z zainstalowanym systemem Windows należy wykorzystać
A. schematy dźwiękowe.
B. plan zasilania.
C. kompozycje.Poprawna odpowiedź
D. centrum ułatwień dostępu.Twoja odpowiedź
Niepoprawna odpowiedź. Warto na spokojnie przyjrzeć się każdej z opcji wymienionych w pytaniu, bo wiele osób myli pojęcia związane z personalizacją w systemie Windows. Centrum ułatwień dostępu jest przeznaczone do wspierania osób z niepełnosprawnościami – pozwala powiększać elementy interfejsu, uruchamiać narrator czy kontrastowe kolory, ale nie służy do kompleksowej zmiany wyglądu pulpitu ani dźwięków. Schematy dźwiękowe natomiast dotyczą wyłącznie sfery akustycznej – możesz tam wybrać zestaw dźwięków przypisanych do różnych zdarzeń systemowych, ale nie zmienisz w ten sposób tła, kolorów okien czy wygaszacza ekranu. Jeśli komuś się wydaje, że plan zasilania wpłynie na wygląd systemu – to typowa pomyłka wynikająca z mylenia ustawień systemowych. Plany zasilania regulują sposób zarządzania energią, na przykład to, jak szybko komputer przechodzi w stan uśpienia albo jak bardzo ogranicza jasność ekranu przy pracy na baterii. Nie mają jednak nic wspólnego z warstwą wizualną czy dźwiękową. Z mojego doświadczenia wynika, że najczęściej wybierane błędne odpowiedzi dotyczą właśnie schematów dźwiękowych, bo wiele osób utożsamia je z ogólnymi motywami systemu. Tymczasem tylko kompozycje (motywy) zapewniają kompleksową zmianę stylistyki środowiska Windows w jednym miejscu, zgodnie z praktykami user-friendly, jakie są promowane przez Microsoft i innych dużych graczy na rynku. Dlatego warto zapamiętać: jeśli chcemy szybko odmienić wygląd i brzmienie pulpitu oraz ustawić wygaszacz, zawsze szukajmy zakładki z kompozycjami w ustawieniach personalizacji.
Pytanie 4
Aby zapewnić użytkownikom Active Directory możliwość logowania i korzystania z zasobów tej usługi w sytuacji awarii kontrolera domeny, trzeba
A. włączyć wszystkich użytkowników do grupy administratorzyTwoja odpowiedź
B. skopiować wszystkie zasoby sieciowe na każdy komputer w domenie
C. zainstalować dodatkowy kontroler domenyPoprawna odpowiedź
D. podarować wszystkim użytkownikom kontakt do Help Desk
Niepoprawna odpowiedź. Przekazywanie numeru do Help Desk jako metoda zapewnienia wsparcia w przypadku awarii kontrolera domeny nie jest wystarczającym rozwiązaniem. Choć pomoc techniczna może być istotna dla użytkowników w sytuacjach kryzysowych, sama informacja kontaktowa nie eliminuje problemów związanych z dostępem do zasobów Active Directory. W sytuacji awarii kontrolera, użytkownicy mogą nie mieć możliwości logowania się do systemu, co czyni pomoc zdalną nieefektywną. Dodatkowo dodawanie wszystkich użytkowników do grupy administratorzy stwarza poważne zagrożenia bezpieczeństwa, bowiem przyznanie szerokich uprawnień może prowadzić do nieautoryzowanego dostępu do krytycznych zasobów systemowych, a także zwiększyć ryzyko przypadkowych lub intencjonalnych usunięć danych. Kopiowanie zasobów sieci na każdy komputer w domenie to rozwiązanie niezwykle nieefektywne i kosztowne, które nie tylko zajmuje cenne zasoby dyskowe, ale również nie zapewnia centralnego zarządzania i kontroli dostępu, co jest kluczowe w środowisku Active Directory. Te podejścia do zarządzania dostępnością usług są niezgodne z najlepszymi praktykami branżowymi, które podkreślają znaczenie redundancji i planowania na wypadek awarii, a także konieczność stosowania zrównoważonych strategii zabezpieczeń i zarządzania użytkownikami.
Pytanie 5
Liczba 512(10) w systemie binarnym ma postać
A. 100000
B. 1000000
C. 1000000000Poprawna odpowiedź
D. 10000000Twoja odpowiedź
Niepoprawna odpowiedź. W tym zadaniu łatwo pomylić się przez samo liczenie zer, bo wszystkie podane zapisy wyglądają podobnie: jedynka i kilka zer. Trzeba jednak pamiętać, że w systemie binarnym dopisanie zera z prawej strony nie działa tak jak zwykłe „powiększenie liczby” w sensie potocznym, tylko oznacza przemnożenie wartości przez 2. Zapis 100000₂ oznacza 2⁵, czyli 32₍₁₀₎, a nie 512. Zapis 1000000₂ to 2⁶, czyli 64₍₁₀₎. Zapis 10000000₂ to 2⁷, czyli 128₍₁₀₎. Wszystkie te wartości są więc za małe, bo mają jedynkę ustawioną na zbyt niskiej pozycji bitowej. Poprawny zapis dla 512 musi mieć jedynkę przy wadze 2⁹, bo 2⁹ = 512. To daje 1000000000₂, czyli jedynkę i dziewięć zer. Typowy błąd myślowy polega na tym, że ktoś kojarzy 512 z dużą liczbą, ale nie przelicza pozycji bitów od prawej strony albo liczy liczbę cyfr zamiast wykładnika. W binarnym zapisie pozycyjnym ostatni bit ma wagę 2⁰, nie 2¹, i stąd często bierze się przesunięcie o jeden. Z mojego doświadczenia najlepiej działa prosta kontrola: jeśli widzisz zapis w stylu 1 i same zera, policz zera. Liczba zer jest wykładnikiem potęgi dwójki. Dla 512 potrzebujesz dziewięciu zer, bo to 2⁹. Taka umiejętność jest praktyczna przy analizie rozmiarów pamięci, adresów IP, masek podsieci, flag bitowych i ogólnie wszędzie tam, gdzie komputer operuje na bitach, a nie na wygodnym dla człowieka systemie dziesiętnym.
Pytanie 6Strzał
Industry Standard Architecture to standard magistrali, który określa, że szerokość szyny danych wynosi:
A. 128 bitów
B. 16 bitówPoprawna odpowiedź
C. 32 bitówTwoja odpowiedź
D. 64 bitów
Niepoprawna odpowiedź. Odpowiedzi, które wskazują na inne szerokości magistrali, jak 32 bity czy 64 bity, mogą być wynikiem pewnych nieporozumień o tym, jak rozwijały się architektury komputerowe. Wiele osób myśli, że nowsze technologie zawsze muszą mieć większe szerokości magistrali, a to nie zawsze jest prawda. Różne standardy architektoniczne są zaprojektowane pod konkretne potrzeby i wymagania. Na przykład 32 bity to już nowsze architektury x86, które zaczęły się pojawiać na początku lat 90. i dawały większą wydajność oraz możliwość pracy z większą ilością pamięci. Z kolei architektury 64-bitowe, które stały się normą w XXI wieku, radzą sobie z ogromnymi zbiorami danych, co jest super ważne w dzisiejszych czasach, gdy chodzi o obliczenia naukowe czy zarządzanie bazami danych. Ale te standardy nie pasują do kontekstu ISA, który opiera się na 16-bitowej szerokości magistrali. Takie nieporozumienia mogą prowadzić do złych decyzji w projektach IT, co może mieć wpływ na wydajność i koszty systemu. Warto znać tło historyczne rozwoju architektur, żeby podejmować lepsze decyzje technologiczne.
Pytanie 7Strzał
W systemie Blu-ray nośnik przeznaczony do jednokrotnego zapisu jest oznaczany jako
A. BD-ROMTwoja odpowiedź
B. BD-RE
C. BD-RPoprawna odpowiedź
D. BD
Niepoprawna odpowiedź. BD, BD-RE oraz BD-ROM to różne typy nośników Blu-ray, które pełnią inne funkcje niż BD-R, co często może prowadzić do nieporozumień. BD oznacza po prostu Blu-ray Disc, co jest ogólnym terminem dla wszystkich typów płyt Blu-ray, w tym BD-R, BD-RE i BD-ROM. Użytkownicy mogą pomylić BD z rodzajem nośnika, jednakże BD to termin, który nie definiuje, czy nośnik jest zapisowy, czy odczytowy. Z kolei BD-RE (Blu-ray Disc Rewritable) to nośnik, który umożliwia wielokrotne zapisywanie i usuwanie danych, co sprawia, że jest bardziej elastycznym rozwiązaniem, lecz nie spełnia wymogu „jednokrotnego zapisu”. BD-ROM (Blu-ray Disc Read-Only Memory) to kolejny rodzaj nośnika, który jest fabrycznie zapisany i przeznaczony tylko do odczytu, co oznacza, że użytkownik nie ma możliwości zapisania na nim własnych danych. Typowe błędy myślowe, które mogą prowadzić do niepoprawnych odpowiedzi, obejmują mylenie funkcji i możliwości tych nośników oraz brak zrozumienia ich zastosowania w praktycznych scenariuszach. Dlatego ważne jest, aby zrozumieć, że BD-R jest unikalnym nośnikiem, który umożliwia jednorazowy zapis, co czyni go idealnym do archiwizacji i przechowywania danych, podczas gdy pozostałe typy nośników mają inne przeznaczenie.
Pytanie 8
W której fizycznej topologii awaria jednego komputera powoduje przerwanie pracy całej sieci?
A. PierścieniaPoprawna odpowiedź
B. Drzewa
C. Magistrali
D. SiatkiTwoja odpowiedź
Niepoprawna odpowiedź. Topologie magistrali, siatki i drzewa różnią się od pierścienia pod względem struktury i sposobu działania, co wpływa na ich odporność na awarie. W topologii magistrali wszystkie urządzenia są podłączone do pojedynczego kabla, co sprawia, że awaria kabla prowadzi do przerwania komunikacji całej sieci. W praktyce, jeśli jeden segment magistrali ulegnie uszkodzeniu, to wszystkie urządzenia w tej sieci przestaną być w stanie komunikować się ze sobą. Użytkownicy mylnie mogą sądzić, że magistrala jest bardziej odporna na awarie, ponieważ jest łatwiejsza w instalacji i tańsza, jednak jej kruchość w obliczu uszkodzeń jest istotnym problemem w większych sieciach. Topologia siatki zapewnia większą redundancję dzięki wielokrotnym połączeniom między węzłami, co oznacza, że uszkodzenie jednego węzła nie wpływa na funkcjonowanie całej sieci. Użytkownicy mogą mylnie myśleć, że siatka jest podobna do pierścienia, ale w rzeczywistości siatka umożliwia różne trasy dla danych, co zwiększa stabilność. Z kolei topologia drzewa, będąca hybrydą magistrali i gwiazdy, również prezentuje wyzwania związane z awariami. Uszkodzenie węzła w hierarchii drzewa może prowadzić do problemów z dostępnością, ale niekoniecznie do całkowitego zatrzymania sieci, co czyni ją bardziej odporną na awarie w porównaniu do magistrali. W związku z tym, kluczowe jest zrozumienie, że różne topologie mają swoje unikalne właściwości, które wpływają na ich odporność na uszkodzenia oraz na efektywność komunikacji w sieci.
Pytanie 9
Jak nazywa się program, który pozwala na interakcję pomiędzy kartą sieciową a systemem operacyjnym?
A. komunikator.
B. middleware.
C. sterownik.Twoja odpowiedź
D. detektor.
Poprawna odpowiedź. Sterownik to oprogramowanie, które umożliwia komunikację między kartą sieciową a systemem operacyjnym. Odpowiada za przekazywanie poleceń z systemu operacyjnego do sprzętu oraz z powrotem, zapewniając prawidłowe funkcjonowanie urządzenia w systemie komputerowym. Przykładem zastosowania sterownika jest jego rola w konfiguracji i zarządzaniu typowymi operacjami sieciowymi, np. w przypadku drukowania przez sieć, gdzie sterownik drukarki komunikuje się z systemem operacyjnym, aby zapewnić prawidłowe przesyłanie danych. Dobre praktyki w branży obejmują regularne aktualizowanie sterowników, co pozwala na poprawę wydajności, bezpieczeństwa i wsparcia dla nowych funkcjonalności. Utrzymywanie aktualnych sterowników jest kluczowe dla minimalizacji problemów z kompatybilnością oraz zapewnienia optymalizacji działania podzespołów sprzętowych. Ponadto, sterowniki są często zgodne z określonymi standardami, takimi jak Plug and Play, co ułatwia ich instalację i konfigurację.
Pytanie 10
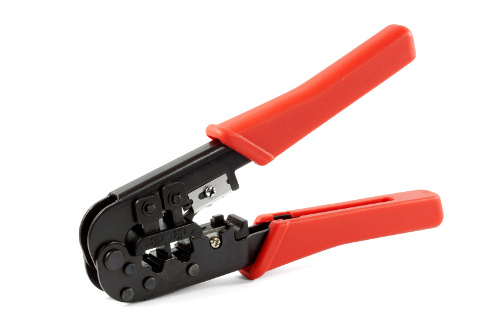
Na fotografii przedstawiono
A. reflektometr.
B. zaciskarkę wtyków RJ45.Twoja odpowiedź
C. tester sieciowy.
D. zaciskarkę do tulejek.
Poprawna odpowiedź. Na fotografii widać zaciskarkę wtyków RJ45, a dokładniej narzędzie do zarabiania złączy typu 8P8C, potocznie nazywanych RJ45. Rozpoznaje się ją po charakterystycznym gnieździe na wtyk modularny, szczękach dociskających styki oraz często wbudowanym nożu do przycinania i ściągania izolacji z przewodu UTP albo FTP. Takiego narzędzia używa się przy wykonywaniu kabli sieciowych Ethernet, np. patchcordów kategorii 5e lub 6. W praktyce przewody układa się we wtyku zgodnie ze standardem T568A albo T568B według norm okablowania strukturalnego, np. ANSI/TIA-568 oraz ISO/IEC 11801. Moim zdaniem to jedno z tych narzędzi, które każdy technik informatyk powinien umieć rozpoznać od razu, bo na pracowni sieciowej pojawia się bardzo często. Dobra praktyka jest taka, żeby nie rozplatać par przewodów bardziej niż trzeba, równo przyciąć żyły, wsunąć je do końca wtyku i dopiero wtedy zacisnąć. Po zaciśnięciu kabel warto sprawdzić testerem okablowania, bo sam wygląd wtyku nie gwarantuje jeszcze poprawnego połączenia pinów.
Pytanie 11
Aby uzyskać adres IPv4, za pomocą usługi DHCP, komputer kliencki wysyła żądania z portu
A. 67
B. 68Twoja odpowiedź
C. 53
D. 80
Poprawna odpowiedź. Poprawna odpowiedź to port 68, bo dokładnie tak działa standardowy mechanizm DHCP opisany w RFC 2131. W praktyce jest tak: serwer DHCP nasłuchuje na porcie UDP 67, a klient DHCP (czyli zwykły komputer, laptop, drukarka sieciowa itp.) wysyła i odbiera swoje komunikaty DHCP właśnie z portu UDP 68. Dlatego mówi się, że „komputer kliencki korzysta z portu 68”. Ramki DHCP (DISCOVER, REQUEST itp.) idą z portu 68 klienta na port 67 serwera. To rozdzielenie portów ułatwia działanie mechanizmów sieciowych, np. relay agentów (DHCP relay) i filtrów w firewallach. W realnej konfiguracji sieci, gdy coś nie działa z przydzielaniem adresów IP, bardzo często sprawdza się, czy na trasie nie są zablokowane porty UDP 67/68. Dobrym nawykiem jest pamiętać: 67 – serwer, 68 – klient. Moim zdaniem warto to po prostu wbić w głowę, bo pojawia się w testach, ale też w codziennej pracy administratora. Przy analizie ruchu w Wiresharku od razu widać pakiety DHCP po tych portach i można szybko odróżnić, co wysyła klient, a co odpowiada serwer. To też pomaga zrozumieć, czemu komputer bez adresu IP (jeszcze w stanie 0.0.0.0) potrafi dogadać się z serwerem w innej podsieci – korzysta z broadcastów na konkretnych portach UDP i nie potrzebuje na tym etapie pełnej konfiguracji sieci. Dobra praktyka w firmowych zaporach to zawsze zezwolenie na UDP 67/68 w sieciach, gdzie ma działać automatyczna konfiguracja IP, inaczej DHCP po prostu nie ruszy.
Pytanie 12
Który z protokołów jest używany w komunikacji głosowej przez internet?
A. HTTPTwoja odpowiedź
B. FTP
C. SIPPoprawna odpowiedź
D. NetBEUI
Niepoprawna odpowiedź. FTP (File Transfer Protocol) jest protokołem używanym do przesyłania plików w sieci. Jego głównym zastosowaniem jest umożliwienie przesyłania plików między klientem a serwerem, co jest zupełnie inną funkcjonalnością niż ta, którą oferuje telefonia internetowa. Protokół ten operuje na innej warstwie modelu OSI i nie jest przystosowany do zarządzania sesjami audio-wideo, co jest kluczowe dla SIP. HTTP (Hypertext Transfer Protocol) jest kolejnym protokołem, który koncentruje się na przesyłaniu danych, głównie w kontekście stron internetowych. Chociaż w niektórych przypadkach może wspierać komunikację wideo poprzez technologie takie jak WebRTC, nie jest on zaprojektowany specjalnie do zarządzania sesjami głosowymi czy wideokonferencjami. NetBEUI (NetBIOS Extended User Interface) to protokół sieciowy, który był używany głównie w sieciach lokalnych, ale nie ma zastosowania w kontekście szerokopasmowej telefonii internetowej. Typowym błędem jest utożsamianie różnych protokołów z ich zastosowaniem w określonych obszarach, co prowadzi do mylnych wniosków o ich funkcjonalności. W kontekście telefonii internetowej, kluczowe jest zrozumienie, że protokoły muszą być zaprojektowane do obsługi specyficznych funkcji, takich jak nawiązywanie i zarządzanie sesjami komunikacyjnymi, co jest domeną SIP.
Pytanie 13
Jakie czynności należy wykonać, aby przygotować nowego laptopa do użytkowania?
A. Zainstalowanie baterii, podłączenie zasilania zewnętrznego, uruchomienie laptopa, instalacja systemu, wyłączenie laptopa po zakończeniu instalacji systemu operacyjnegoPoprawna odpowiedź
B. Uruchomienie laptopa, zainstalowanie baterii, instalacja systemu operacyjnego, podłączenie zasilania zewnętrznego, wyłączenie laptopa po zakończeniu instalacji systemu operacyjnego
C. Podłączenie zasilania zewnętrznego, uruchomienie laptopa, instalacja systemu, zainstalowanie baterii, wyłączenie laptopa po zakończeniu instalacji systemu operacyjnegoTwoja odpowiedź
D. Podłączenie zasilania zewnętrznego, uruchomienie laptopa, zainstalowanie baterii, instalacja systemu, wyłączenie laptopa po zakończeniu instalacji systemu operacyjnego
Niepoprawna odpowiedź. Przygotowanie nowego laptopa do pracy to proces, który wymaga zachowania odpowiedniej kolejności czynności, aby zapewnić prawidłowe działanie urządzenia. Podłączenie laptopa do zasilania sieciowego przed włączeniem go i instalacją systemu operacyjnego sugeruje, że użytkownik zakłada, iż laptop jest w pełni naładowany lub że nie ma potrzeby korzystania z baterii, co jest błędne. W rzeczywistości, montaż baterii powinien być pierwszym krokiem, aby w przypadku nagłego odłączenia od zasilania zewnętrznego, laptop mógł kontynuować działanie. Włączenie laptopa bez uprzedniego zainstalowania systemu operacyjnego jest również nieprawidłowe, ponieważ wiele funkcji systemowych wymaga uruchomienia właściwego oprogramowania. Takie podejście prowadzi do sytuacji, w której użytkownik może doświadczyć braku dostępu do kluczowych funkcji systemowych, co negatywnie wpływa na efektywność pracy. Z kolei zainstalowanie systemu operacyjnego po uruchomieniu laptopa bez baterii może skutkować ryzykiem utraty danych w przypadku nagłego zaniku zasilania. Te błędy popełniane podczas konfiguracji mogą prowadzić do frustracji oraz opóźnień w rozpoczęciu pracy, dlatego ważne jest, aby przestrzegać ustalonych standardów i dobrych praktyk w zakresie przygotowania nowego sprzętu.
Pytanie 14
W filmie przedstawiono konfigurację ustawień maszyny wirtualnej. Wykonywana czynność jest związana z
A. wybraniem pliku z obrazem dysku.Poprawna odpowiedź
B. dodaniem drugiego dysku twardego.
C. ustawieniem rozmiaru pamięci wirtualnej karty graficznej.
D. konfigurowaniem adresu karty sieciowej.Twoja odpowiedź
Niepoprawna odpowiedź. W konfiguracji maszyny wirtualnej bardzo łatwo pomylić różne opcje, bo wszystko jest w jednym oknie i wygląda na pierwszy rzut oka dość podobnie. Ustawienia pamięci wideo, dodawanie dysków, obrazy ISO, karty sieciowe – to wszystko siedzi zwykle w kilku zakładkach i początkujący użytkownicy mieszają te pojęcia. Ustawienie rozmiaru pamięci wirtualnej karty graficznej dotyczy tylko tego, ile pamięci RAM zostanie przydzielone emulatorowi GPU. Ta opcja znajduje się zazwyczaj w sekcji „Display” lub „Ekran” i pozwala poprawić płynność pracy środowiska graficznego, ale nie ma nic wspólnego z wybieraniem pliku obrazu dysku czy instalacją systemu operacyjnego. To jest po prostu parametr wydajnościowy. Z kolei dodanie drugiego dysku twardego polega na utworzeniu nowego wirtualnego dysku (np. nowy plik VDI, VHDX) lub podpięciu już istniejącego i przypisaniu go do kontrolera dyskowego w maszynie. Ta operacja rozszerza przestrzeń magazynową VM, ale nie wskazuje konkretnego obrazu instalacyjnego – zwykle nowy dysk jest pusty i dopiero system w maszynie musi go sformatować. Kolejne częste nieporozumienie dotyczy sieci: konfigurowanie adresu karty sieciowej w maszynie wirtualnej to zupełnie inna para kaloszy. W ustawieniach hypervisora wybieramy tryb pracy interfejsu (NAT, bridge, host‑only, internal network itd.), a adres IP najczęściej i tak ustawia się już wewnątrz systemu operacyjnego, tak samo jak na zwykłym komputerze. To nie ma żadnego związku z plikami obrazów dysków – sieć służy do komunikacji, a nie do uruchamiania czy montowania nośników. Typowy błąd myślowy polega na tym, że użytkownik widząc „dysk”, „pamięć” albo „kontroler”, zakłada, że każda z tych opcji musi dotyczyć tego samego obszaru konfiguracji. W rzeczywistości standardowe podejście w wirtualizacji jest takie, że wybór pliku obrazu dysku odbywa się w sekcji pamięci masowej: tam dodaje się wirtualny napęd (HDD lub CD/DVD) i dopiero przy nim wskazuje konkretny plik obrazu. Oddzielenie tych funkcji – grafiki, dysków, sieci – jest kluczowe, żeby świadomie konfigurować maszyny i unikać później dziwnych problemów z uruchamianiem systemu czy brakiem instalatora.
Pytanie 15
Jaką prędkość przesyłu danych określa standard sieci Ethernet IEEE 802.3z?
A. 1 Gb/sPoprawna odpowiedź
B. 100 Mb/s
C. 10 Mb/sTwoja odpowiedź
D. 100 Gb/s
Niepoprawna odpowiedź. Wybór innej prędkości, takiej jak 100 Mb/s, 100 Gb/s czy 10 Mb/s, pokazuje, że mogło tu dojść do jakiegoś nieporozumienia ze standardami Ethernet. Przykładowo, 100 Mb/s to Fast Ethernet, który był przed Gigabit Ethernetem i nie ma tej samej prędkości. Chociaż jeszcze gdzieś to można spotkać, to zdecydowanie nie spełnia dzisiejszych wymagań. Z drugiej strony 100 Gb/s odnosi się do 802.3ba, który jest nowszy i super szybki, ale nie ma nic wspólnego z 802.3z, które definiuje te 1 Gb/s. Przydzielenie tej wartości do 802.3z świadczy o jakimś nieporozumieniu w temacie rozwoju standardów Ethernet oraz ich różnorodnych zastosowań. A jeśli chodzi o 10 Mb/s, to jest to już jedna z najstarszych technologii Ethernet, która teraz praktycznie nie znajduje zastosowania komercyjnego. Wybór którejkolwiek z tych prędkości w odniesieniu do 802.3z jest więc technicznie niepoprawny. Wiedza o tych standardach oraz ich zastosowaniach jest naprawdę potrzebna, zwłaszcza dla inżynierów sieciowych i wszystkich w IT, żeby móc projektować nowoczesne i wydajne systemy komunikacyjne.
Pytanie 16
Skaner antywirusowy zidentyfikował niechciane oprogramowanie. Z opisu wynika, że jest to dialer, który pozostawiony w systemie
A. zainfekuje załączniki wiadomości email
B. zaatakuje sektor rozruchowy dysku
C. uzyska pełną kontrolę nad komputeremTwoja odpowiedź
D. połączy się z płatnymi numerami telefonicznymi przy użyciu modemuPoprawna odpowiedź
Niepoprawna odpowiedź. Niektóre z zaproponowanych odpowiedzi są mylące i nie oddają rzeczywistych zagrożeń związanych z dialerami. Pierwsza z błędnych odpowiedzi sugeruje, że dialer zaatakuje rekord startowy dysku. To nie jest prawidłowe, ponieważ dialery nie ingerują w struktury systemowe, takie jak rekord startowy dysku. Rekord startowy dysku jest kluczowym elementem, który pozwala systemowi operacyjnemu na uruchomienie, a jego usunięcie prowadziłoby do całkowitego zablokowania systemu, co nie jest celem dialerów. Kolejna odpowiedź zakłada, że dialer zainfekuje załączniki poczty internetowej, co również jest niepoprawne, ponieważ dialery nie działają poprzez e-maile, lecz bezpośrednio łączą się z siecią telefoniczną. Inna z propozycji mówi o przejęciu pełnej kontroli nad komputerem. Chociaż złośliwe oprogramowanie może mieć takie zdolności, dialery są specyficznie skoncentrowane na generowaniu kosztów poprzez połączenia telefoniczne, a nie na kradzieży danych czy przejmowaniu kontroli nad systemem. Takie myślenie, że dialery są kompleksowymi narzędziami do ataku na systemy komputerowe, wprowadza w błąd i może prowadzić do bagatelizowania zagrożenia. Ważne jest, aby zrozumieć specyfikę zagrożeń i stosować odpowiednie środki zapobiegawcze, aby skutecznie chronić się przed dialerami oraz innymi rodzajami złośliwego oprogramowania.
Pytanie 17Strzał
Każdorazowo automatycznie szyfrowany staje się plik, który został zaszyfrowany przez użytkownika za pomocą systemu NTFS 5.0, w momencie
A. gdy jest kopiowany przez siećTwoja odpowiedź
B. gdy inny użytkownik próbuje go odczytać
C. kiedy jest wysyłany pocztą e-mail
D. gdy jest zapisywany na dyskuPoprawna odpowiedź
Niepoprawna odpowiedź. Podczas analizy błędnych odpowiedzi należy zauważyć, że odczytywanie pliku przez innego użytkownika nie powoduje automatycznego szyfrowania. W rzeczywistości, jeśli plik jest już zaszyfrowany, inny użytkownik nie ma możliwości jego odczytania bez odpowiednich uprawnień i kluczy. To prowadzi do mylnego wniosku, że proces szyfrowania zachodzi w momencie, gdy plik jest otwierany przez innego użytkownika, co jest nieprawdziwe i może wynikać z braku zrozumienia, jak działa EFS w NTFS. Kopiowanie pliku przez sieć również nie powoduje automatycznego szyfrowania. Plik zostaje skopiowany w stanie, w jakim aktualnie się znajduje, a szyfrowanie nie jest w tym przypadku stosowane, chyba że zainicjowane zostanie przez użytkownika w trakcie procesu kopiowania. Wysyłanie pliku pocztą e-mail również nie wprowadza automatycznego szyfrowania; plik wysyłany jest w formie, w jakiej został zapisany. Często pojawia się błędne zrozumienie, że szyfrowanie działa w czasie rzeczywistym na każdym etapie interakcji z plikiem, co jest niezgodne z rzeczywistością. Dlatego kluczowe jest, aby użytkownicy byli świadomi, że szyfrowanie automatycznie ma miejsce podczas zapisywania pliku, a nie przy innych interakcjach, co jest fundamentalnym aspektem ochrony danych w złożonych systemach operacyjnych.
Pytanie 18
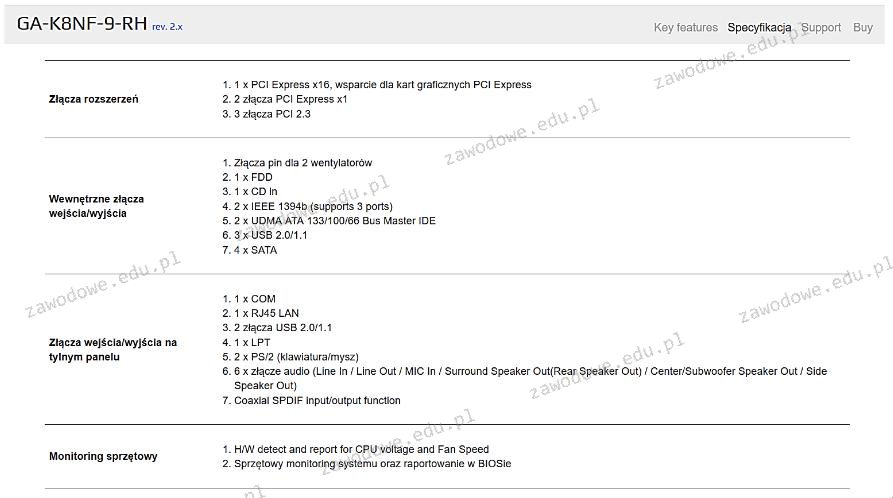
Na przedstawionym rysunku znajduje się fragment dokumentacji technicznej płyty głównej GA-K8NF-9-RH rev. 2.x. Z tego wynika, że maksymalna liczba kart rozszerzeń, które można zamontować (pomijając interfejs USB), wynosi
A. 3
B. 6Twoja odpowiedź
C. 2
D. 5
Poprawna odpowiedź. Poprawna odpowiedź to 6 ponieważ na płycie głównej GA-K8NF-9-RH rev. 2.x dostępne są złącza rozszerzeń umożliwiające zamontowanie do sześciu kart rozszerzeń. Dokumentacja techniczna wskazuje na obecność jednego złącza PCI Express x16 które jest typowo wykorzystywane do instalacji kart graficznych co w praktyce umożliwia korzystanie z najnowszych technologii związanych z wyświetlaniem obrazu i obsługą multimediów. Dodatkowo dostępne są dwa złącza PCI Express x1 oraz trzy złącza PCI co daje łącznie sześć miejsc na różne karty rozszerzeń takie jak karty dźwiękowe sieciowe czy kontrolery pamięci masowej. Ważne jest aby zwrócić uwagę na standardy jak PCI Express który oferuje szybsze przesyłanie danych w porównaniu do starszego standardu PCI co jest korzystne dla wydajności systemu. W praktyce takie możliwości rozbudowy pozwalają na znaczną elastyczność w dostosowywaniu komputera do indywidualnych potrzeb użytkownika jak również na przyszłe modernizacje sprzętu co jest zgodne z najlepszymi praktykami w branży IT.
Pytanie 19
Do jakiej grupy w systemie Windows Server 2008 powinien być przypisany użytkownik odpowiedzialny jedynie za archiwizację danych zgromadzonych na dysku serwera?
A. Użytkownicy domeny
B. Operatorzy kopii zapasowychTwoja odpowiedź
C. Użytkownicy zaawansowani
D. Użytkownicy pulpitu zdalnego
Poprawna odpowiedź. Operatorzy kopii zapasowych w Windows Server 2008 to naprawdę ważna grupa. Mają specjalne uprawnienia, które pozwalają im na tworzenie kopii zapasowych oraz przywracanie danych. Użytkownicy, którzy są w tej grupie, mogą korzystać z narzędzi, jak Windows Server Backup, żeby zabezpieczyć istotne dane na serwerze. Na przykład, mogą ustawić harmonogram regularnych kopii zapasowych, co jest super istotne dla ciągłości działania organizacji. Warto, żeby każda firma miała swoje procedury dotyczące tworzenia kopii zapasowych, w tym ustalanie, co powinno być archiwizowane i jak często to robić. Ciekawe jest podejście 3-2-1, gdzie przechowujesz trzy kopie danych na dwóch różnych nośnikach, z jedną kopią w innym miejscu. To wszystko pokazuje, że przypisanie użytkownika do grupy operatorów kopii zapasowych jest nie tylko zgodne z technicznymi wymaganiami, ale też z najlepszymi praktykami w zarządzaniu danymi.
Pytanie 20Strzał
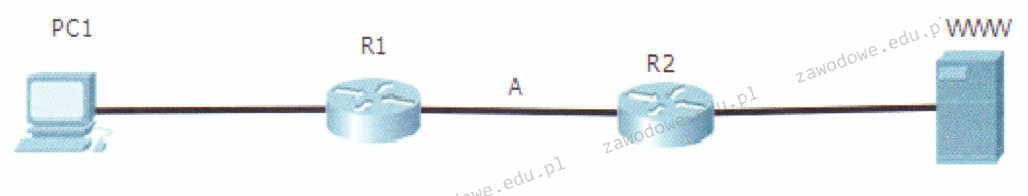
Ramka z informacjami przesyłanymi z komputera PC1 do serwera www znajduje się pomiędzy routerem R1 a routerem R2 w punkcie A). Jakie adresy są w niej zawarte?
A. Źródłowy adres IP komputera PC1, docelowy adres IP serwera, adres źródłowy MAC komputera PC1, adres docelowy MAC serwera
B. Źródłowy adres IP komputera PC1, docelowy adres IP serwera, adres źródłowy MAC routera R1, adres docelowy MAC routera R1Poprawna odpowiedź
C. Źródłowy adres IP routera R1, docelowy adres IP routera R2, adres źródłowy MAC komputera PC1, adres docelowy MAC serweraTwoja odpowiedź
D. Źródłowy adres IP komputera PC1, docelowy adres IP routera R2, adres źródłowy MAC komputera PC1, adres docelowy MAC serwera
Niepoprawna odpowiedź. Pierwszy błąd logiczny polega na niewłaściwej interpretacji adresów IP i MAC w kontekście trasowania danych pomiędzy ruterami. Adres IP komputera PC1 i serwera WWW pozostają niezmienione podczas całej podróży pakietu, niezależnie od liczby ruterów, które napotkają po drodze. Wprowadzenie zmienności w odniesieniu do adresów IP rutera R1 i R2, jak w niektórych błędnych odpowiedziach, jest nieporozumieniem, ponieważ adresy IP w nagłówku IP pakietu nie zmieniają się. Kluczowe jest zrozumienie, że rolą rutera jest przetwarzanie i przesyłanie danych na podstawie adresów IP, ale na poziomie warstwy łącza danych adresy MAC są aktualizowane w każdej sieci lokalnej. Dlatego źródłowy i docelowy adres MAC mogą zmieniać się przy każdym przeskoku, w przeciwieństwie do adresów IP. Również błędne jest założenie, że adres MAC komputera PC1 lub serwera WWW mógłby pojawić się bezpośrednio w tej ramce, ponieważ adresy MAC są związane z najbliższym urządzeniem przeskokowym. Te nieporozumienia mogą być wynikiem pomylenia pojęć dotyczących modelu OSI i konkretnych funkcji ruterów oraz switchów. Zrozumienie tego procesu jest kluczowe dla prawidłowego projektowania i zarządzania sieciami komputerowymi, a unikanie takich błędów zapewnia skuteczną i bezpieczną komunikację sieciową.
Pytanie 21
Liczba 563 (8) w systemie szesnastkowym to
A. 317
B. 173Poprawna odpowiedź
C. 371
D. 713Twoja odpowiedź
Niepoprawna odpowiedź. W przypadku konwersji liczby 563 zapisanej w systemie ósemkowym na system szesnastkowy, pewne błędy mogą prowadzić do mylnych wyników. Jednym z typowych błędów jest pominięcie etapu konwersji z systemu ósemkowego do dziesiętnego. Na przykład, jeśli ktoś spróbuje bezpośrednio przekształcić 563 (8) na system szesnastkowy, może sięgnąć po nieodpowiednie metody, które nie uwzględniają wartości pozycji w systemach liczbowych. Dodatkowo, osoby mogą błędnie interpretować wartości reszt w trakcie dzielenia, co prowadzi do uzyskania błędnych wartości końcowych. Kolejnym powszechnym błędem jest mylenie systemów liczbowych, gdzie prawdopodobnie zamienia się liczby w systemie dziesiętnym na szesnastkowy bez wcześniejszej konwersji z systemu ósemkowego. W rezultacie mogą pojawić się liczby takie jak 713 czy 371, które są wynikiem błędnych obliczeń lub niepoprawnych konwersji. Ważne jest, aby zrozumieć podstawy konwersji liczbowych oraz poprawnie stosować metody przeliczeniowe, aby uniknąć pomyłek, które są typowe w programowaniu i matematyce. Stosowanie dobrych praktyk, takich jak dokładne sprawdzanie obliczeń i używanie narzędzi online do konwersji, może pomóc w eliminacji takich błędów.
Pytanie 22
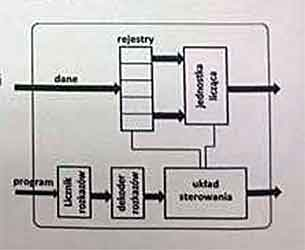
Rejestry widoczne na diagramie procesora mają rolę
A. przechowywania argumentów obliczeńTwoja odpowiedź
B. zapisywania adresu do kolejnej funkcji programu
C. zarządzania wykonywaniem programu
D. realizowania operacji arytmetycznych
Poprawna odpowiedź. Rejestry w procesorze odgrywają kluczową rolę w przechowywaniu argumentów obliczeń co jest niezbędne do efektywnego wykonywania operacji arytmetycznych i logicznych. W architekturze komputerowej rejestry są szybkimi pamięciami które umożliwiają przetwarzanie danych bez konieczności częstego sięgania do pamięci operacyjnej RAM co znacznie przyspiesza działanie procesora. Na przykład w operacjach algebraicznych jak dodawanie czy mnożenie rejestry przechowują liczby które są przetwarzane przez jednostkę arytmetyczno-logiczna ALU. Ponadto rejestry są używane do przechowywania tymczasowych wyników obliczeń co pozwala na realizację złożonych operacji w serii kroków. Dobrymi praktykami branżowymi jest optymalizacja kodu aby jak najlepiej wykorzystać dostępne rejestry co przekłada się na wydajność aplikacji. Wiele nowoczesnych procesorów implementuje zestawy rejestrów specjalizujących się w określonych zadaniach jak SIMD dla operacji wektorowych co jest przykładem zaawansowanego wykorzystania rejestrów w celu poprawy wydajności obliczeń równoległych
Pytanie 23
Do jakiej warstwy modelu ISO/OSI odnosi się segmentacja danych, komunikacja w trybie połączeniowym przy użyciu protokołu TCP oraz komunikacja w trybie bezpołączeniowym z protokołem UDP?
A. Warstwa sieciowaTwoja odpowiedź
B. Warstwa fizyczna
C. Warstwa transportowaPoprawna odpowiedź
D. Warstwa łącza danych
Niepoprawna odpowiedź. Warstwy modelu ISO/OSI, takie jak Łącza danych, Fizyczna i Sieciowa, nie są odpowiednie dla zadań związanych z segmentowaniem danych oraz komunikacją w trybie połączeniowym i bezpołączeniowym. Warstwa Łącza danych zajmuje się przede wszystkim odpowiedzialnością za przesyłanie ramek danych między urządzeniami w tej samej sieci, a także wykrywaniem i ewentualną korekcją błędów na tym poziomie. To jest kluczowe dla zapewnienia poprawności transmisji na poziomie lokalnym, ale nie obejmuje zarządzania połączeniem czy segmentowaniem danych. Warstwa Fizyczna definiuje fizyczne aspekty transmisji, takie jak sygnały elektryczne, światłowodowe czy radiowe, ale nie zajmuje się strukturą danych ani ich organizacją w kontekście aplikacji. Z kolei warstwa Sieciowa odpowiada za trasowanie pakietów między różnymi sieciami oraz obsługę adresacji, co jest fundamentalne dla komunikacji w rozproszonych systemach komputerowych, ale nie dotyczy szczegółów dotyczących połączenia i segmentacji informacji. Typowe błędy w myśleniu mogą obejmować mylenie funkcji warstw oraz ignorowanie specyfikacji protokołów, co prowadzi do nieprawidłowych interpretacji ich roli w ramach modelu ISO/OSI. Zrozumienie, która warstwa odpowiedzialna jest za konkretne aspekty komunikacji, jest kluczowe dla efektywnego projektowania i zarządzania sieciami komputerowymi oraz aplikacjami sieciowymi.
Pytanie 24
Po zainstalowaniu z domyślnymi uprawnieniami, system Windows XP nie obsługuje formatu systemu plików
A. EXTTwoja odpowiedź
B. NTFS
C. FAT32
D. FAT16
Poprawna odpowiedź. Odpowiedź "EXT" jest poprawna, ponieważ system Windows XP nie obsługuje systemu plików EXT, który jest standardowym systemem plików stosowanym w systemach operacyjnych Linux. Windows XP obsługuje inne systemy plików, takie jak NTFS, FAT16 i FAT32, ale nie EXT. Praktyczne zastosowanie tej wiedzy polega na tym, że podczas pracy z systemem Windows XP nie będzie możliwości montowania partycji sformatowanych w systemie EXT, co może być istotne dla administratorów systemów, którzy muszą integrować urządzenia z różnymi systemami operacyjnymi. Zrozumienie poszczególnych systemów plików jest kluczowe w kontekście zarządzania danymi i dostępem do nich w złożonych środowiskach informatycznych. Stosowanie odpowiedniego systemu plików w zależności od OS zapewnia optymalną wydajność oraz bezpieczeństwo danych.
Pytanie 25
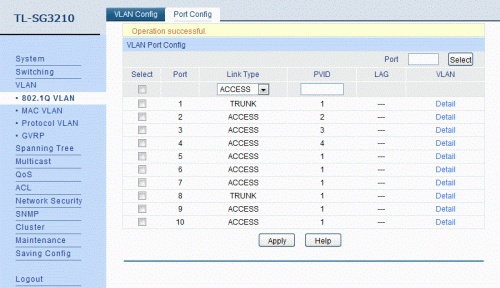
Na ilustracji przedstawiono konfigurację przełącznika z utworzonymi sieciami VLAN. Którymi portami można przesyłać oznaczone ramki z różnych sieci VLAN?
A. 5 i 6
B. 1 i 5
C. 1 i 8Twoja odpowiedź
D. 2 i 3
Poprawna odpowiedź. Poprawna odpowiedź to porty 1 i 8, ponieważ na zrzucie ekranu w kolumnie „Link Type” widać, że tylko te dwa porty mają ustawiony typ TRUNK. W przełącznikach zgodnych z IEEE 802.1Q właśnie port trunk służy do przesyłania ramek oznaczonych tagiem VLAN (czyli z dołączonym znacznikiem 802.1Q). Porty skonfigurowane jako ACCESS obsługują tylko jedną, nieoznakowaną sieć VLAN – przełącznik zdejmuje z ramek ewentualny tag przychodzący i wysyła je dalej jako ruch z jednej, przypisanej VLAN (PVID). Dlatego przez porty ACCESS nie powinny przechodzić ramki tagowane z wielu VLAN-ów. Na praktycznym przykładzie: jeśli łączysz dwa przełączniki, które mają kilka VLAN-ów (np. VLAN 10 – biuro, VLAN 20 – serwis, VLAN 30 – goście), to łącze między przełącznikami konfigurujesz jako TRUNK. Wtedy po jednym kablu idą ramki z wielu VLAN-ów, a dzięki tagom 802.1Q każdy przełącznik wie, do której sieci logicznej przypisać daną ramkę. Porty access zostawiasz do podłączania pojedynczych hostów, drukarek, kamer IP itd., które zazwyczaj nie muszą znać pojęcia VLAN. Moim zdaniem warto zapamiętać prostą zasadę: tagowane ramki = trunk, nietagowane dla końcówek = access. W wielu firmowych sieciach standardem jest, że wszystkie połączenia między przełącznikami, routerami, serwerami wirtualizacji itp. są trunkami, a gniazdka do komputerów użytkowników pracują jako access. Takie podejście ułatwia segmentację sieci, poprawia bezpieczeństwo i zgodne jest z dobrymi praktykami projektowania sieci LAN. Widać to dokładnie na tym przykładzie – tylko porty 1 i 8 nadają się do przenoszenia wielu VLAN-ów w formie oznakowanej.
Pytanie 26
Jaki adres IP został przypisany do hosta na interfejsie sieciowym eth0?
Poprawna odpowiedź. Adres IP 128.171.104.26 jest właściwie skonfigurowany na karcie sieciowej eth0, co można zweryfikować poprzez polecenie ifconfig w systemie Linux. Adresy IP są podstawowymi elementami identyfikującymi urządzenia w sieci i każde urządzenie musi mieć unikalny adres IP w danej podsieci. W tym przypadku, adres 128.171.104.26 jest adresem klasy B, co oznacza, że jego zakres to od 128.0.0.0 do 191.255.255.255. Adresy klasy B mają maskę podsieci domyślną 255.255.0.0, ale tutaj widzimy niestandardową maskę 255.255.255.0, co oznacza, że używana jest podsieć o mniejszych rozmiarach. W praktyce, takie adresowanie może być użyte do organizacji sieci firmowych, gdzie większe sieci są dzielone na mniejsze segmenty w celu lepszego zarządzania ruchem. Zasady dobrych praktyk zalecają, aby zawsze używać poprawnych adresów IP i masek podsieci, aby uniknąć konfliktów adresów i zapewnić prawidłowe przekazywanie danych w sieci. Zrozumienie tych podstawowych koncepcji jest kluczowe dla każdego administratora sieci.
Pytanie 27
Jakie właściwości posiada topologia fizyczna sieci opisana w ramce?
jedna transmisja w danym momencie
wszystkie urządzenia podłączone do sieci nasłuchują podczas transmisji i odbierają jedynie pakiety zaadresowane do nich
trudno zlokalizować uszkodzenie kabla
sieć może przestać działać po uszkodzeniu kabla głównego w dowolnym punkcie
A. GwiazdaTwoja odpowiedź
B. MagistralaPoprawna odpowiedź
C. Siatka
D. Rozgłaszająca
Niepoprawna odpowiedź. Topologia gwiazdy polega na centralnym urządzeniu, takim jak przełącznik, do którego podłączone są wszystkie inne węzły sieci. Dzięki temu awaria jednego kabla nie wpływa na działanie całej sieci, co jest jedną z głównych zalet tej topologii. Z drugiej strony, awaria centralnego węzła unieruchamia całą sieć, co wymaga stosowania niezawodnych rozwiązań centralnych. Topologia rozgłaszania, często mylona z magistralą, w rzeczywistości odnosi się do sposobu przesyłania danych, gdzie wiadomości są wysyłane do wszystkich węzłów, ale tylko przeznaczone odbiorniki odbierają dane. Jest to bardziej sposób przesyłania danych niż fizyczna struktura. Topologia siatki jest złożoną siecią, gdzie każde urządzenie jest połączone z kilkoma innymi, co zapewnia wysoką redundancję i niezawodność. Awaria jednego lub kilku połączeń nie wpływa znacząco na pracę sieci, co czyni ją idealnym rozwiązaniem dla krytycznych aplikacji, mimo wyższych kosztów implementacji i złożoności zarządzania. Wybór odpowiedniej topologii zależy od specyficznych potrzeb i zasobów organizacji, jak również od wymagań dotyczących skalowalności, niezawodności i kosztów zarządzania. Magistrala, choć prosta, wprowadza ograniczenia, które w nowoczesnych sieciach często czynią ją niepraktyczną w porównaniu z innymi strukturami.
Pytanie 28
Jaką maksymalną długość kabla typu skrętka pomiędzy panelem krosowniczym a gniazdem abonenckim przewiduje norma PN-EN 50174-2?
A. 50 m
B. 90 mPoprawna odpowiedź
C. 10 mTwoja odpowiedź
D. 100 m
Niepoprawna odpowiedź. Długości 10 m i 50 m są znacznie poniżej wymagań określonych w normach dla kabli skrętkowych, co może prowadzić do nieprawidłowych założeń dotyczących instalacji sieciowych. Krótsze kable mogą wydawać się bardziej efektywne, jednak w praktyce mogą ograniczać elastyczność układu sieci. Na przykład, w biurze zaprojektowanym na 10 m długości kabli, może być trudno dostosować rozmieszczenie stanowisk pracy, co prowadzi do zwiększenia kosztów związanych z rozbudową lub przelokowaniem instalacji. Z drugiej strony, długość 100 m przekracza dopuszczalne limity określone przez normę PN-EN 50174-2, co może skutkować degradacją sygnału i obniżeniem wydajności sieci. Długie kable mogą generować większe straty sygnału, co jest szczególnie zauważalne w sieciach działających na wyższych prędkościach, takich jak 1 Gbps czy nawet 10 Gbps. Przekroczenie dopuszczalnej długości może prowadzić do błędów w transmisji danych, co w wielu sytuacjach kończy się koniecznością przeprowadzenia kosztownych napraw lub modyfikacji instalacji. Właściwe zrozumienie długości segmentów kabli i ich wpływu na jakość sieci jest kluczowe dla efektywnego projektowania i wdrażania systemów okablowania strukturalnego.
Pytanie 29
Plik tekstowy wykonaj.txt w systemie Windows 7 zawiera
@echooffechoTo jest tylko jedna linijka tekstu
Aby wykonać polecenia zapisane w pliku, należy
A. dodać uprawnienie +x
B. zmienić nazwę pliku na wykonaj.exeTwoja odpowiedź
C. skompilować plik przy użyciu odpowiedniego kompilatora
D. zmienić nazwę pliku na wykonaj.batPoprawna odpowiedź
Niepoprawna odpowiedź. Na wstępie, skompilowanie pliku tekstowego za pomocą kompilatora nie ma zastosowania w kontekście plików .bat, ponieważ nie są to programy w tradycyjnym sensie. Kompilacja odnosi się do procesu przekształcania kodu źródłowego w kod maszynowy, co jest typowe dla języków programowania takich jak C++ czy Java. Pliki .bat są interpretowane przez system operacyjny, a nie kompilowane; zatem odpowiedź sugerująca kompilację jest całkowicie błędna. Kolejnym błędnym rozumowaniem jest dodanie uprawnienia +x, co jest pojęciem stosowanym w systemach Unix/Linux, gdzie oznacza to możliwość wykonywania plików. W systemie Windows nie stosuje się tego rodzaju uprawnień dla plików .bat, a ich uruchamianie nie wymaga specjalnych uprawnień wykonawczych. Ponadto, zmiana nazwy pliku na .exe również nie jest trafnym podejściem. Pliki .exe są plikami wykonywalnymi i wymagają innego formatu oraz struktury kodu, który jest wykonywany przez system operacyjny. Dlatego też, aby prawidłowo uruchomić skrypt w Windows, należy po prostu zadbać o odpowiednie rozszerzenie .bat, a nie próbować zmieniać go na inne lub stosować nieadekwatne metody.
Pytanie 30
Czym jest prefetching?
A. właściwość procesorów, która umożliwia rdzeniom korzystanie ze wspólnych danych bez pomocy pamięci zewnętrznej
B. metoda działania procesora, która polega na przejściu do trybu pracy procesora Intel 8086
C. cecha systemu operacyjnego, która pozwala na równoczesne wykonywanie wielu procesówTwoja odpowiedź
D. wykonanie przez procesor etapu pobierania kolejnego rozkazu w trakcie realizacji etapu wykonania wcześniejszego rozkazuPoprawna odpowiedź
Niepoprawna odpowiedź. Niepoprawne odpowiedzi opierają się na mylnych założeniach dotyczących funkcjonowania systemów operacyjnych oraz architektury procesorów. Opisując drugą odpowiedź, która sugeruje, że prefetching to cecha systemu operacyjnego umożliwiająca równoczesne wykonanie kilku procesów, warto zaznaczyć, że to bardziej związane z wielozadaniowością i zarządzaniem procesami. Prefetching nie dotyczy równoczesnego wykonywania zadań, lecz optymalizacji dostępu do danych przez zapewnienie, że dane są już dostępne, zanim będą potrzebne. Kolejna odpowiedź odnosi się do trybu pracy procesora Intel 8086, co jest nieadekwatne, ponieważ prefetching jest techniką stosowaną w różnych architekturach i nie jest ograniczona do konkretnego trybu pracy jednego z modeli procesora. Natomiast ostatnia wskazuje na możliwość korzystania z danych przez rdzenie bez pośrednictwa pamięci zewnętrznej, co jest nieścisłe, gdyż prefetching operuje na zasadzie optymalizacji dostępu do pamięci, a nie na bezpośrednim współdzieleniu danych. Te pomyłki pokazują, jak łatwo można mylnie interpretować definicje techniczne, dlatego kluczowe jest zrozumienie kontekstu i specyfiki danej technologii w zastosowaniach praktycznych.
Pytanie 31
W serwisie komputerowym dokumentem zawierającym informacje o sprzęcie, opis usterki, datę zgłoszenia i dane klienta jest
A. WZ
B. paragon
C. PZ
D. karta naprawyTwoja odpowiedź
Poprawna odpowiedź. Prawidłowo – w realnym serwisie komputerowym takim dokumentem jest właśnie karta naprawy. To jest podstawowy dokument roboczy serwisu, coś w rodzaju „historii choroby” komputera. Zawiera dane klienta (imię, nazwisko/nazwa firmy, kontakt), dokładne informacje o sprzęcie (model, numer seryjny, czasem konfigurację: procesor, RAM, dysk), opis zgłaszanej usterki, datę przyjęcia sprzętu oraz często przewidywany termin realizacji. Bardzo często dopisuje się tam też uwagi serwisanta, wykonane czynności, użyte części, wyniki testów i końcową diagnozę. Dzięki temu w każdej chwili wiadomo, co się z danym urządzeniem działo, kto je przyjął, kto naprawiał i jakie działania były podjęte. W profesjonalnych serwisach karta naprawy jest też podstawą do rozliczeń – na jej podstawie wystawia się paragon albo fakturę oraz raportuje czas pracy. Moim zdaniem bez porządnie prowadzonej karty naprawy serwis szybko zamienia się w chaos: gubią się informacje, klient ma poczucie bałaganu, a w razie reklamacji nie ma się do czego odwołać. W wielu firmach karta naprawy ma formę elektroniczną w systemie serwisowym (CRM/Helpdesk), ale zasada jest ta sama – musi być przypisane zgłoszenie z dokładnym opisem sprzętu, usterki i przebiegu naprawy. To jest po prostu dobra praktyka branżowa i element podstawowej dokumentacji serwisowej.
Pytanie 32
Aby podłączyć kasę fiskalną wyposażoną w złącze komunikacyjne DB-9M do komputera stacjonarnego, należy zastosować przewód
A. DB-9M/F
B. DB-9M/MTwoja odpowiedź
C. DB-9F/M
D. DB-9F/FPoprawna odpowiedź
Niepoprawna odpowiedź. Łatwo się pomylić przy doborze przewodu do łączenia urządzeń przez porty szeregowe, bo na pierwszy rzut oka złącza typu DB-9 wyglądają niemal identycznie, różniąc się tylko obecnością pinów lub otworów. Jednak dobór odpowiedniego kabla jest tu kluczowy. Przewód DB-9M/F, czyli męski po jednej stronie, żeński po drugiej, może wydawać się dobrym wyborem, ale stosuje się go głównie wtedy, gdy jedno z urządzeń ma wejście męskie, a drugie żeńskie – co w praktyce przy połączeniach kasa fiskalna–komputer zdarza się bardzo rzadko. Podobna sytuacja dotyczy kabla DB-9F/M, który tak naprawdę jest lustrzanym odbiciem poprzedniego przypadku, tylko zamienia miejscami końcówki. Natomiast przewód DB-9M/M (męski po obu stronach) często wybierany jest przez osoby, które kierują się stereotypowym myśleniem, że 'męski kabel pasuje do większości gniazd', jednak to prowadzi do sytuacji, gdzie połączyć się fizycznie nie da, bo oba urządzenia mają te same wystające piny i nie ma jak ich ze sobą zestawić. W praktyce, komputer stacjonarny oraz kasa fiskalna są dwiema jednostkami DTE, czyli każde z nich posiada zazwyczaj złącze DB-9M. Typowym błędem jest traktowanie ich jak relacja DTE–DCE (np. komputer–modem), gdzie rzeczywiście używa się kabli z męskimi końcówkami lub mieszanych. Z mojego doświadczenia wynika, że dużo osób sugeruje się wyglądem złączy lub próbuje 'na siłę' używać przejściówek, co wprowadza niepotrzebny chaos i ryzyko uszkodzeń. Najlepiej odwołać się do dokumentacji producenta i pamiętać, że przy połączeniach dwustronnych DTE–DTE należy użyć przewodu DB-9F/F, najlepiej przewodu typu null-modem, który prawidłowo zamienia linie nadawcze i odbiorcze. Tylko wtedy komunikacja będzie możliwa i stabilna. Dobrą praktyką jest też przed podłączeniem sprawdzić fizycznie porty, bo czasem opisy w instrukcjach bywają mylące lub nieaktualne. Ostatecznie chodzi nie tylko o zgodność mechaniczną, ale też o bezpieczeństwo i niezawodność transmisji danych.
Pytanie 33
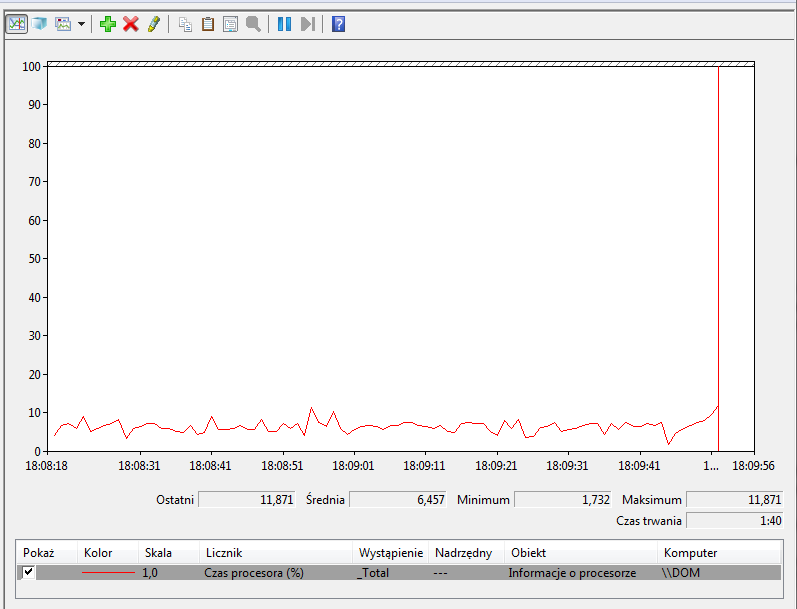
By uruchomić w systemie Windows oprogramowanie narzędziowe monitorujące wydajność komputera przedstawione na rysunku, należy uruchomić
A. perfmon.mscPoprawna odpowiedź
B. gpedit.msc
C. taskschd.msc
D. devmgmt.mscTwoja odpowiedź
Niepoprawna odpowiedź. Każda z pozostałych odpowiedzi dotyczy innej kategorii narzędzi administracyjnych w Windows i łatwo się tu pomylić, jeśli nie zna się dokładnej roli poszczególnych konsol. gpedit.msc otwiera Edytor zasad grupy, który służy do konfigurowania lokalnych i domenowych polityk systemowych, głównie w środowiskach firmowych – nie ma on bezpośredniego wpływu na monitorowanie parametrów sprzętowych czy wydajności. Możesz tam ustawiać np. zasady bezpieczeństwa, blokady funkcji czy konfiguracje systemowe, ale nie uzyskasz tam wykresów ani liczników wydajności. Z kolei taskschd.msc służy do zarządzania Harmonogramem zadań, czyli automatyzacją uruchamiania programów lub skryptów w określonych warunkach – to narzędzie do planowania działań, a nie monitorowania wydajności. Narzędzie devmgmt.msc otwiera Menedżera urządzeń, który jest przydatny, jeśli chcesz sprawdzić lub zaktualizować sterowniki, zobaczyć listę sprzętu zainstalowanego w komputerze, ewentualnie rozwiązać problemy ze zgodnością sprzętową. Nie oferuje jednak żadnych narzędzi do monitorowania czasu procesora czy innych wskaźników wydajności. Wydaje mi się, że wybór innej opcji niż perfmon.msc wynika często z przekonania, że wszystkie te narzędzia są 'administracyjne' i pozwalają uzyskać zaawansowane informacje o systemie – to typowy błąd, bo każde jest przeznaczone do zupełnie innych zadań. W praktyce dobrym nawykiem jest zapamiętać, że perfmon.msc to Twój pierwszy wybór, jeśli chodzi o analizy wydajnościowe, trendowanie czy rozpoznawanie problemów ze sprzętem albo oprogramowaniem pod kątem obciążenia systemu.
Pytanie 34
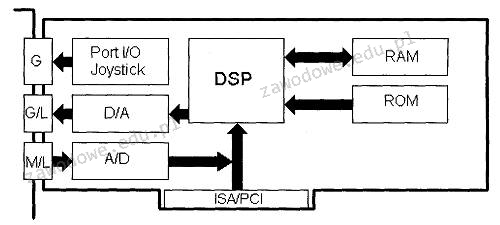
Element funkcjonalny opisany jako DSP w załączonym diagramie blokowym to
A. mikroprocesor systemu audioPoprawna odpowiedź
B. przetwornik ADC z pamięcią RAMTwoja odpowiedź
C. przetwornik DAC z pamięcią RAM
D. pamięć RAM
Niepoprawna odpowiedź. Wybór niewłaściwej odpowiedzi może wynikać z niepełnego zrozumienia funkcji poszczególnych komponentów karty dźwiękowej. Bufor RAM jest używany do tymczasowego przechowywania danych, ale nie pełni funkcji przetwarzania danych, jak robi to DSP. Przetwornik cyfrowo-analogowy z pamięcią RAM to komponent, który konwertuje sygnały cyfrowe na analogowe, umożliwiając ich odtwarzanie na urządzeniach audio. Jednak jego rolą nie jest przetwarzanie sygnałów w czasie rzeczywistym, co jest kluczowym zadaniem DSP. Przetwornik analogowo-cyfrowy z pamięcią RAM działa odwrotnie do DAC, konwertując sygnały analogowe na cyfrowe, co jest pierwszym krokiem w cyfrowym przetwarzaniu dźwięku. Choć oba te komponenty są niezbędne do konwersji sygnałów, nie zastępują funkcji przetwarzania DSP. Typowe błędy wynikają z przypisywania funkcji przetwarzania niewłaściwym komponentom wskutek mylnego rozumienia ich roli w systemie. W kontekście egzaminu zawodowego ważne jest zrozumienie, że DSP jako mikroprocesor karty dźwiękowej wykonuje złożone operacje matematyczne na sygnałach audio, co umożliwia ich dalsze przesyłanie lub modyfikowanie. Dobre zrozumienie funkcji DSP i innych komponentów jest kluczowe dla efektywnego projektowania i diagnozowania systemów dźwiękowych.
Pytanie 35
Elementem płyty głównej, który odpowiada za wymianę informacji pomiędzy procesorem a innymi komponentami płyty, jest
A. pamięć BIOS
B. pamięć RAMTwoja odpowiedź
C. chipsetPoprawna odpowiedź
D. system chłodzenia
Niepoprawna odpowiedź. Układ chłodzenia jest niezwykle ważnym komponentem systemu komputerowego, ale jego rola jest całkowicie inna niż rola chipsetu. Jego głównym zadaniem jest odprowadzanie ciepła generowanego przez procesor oraz inne elementy, co jest kluczowe dla zapewnienia stabilności działania systemu. W kontekście komunikacji pomiędzy procesorem a innymi komponentami, układ chłodzenia nie ma żadnego wpływu. BIOS ROM to oprogramowanie, które uruchamia komputer i jest odpowiedzialne za podstawowe funkcje systemu, takie jak rozruch oraz konfiguracja sprzętu. Choć BIOS odgrywa rolę w inicjalizacji systemu, nie jest elementem odpowiedzialnym za komunikację pomiędzy procesorem a innymi podzespołami. Pamięć RAM, z kolei, jest miejscem przechowywania danych i instrukcji, które procesor wykorzystuje w czasie rzeczywistym, ale sama w sobie nie zarządza komunikacją; to chipset pełni tę funkcję, łącząc procesor z pamięcią oraz innymi urządzeniami. Często myląca jest koncepcja myślenia, że każdy komponent pełni rolę komunikacyjną, podczas gdy niektóre z nich, jak pamięć RAM czy układ chłodzenia, mają zupełnie inne funkcje w systemie. Zrozumienie różnicy między tymi elementami oraz ich rolą w architekturze komputera jest kluczowe dla efektywnego projektowania i diagnostyki systemów komputerowych.
Pytanie 36
Do czego służy nóż uderzeniowy?
A. Do instalacji skrętki w gniazdach sieciowychPoprawna odpowiedź
B. Do przecinania przewodów miedzianych
C. Do przecinania przewodów światłowodowych
D. Do montażu złącza F na kablu koncentrycznymTwoja odpowiedź
Niepoprawna odpowiedź. Zastosowanie noża uderzeniowego w cięciu przewodów miedzianych, światłowodowych, czy montażu złącza F na kablu koncentrycznym jest nieodpowiednie i niezgodne z przeznaczeniem tego narzędzia. Nóż uderzeniowy, jak sama nazwa wskazuje, został zaprojektowany w celu precyzyjnego montażu kabli skrętkowych, a nie do obróbki innych typów przewodów. Cięcie przewodów miedzianych wymaga innego typu narzędzi, takich jak nożyce do kabli, które są dostosowane do grubości oraz materiału przewodów, co zapewnia czyste cięcie i minimalizuje ryzyko uszkodzenia żył. Z kolei przewody światłowodowe wymagają stosowania precyzyjnych narzędzi optycznych, które pozwalają na odpowiednie przygotowanie końcówek włókien, co jest kluczowe dla jakości transmisji światła. Montaż złącza F na kablu koncentrycznym również nie jest związany z użyciem noża uderzeniowego; do tego celu stosuje się inne narzędzia, takie jak zaciskarki czy narzędzia do ściągania izolacji. Wybór niewłaściwego narzędzia może prowadzić do problemów z jakością połączeń, co w dłuższym czasie przekłada się na awarie i straty sygnału, podkreślając znaczenie używania odpowiednich narzędzi do konkretnego zadania.
Pytanie 37
Wykonanie polecenia
NET USER GRACZ * /ADD
w wierszu poleceń systemu Windows spowoduje
A. pokazanie komunikatu o błędnej składni polecenia
B. wyświetlenie monitu o podanie hasłaPoprawna odpowiedź
C. utworzenie konta GRACZ z hasłem *
D. utworzenie konta GRACZ bez hasła oraz nadanie mu uprawnień administratora komputeraTwoja odpowiedź
Niepoprawna odpowiedź. W analizie odpowiedzi, które zostały uznane za niepoprawne, można dostrzec kilka powszechnych nieporozumień. Po pierwsze, stwierdzenie o wyświetleniu komunikatu o niewłaściwej składni polecenia jest mylne, ponieważ składnia NET USER jest poprawna, a przy użyciu gwiazdki '*' system nie tylko akceptuje polecenie, ale również inicjuje proces żądania hasła. Kolejna nieprawidłowa koncepcja dotyczy przypisania konta GRACZ uprawnień administratora. W rzeczywistości, polecenie to domyślnie nie nadaje kontu żadnych dodatkowych uprawnień, a nowe konta użytkowników są tworzone jako standardowe konta, które nie mają uprawnień administracyjnych, chyba że wyraźnie wskazano inaczej. Ostatnia mylna odpowiedź sugeruje, że konto GRACZ może zostać dodane bez hasła, co jest niezgodne z polityką bezpieczeństwa systemu Windows. Tworzenie kont bez haseł stwarza poważne zagrożenie dla bezpieczeństwa, dlatego system wymaga wprowadzenia hasła podczas tworzenia nowego konta. Często użytkownicy zaniedbują te zasady, co prowadzi do poważnych luk w zabezpieczeniach. Zrozumienie tych różnic jest kluczowe dla skutecznego zarządzania systemem i zapewnienia bezpieczeństwa danych.
Pytanie 38
Jakiego protokołu używa się do ściągania wiadomości e-mail z serwera pocztowego na komputer użytkownika?
A. SMTP
B. POP3Poprawna odpowiedź
C. FTP
D. HTTPTwoja odpowiedź
Niepoprawna odpowiedź. Wybór innych protokołów, takich jak HTTP, FTP czy SMTP, do pobierania wiadomości e-mail, opiera się na niepełnym zrozumieniu ich funkcji i zastosowań. Protokół HTTP (Hypertext Transfer Protocol) jest głównie używany do przesyłania stron internetowych oraz danych w sieci. Jego struktura i mechanizmy nie są dostosowane do obsługi wiadomości e-mail. Z kolei FTP (File Transfer Protocol) służy do transferu plików pomiędzy komputerami w sieci, ale nie zajmuje się bezpośrednio obsługą poczty elektronicznej; nie jest to odpowiedni wybór do pobierania wiadomości e-mail. Protokół SMTP (Simple Mail Transfer Protocol) jest z kolei używany do wysyłania wiadomości e-mail, a nie ich odbierania. SMTP działa na zasadzie przesyłania wiadomości z klienta do serwera oraz pomiędzy serwerami pocztowymi, co czyni go kluczowym w procesie wysyłania e-maili, ale nie w ich odbieraniu. Typowym błędem w myśleniu o tych protokołach jest mylenie ich ról w ekosystemie komunikacji e-mailowej. Użytkownicy często nie zdają sobie sprawy, że każdy z tych protokołów ma swoje specyficzne zastosowanie i że do odbierania wiadomości e-mail konieczne jest użycie odpowiednich standardów, takich jak POP3 lub IMAP. Wiedza na temat funkcji poszczególnych protokołów jest kluczowa dla prawidłowej konfiguracji i użytkowania systemów pocztowych.
Pytanie 39
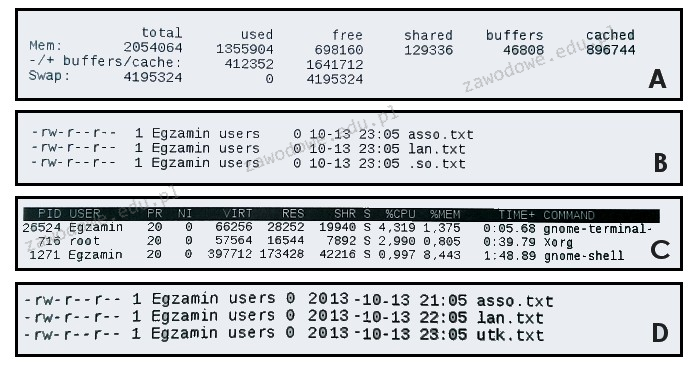
Wynik wykonania polecenia
ls -l
w systemie Linux przedstawia poniższy rysunek
A. DPoprawna odpowiedź
B. CTwoja odpowiedź
C. B
D. A
Niepoprawna odpowiedź. Wynik polecenia ls -l w systemie Linux przedstawia szczegółowe informacje o plikach i katalogach w danym katalogu. Obraz C przedstawia wynik polecenia top które pokazuje procesy działające w systemie a nie pliki co jest zupełnie inną funkcją. Obraz B pokazuje listę plików z minimalnymi informacjami co odpowiadałoby wynikowi polecenia ls bez opcji -l które rozszerza wyjście o szczegółowe dane takie jak prawa dostępu liczba dowiązań właściciel grupa wielkość data i czas modyfikacji oraz nazwa pliku. Jest to nieadekwatne do pełnego wyjścia ls -l. Obraz A przedstawia wynik polecenia free które pokazuje statystyki pamięci RAM i swap a nie listę plików. Typowe nieporozumienia polegają na myleniu poleceń Linuxa które choć mogą wyglądać na podobne w terminologii mają różne zastosowania i są używane do innych zadań. Zrozumienie funkcji każdego polecenia jest kluczowe w efektywnym zarządzaniu systemem Linux co jest istotne dla administratorów oraz użytkowników dbających o bezpieczeństwo i wydajność systemu. Właściwe rozpoznawanie komend i ich wyników pozwala na skuteczne wykonywanie zadań administracyjnych i unikanie błędów które mogą prowadzić do problemów w pracy z systemem operacyjnym.
Pytanie 40
Metoda przesyłania danych między urządzeniem CD/DVD a pamięcią komputera w trybie bezpośredniego dostępu do pamięci to
A. DMATwoja odpowiedź
B. IDE
C. SATA
D. PIO
Poprawna odpowiedź. DMA, czyli Direct Memory Access, to sposób na przesyłanie danych między urządzeniami, jak napędy CD/DVD, a pamięcią RAM, bez angażowania procesora. To świetna sprawa, bo dzięki temu procesor może skupić się na innych rzeczach, co podnosi wydajność całego systemu. W praktyce DMA przydaje się szczególnie, kiedy przesyłasz sporo danych, na przykład podczas oglądania filmów czy kopiowania plików. W systemach operacyjnych, które wykorzystują DMA, transfer odbywa się w trybie burst, co znaczy, że dane przesyłane są w większych blokach, co zmniejsza czas oczekiwania. Standardy jak IDE mogą wspierać DMA, ale pamiętaj, że sama technika DMA nie zależy od żadnych interfejsów. Dlatego znajomość DMA i tego, jak można go wykorzystać w architekturze komputerowej, jest naprawdę ważna, żeby poprawić wydajność systemu i lepiej zarządzać zasobami.