Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 16 października 2026 23:44
Zakończenie: 16 października 2026 23:54
Egzamin zdany!
Wynik: 27/40 punktów (67,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Jako strzał oznaczono 14 odpowiedzi - trafionych: 1.
Z odpowiedzi deklarowanych jako pewne poprawnych było 26 z 26. Trafiony strzał to nie jest wiedza - te pytania warto powtórzyć w pierwszej kolejności.
Twój wynik na tle innych
Twój wynik jest lepszy niż 59% podejść do kwalifikacji INF.02.
Porównanie z 117375 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Poprzednio 75,0%, teraz 67,5% (-7,5 p.p.).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Jaką operację należy wykonać, aby chronić dane przesyłane w sieci przed działaniem sniffera?
A. przeskanowanie systemu programem antywirusowym
B. zmiana hasła konta użytkownika
C. szyfrowanie danych w sieci
Poprawna odpowiedź
D. użycie antydialera
Twoja odpowiedź
Niepoprawna odpowiedź. Wiele osób może sugerować, że zmiana hasła użytkownika jest kluczowa w kontekście zabezpieczania danych przesyłanych w sieci. Choć aktualizacja haseł jest istotnym aspektem bezpieczeństwa, sama w sobie nie chroni przed przechwytywaniem danych przez snifferów. Sniffery działają na poziomie sieci, monitorując ruch, który nie jest szyfrowany, niezależnie od tego, jak silne jest hasło. Również skanowanie programem antywirusowym, choć ważne dla wykrywania złośliwego oprogramowania, nie ma wpływu na dane przesyłane w sieci. Sniffery mogą ewidentnie przechwytywać dane, nawet jeśli system końcowy jest zabezpieczony przed wirusami. Korzystanie z antydialera dotyczy głównie ochrony przed nieautoryzowanymi połączeniami na poziomie telefonu stacjonarnego lub mobilnego, co w kontekście do przesyłania danych w sieci jest praktycznie nieistotne. Kluczowym błędem myślowym jest przekonanie, że zmiana hasła lub stosowanie programów antywirusowych wystarczy, aby zabezpieczyć przesyłane informacje. Bez szyfrowania, dane w ruchu mogą być łatwo przechwycone i zinterpretowane przez osoby trzecie, co prowadzi do poważnych naruszeń prywatności i bezpieczeństwa. W erze cyfrowej, w której danych przesyłanych przez sieć jest coraz więcej, stosowanie odpowiednich protokołów szyfrowania, takich jak SSL/TLS, jest niezbędne dla zapewnienia poufności i integralności danych.
Pytanie 2Strzał
Jakie narzędzie w systemie Windows służy do wykonania poleceń, wykorzystując logikę obiektową oraz cmdlety?
A. strumień wejścia standardowego.
Twoja odpowiedź
B. konsola systemu Windows.
C. Windows PowerShell.
Poprawna odpowiedź
D. konsola MMC.
Niepoprawna odpowiedź. Wiersz poleceń systemu Windows, znany również jako cmd, to tradycyjne narzędzie linii poleceń, które pozwala na wykonywanie poleceń systemowych, jednak nie ma wsparcia dla logiki obiektowej ani cmdletów. Jego funkcjonalności są ograniczone w porównaniu do PowerShell, co sprawia, że jest mniej elastyczne i mniej wydajne w automatyzacji zadań. Standardowy strumień wejścia to koncepcja dotycząca sposobu, w jaki dane są wprowadzane do programów, a nie narzędzie do interpretacji poleceń. Nie jest to narzędzie do zarządzania systemem, lecz mechanizm, który pozwala na interakcję z aplikacjami. Konsola MMC (Microsoft Management Console) to natomiast interfejs do zarządzania różnymi komponentami systemu Windows, ale nie służy do interpretacji poleceń w sposób, w jaki robi to PowerShell. Umożliwia jedynie tworzenie i zarządzanie różnymi snap-inami, ale nie oferuje tak zaawansowanego podejścia do automatyzacji i zarządzania jak PowerShell. Te nieprawidłowe koncepcje mogą prowadzić do dużych błędów w zrozumieniu narzędzi dostępnych w systemie Windows, co skutkuje nieefektywnym zarządzaniem systemem operacyjnym i brakiem umiejętności w automatyzacji zadań. Użytkownik, opierając się na tych mylnych założeniach, może nie być w stanie w pełni wykorzystać potencjału systemu Windows w kontekście zarządzania i automatyzacji.
Pytanie 3
Jakie informacje można uzyskać za pomocą polecenia uname -s w systemie Linux?
A. ilości dostępnej pamięci.
B. nazwa jądra systemu operacyjnego.
Twoja odpowiedź
C. stanu aktywnych interfejsów sieciowych.
D. wolnego miejsca na dyskach twardych.
Poprawna odpowiedź. Polecenie uname -s w systemie Linux pokazuje nam nazwę jądra. To jakby szybki sposób na dowiedzenie się, z jakiego rdzenia korzysta nasz system. Używa się go często wśród administratorów, żeby wiedzieć, jakie jądro jest zainstalowane, co jest ważne przy aktualizacjach, czy przy instalowaniu nowych programów. Z mojego doświadczenia, czasami warto sprawdzić, jakie jądro mamy, bo to może wpłynąć na to, czy nowy sterownik działa, czy nie. Regularne sprawdzanie wersji jądra to dobry pomysł, żeby utrzymać system stabilnym i bezpiecznym. Zresztą, różne wersje jądra mogą różnie reagować na sprzęt, a to z kolei wpływa na wydajność całego systemu.
Pytanie 4
Na podstawie wyników działania narzędzia diagnostycznego chkdsk, które są przedstawione na zrzucie ekranu, jaka jest wielkość pojedynczego klastra na dysku?
Typ systemu plików to FAT32.
Wolumin FTP utworzono 12-11-2005 18:31
Numer seryjny woluminu: 3CED-3B31
Trwa sprawdzanie plików i folderów...
Zakończono sprawdzanie plików i folderów.
Trwa sprawdzanie wolnego miejsca na dysku...
Zakończono sprawdzanie wolnego miejsca na dysku.
System Windows sprawdził system plików i nie znalazł żadnych problemów.
  8 233 244 KB całkowitego miejsca na dysku.
      1 KB w 13 plikach ukrytych.
      2 KB w 520 folderach.
  1 537 600 KB w 4 952 plikach.
  6 690 048 KB jest dostępnych.

      4 096 bajtów w każdej jednostce alokacji.
  2 058 311 ogółem jednostek alokacji na dysku.
  1 672 512 jednostek alokacji dostępnych na dysku.

C:\>
A. 1 972 kB
B. 4 kB
Twoja odpowiedź
C. 2 140 kB
D. 8 kB
Poprawna odpowiedź. Odpowiedź 4 kB jest jak najbardziej ok, bo narzędzie chkdsk pokazuje, że rozmiar klastra to 4096 bajtów, czyli właśnie 4 kB. Klaster to taka najmniejsza jednostka, która przydziela miejsce na dysku w systemie plików, a jego rozmiar ma spory wpływ na to, jak przechowujemy i zarządzamy danymi. Mniejsze klastry mogą ograniczać marnotrawstwo przestrzeni, ale przez to trzeba więcej razy wykonywać operacje wejścia-wyjścia. Z kolei większe klastry przyspieszają operacje na dużych plikach, ale mogą powodować fragmentację, zwłaszcza jeśli mamy sporo małych plików. Stary system plików FAT32, który był używany w Windows 95 czy 98, ma swoje ograniczenia dotyczące rozmiaru i liczby klastrów, co z kolei wpływa na maksymalną pojemność dysków. Wiedza o tym, jak duży jest klaster, jest ważna, jeśli chcemy zoptymalizować wydajność systemu. W praktyce dobór rozmiaru klastra zależy od tego, co przechowujemy i jak korzystamy z danych, więc często stosuje się różne strategie do optymalizacji.
Pytanie 5Strzał
Długi oraz dwa krótkie dźwięki sygnałowe BIOS POST od AMI i AWARD sygnalizują problem
A. karty sieciowej
B. mikroprocesora
Twoja odpowiedź
C. karty graficznej
Poprawna odpowiedź
D. zegara systemowego
Niepoprawna odpowiedź. Odpowiedzi związane z zegarem systemowym, kartą sieciową oraz mikroprocesorem są błędne, ponieważ nie odpowiadają one sygnałom generowanym przez BIOS POST w przypadku wykrycia błędów sprzętowych. Sygnały dźwiękowe są stosowane do szybkiej diagnozy problemów, a każda kombinacja dźwięków ma swoją specyfikę. Zegar systemowy ma kluczowe znaczenie dla synchronizacji całego systemu, jednak jego problemy objawiają się w inny sposób, zazwyczaj związane z niewłaściwą konfiguracją zegara lub brakiem odpowiedniego sygnału, co nie jest sygnalizowane przez dźwięki BIOS-u. Karta sieciowa, chociaż istotna w kontekście łączności, zazwyczaj nie powoduje sygnalizacji błędów na etapie POST; błędy te zazwyczaj są rozpoznawane później, po uruchomieniu systemu operacyjnego. Jeżeli chodzi o mikroprocesor, to problemy z nim mogą prowadzić do różnorodnych symptomów, ale jednego długiego i dwóch krótkich sygnałów dźwiękowych BIOS nie klasyfikuje jako błędu mikroprocesora. Zrozumienie tego, jakie komponenty są związane z danym sygnałem, jest kluczowe dla efektywnej diagnostyki i naprawy sprzętu, co jest istotne w praktyce IT.
Pytanie 6
Metoda przesyłania danych pomiędzy urządzeniami CD/DVD a pamięcią komputera w trybie bezpośredniego dostępu do pamięci to
A. DMA
Twoja odpowiedź
B. IDE
C. SATA
D. PIO
Poprawna odpowiedź. DMA (Direct Memory Access) to technika, która umożliwia bezpośredni transfer danych pomiędzy urządzeniami, takimi jak napędy CD/DVD, a pamięcią komputera bez angażowania procesora. Dzięki temu, procesor ma więcej zasobów dostępnych do innych zadań, co poprawia ogólną wydajność systemu. W standardzie DMA możliwe jest realizowanie transferów w dwu kierunkach, co oznacza, że dane mogą być zarówno odczytywane z urządzenia, jak i zapisywane do pamięci. Przykładem zastosowania DMA jest odczyt danych z płyty DVD, gdzie duże pliki multimedialne są przesyłane do pamięci RAM w sposób efektywny i szybki. Stosowanie DMA jest szczególnie istotne w kontekście nowoczesnych aplikacji, które wymagają przetwarzania dużych ilości danych, jak edytory wideo czy aplikacje do obróbki grafiki. Dobrą praktyką w projektowaniu systemów jest implementacja DMA, aby zminimalizować obciążenie CPU i zwiększyć przepustowość systemu.
Pytanie 7
W systemie Linux, aby wyświetlić informację o nazwie bieżącego katalogu roboczego, należy zastosować polecenie
A. cat
B. echo
C. finger
D. pwd
Twoja odpowiedź
Poprawna odpowiedź. Polecenie "pwd" to skrót od angielskiego "print working directory" i właśnie ono służy do wyświetlania pełnej ścieżki katalogu, w którym aktualnie się znajdujesz w systemie Linux. To jedno z tych narzędzi, bez których trudno sobie wyobrazić pracę na terminalu. Z mojego doświadczenia, kiedy pracuje się z wieloma katalogami, zwłaszcza w bardziej złożonych projektach, szybkie sprawdzenie, gdzie się jest, jest wręcz niezbędne – wpisujesz "pwd" i od razu wiesz, na czym stoisz. Warto pamiętać, że to polecenie działa niezależnie od powłoki czy systemu, jeśli tylko mamy do czynienia z systemem zgodnym z POSIX, czyli praktycznie każdym Linuksem czy Uniksem. Dobrym nawykiem, szczególnie na początku pracy z konsolą, jest regularne używanie "pwd", zanim zaczniesz manipulować plikami czy zmieniać katalogi – wtedy ryzyko pomyłki jest naprawdę minimalne. Polecenie nie posiada żadnych skomplikowanych opcji – najczęściej używa się go po prostu samo, ale można też dodać parametr "-P" (pokazuje rzeczywistą, fizyczną ścieżkę, rozwiązując dowiązania symboliczne) lub "-L" (ścieżka logiczna, jak widzi ją powłoka). Takie detale przydają się szczególnie w środowiskach produkcyjnych, gdzie struktura katalogów może być bardziej rozbudowana. Reasumując, "pwd" to podstawowe narzędzie administratora i programisty; bez niego łatwo się pogubić, a w branży ceni się precyzję i świadomość, w jakim kontekście aktualnie pracujesz.
Pytanie z egzaminu CKE, styczeń 2020 (arkusz E.12-SG-20.01).
Pytanie 8Strzał
DB-25 służy jako złącze
A. portu RS-422A
B. GamePort
Twoja odpowiedź
C. portu równoległego LPT
Poprawna odpowiedź
D. VGA, SVGA i XGA
Niepoprawna odpowiedź. Wybór odpowiedzi związanych z GamePort, portem RS-422A oraz VGA, SVGA i XGA wskazuje na pewne nieporozumienia dotyczące zastosowań różnych typów złącz. GamePort to złącze, które było używane głównie do podłączania kontrolerów gier, a nie do transmisji danych równoległych. Jest to port szeregowy, co oznacza, że dane są przesyłane w jednym strumieniu, co jest mniej efektywne w porównaniu do portów równoległych. Z kolei port RS-422A jest interfejsem szeregowym, służącym do komunikacji na większe odległości z wykorzystaniem różnicowego przesyłania sygnału. To złącze jest stosowane głównie w systemach przemysłowych i telekomunikacyjnych, ale nie ma zastosowania w kontekście portów równoległych. Z kolei złącza VGA, SVGA i XGA to standardy wyjść wideo, które służą do przesyłania sygnałów wideo do monitorów i nie mają żadnego związku z złączem DB-25. Wybierając te odpowiedzi, można popełnić błąd, myląc różne typy interfejsów i ich zastosowań. Ważne jest, aby zrozumieć, że DB-25 specyficznie odnosi się do portów równoległych, a inne wymienione złącza mają zupełnie inne funkcje i przeznaczenie. Aby właściwie klasyfikować złącza, warto zaznajomić się z ich specyfikacjami oraz zastosowaniem w odpowiednich kontekstach technologicznych.
Pytanie 9
Moduł w systemie Windows, który odpowiada za usługi informacyjne w Internecie, to
A. IIS
Twoja odpowiedź
B. OSI
C. ISA
D. IIU
Poprawna odpowiedź. IIS, czyli Internet Information Services, to taki serwer internetowy, który stworzyła firma Microsoft. Umożliwia hostowanie różnych aplikacji internetowych i zarządzanie usługami związanymi z dostępem do sieci. Jest częścią systemu operacyjnego Windows, więc jego konfiguracja jest dość zintegrowana z innymi funkcjami systemu. Obsługuje sporo protokołów, jak HTTP, HTTPS, FTP, czy SMTP. Dzięki temu można z niego korzystać w wielu różnych sytuacjach. Administratorzy mają ułatwione życie, bo mogą łatwo wdrażać aplikacje ASP.NET, zarządzać certyfikatami SSL i ustawiać reguły bezpieczeństwa. To wszystko jest ważne, żeby zapewnić bezpieczny dostęp do różnych zasobów w sieci. Przykładowo, w firmach korzystających z intranetów, IIS odgrywa naprawdę ważną rolę w dostarczaniu aplikacji webowych i zarządzaniu danymi użytkowników. Moim zdaniem, to bardzo przydatne narzędzie, które dobrze sprawdza się w praktyce.
Pytanie 10
Aby odzyskać dane ze sformatowanego dysku twardego, należy wykorzystać program
A. CDTrack Rescue
B. RECUVA
Twoja odpowiedź
C. CD Recovery Toolbox Free
D. Acronis True Image
Poprawna odpowiedź. RECUVA to popularne narzędzie służące do odzyskiwania danych z dysków twardych, kart pamięci, pendrive'ów i innych nośników. Dlaczego właśnie ten program? Przede wszystkim, jego główną funkcją jest wyszukiwanie i przywracanie plików, które zostały przypadkowo usunięte lub utracone w wyniku formatowania. Moim zdaniem, RECUVA wyróżnia się na tle innych programów prostotą obsługi i dość wysoką skutecznością – nawet osoby mało techniczne poradzą sobie z podstawową operacją odzyskiwania. W praktyce wystarczy wybrać nośnik, przeskanować go i potem z listy wskazać pliki do przywrócenia. Co ciekawe, RECUVA obsługuje zarówno szybkie, jak i głębokie skanowanie, więc daje szansę na odzyskanie nawet bardziej „ukrytych” danych. Oczywiście sukces zależy od tego, jak dużo nowych danych zostało już zapisanych na dysku po formatowaniu – im mniej, tym lepiej. W branży IT uważa się, że narzędzia takie jak RECUVA to podstawowe wyposażenie technika serwisu komputerowego. Warto pamiętać, że odzyskiwanie danych zawsze trzeba przeprowadzać ostrożnie: zapisując przywracane pliki na inny nośnik, żeby nie nadpisać przypadkiem kolejnych danych. Z mojego doświadczenia wynika, że to narzędzie świetnie sprawdzi się w typowych, codziennych sytuacjach związanych z utratą ważnych dokumentów czy zdjęć.
Pytanie z egzaminu CKE, styczeń 2023 (arkusz E.12-SG-23.01).
Pytanie 11
Jak wygląda maska dla adresu IP 92.168.1.10/8?
A. 255.255.255.0
B. 255.0.0.0
Twoja odpowiedź
C. 255.0.255.0
D. 255.255.0.0
Poprawna odpowiedź. Maska sieciowa 255.0.0.0 jest właściwym odpowiednikiem dla adresu IP 92.168.1.10/8, ponieważ zapis /8 oznacza, że pierwsze 8 bitów adresu jest używane do identyfikacji sieci, co daje nam 1 bajt na identyfikację sieci. W tym przypadku, adres 92.168.1.10 znajduje się w klasie A, gdzie maska sieciowa wynosi 255.0.0.0. Przykładowe zastosowania takiej maski obejmują sieci o dużej liczbie hostów, gdzie zazwyczaj wymaga się więcej niż 65 tysięcy adresów IP. W praktyce maska /8 jest stosowana w dużych organizacjach, które potrzebują obsługiwać wiele urządzeń w jednej sieci. Przykładem może być operator telekomunikacyjny lub duża korporacja. Ponadto, zgodnie z zasadami CIDR (Classless Inter-Domain Routing), maskowanie w sposób elastyczny pozwala na bardziej efektywne zarządzanie adresacją IP, co jest szczególnie ważne w dobie rosnącej liczby urządzeń sieciowych. Warto także pamiętać, że w praktyce stosowanie maski /8 wiąże się z odpowiedzialnością za efektywne wykorzystanie zasobów adresowych, zwłaszcza w kontekście ich ograniczonej dostępności.
Pytanie 12Strzał
Jakie miejsce nie jest zalecane do przechowywania kopii zapasowej danych z dysku twardego komputera?
A. Pamięć USB
B. Płyta CD/DVD
C. Dysk zewnętrzny
Twoja odpowiedź
D. Inna partycja dysku tego komputera
Poprawna odpowiedź
Niepoprawna odpowiedź. Przechowywanie kopii bezpieczeństwa na innej partycji dysku tego samego komputera może wydawać się na pierwszy rzut oka sensownym rozwiązaniem, jednak takie podejście jest obarczone poważnymi niedociągnięciami. Głównym problemem jest to, że w przypadku awarii sprzętowej, jak np. uszkodzenie dysku twardego, obie partycje mogą stać się niedostępne, co prowadzi do całkowitej utraty danych. Ponadto, wirusy i złośliwe oprogramowanie mogą z łatwością atakować wszystkie partycje znajdujące się na jednym dysku, co stawia pod znakiem zapytania bezpieczeństwo przechowywanych kopii zapasowych. Inne opcje, takie jak dyski zewnętrzne czy pamięci USB, oferują fizyczną separację, co jest kluczowe w kontekście ochrony przed nieprzewidywalnymi zdarzeniami. Często błędnie zakłada się, że jeżeli kopie zapasowe są zrobione na inną partycję, to są one bezpieczne. To myślenie jest mylne i niezgodne z najlepszymi praktykami. Zgodnie z rekomendacjami ekspertów w dziedzinie bezpieczeństwa IT, skuteczne strategie zarządzania danymi obejmują przechowywanie kopii zapasowych w różnych lokalizacjach oraz na różnych nośnikach, co znacząco zwiększa szanse na ich odzyskanie w przypadku awarii. W związku z tym, korzystanie z zewnętrznych nośników i rozdzielanie kopii zapasowych od głównych danych jest kluczową strategią ochrony informacji.
Pytanie 13
Jaki poziom macierzy RAID umożliwia równoległe zapisywanie danych na wielu dyskach działających jako jedno urządzenie?
A. RAID 1
B. RAID 0
Twoja odpowiedź
C. RAID 3
D. RAID 2
Poprawna odpowiedź. RAID 0 to poziom macierzy, który łączy wiele dysków twardych w jeden logiczny wolumin, wykorzystując technikę stripingu. Oznacza to, że dane są dzielone na bloki, które są następnie rozdzielane równolegle na dostępne dyski. Taki sposób organizacji danych pozwala na zwiększenie wydajności, ponieważ operacje odczytu i zapisu mogą być wykonywane jednocześnie na kilku dyskach, co znacznie przyspiesza transfer danych. RAID 0 jest szczególnie przydatny w zastosowaniach wymagających dużej przepustowości, na przykład w edytowaniu wideo, grach komputerowych oraz w sytuacjach, w których kluczowa jest szybkość dostępu do danych. Należy jednak pamiętać, że RAID 0 nie oferuje żadnej redundancji: w przypadku awarii jednego z dysków dane przechowywane na wszystkich dyskach są nieodwracalnie utracone. Dlatego w zastosowaniach, gdzie bezpieczeństwo danych jest priorytetem, zaleca się stosowanie RAID-u z możliwością odzyskiwania, jak RAID 1 lub RAID 5.
Pytanie 14Strzał
Aby aktywować lub dezaktywować usługi w zainstalowanej wersji systemu operacyjnego Windows, należy wykorzystać narzędzie
A. services.msc
Poprawna odpowiedź
B. lusrmgr.msc
C. dcpol.msc
D. dfsgui.msc
Twoja odpowiedź
Niepoprawna odpowiedź. Pierwsza z odpowiedzi, 'dcpol.msc', odnosi się do narzędzia, które jest używane do zarządzania politykami grupowymi w systemie Windows. Chociaż polityki grupowe mogą wpływać na zachowanie niektórych usług, sama przystawka 'dcpol.msc' nie umożliwia bezpośredniego zarządzania usługami systemowymi. Kolejna odpowiedź, 'dfsgui.msc', jest związana z zarządzaniem systemem plików rozproszonych (DFS) w Windows, co również nie ma związku z zarządzaniem usługami. Wybór tej odpowiedzi może wynikać z nieporozumienia dotyczącego funkcji tej przystawki, ponieważ nie dotyczy ona usług, lecz bardziej struktury plików w sieci. Ostatnia niepoprawna odpowiedź, 'lusrmgr.msc', odnosi się do zarządzania lokalnymi użytkownikami i grupami. Podczas gdy to narzędzie jest przydatne do zarządzania kontami użytkowników, nie jest używane do kontrolowania usług systemowych. Błędy w wyborach mogą wynikać z mylnego zrozumienia roli każdego z tych narzędzi w systemie Windows. Kluczowe jest zrozumienie, że zarządzanie usługami wymaga korzystania ze specjalistycznych narzędzi, takich jak 'services.msc', które są dedykowane do tego celu, a nie narzędzi ogólnych, które zajmują się innymi aspektami administracji systemem.
Pytanie 15
Wydanie komendy chmod 400 nazwa_pliku w systemie Linux spowoduje, że właściciel pliku
A. będzie miał możliwość usunięcia go
B. będzie miał możliwość jego odczytu
Twoja odpowiedź
C. będzie miał możliwość jego uruchomienia
D. nie będzie mógł uzyskać do niego dostępu
Poprawna odpowiedź. Wykonanie polecenia chmod 400 nazwa_pliku ustawia uprawnienia pliku w systemie Linux w taki sposób, że właściciel pliku ma pełne prawo do jego odczytywania, ale nie ma możliwości jego zapisu ani wykonywania. Wartość 400 oznacza, że właściciel ma prawo do odczytu (4), natomiast grupa i inni użytkownicy nie mają żadnych uprawnień (00). Jest to często stosowane w kontekście plików konfiguracyjnych lub skryptów, które nie powinny być modyfikowane przez innych użytkowników systemu, co zwiększa bezpieczeństwo systemu. Przykładem może być plik klucza SSH, który powinien być dostępny tylko dla jego właściciela, aby zapewnić autoryzację przy połączeniach zdalnych. Dobrą praktyką jest stosowanie ograniczonych uprawnień, aby zminimalizować ryzyko nieautoryzowanego dostępu do wrażliwych danych. Warto również pamiętać, że ustawienie uprawnień w ten sposób jest zgodne z zasadą najmniejszych uprawnień, która jest kluczowa w zarządzaniu bezpieczeństwem w systemach operacyjnych.
Pytanie 16
Jaką wartość liczbową reprezentuje zapis binarny 01010101?
A. 170
B. 85
Twoja odpowiedź
C. 192
D. 256
Poprawna odpowiedź. Zapis binarny 01010101 to reprezentacja liczby dziesiętnej 85. Aby zrozumieć, jak to działa, należy przeanalizować system liczbowy binarny. W zapisie binarnym każda cyfra (bit) ma przypisaną wagę, która jest potęgą liczby 2. W przypadku 01010101, od prawej strony, mamy: 1*(2^0) + 0*(2^1) + 1*(2^2) + 0*(2^3) + 1*(2^4) + 0*(2^5) + 1*(2^6) + 0*(2^7), co daje 1 + 0 + 4 + 0 + 16 + 0 + 64 + 0 = 85. Umiejętność konwersji pomiędzy systemami liczbowymi jest kluczowa w programowaniu, inżynierii komputerowej oraz w wielu zastosowaniach związanych z elektroniką. Na przykład, w technologii cyfrowej, zrozumienie zapisu binarnego jest niezbędne przy projektowaniu obwodów logicznych oraz w algorytmach przetwarzania danych. W praktyce, często wykorzystuje się konwersje binarne w programowaniu niskopoziomowym oraz w systemach operacyjnych, co czyni tę wiedzę niezmiernie istotną.
Pytanie 17Strzał
Aby uniknąć różnic w kolorystyce pomiędzy zeskanowanymi zdjęciami na wyświetlaczu komputera a ich oryginałami, konieczne jest przeprowadzenie
A. kadrowanie skanera
B. kalibrację skanera
Poprawna odpowiedź
C. modelowanie skanera
Twoja odpowiedź
D. interpolację skanera
Niepoprawna odpowiedź. Kadrowanie skanera, mimo że wydaje się istotne, nie ma wpływu na odwzorowanie kolorów skanowanych obrazów. Kadrowanie odnosi się do procesu, w którym wybierana jest konkretna część obrazu, przeznaczona do zeskanowania, co ma na celu poprawę kompozycji lub usunięcie zbędnych elementów. W praktyce, kadrowanie nie wpływa na jakość kolorów, które są odwzorowywane przez skaner, a jedynie na obszar obrazu. Z drugiej strony, modelowanie skanera odnosi się do tworzenia algorytmów i matematycznych modeli, które mogą być używane do analizy danych, jednak nie jest to proces bezpośrednio związany z kalibracją kolorów. Podobnie interpolacja skanera zajmuje się technikami wypełniania danych między punktami pomiarowymi, co również nie dotyczy bezpośrednio problemu różnic kolorystycznych. Powszechnym błędem myślowym w tym kontekście jest pomylenie terminów związanych z przetwarzaniem obrazu z tymi, które dotyczą kalibracji i zarządzania kolorami. W rzeczywistości, aby uniknąć różnic kolorów, kluczowym krokiem jest wykonanie kalibracji, a nie próby modyfikacji obrazu poprzez kadrowanie czy inne techniki przetwarzania, które nie wpływają na dokładność odwzorowania kolorów.
Pytanie 18
Programem nasłuchowym służącym do przechwytywania i nagrywania różnych pakietów sieciowych oraz ich dekodowania jest
A. Tracker
B. Wireshark
Twoja odpowiedź
C. Konqueror
D. Finder
Poprawna odpowiedź. Wireshark to właśnie program nasłuchowy, czyli analizator pakietów sieciowych. Służy do przechwytywania ramek i pakietów przechodzących przez interfejs sieciowy, zapisywania ich do plików typu PCAP/PCAPNG oraz dekodowania protokołów, np. Ethernet, ARP, IPv4, IPv6, TCP, UDP, DNS, HTTP czy TLS. W praktyce używa się go przy diagnostyce sieci: gdy strona wolno się ładuje, nie działa DHCP, komputer nie dostaje bramy domyślnej albo trzeba sprawdzić, czy aplikacja faktycznie wysyła dane na właściwy port. Moim zdaniem to jedno z najważniejszych narzędzi dla technika, bo pokazuje nie tylko „czy działa”, ale też „co dokładnie idzie po kablu”. Dobra praktyka to korzystanie z filtrów przechwytywania i filtrów wyświetlania, np. tcp.port == 443 albo ip.addr == 192.168.1.10, żeby nie utonąć w tysiącach pakietów. W środowisku Windows Wireshark korzysta zwykle z Npcap, a w systemach Linux z mechanizmów opartych o libpcap. Trzeba też pamiętać o zasadach bezpieczeństwa i legalności: przechwytywanie ruchu w cudzej sieci bez zgody jest niedopuszczalne, nawet jeśli technicznie jest możliwe.
Pytanie 19
Ile par kabli jest używanych w standardzie 100Base-TX do obustronnej transmisji danych?
A. 2
Twoja odpowiedź
B. 4
C. 1
D. 8
Poprawna odpowiedź. W standardzie 100Base-TX, który jest częścią standardu Ethernet 802.3, do transmisji danych w obu kierunkach wykorzystywane są dwie pary przewodów. Standard ten opiera się na technologii skrętki, gdzie każda para przewodów jest odpowiedzialna za przesyłanie danych. Dwie pary są używane, ponieważ 100Base-TX transmituje dane z prędkością 100 Mbps, co wymaga odpowiedniego podziału sygnału na dwie drogi komunikacji, aby zapewnić efektywną transmisję oraz minimalizację zakłóceń. Przykładem zastosowania standardu 100Base-TX mogą być lokalne sieci komputerowe, w których urządzenia muszą wymieniać dane w czasie rzeczywistym. Zastosowanie dwóch par pozwala również na pełnodupleksową komunikację, co oznacza, że dane mogą być przesyłane w obie strony jednocześnie, co znacząco zwiększa wydajność sieci. W praktyce, standard 100Base-TX jest powszechnie stosowany w biurach i zastosowaniach przemysłowych, gdzie istnieje potrzeba szybkiej i niezawodnej komunikacji sieciowej.
Pytanie 20
Plik ma wielkość 2 KiB. Co to oznacza?
A. 16000 bitów
B. 16384 bity
Twoja odpowiedź
C. 2000 bitów
D. 2048 bitów
Poprawna odpowiedź. Odpowiedź 16384 bity to trafny wybór. Plik o wielkości 2 KiB, czyli 2048 bajtów, przelicza się na bity tak: 2048 bajtów razy 8 bitów w każdym bajcie, co daje razem 16384 bity. Warto znać różnice między jednostkami takimi jak KiB, MiB czy GiB, zwłaszcza kiedy pracujemy z pamięcią komputerową i transferem danych. To pomaga uniknąć zamieszania i jest zgodne z tym, co określa IEC. Wiedza o tych jednostkach to podstawa, szczególnie gdy mówimy o efektywnym zarządzaniu danymi i architekturze systemów operacyjnych.
Pytanie 21
Jakim środkiem należy oczyścić wnętrze obudowy drukarki fotograficznej z kurzu?
A. opaski antystatycznej
B. środka smarującego
C. szczotki z twardym włosiem
D. sprężonego powietrza w pojemniku z wydłużoną rurką
Twoja odpowiedź
Poprawna odpowiedź. Sprężone powietrze w pojemniku z wydłużoną rurką to najlepszy sposób na usunięcie kurzu z wnętrza obudowy drukarki fotograficznej. Użycie takiego sprzętu pozwala na precyzyjne skierowanie strumienia powietrza w trudno dostępne miejsca, co jest istotne, ponieważ kurz gromadzi się w miejscach, gdzie inne narzędzia mogą nie dotrzeć. Przykładowo, w przypadku zjawiska zwanego 'cieniem optycznym', kurz może zakłócać działanie czujników i mechanizmów wewnętrznych, co prowadzi do pogorszenia jakości wydruku. Zgodnie z zaleceniami producentów sprzętu, regularne czyszczenie za pomocą sprężonego powietrza może znacznie wydłużyć żywotność urządzenia oraz poprawić jego wydajność. Ważne jest również, aby używać sprężonego powietrza w odpowiednim ciśnieniu, aby nie uszkodzić delikatnych komponentów. Warto również pamiętać o stosowaniu środka odtłuszczającego przed czyszczeniem, aby zminimalizować osady, które mogą się gromadzić w trakcie użytkowania.
Pytanie 22
Która usługa pozwala na zdalne logowanie do komputerów, wykonywanie poleceń systemowych oraz zarządzanie siecią?
A. IMAP
B. NNTP
C. DNS
D. TELNET
Twoja odpowiedź
Poprawna odpowiedź. TELNET to protokół komunikacyjny, który umożliwia zdalne logowanie do systemów komputerowych i wykonywanie poleceń systemowych w trybie tekstowym. Umożliwia to zarządzanie zdalnymi serwerami i komputerami tak, jakby użytkownik był bezpośrednio zalogowany na lokalnej maszynie. TELNET działa na zasadzie klient-serwer, gdzie klient łączy się z serwerem za pomocą portu 23. Przykładowe zastosowania TELNET obejmują zdalne administrowanie serwerami, konfigurację urządzeń sieciowych oraz diagnostykę problemów z siecią. Mimo że TELNET był powszechnie używany, obecnie zaleca się korzystanie z bardziej bezpiecznych rozwiązań, takich jak SSH, ze względu na brak szyfrowania danych, co naraża na przechwycenie informacji przez osoby trzecie. W praktyce administratorzy systemów często wykorzystują TELNET w zamkniętych sieciach, gdzie bezpieczeństwo danych nie jest tak krytyczne, ale w otoczeniach internetowych powinno się unikać jego użycia na rzecz bezpieczniejszych protokołów.
Pytanie 23
Aby monitorować stan dysków twardych w serwerach, komputerach osobistych i laptopach, można użyć programu
A. Acronis Drive Monitor
Twoja odpowiedź
B. Packet Tracer
C. Super Pi
D. PRTG Network Monitor
Poprawna odpowiedź. Acronis Drive Monitor to zaawansowane narzędzie dedykowane do monitorowania stanu dysków twardych, które pozwala na bieżące śledzenie ich kondycji. Program ten wykorzystuje technologię SMART (Self-Monitoring, Analysis and Reporting Technology), co umożliwia identyfikację potencjalnych problemów z dyskami jeszcze przed ich wystąpieniem. Dzięki Acronis Drive Monitor użytkownicy mogą otrzymywać powiadomienia o krytycznych sytuacjach, takich jak spadek wydajności czy zbliżające się awarie. Przykładowo, jeśli program zidentyfikuje wzrost błędów odczytu, może zalecić wykonanie kopii zapasowej danych. W praktyce, stosowanie tego narzędzia w środowisku serwerowym czy w komputerach stacjonarnych pozwala na szybką reakcję i minimalizację ryzyka utraty danych. W kontekście dobrych praktyk w zarządzaniu infrastrukturą IT, regularne monitorowanie stanu dysków twardych jest kluczowym elementem strategii zarządzania ryzykiem oraz zapewniania ciągłości działania systemów informatycznych. Warto również zauważyć, że Acronis Drive Monitor jest częścią szerszego ekosystemu rozwiązań Acronis, które obsługują zarządzanie danymi i ochronę przed ich utratą.
Pytanie 24Strzał
Który adres IP reprezentuje hosta działającego w sieci o adresie 192.168.160.224/28?
A. 192.168.160.192
Twoja odpowiedź
B. 192.168.160.240
C. 192.168.160.225
Poprawna odpowiedź
D. 192.168.160.239
Niepoprawna odpowiedź. Wybrane adresy IP, takie jak 192.168.160.192, 192.168.160.239 oraz 192.168.160.240, nie są poprawnymi adresami hostów w sieci 192.168.160.224/28 z kilku powodów. Adres 192.168.160.192 leży w innej podsieci (192.168.160.192/28 ma swój własny zakres adresów), co oznacza, że nie może być użyty do komunikacji w ramach podsieci 192.168.160.224/28. Z tego powodu, wybierając adresy, istotne jest zrozumienie zasady podsieci, gdzie każdy adres IP jest częścią określonej sieci. Adres 192.168.160.239, będący ostatnim adresem hosta, nie powinien być mylony z adresem rozgłoszeniowym, który dla tej sieci to 192.168.160.240. Adres rozgłoszeniowy nie może być używany jako adres hosta, ponieważ jest zarezerwowany do rozsyłania wiadomości do wszystkich hostów w danej podsieci. Typowym błędem w takiej analizie jest nieprawidłowe rozpoznanie granic podsieci oraz zrozumienie, że każdy adres musi być unikalny i odpowiednio przypisany, aby zapewnić właściwe funkcjonowanie sieci. Dlatego kluczowe jest, aby podczas przydzielania adresów IP, mieć pełne zrozumienie struktury podsieci oraz zasad, które nią rządzą.
Pytanie 25Strzał
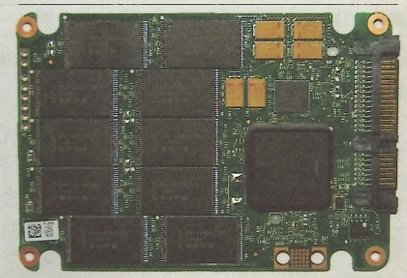
Element systemu komputerowego przedstawiony na ilustracji to
A. dysk SSD
Twoja odpowiedź
B. GPU
C. karta graficzna do laptopa
D. moduł pamięci Cache
Poprawna odpowiedź. Dysk SSD, czyli Solid State Drive, to naprawdę nowoczesne urządzenie do przechowywania danych. Wykorzystuje pamięć flash, co oznacza, że jest dużo szybszy i bardziej niezawodny niż tradycyjne dyski HDD. Brak ruchomych części sprawia, że nie jest tak podatny na uszkodzenia mechaniczne. Dlatego dyski SSD są teraz powszechnie używane w komputerach, laptopach i serwerach, zwłaszcza tam, gdzie szybkość dostępu do danych ma kluczowe znaczenie. Czasami naprawdę można zauważyć różnicę w czasach ładowania systemu czy aplikacji – to potrafi znacznie poprawić komfort pracy. Z tego co pamiętam, dyski SSD zazwyczaj łączą się przez interfejsy SATA, M.2 lub PCIe, co daje różne prędkości transferu. Dodatkowo, pamięć flash zużywa mniej energii, co jest super ważne w przenośnych urządzeniach jak laptopy. Tak więc, podsumowując, dyski SSD to naprawdę kluczowy element w dzisiejszych komputerach, oferując świetną wydajność, niezawodność i oszczędność energii.
Pytanie 26Strzał
Jakie urządzenie jest używane do pomiaru napięcia w zasilaczu?
A. multimetr
Poprawna odpowiedź
B. amperomierz
Twoja odpowiedź
C. impulsator
D. pirometr
Niepoprawna odpowiedź. Impulsator to urządzenie stosowane do generowania sygnałów impulsowych, które mogą być używane w różnych aplikacjach, ale nie służy do pomiaru wartości napięcia. Jego zastosowanie jest bardziej związane z automatyzacją czy sterowaniem procesami, a nie z bezpośrednim pomiarem parametrów elektrycznych. Amperomierz, z kolei, to przyrząd zaprojektowany do pomiaru natężenia prądu, a nie napięcia. W związku z tym, użycie amperomierza w celu sprawdzenia napięcia byłoby nieodpowiednie i mogłoby prowadzić do nieprawidłowych wyników oraz potencjalnie do uszkodzenia urządzenia. Pirometr to zupełnie inny typ urządzenia, które mierzy temperaturę obiektów na podstawie promieniowania cieplnego, więc nie ma zastosowania w kontekście pomiaru napięcia elektrycznego. Typowe błędy w myśleniu, które mogą prowadzić do takich niepoprawnych wniosków, obejmują mylenie funkcji poszczególnych urządzeń pomiarowych oraz brak zrozumienia ich zasad działania. W kontekście pomiarów elektrycznych, kluczem jest stosowanie odpowiednich narzędzi, takich jak multimetr, który jest przystosowany do pomiaru różnych parametrów elektrycznych, w tym napięcia.
Pytanie 27
W filmie przedstawiono konfigurację ustawień maszyny wirtualnej. Wykonywana czynność jest związana z
A. dodaniem drugiego dysku twardego.
B. ustawieniem rozmiaru pamięci wirtualnej karty graficznej.
C. konfigurowaniem adresu karty sieciowej.
D. wybraniem pliku z obrazem dysku.
Twoja odpowiedź
Poprawna odpowiedź. Poprawnie – w tej sytuacji chodzi właśnie o wybranie pliku z obrazem dysku (ISO, VDI, VHD, VMDK itp.), który maszyna wirtualna będzie traktować jak fizyczny nośnik. W typowych programach do wirtualizacji, takich jak VirtualBox, VMware czy Hyper‑V, w ustawieniach maszyny wirtualnej przechodzimy do sekcji dotyczącej pamięci masowej lub napędów optycznych i tam wskazujemy plik obrazu. Ten plik może pełnić rolę wirtualnego dysku twardego (system zainstalowany na stałe) albo wirtualnej płyty instalacyjnej, z której dopiero instalujemy system operacyjny. W praktyce wygląda to tak, że zamiast wkładać płytę DVD do napędu, podłączasz plik ISO z obrazu instalacyjnego Windowsa czy Linuxa i ustawiasz w BIOS/UEFI maszyny wirtualnej bootowanie z tego obrazu. To jest podstawowa i zalecana metoda instalowania systemów w VM – szybka, powtarzalna, zgodna z dobrymi praktykami. Dodatkowo, korzystanie z plików obrazów dysków pozwala łatwo przenosić całe środowiska między komputerami, robić szablony maszyn (tzw. template’y) oraz wykonywać kopie zapasowe przez zwykłe kopiowanie plików. Moim zdaniem to jedna z najważniejszych umiejętności przy pracy z wirtualizacją: umieć dobrać właściwy typ obrazu (instalacyjny, systemowy, LiveCD, recovery), poprawnie go podpiąć do właściwego kontrolera (IDE, SATA, SCSI, NVMe – zależnie od hypervisora) i pamiętać o odpięciu obrazu po zakończonej instalacji, żeby maszyna nie startowała ciągle z „płyty”.
Pytanie 28
Która pula adresów IPv6 jest odpowiednikiem adresów prywatnych w IPv4?
A. fe80::/10
B. 3ffe::/16
C. fc00::/7
Twoja odpowiedź
D. ff00::/8
Poprawna odpowiedź. Pula fc00::/7 to tzw. adresy ULA (Unique Local Addresses) i właśnie one są odpowiednikiem prywatnych adresów IPv4 z zakresów 10.0.0.0/8, 172.16.0.0/12 czy 192.168.0.0/16. Chodzi o adresy, które mają być routowane tylko wewnątrz organizacji lub sieci lokalnej, a nie w publicznym Internecie. Z punktu widzenia administratora sieci działają więc podobnie jak prywatne IPv4: możesz ich używać do adresacji hostów w LAN, w sieciach firmowych, w labach, bez konieczności rejestracji czy kupowania puli od operatora. Standardowo opisuje to RFC 4193, które definiuje właśnie Unique Local IPv6 Unicast Addresses. W praktyce w IPv6 unika się NAT w takiej formie jak w IPv4, ale ULA nadal ma sens: np. do adresacji urządzeń, które nigdy nie powinny być dostępne z Internetu, do połączeń site-to-site VPN między oddziałami firmy, do serwerów baz danych, drukarek, urządzeń IoT. Dobra praktyka jest taka, żeby w sieci firmowej używać ULA równolegle z globalnymi adresami unicast (np. z puli od ISP) – wtedy nawet jeśli zmienisz operatora i zmieni się globalny prefix, wewnętrzna komunikacja oparta na ULA dalej działa bez przeróbek całej adresacji. Warto też wiedzieć, że fc00::/7 obejmuje zakresy zaczynające się od fc00:: oraz fd00::, przy czym w praktyce używa się najczęściej fd00::/8 z losowo generowanym identyfikatorem globalnym, żeby zminimalizować ryzyko konfliktów między organizacjami. Moim zdaniem, z punktu widzenia projektowania sieci, świadomość różnicy między ULA a link-local i global unicast to absolutna podstawa, bo od tego zależy poprawna i bezpieczna architektura adresacji w IPv6.
Pytanie 29Strzał
Czym nie jest program antywirusowy?
A. AVG
Twoja odpowiedź
B. AVAST
C. PacketFilter
Poprawna odpowiedź
D. NOD32
Niepoprawna odpowiedź. Odpowiedzi AVG, NOD32 i AVAST to programy antywirusowe, które mają na celu ochronę systemów komputerowych przed złośliwym oprogramowaniem, wirusami, robakami i innymi zagrożeniami. Te aplikacje działają w oparciu o różnorodne metody detekcji, w tym skanowanie sygnatur, heurystykę oraz techniki oparte na chmurze. Na przykład, AVG wykorzystuje zarówno lokalne bazy danych do wykrywania znanych zagrożeń, jak i technologie chmurowe do identyfikacji nowych, nieznanych wirusów. NOD32 znany jest ze swojej efektywności oraz niskiego zużycia zasobów systemowych, co czyni go popularnym wyborem wśród użytkowników. AVAST, z kolei, często implementuje dodatkowe funkcje, takie jak tryb gry, aby nie zakłócać użytkownikom korzystania z gier oraz aplikacji w pełnym ekranie. Błędem jest zatem myślenie, że wszystkie odpowiedzi dotyczą tej samej kategorii oprogramowania. Podczas gdy programy antywirusowe są zaprojektowane do ochrony przed złośliwym oprogramowaniem, PacketFilter pełni zupełnie inną rolę w ekosystemie bezpieczeństwa sieciowego. Ważne jest zrozumienie, że różne narzędzia i technologie odgrywają kluczowe role w warstwach zabezpieczeń, a ich prawidłowe rozróżnienie jest fundamentem skutecznej ochrony przed zagrożeniami w cyberprzestrzeni.
Poprawna odpowiedź. Polecenie tree jest używane w systemach operacyjnych do wyświetlania struktury katalogów w formie drzewa. Prezentuje hierarchię plików i folderów, co jest przydatne do wizualizacji złożonych struktur. Przykładowo, administracja serwerami Linux często wykorzystuje tree do szybkiego przeglądu struktury katalogów aplikacji lub danych. W porównaniu do polecenia dir, które wyświetla tylko listę plików w bieżącym katalogu, tree oferuje bardziej kompleksowy widok obejmujący podkatalogi. To narzędzie jest zgodne z dobrymi praktykami w zarządzaniu plikami, ponieważ umożliwia szybkie identyfikowanie ścieżek dostępu, co jest kluczowe w systemach, gdzie struktura danych ma krytyczne znaczenie. Dodatkowo, użycie tree ułatwia zrozumienie organizacji plików w projektach programistycznych, co jest przydatne dla deweloperów w celu szybkiej nawigacji i odnajdywania odpowiednich zasobów. Tree można również zintegrować ze skryptami automatyzacji, aby dynamicznie tworzyć dokumentację struktury katalogów, co wspiera zarządzanie konfiguracjami i kontrolę wersji. Polecenie to jest więc niezwykle użyteczne w wielu aspektach profesjonalnej administracji systemami informatycznymi.
Pytanie 31
Nie można uruchomić systemu Windows z powodu błędu oprogramowania. Jak można przeprowadzić diagnozę i usunąć ten błąd w jak najmniej inwazyjny sposób?
A. wykonanie reinstalacji systemu Windows
B. przeprowadzenie diagnostyki podzespołów
C. uruchomienie komputera w trybie awaryjnym
Twoja odpowiedź
D. przeprowadzenie wymiany podzespołów
Poprawna odpowiedź. Uruchomienie komputera w trybie awaryjnym jest kluczowym krokiem w diagnozowaniu problemów z systemem operacyjnym, zwłaszcza gdy podejrzewamy usterki programowe. Tryb awaryjny ładował minimalny zestaw sterowników i usług, co pozwala na uruchomienie systemu w ograniczonym środowisku. To istotne, ponieważ umożliwia wyizolowanie problemu, eliminując potencjalne zakłócenia spowodowane przez oprogramowanie lub sterowniki, które działają w normalnym trybie. Przykładem zastosowania trybu awaryjnego może być sytuacja, w której zainstalowana aplikacja lub aktualizacja powoduje niestabilność systemu – uruchomienie komputera w tym trybie pozwala na dezinstalację problematycznego oprogramowania. Dobrą praktyką jest również korzystanie z narzędzi diagnostycznych dostępnych w trybie awaryjnym, takich jak przywracanie systemu czy skanowanie antywirusowe. W kontekście standardów branżowych, korzystanie z trybu awaryjnego jako pierwszego kroku w diagnostyce problemów z systemem jest rekomendowane przez producentów systemów operacyjnych, gdyż pozwala na szybsze i mniej inwazyjne odnalezienie przyczyny problemu.
Pytanie 32Strzał
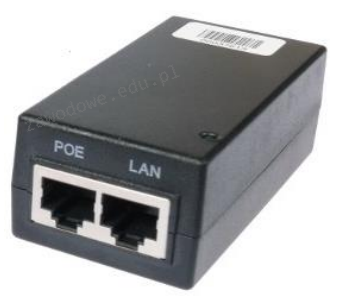
Urządzenie pokazane na ilustracji służy do
A. monitorowania ruchu na porcie LAN
Twoja odpowiedź
B. regeneracji sygnału
C. rozdziału domen kolizji
D. dostarczenia zasilania po kablu U/UTP
Poprawna odpowiedź
Niepoprawna odpowiedź. Regeneracja sygnału jest procesem stosowanym w repeaterach i wzmacniaczach sygnału sieciowego, gdzie celem jest poprawa jakości sygnału przesyłanego po długich kablach. Urządzenia te nie dostarczają zasilania do urządzeń końcowych jak w przypadku PoE. Rozdział domen kolizji jest związany z funkcjonowaniem przełączników sieciowych, które izolują różne segmenty sieci, redukując kolizje pakietów i poprawiając wydajność. Przełączniki działają na warstwie drugiej modelu OSI i nie są bezpośrednio związane z dostarczaniem zasilania. Monitorowanie ruchu na porcie LAN dotyczy analizy i zarządzania przepływem danych w sieci, co jest realizowane przez zaawansowane urządzenia takie jak urządzenia IDS/IPS (Intrusion Detection/Prevention Systems) lub oprogramowanie monitoringowe, a nie przez urządzenia PoE. Typowym błędem jest mylenie funkcjonalności urządzeń sieciowych, ponieważ każde z nich ma specyficzne zadania i zastosowania. Power over Ethernet to technologia, która umożliwia integrację zasilania i transmisji danych w jednym kablu, co jest kluczowym ułatwieniem w nowoczesnych instalacjach sieciowych, jednak nie wpływa na rozdział domen kolizji, regenerację sygnału czy też monitorowanie ruchu w sposób bezpośredni.
Pytanie 33
Dodatkowe właściwości rezultatu operacji przeprowadzanej przez jednostkę arytmetyczno-logiczne ALU obejmują
A. wskaźnik stosu
B. rejestr flagowy
Twoja odpowiedź
C. licznik instrukcji
D. akumulator
Poprawna odpowiedź. Rejestr flagowy, znany również jako rejestr statusu, odgrywa kluczową rolę w jednostce arytmetyczno-logicznej (ALU), ponieważ przechowuje dodatkowe informacje dotyczące wyniku operacji arytmetycznych i logicznych. Przykładowo, po wykonaniu operacji dodawania, rejestr flagowy może zaktualizować flagę przeniesienia, informując system o tym, że wynik przekroczył maksymalną wartość, jaką można reprezentować w danym formacie danych. Tego typu informacje są niezbędne w kontekście dalszych operacji, aby zapewnić, że procesory mogą podejmować decyzje oparte na wynikach wcześniejszych obliczeń. Zastosowanie rejestru flagowego jest kluczowe w programowaniu niskopoziomowym i architekturze komputerów, gdzie pozwala na efektywne zarządzanie przepływem programu dzięki warunkowym instrukcjom skoku, które mogą zmieniać swoje zachowanie w zależności od stanu flag. Na przykład, w językach asemblerowych, instrukcje skoku warunkowego mogą sprawdzać flagi w rejestrze flagowym, aby zdecydować, czy kontynuować wykonywanie programu, czy przejść do innej sekcji kodu, co jest fundamentalne dla efektywnego zarządzania kontrolą przepływu.
Pytanie 34
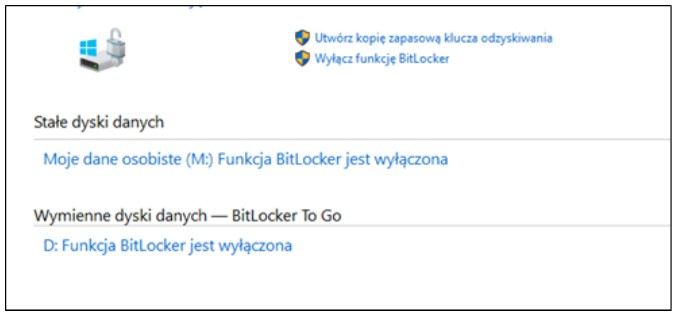
Narzędzie wbudowane w systemy Windows w edycji Enterprise lub Ultimate ma na celu
A. konsolidację danych na dyskach
B. kompresję dysku
C. tworzenie kopii dysku
D. kryptograficzną ochronę danych na dyskach
Twoja odpowiedź
Poprawna odpowiedź. Funkcja BitLocker jest narzędziem wbudowanym w systemy Windows w wersjach Enterprise i Ultimate, które służy do kryptograficznej ochrony danych na dyskach twardych. Stosuje ona zaawansowane algorytmy szyfrowania, aby zabezpieczyć dane przed nieautoryzowanym dostępem. Szyfrowanie całych woluminów dyskowych uniemożliwia dostęp do danych bez odpowiedniego klucza szyfrującego, co jest szczególnie istotne w kontekście ochrony danych osobowych i poufnych informacji biznesowych. Praktyczne zastosowanie BitLockera obejmuje ochronę danych na laptopach i innych urządzeniach przenośnych, które są narażone na kradzież. Dzięki funkcji BitLocker To Go możliwe jest również szyfrowanie dysków wymiennych, takich jak pendrive'y, co zwiększa bezpieczeństwo podczas przenoszenia danych między różnymi urządzeniami. BitLocker jest zgodny z wieloma standardami bezpieczeństwa, co czyni go narzędziem rekomendowanym w wielu organizacjach, które dążą do spełnienia wymogów prawnych dotyczących ochrony danych.
Pytanie 35
Wskaż najkorzystniejszą trasę sumaryczną dla podsieci IPv4?
10.10.168.0/23
10.10.170.0/23
10.10.172.0/23
10.10.174.0/24
A. 10.10.168.0/22
B. 10.10.160.0/21
C. 10.10.168.0/16
D. 10.10.168.0/21
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź 10.10.168.0/21 jest prawidłowa, ponieważ efektywnie obejmuje wszystkie podsieci wskazane w pytaniu, czyli 10.10.168.0/23, 10.10.170.0/23, 10.10.172.0/23 i 10.10.174.0/24. Subnet maska /21 pozwala na zarezerwowanie zakresu adresów od 10.10.168.0 do 10.10.175.255 co w zupełności pokrywa wspomniane podsieci. Taka agregacja, często nazywana supernettingiem, jest praktycznym zastosowaniem w routingu, gdzie sumujemy mniejsze podsieci w jedną większą trasę, aby zmniejszyć liczbę wpisów w tablicach routingu i zwiększyć efektywność sieci. To podejście jest zgodne z dobrymi praktykami w projektowaniu sieci, gdzie minimalizacja liczby tras jest kluczowa dla wydajności i zarządzania. Supernetting umożliwia bardziej skalowalne zarządzanie siecią oraz ogranicza ryzyko błędów konfiguracyjnych. W kontekście tradycyjnych praktyk związanych z CIDR, takie podejście jest nie tylko preferowane, ale i niezbędne w skali dużych struktur sieciowych.
Pytanie 36Strzał
Jakie jest adres rozgłoszeniowy sieci, w której funkcjonuje host z adresem IP 195.120.252.32 oraz maską podsieci 255.255.255.192?
A. 195.120.255.255
Twoja odpowiedź
B. 195.120.252.0
C. 195.120.252.63
Poprawna odpowiedź
D. 195.120.252.255
Niepoprawna odpowiedź. Adresy 195.120.252.0 oraz 195.120.252.255 są powszechnie mylone z adresem rozgłoszeniowym, jednak mają one różne znaczenie w kontekście sieci komputerowych. Adres 195.120.252.0 to adres sieci, który identyfikuje daną podsieć i nie może być użyty do komunikacji z urządzeniami w tej sieci. Stosowanie go jako adresu rozgłoszeniowego jest błędne, ponieważ oznacza on początek zakresu adresów IP dostępnych w danej sieci. Z kolei adres 195.120.252.255 jest adresem rozgłoszeniowym dla sieci o masce 255.255.255.255, a nie 255.255.255.192. Posiadając maskę 255.255.255.192, rozmiar dostępnej podsieci zmienia się, co powoduje, że ostatni adres IP w tej konkretnej sieci to 195.120.252.63, a nie 195.120.252.255. Adres 195.120.255.255 jest adresem rozgłoszeniowym dla innej, szerszej sieci, nie mającej związku z obrazeniem 195.120.252.32 z maską 255.255.255.192. W kontekście adresowania IP, bardzo istotne jest zrozumienie relacji pomiędzy maską podsieci a przypisanym adresem, aby uniknąć nieporozumień, które mogą prowadzić do błędnej konfiguracji sieci. Prawidłowe zrozumienie tych koncepcji jest kluczowe dla inżynierów sieciowych oraz administratorów, aby zapewnić efektywne i bezpieczne działanie sieci komputerowych.
Pytanie 37
W technologii Ethernet, protokół CSMA/CD do dostępu do medium działa na zasadzie
A. przesyłania tokena
B. priorytetów w żądaniach
C. wykrywania kolizji
Twoja odpowiedź
D. minimalizowania kolizji
Poprawna odpowiedź. Protokół CSMA/CD (Carrier Sense Multiple Access with Collision Detection) jest kluczowym elementem technologii Ethernet, odpowiedzialnym za efektywne zarządzanie dostępem do wspólnego medium transmisyjnego. Główną funkcją CSMA/CD jest wykrywanie kolizji, które następuje, gdy dwa lub więcej urządzeń jednocześnie próbują przesłać dane. Po wykryciu kolizji, urządzenia natychmiast przerywają przesyłanie danych i stosują metodę zasady backoff, polegającą na losowym opóźnieniu przed ponowną próbą wysyłania. Dzięki temu, sieć Ethernet potrafi efektywnie zarządzać obciążeniem i minimalizować straty danych. Protokół ten jest standardem w lokalnych sieciach komputerowych, co pozwala na bezproblemową komunikację między różnymi urządzeniami. Typowe zastosowanie CSMA/CD można zaobserwować w tradycyjnych sieciach Ethernetowych, gdzie wiele komputerów dzieli to samo medium, co wymaga precyzyjnego zarządzania dostępem do niego. Na przykład, w biurze, gdzie wiele komputerów korzysta z jednego kabla Ethernet, CSMA/CD zapewnia, że dane są przesyłane w sposób uporządkowany i zminimalizowane są kolizje, co pozytywnie wpływa na wydajność sieci.
Pytanie 38
Zgodnie z ustawą z 14 grudnia 2012 roku o odpadach, wymagane jest
A. przechowywanie odpadów nie dłużej niż przez rok.
B. spalanie odpadów w maksymalnie wysokiej temperaturze.
C. neutralizacja odpadów w dowolny sposób w jak najkrótszym czasie
D. poddanie odpadów w pierwszej kolejności procesowi odzysku.
Twoja odpowiedź
Poprawna odpowiedź. Ustawa z dnia 14 grudnia 2012 r. o odpadach kładzie szczególny nacisk na hierarchię postępowania z odpadami, w której odzysk jest traktowany jako priorytet. Oznacza to, że przed składowaniem czy spalaniem odpadów, powinny być one poddane procesom, które umożliwiają ich ponowne wykorzystanie lub przetworzenie. Przykłady odzysku obejmują recykling materiałów, takich jak papier, szkło czy tworzywa sztuczne, co przyczynia się do zmniejszenia ilości odpadów trafiających na wysypiska oraz obniżenia zapotrzebowania na surowce naturalne. Zgodnie z dobrymi praktykami branżowymi, efektywne zarządzanie odpadami powinno opierać się na strategiach promujących zmniejszenie, ponowne użycie oraz recykling, co jest zgodne z celami zrównoważonego rozwoju. Odzysk odpadów nie tylko wspiera ochronę środowiska, ale także może generować oszczędności ekonomiczne poprzez zmniejszenie kosztów związanych z utylizacją i zakupem nowych surowców.
Pytanie 39
Jaki typ zabezpieczeń w sieciach WiFi oferuje najwyższy poziom ochrony?
A. WEP
B. WPA2
Twoja odpowiedź
C. WPA
D. NTFS
Poprawna odpowiedź. WPA2 (Wi-Fi Protected Access 2) to protokół zabezpieczeń, który oferuje znacznie wyższy poziom ochrony niż jego poprzednicy, WEP i WPA. Wprowadza szyfrowanie AES (Advanced Encryption Standard), które jest obecnie uważane za jeden z najbezpieczniejszych algorytmów szyfrowania dostępnych w technologii sieciowej. WEP (Wired Equivalent Privacy) korzysta z algorytmu RC4, który ma liczne słabości i można go łatwo złamać. WPA, będąc przejściowym rozwiązaniem, oferuje poprawę bezpieczeństwa w stosunku do WEP, ale wciąż nie dorównuje WPA2. W praktyce, wiele domowych i biurowych routerów WiFi domyślnie oferuje WPA2 jako standardowy wybór, co czyni go najczęściej stosowanym typem zabezpieczeń. Warto również zwrócić uwagę na fakt, że WPA3, jako nowsza generacja zabezpieczeń, zaczyna zyskiwać na popularności, jednak WPA2 wciąż pozostaje powszechnym i skutecznym rozwiązaniem do zabezpieczania sieci bezprzewodowych.
Pytanie 40Strzał
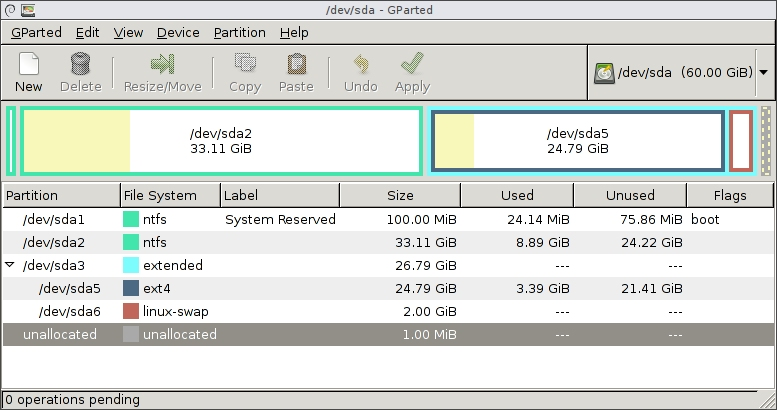
Badanie danych przedstawionych przez program umożliwia dojście do wniosku, że
A. zainstalowano trzy dyski twarde oznaczone jako sda1, sda2 oraz sda3
B. jeden dysk twardy podzielono na 6 partycji podstawowych
Twoja odpowiedź
C. partycja wymiany ma rozmiar 2 GiB
Poprawna odpowiedź
D. partycja rozszerzona ma pojemność 24,79 GiB
Niepoprawna odpowiedź. Patrząc na różne opcje odpowiedzi, da się zauważyć kilka błędnych przekonań. Po pierwsze, mówienie o trzech dyskach twardych sda1, sda2 i sda3 to spory błąd. Te oznaczenia odnoszą się do partycji na jednym dysku, a nie do trzech osobnych dysków. W systemie Linux, nazwy jak sda1 czy sda2 oznaczają partycje na pierwszym dysku twardym, co łatwo pomylić z fizycznymi dyskami, ale w rzeczywistości to różne partycje na jednym dysku. Drugie błędne założenie to stwierdzenie, że jeden dysk został podzielony na sześć partycji podstawowych. Tutaj standard MBR (Master Boot Record) mówi, że można mieć maksymalnie cztery partycje podstawowe. Z tego, co widzimy, jedna z nich może być rozszerzona, co pozwala na tworzenie partycji logicznych w jej obrębie. A w tym układzie mamy partycję rozszerzoną (sda3), co jest całkiem standardowe, gdy potrzebujemy więcej niż czterech partycji. Ostatnia rzecz, która jest błędna, to wielkość partycji rozszerzonej – ma ona 26.79 GiB, a nie 24.79 GiB jak mówią niektóre opcje. Ważne jest, żeby dobrze rozumieć strukturę partycji, bo to klucz do zarządzania dyskami w systemie.