Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 14 września 2026 12:42
Zakończenie: 14 września 2026 13:01
Egzamin zdany!
Wynik: 20/40 punktów (50,0%)
Wymagane minimum: 20 punktów (50%)
Twój wynik na tle innych
Twój wynik jest lepszy niż 27% podejść do kwalifikacji INF.02.
Porównanie z 113966 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Poprzednio 72,5%, teraz 50,0% (-22,5 p.p.).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Poprawna odpowiedź. Adres IP 198.26.152.10 należy do klasy C, co oznacza, że jego pierwsza oktet (198) mieści się w przedziale od 192 do 223. Klasa C jest wykorzystywana głównie w sieciach, które wymagają wielu podsieci i mają stosunkowo niewielką liczbę hostów. W przypadku adresów klasy C, maksymalna liczba hostów na jedną podsieć wynosi 254, co czyni je idealnym rozwiązaniem dla małych i średnich organizacji. Klasa C ma również określoną maskę podsieci (255.255.255.0), co umożliwia łatwe zarządzanie i segmentację sieci. Znajomość klas adresów IP jest kluczowa przy projektowaniu i wdrażaniu sieci komputerowych, aby odpowiednio dostosować konfigurację do potrzeb organizacji. Dzięki zastosowaniu odpowiednich klas adresów można efektywnie zarządzać ruchem sieciowym i zapewnić lepsze bezpieczeństwo oraz wydajność sieci. Przykładem zastosowania klasy C może być mała firma, która potrzebuje łączności dla swoich komputerów biurowych oraz urządzeń peryferyjnych, gdzie klasa C pozwala na łatwą ekspansję w przypadku wzrostu liczby pracowników.
Pytanie 2
Plik ma rozmiar 2KB. Jest to
A. 16000 bitów
B. 2048 bitów
C. 2000 bitówTwoja odpowiedź
D. 16384 bityPoprawna odpowiedź
Niepoprawna odpowiedź. W tym pytaniu najłatwiej pomylić dwie rzeczy: bajty z bitami oraz przelicznik kilo stosowany w informatyce. Rozmiar pliku 2KB nie oznacza bezpośrednio liczby bitów, bo KB odnosi się do bajtów, a nie do bitów. Jeden bajt składa się z 8 bitów, więc samo zatrzymanie się na wartości 2048 daje wynik w bajtach, nie w bitach. To częsty błąd, szczególnie gdy ktoś widzi jednostkę b albo B i nie zwraca uwagi na wielkość litery. W praktyce ma to znaczenie: b zwykle oznacza bit, a B oznacza bajt. Inna pułapka to przyjęcie, że 1 KB zawsze równa się 1000 bajtów. W standardzie SI faktycznie kilo oznacza 1000, ale w klasycznych zadaniach informatycznych i przy pamięciach komputerowych często używa się konwencji binarnej, gdzie 1 KB = 1024 B. Stąd wynik 16000 bitów powstaje z rachunku 2 × 1000 × 8, ale nie pasuje do założenia tego testu. Z kolei 2000 bitów miesza kilka pojęć naraz: traktuje kilo jako 1000 i pomija fakt, że podano KB, czyli kilobajty, a nie kilobity. Z mojego doświadczenia najlepiej zapamiętać prostą ścieżkę: najpierw zamień KB na B, potem B na bity. Wtedy wychodzi 2 × 1024 × 8 = 16384 bity i nie ma kombinowania.
Pytanie 3
Podczas skanowania dostępnych sieci bezprzewodowych karta sieciowa wykrywa sieć, która na liście jest oznaczona jako ukryta (bez nazwy). Co to oznacza?
A. Sieć jest zablokowana hasłem.
B. Karta sieciowa ma włączone DHCP.
C. Sieć nie rozgłasza identyfikatora SSID.Twoja odpowiedź
D. Karta sieciowa jest włączona.
Poprawna odpowiedź. Sieć oznaczona jako ukryta oznacza, że punkt dostępowy Wi-Fi nie rozgłasza swojej nazwy, czyli identyfikatora SSID, w ramkach beacon wysyłanych cyklicznie zgodnie ze standardami IEEE 802.11. Karta sieciowa nadal wykrywa samą obecność sieci radiowej, bo widzi sygnał z access pointa, kanał, moc sygnału, typ zabezpieczeń czy adres BSSID, ale nie dostaje jawnie nazwy sieci. W praktyce użytkownik musi znać SSID i wpisać go ręcznie podczas łączenia. Moim zdaniem warto pamiętać, że ukrycie SSID nie jest porządnym zabezpieczeniem, tylko raczej kosmetyką administracyjną. Narzędzia diagnostyczne i tak często potrafią ustalić nazwę takiej sieci, np. obserwując próbę połączenia klienta. Dobra praktyka w sieciach bezprzewodowych to stosowanie WPA2-Personal/WPA3-Personal albo WPA2/WPA3-Enterprise z silnym hasłem lub uwierzytelnianiem 802.1X, a nie poleganie na samym ukrywaniu nazwy. Ukryty SSID bywa używany w firmach, hotelach albo labach szkolnych, ale przy konfiguracji trzeba uważać, bo literówka w nazwie SSID spowoduje, że urządzenie w ogóle nie połączy się z siecią.
Pytanie 4
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 1 modułu 16 GB.
B. 2 modułów, każdy po 8 GB.
C. 1 modułu 32 GB.
D. 2 modułów, każdy po 16 GB.Twoja odpowiedź
Poprawna odpowiedź. Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 5
Norma IEEE 802.11 określa typy sieci
A. Bezprzewodowe LANTwoja odpowiedź
B. Gigabit Ethernet
C. Fast Ethernet
D. Światłowodowe LAN
Poprawna odpowiedź. Standard IEEE 802.11 to taki ważny dokument, który opisuje, jak działają bezprzewodowe sieci lokalne, czyli WLAN. W tym standardzie znajdziesz różne protokoły i technologie, które pomagają urządzeniom komunikować się bez kabli. Na przykład, znany wariant 802.11n może osiągać prędkości do 600 Mbps i działa zarówno w pasmach 2,4 GHz, jak i 5 GHz, co daje możliwość wyboru odpowiednich warunków do pracy. Technologia 802.11 jest szeroko stosowana – od domowych sieci Wi-Fi po biura czy miejsca publiczne. Szereg urządzeń, jak smartfony czy laptopy, korzysta z tego standardu, czyni go naprawdę ważnym w codziennym życiu. I nie zapomnijmy o bezpieczeństwie, na przykład WPA3, które dba o to, żeby nasze dane były dobrze chronione w sieciach bezprzewodowych, co jest mega istotne, bo zagrożenia cybernetyczne są wszędzie.
Pytanie 6
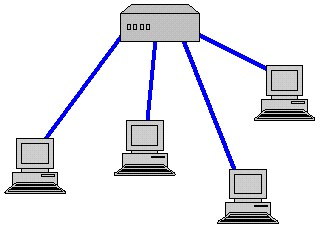
Jaką topologię fizyczną sieci ukazuje przedstawiony rysunek?
A. Magistrali
B. Pełnej siatki
C. GwiazdyTwoja odpowiedź
D. Podwójnego pierścienia
Poprawna odpowiedź. Topologia gwiazdy to jedna z najczęściej używanych struktur w sieciach komputerowych. W tej topologii wszystkie urządzenia są podłączone do centralnego punktu, którym zazwyczaj jest switch lub hub. Każde z urządzeń ma swój własny kabel, co oznacza, że jeśli jeden z kabli się uszkodzi, to reszta sieci dalej działa. To jest super ważne, bo łatwo można zlokalizować problem. W praktyce, topologia gwiazdy jest często wykorzystywana w sieciach lokalnych LAN, bo umożliwia łatwe dodawanie nowych urządzeń bez zakłócania działania już działających. Myślę, że dużą zaletą tej struktury jest to, że standardy takie jak Ethernet korzystają z gwiazdy, co zwiększa jej wydajność i niezawodność. Dodatkowo, cała komunikacja przez centralny punkt pozwala na lepsze monitorowanie dostępu i bezpieczeństwa. Tak więc, można powiedzieć, że to naprawdę elastyczne rozwiązanie.
Pytanie 7
Serwisant dojechał do klienta oddalonego od siedziby firmy o 11 km oraz wykonał u niego czynności naprawcze zawarte w tabeli. Wskaż całkowity koszt brutto jego pracy, jeśli dojazd do klienta kosztuje 1,20 zł/km brutto i jest on liczony w obie strony. Stawka podatku VAT na usługi wynosi 23%.
L.p.
Czynność
Cena usługi netto w zł
1.
Instalacja i konfiguracja programu
15,00
2.
Wymiana płyty głównej
35,00
3.
Wymiana karty graficznej
25,00
4.
Tworzenie kopii zapasowej i archiwizacja danych
40,00
5.
Konfiguracja rutera
25,00
A. 153,20 zł
B. 166,40 złTwoja odpowiedź
C. 198,60 złPoprawna odpowiedź
D. 195,40 zł
Niepoprawna odpowiedź. W tym obliczeniu łatwo wpaść w pułapkę, bo w treści mieszają się kwoty netto i brutto. Kwoty 153,20 zł, 166,40 zł oraz 195,40 zł mogą wynikać z pominięcia części usług, policzenia dojazdu tylko w jedną stronę albo z niepoprawnego doliczenia podatku VAT. Najważniejsza zasada jest taka: skoro ceny czynności naprawczych w tabeli są netto, to najpierw trzeba je zsumować, a dopiero potem doliczyć 23% VAT. Suma usług to 140,00 zł netto, więc po opodatkowaniu daje 172,20 zł brutto. Dojazd jest opisany inaczej, bo 1,20 zł/km to już kwota brutto. Nie należy więc drugi raz doliczać do niego VAT, bo byłoby to podwójne opodatkowanie tej samej pozycji. Trzeba też pamiętać o trasie w obie strony: 11 km do klienta i 11 km powrotu, razem 22 km. Z mojego doświadczenia takie błędy w kosztorysach serwisowych są bardzo częste, szczególnie gdy ktoś liczy szybko i nie zaznacza sobie, które wartości są netto, a które brutto. W praktyce technika informatyka poprawne rozliczenie zlecenia jest równie ważne jak sama naprawa, bo dokument sprzedaży musi być czytelny, zgodny z zasadami fakturowania i uczciwy wobec klienta. Poprawny wynik to 198,60 zł.
Pytanie 8
W topologii elementem centralnym jest switch
A. pełnej siatki
B. gwiazdyTwoja odpowiedź
C. magistrali
D. pierścienia
Poprawna odpowiedź. W topologii gwiazdy, switch pełni kluczową rolę jako centralny punkt komunikacyjny. Każde urządzenie w sieci jest bezpośrednio podłączone do switcha, co umożliwia efektywną wymianę danych. Ta architektura pozwala na łatwe dodawanie lub usuwanie urządzeń bez wpływu na pozostałe, co jest dużą zaletą w dynamicznych środowiskach biurowych czy w centrach danych. Switch jako element centralny zminimalizuje również kolizje danych, ponieważ każda komunikacja odbywa się przez switch, co pozwala na pełne wykorzystanie pasma. Praktyczne zastosowania obejmują zarówno małe sieci lokalne, jak i większe instalacje, w których wymagana jest wysoka przepustowość oraz stabilność. Używanie switcha zgodnie z praktykami branżowymi, takimi jak standardy IEEE 802.3, zapewnia, że sieć będzie funkcjonować w sposób optymalny, pozwalając na efektywne zarządzanie ruchem sieciowym i zabezpieczenie danych.
Pytanie 9
Osoba odpowiedzialna za zarządzanie siecią komputerową pragnie ustalić, jakie połączenia są aktualnie nawiązywane na komputerze z systemem operacyjnym Windows oraz które porty są wykorzystywane do nasłuchu. W tym celu powinna użyć polecenia
A. ping
B. tracert
C. arp
D. netstatTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'netstat' jest niezwykle przydatnym narzędziem dla administratorów sieci komputerowych, gdyż pozwala na monitorowanie aktywnych połączeń sieciowych oraz portów, na których komputer nasłuchuje. Umożliwia to zrozumienie, które aplikacje komunikują się z siecią i jakie porty są otwarte, co jest kluczowe dla zarządzania bezpieczeństwem systemu. Dzięki 'netstat' można uzyskać informacje o wszystkich aktywnych połączeniach TCP oraz UDP, a także o lokalnych i zdalnych adresach IP oraz numerach portów. Używając opcji '-a', administratorzy mogą zobaczyć wszystkie połączenia oraz porty nasłuchujące, co pozwala na szybkie zidentyfikowanie potencjalnych problemów, takich jak otwarte porty, które mogą być narażone na ataki. W kontekście dobrych praktyk, korzystanie z 'netstat' powinno być regularnym elementem audytu bezpieczeństwa systemu, by upewnić się, że nieautoryzowane usługi nie zostaną uruchomione, co może prowadzić do poważnych luk w zabezpieczeniach.
Pytanie 10
DB-25 służy jako złącze
A. portu równoległego LPTPoprawna odpowiedź
B. portu RS-422ATwoja odpowiedź
C. GamePort
D. VGA, SVGA i XGA
Niepoprawna odpowiedź. Wybór odpowiedzi związanych z GamePort, portem RS-422A oraz VGA, SVGA i XGA wskazuje na pewne nieporozumienia dotyczące zastosowań różnych typów złącz. GamePort to złącze, które było używane głównie do podłączania kontrolerów gier, a nie do transmisji danych równoległych. Jest to port szeregowy, co oznacza, że dane są przesyłane w jednym strumieniu, co jest mniej efektywne w porównaniu do portów równoległych. Z kolei port RS-422A jest interfejsem szeregowym, służącym do komunikacji na większe odległości z wykorzystaniem różnicowego przesyłania sygnału. To złącze jest stosowane głównie w systemach przemysłowych i telekomunikacyjnych, ale nie ma zastosowania w kontekście portów równoległych. Z kolei złącza VGA, SVGA i XGA to standardy wyjść wideo, które służą do przesyłania sygnałów wideo do monitorów i nie mają żadnego związku z złączem DB-25. Wybierając te odpowiedzi, można popełnić błąd, myląc różne typy interfejsów i ich zastosowań. Ważne jest, aby zrozumieć, że DB-25 specyficznie odnosi się do portów równoległych, a inne wymienione złącza mają zupełnie inne funkcje i przeznaczenie. Aby właściwie klasyfikować złącza, warto zaznajomić się z ich specyfikacjami oraz zastosowaniem w odpowiednich kontekstach technologicznych.
Pytanie 11
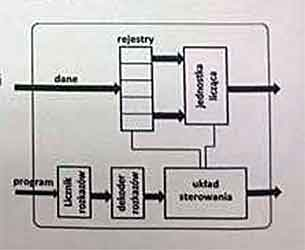
Rejestry widoczne na diagramie procesora mają rolę
A. zapisywania adresu do kolejnej funkcji programuTwoja odpowiedź
B. przechowywania argumentów obliczeńPoprawna odpowiedź
C. realizowania operacji arytmetycznych
D. zarządzania wykonywaniem programu
Niepoprawna odpowiedź. Rejestry nie służą do przechowywania adresu do następnej funkcji programu. Tę funkcję pełni licznik programowy PC który przechowuje adres następnej instrukcji do wykonania w ramach aktualnej sekwencji programu. Rejestry również nie są odpowiedzialne za sterowanie wykonywanym programem. Kontrolę nad przepływem programu sprawuje układ sterowania który dekoduje instrukcje i odpowiednio zarządza zasobami procesora. Kolejnym błędnym koncepcyjnie podejściem jest przypisywanie rejestrom funkcji wykonywania działań arytmetycznych. Za faktyczne wykonywanie operacji matematycznych odpowiada jednostka arytmetyczno-logiczna ALU która korzysta z danych przechowywanych w rejestrach w celu wykonania obliczeń. Typowym błędem myślowym jest zakładanie że rejestry i ALU są tożsame podczas gdy rejestry służą jako tymczasowe miejsce przechowywania danych a ALU jest jednostką wykonawczą. Zrozumienie tych różnic jest kluczowe dla prawidłowej interpretacji funkcjonowania procesora i efektywnego programowania niskopoziomowego gdzie zarządzanie rejestrami może wpływać na optymalizację i wydajność kodu. W architekturach nowoczesnych procesorów stosuje się także bardziej zaawansowane techniki zarządzania rejestrami aby sprostać wymaganiom współczesnych aplikacji co dodatkowo podkreśla ich kluczową rolę w systemach komputerowych
Pytanie 12
Na jakich portach brama sieciowa powinna umożliwiać ruch, aby klienci w sieci lokalnej mieli możliwość ściągania plików z serwera FTP?
A. 110 i 995
B. 20 i 21Poprawna odpowiedź
C. 80 i 443Twoja odpowiedź
D. 22 i 25
Niepoprawna odpowiedź. Protokół FTP jest odmienny od innych standardów komunikacji, takich jak SSH, HTTP czy POP3, które wykorzystują różne porty i mają różne mechanizmy działania. Porty 22 i 25 są używane dla protokołu SSH i SMTP, co oznacza, że nie mają one związku z pobieraniem plików z serwera FTP. SSH, działając na porcie 22, umożliwia zdalne logowanie oraz bezpieczne przesyłanie danych, a SMTP, działający na porcie 25, jest protokołem do wysyłania wiadomości e-mail. Również porty 80 i 443, które są standardowymi portami dla HTTP i HTTPS, dotyczą transferu stron internetowych, a nie plików z serwera FTP. W kontekście standardów internetowych, port 80 jest używany do komunikacji niezaszyfrowanej, natomiast port 443 dla komunikacji zaszyfrowanej przy użyciu protokołu TLS/SSL. Porty 110 i 995 są związane z protokołem POP3, używanym do pobierania wiadomości e-mail, co również nie ma związku z protokołem FTP. Typowym błędem jest mylenie tych protokołów oraz ich portów, co prowadzi do nieprawidłowych wniosków na temat tego, jakie porty są wymagane do konkretnego zastosowania. Właściwe zrozumienie portów i protokołów sieciowych jest kluczowe dla efektywnego zarządzania sieciami oraz zapewnienia bezpieczeństwa komunikacji.
Pytanie 13
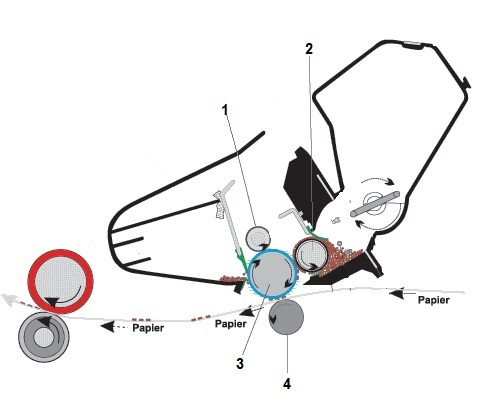
Na przedstawionym schemacie drukarki laserowej wałek światłoczuły oznaczono numerem
A. 4
B. 3Poprawna odpowiedź
C. 2
D. 1Twoja odpowiedź
Niepoprawna odpowiedź. W tym zadaniu łatwo się pomylić, bo na schemacie drukarki laserowej widać kilka podobnych wałków i rolek, a tylko jeden z nich jest właściwym wałkiem światłoczułym. Intuicyjnie wiele osób wskazuje pierwszy lepszy większy element albo taki, który ma kontakt z papierem, ale to trochę złe podejście. Wałek światłoczuły to nie jest ani zwykła rolka transportowa, ani element podający toner wprost z zasobnika. To specjalny bęben pokryty warstwą materiału światłoczułego, na którym laser „rysuje” obraz strony w postaci rozkładu ładunków elektrostatycznych. Na schemacie inne elementy oznaczone numerami mogą pełnić zupełnie inne funkcje: jeden z nich może być rolką transferową, która tylko przenosi naładowany toner z bębna na papier, inny może być wałkiem w zespole utrwalania (fuser), który pod wpływem wysokiej temperatury i nacisku wprasowuje toner w strukturę papieru. Są też wałki odpowiedzialne za podawanie tonera z zasobnika na tzw. wałek wywołujący. Te wszystkie części są cylindryczne, więc na rysunku dla niewprawnego oka wyglądają bardzo podobnie i stąd biorą się pomyłki. Typowym błędem jest mylenie wałka światłoczułego z wałkiem grzejnym lub dociskowym, bo również mają kontakt z papierem i często są oznaczane wyraźnym kolorem. Tymczasem wałek światłoczuły pracuje w części procesowej drukarki, przed zespołem utrwalania, i jego zadaniem nie jest podgrzewanie ani mechaniczne dociskanie, tylko tworzenie oraz przenoszenie obrazu z tonera. Z punktu widzenia serwisanta i technika ważne jest, żeby umieć te elementy rozróżnić: inaczej diagnozuje się problemy z bębnem (pasy, powtarzające się plamy co obwód bębna, tło), a inaczej problemy z fuserem (rozmazywanie, niedogrzany toner, zaginanie papieru). Moim zdaniem warto zawsze patrzeć na schemat procesowy: najpierw ładowanie i laser, potem bęben, potem transfer na papier, a dopiero na końcu utrwalanie. To pomaga logicznie wykluczyć błędne odpowiedzi i nie mylić zwykłych rolek z właściwym wałkiem światłoczułym.
Pytanie 14
Dysk znajdujący się w komputerze ma zostać podzielony na partycje. Jaką maksymalną liczbę partycji rozszerzonych można utworzyć na jednym dysku?
A. 3
B. 1Poprawna odpowiedź
C. 2Twoja odpowiedź
D. 4
Niepoprawna odpowiedź. Wybrałeś inną liczbę partycji rozszerzonych i to jest niepoprawne. Możliwe, że pomyliłeś się w kwestii struktury partycji w MBR, który wciąż jest używany w wielu komputerach. Często ludzie mylą partycje podstawowe z rozszerzonymi, co prowadzi do błędnych wniosków. Niektórzy mogą myśleć, że można mieć więcej niż jedną partycję rozszerzoną na dysku, a to nie jest zgodne z prawdą. Partycja rozszerzona nie działa samodzielnie, jest jak taki kontener dla partycji logicznych. Dlatego wielu uczniów popełnia błąd, zakładając, że mogą mieć kilka partycji rozszerzonych, co jest po prostu technicznie niemożliwe według standardów MBR. Z drugiej strony, w systemie GPT (GUID Partition Table) można utworzyć więcej partycji, bo daje on większą swobodę w zarządzaniu przestrzenią dyskową. Jednak w przypadku MBR ważne jest, żeby zrozumieć, że jedna partycja rozszerzona ma na celu umożliwienie stworzenia kolejnych partycji logicznych. To zrozumienie jest kluczowe, żeby dobrze zarządzać systemem plików na komputerze.
Pytanie 15
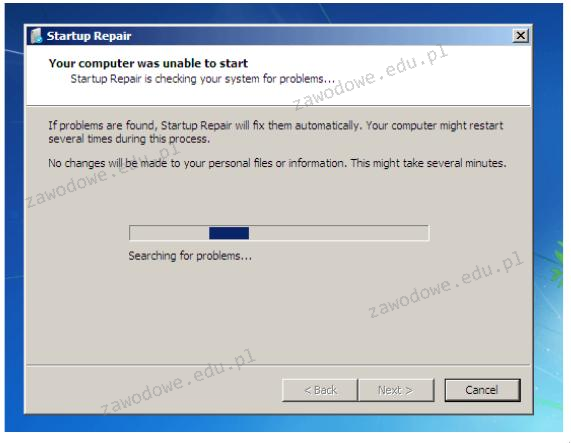
Komunikat, który pojawia się po uruchomieniu narzędzia do naprawy systemu Windows, może sugerować
A. wykrycie błędnej adresacji IP
B. uszkodzenie sterowników
C. konieczność zrobienia kopii zapasowej systemu
D. uszkodzenie plików startowych systemuTwoja odpowiedź
Poprawna odpowiedź. Komunikat wskazujący na użycie narzędzia do naprawy systemu Windows, często oznacza problem z plikami startowymi systemu. Pliki te są niezbędne do uruchomienia systemu operacyjnego, a ich uszkodzenie może prowadzić do sytuacji, gdzie system nie jest w stanie się poprawnie uruchomić. Narzędzie Startup Repair jest zaprojektowane do automatycznego wykrywania i naprawiania takich problemów. Jest ono częścią środowiska odzyskiwania systemu Windows, które pomaga przywrócić funkcjonalność systemu bez konieczności instalacji od nowa, co jest zgodne z dobrymi praktykami w zakresie utrzymania systemów IT. Przyczyn uszkodzenia plików startowych może być wiele, w tym nagłe wyłączenia prądu, ataki złośliwego oprogramowania lub błędy w systemie plików. Regularne wykonywanie kopii zapasowych i korzystanie z narzędzi ochronnych może zminimalizować ryzyko takich problemów. Wiedza o tym jak działa i kiedy używać narzędzia Startup Repair jest kluczowa dla każdego specjalisty IT, umożliwiając szybkie przywracanie działania systemów komputerowych i minimalizowanie przestojów.
Pytanie 16
Rysunek obrazuje zasadę działania drukarki
A. laserowej.
B. sublimacyjnej.
C. igłowej.
D. atramentowej.Twoja odpowiedź
Poprawna odpowiedź. To jest dobry wybór, bo rysunek dokładnie pokazuje zasadę działania drukarki atramentowej, a konkretniej tej z głowicą termiczną. W tej technologii, jak widać na schemacie, atrament jest podgrzewany przez mały element grzejny, co powoduje powstanie pęcherzyka pary. Ten pęcherzyk dosłownie wypycha kroplę atramentu przez dyszę na papier. Z mojego doświadczenia wynika, że w praktyce taki mechanizm sprawia, że atramentówki mogą drukować bardzo szczegółowe obrazy, teksty i zdjęcia w dobrej rozdzielczości, bo kontrola nad rozmiarem kropli jest naprawdę precyzyjna. Takie rozwiązania spotyka się w większości domowych i biurowych drukarek, szczególnie marek takich jak Canon, HP czy Brother. Warto też wiedzieć, że drukarki atramentowe są popularne, bo są tanie w zakupie i oferują dobrą jakość druku na różnych nośnikach. Moim zdaniem ten typ drukarki jest świetny do codziennego użytku, choć do masowego druku lepiej sprawdzają się już inne technologie. Element grzejny i pęcherzyk pary to kluczowe kwestie odróżniające tę technologię od np. drukarek igłowych czy laserowych. Dodatkowo, według standardów branżowych, właśnie taka metoda jest najczęściej spotykana przy szybkim kolorowym druku niskonakładowym.
Pytanie 17
Który z protokołów powinien być zastosowany do pobierania wiadomości e-mail z własnego serwera?
A. FTPTwoja odpowiedź
B. SNMP
C. SMTP
D. POP3Poprawna odpowiedź
Niepoprawna odpowiedź. SMTP, czyli Simple Mail Transfer Protocol, jest protokołem używanym do wysyłania wiadomości e-mail, a nie do ich odbierania. Jest on odpowiedzialny za przesyłanie wiadomości z jednego serwera pocztowego do innego, a więc jego funkcjonalność nie obejmuje otrzymywania poczty. Dlatego nie można go zastosować do związku z pytaniem o odbiór wiadomości. SNMP, z kolei, to Simple Network Management Protocol, który służy do zarządzania urządzeniami w sieci, a nie do obsługi poczty elektronicznej. Użycie tego protokołu w kontekście odbioru e-maili jest więc zupełnie nieadekwatne. FTP (File Transfer Protocol) to protokół służący do przesyłania plików pomiędzy komputerami w sieci, co również nie ma związku z odbiorem poczty. Często pojawiają się nieporozumienia dotyczące tego, które protokoły są odpowiedzialne za konkretne zadania w zakresie komunikacji elektronicznej. Kluczowym błędem jest mylenie protokołów do wysyłania i odbierania wiadomości. W praktyce, wybór niewłaściwego protokołu może prowadzić do frustracji użytkowników i problemów z dostępem do ich wiadomości. Zrozumienie różnic pomiędzy protokołami oraz ich odpowiednich zastosowań jest niezbędne do skutecznego zarządzania pocztą elektroniczną.
Pytanie 18
Która z licencji na oprogramowanie wiąże je trwale z zakupionym komputerem i nie pozwala na przenoszenie praw użytkowania programu na inny komputer?
A. SINGLE
B. ADWARE
C. BOX
D. OEMTwoja odpowiedź
Poprawna odpowiedź. Licencja OEM (Original Equipment Manufacturer) to taki rodzaj licencji, która jest nierozerwalnie związana z konkretnym sprzętem, zazwyczaj komputerem, na którym została pierwotnie zainstalowana. W mojej opinii to dosyć popularne rozwiązanie spotykane np. przy zakupie nowych laptopów z już zainstalowanym systemem Windows – często na obudowie znajduje się specjalna naklejka z kluczem produktu. Producent sprzętu „dołącza” wówczas taki system operacyjny w pakiecie, ale użytkownik nie ma prawa przeniesienia tej licencji na inny komputer, nawet jeśli stary sprzęt przestanie działać albo zostanie zniszczony. To spore ograniczenie, z którym warto się liczyć podczas planowania dłuższego użytkowania czy modernizacji sprzętu. Takie podejście jest zgodne z polityką Microsoftu i wielu innych producentów oprogramowania – chodzi im o ochronę licencji przed nieautoryzowanym kopiowaniem oraz zapewnienie, że oprogramowanie nie będzie przenoszone dowolnie pomiędzy różnymi urządzeniami. Praktycznie mówiąc: jeśli ktoś zainstaluje system na komputerze z licencją OEM, po wymianie płyty głównej licencja może zostać unieważniona, bo uznaje się, że sprzęt jest już „nowy”. Dla użytkowników domowych to często wystarczające rozwiązanie, bo cena systemu jest wtedy niższa niż w wersji BOX. Warto pamiętać, że np. firmy często wybierają raczej licencje BOX lub multilicencyjne, właśnie po to, żeby mieć swobodę w przenoszeniu oprogramowania między komputerami. Moim zdaniem ten detal w praktyce jest bardzo ważny, bo pozwala uniknąć nieprzyjemnych niespodzianek przy serwisowaniu sprzętu czy wymianach podzespołów.
Pytanie 19
Wskaż program do składu publikacji
A. MS Visio
B. MS Excel
C. MS Word
D. MS PublisherTwoja odpowiedź
Poprawna odpowiedź. MS Publisher jest specjalistycznym programem do publikacji i projektowania materiałów graficznych, który jest powszechnie używany w branży DTP (Desktop Publishing). Jego główną funkcją jest umożliwienie użytkownikom łatwego tworzenia profesjonalnych publikacji, takich jak ulotki, broszury, plakaty czy newslettery. Dzięki intuicyjnemu interfejsowi i rozbudowanej bibliotece szablonów, MS Publisher pozwala na szybkie projektowanie graficzne, co czyni go idealnym narzędziem dla małych firm oraz osób zajmujących się marketingiem. Program obsługuje różnorodne formaty plików graficznych i tekstowych, co zwiększa jego wszechstronność. W praktyce, MS Publisher wspiera standardy branżowe, takie jak PDF/X, co zapewnia wysoką jakość druku. Użytkownicy mogą także łatwo integrować dane z innych aplikacji Microsoft Office, co pozwala na efektywne zarządzanie treściami. Dodatkowo, MS Publisher oferuje zaawansowane opcje typografii oraz układu, co pozwala na dostosowywanie projektów do indywidualnych potrzeb. Znajomość MS Publisher jest zatem nie tylko przydatna, ale wręcz niezbędna dla wszystkich, którzy pragną tworzyć profesjonalnie wyglądające materiały drukowane.
Pytanie 20
Interfejs SLI (ang. Scalable Link Interface) jest używany do łączenia
A. czytnika kart z płytą główną
B. karty graficznej z odbiornikiem TV
C. napędu Blu-Ray z kartą dźwiękową
D. dwóch kart graficznychTwoja odpowiedź
Poprawna odpowiedź. Interfejs SLI (Scalable Link Interface) to technologia opracowana przez firmę NVIDIA, która umożliwia połączenie dwóch lub więcej kart graficznych w celu zwiększenia mocy obliczeniowej i wydajności renderowania grafiki. Dzięki zastosowaniu SLI, użytkownicy mogą cieszyć się wyższymi klatkowymi w grze oraz lepszą jakością wizualną, co jest szczególnie istotne w przypadku zaawansowanych gier komputerowych oraz aplikacji do obróbki grafiki. Aby skorzystać z SLI, system operacyjny oraz aplikacje muszą być odpowiednio skonfigurowane do współpracy z tą technologią. W praktyce, użytkownicy często wybierają SLI w kontekście zestawów komputerowych przeznaczonych do gier, gdzie wymagania dotyczące wydajności są wysokie. Kluczowym aspektem SLI jest również konieczność posiadania odpowiedniej płyty głównej, która obsługuje tę technologię, a także zasilacza o wystarczającej mocy, aby zasilić obie karty graficzne. Dodatkowo, warto pamiętać, że nie wszystkie gry i aplikacje wspierają SLI, dlatego przed podjęciem decyzji o jego zastosowaniu, warto sprawdzić ich kompatybilność.
Pytanie 21
W systemie Linux, co oznacza znak "~" w ścieżce dostępu do plików?
A. Katalog domowy użytkownikaPoprawna odpowiedź
B. Katalog głównyTwoja odpowiedź
C. Katalog tymczasowy
D. Katalog root
Niepoprawna odpowiedź. W systemie Linux istnieje kilka specjalnych symboli, które mają swoje specyficzne znaczenie w kontekście ścieżek plików. Znak "~" jest jednym z nich i odnosi się do katalogu domowego użytkownika, ale istnieje pokusa, by mylić go z innymi, bardziej ogólnymi katalogami. Katalog główny, oznaczony jako "/", jest fundamentem struktury systemu plików w Linuxie. To miejsce, od którego zaczynają się wszystkie inne katalogi, takie jak "/bin", "/etc", czy "/var". Jest to mylne, gdyż "~" nie odnosi się do tej lokalizacji, ale do bardziej spersonalizowanego miejsca. Z kolei katalog tymczasowy, często oznaczany jako "/tmp", jest używany do przechowywania tymczasowych plików, które mogą być usunięte po restarcie systemu lub po określonym czasie. Nie ma on żadnego związku z "~", który jest stałym punktem odniesienia dla każdego użytkownika. Katalog root, oznaczony jako "/root", jest katalogiem domowym użytkownika root, czyli superużytkownika systemu. Choć jest to katalog domowy, to specyficzny dla tylko jednego użytkownika, root, a nie dla bieżącego użytkownika, dlatego "~" nie odnosi się do niego, chyba że jesteśmy zalogowani jako root. Rozróżnianie tych ścieżek jest kluczowe dla zrozumienia, jak działa system plików w Linuxie i jak możemy efektywnie nawigować i zarządzać plikami.
Pytanie 22
Adres IP 192.168.2.0/24 został podzielony na 8 podsieci. Jaką maskę należy zastosować dla tych nowych podsieci?
A. 255.255.255.224Poprawna odpowiedź
B. 255.255.255.192
C. 255.255.255.240Twoja odpowiedź
D. 255.255.255.128
Niepoprawna odpowiedź. Wybór maski 255.255.255.192 nie jest poprawny, ponieważ nie odpowiada wymaganiom podziału sieci 192.168.2.0/24 na 8 podsieci. Maska 255.255.255.192, co odpowiada notacji /26, pozwala na utworzenie 4 podsieci (2^2 = 4), a nie 8. Oznacza to, że ten wybór nie zaspokaja wymagań podziału, które potrzebują 3 dodanych bitów do adresacji. Wybór maski 255.255.255.240 również jest błędny, ponieważ prowadzi do uzyskania 16 podsieci (2^4 = 16), co jest nadmiarem w stosunku do wymaganych 8 podsieci; to z kolei zbyt mocno zmniejsza dostępność adresów IP w każdej podsieci. Ostatnia odpowiedź, 255.255.255.128, również nie jest odpowiednia, ponieważ znowu dzieli sieć na 2 podsieci, co jest znacznie poniżej wymaganej liczby. Wybór odpowiedniej maski jest kluczowy w projektowaniu sieci, a błędne obliczenia mogą prowadzić do problemów z alokacją adresów IP oraz z zarządzaniem ruchem sieciowym. Takie pomyłki ilustrują typowy błąd myślowy, polegający na skupieniu się na liczbie podsieci bez uwzględnienia ich faktycznej pojemności. Dlatego ważne jest, aby dobrze rozumieć strukturę adresów IP oraz zasady związane z maskami podsieci, co jest kluczowe dla każdej osoby pracującej w dziedzinie sieci komputerowych.
Pytanie 23
Który z protokołów umożliwia szyfrowanie połączenia?
A. SSHTwoja odpowiedź
B. DNS
C. DHCP
D. TELNET
Poprawna odpowiedź. SSH, czyli Secure Shell, jest protokołem służącym do bezpiecznej komunikacji w sieciach komputerowych. Jego głównym celem jest zapewnienie szyfrowania danych przesyłanych pomiędzy urządzeniami, co chroni przed podsłuchiwaniem i innymi formami ataków. SSH jest szeroko stosowany do zdalnego logowania się na serwery oraz do zarządzania systemami operacyjnymi, w szczególności w kontekście administracji serwerami Linux i Unix. Dzięki zastosowaniu silnych algorytmów szyfrujących, takich jak AES (Advanced Encryption Standard), SSH zapewnia poufność i integralność przesyłanych informacji. Przykładem zastosowania SSH może być zdalne zarządzanie serwerem, gdzie administrator używa komendy 'ssh username@hostname' w celu nawiązania bezpiecznego połączenia. Warto również zaznaczyć, że standardy takie jak RFC 4251 definiują architekturę SSH i zasady jego działania, co czyni go uznawanym standardem w branży IT.
Pytanie 24
Jaką komendę należy wpisać w miejsce kropek, aby w systemie Linux wydłużyć standardowy odstęp czasowy między kolejnymi wysyłanymi pakietami przy użyciu polecenia ping?
ping ........... 192.168.11.3
A. -s 75Twoja odpowiedź
B. -c 9
C. -i 3Poprawna odpowiedź
D. -a 81
Niepoprawna odpowiedź. Polecenie ping jest narzędziem diagnostycznym używanym do sprawdzania dostępności oraz jakości połączenia z innym hostem w sieci. Opcja -a w ping jest czasami używana w różnych implementacjach do uruchomienia alarmu akustycznego gdy host odpowiada jednak nie jest to standardowa opcja w kontekście zmiany interwału czasowego między pakietami. W trybie diagnostycznym flaga -c określa liczbę pakietów które mają być wysłane co jest użyteczne gdy chcemy ograniczyć liczbę próbek do analizy ale nie wpływa na odstęp między nimi. Użycie tej opcji jest istotne gdy potrzebujemy jednorazowej analizy zamiast ciągłego wysyłania pakietów. Opcja -s ustala rozmiar pakietu ICMP co może być przydatne do testowania jak różne rozmiary pakietów wpływają na jakość połączenia jednak również nie ma związku z częstotliwością wysyłania pakietów. W kontekście zwiększania odstępu czasowego wszystkie te opcje są niewłaściwe ponieważ nie wpływają na harmonogram wysyłania pakietów. Zrozumienie i właściwe użycie dostępnych opcji jest kluczowe w skutecznym diagnozowaniu i optymalizowaniu sieci co pozwala na bardziej świadome zarządzanie zasobami sieciowymi i ograniczenie potencjalnych problemów związanych z przepustowością i opóźnieniami. Poprawne przypisanie flag do ich funkcji wymaga zrozumienia specyfiki protokołów i mechanizmów sieciowych co jest istotne w profesjonalnym podejściu do administracji siecią.
Pytanie 25
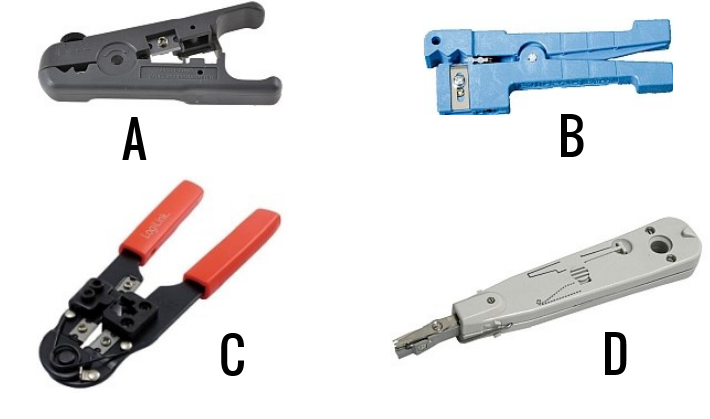
Jakie narzędzie wykorzystuje się do przytwierdzania kabla w module Keystone?
A. A
B. DTwoja odpowiedź
C. C
D. B
Poprawna odpowiedź. Narzędzie przedstawione jako D to punch down tool, które jest stosowane do mocowania kabla w module Keystone. Narzędzie to umożliwia szybkie i precyzyjne połączenie przewodów złączem w module, co jest szczególnie ważne w instalacjach sieciowych, gdzie niezawodność i jakość połączenia ma kluczowe znaczenie. Punch down tool jest zgodne ze standardami takimi jak TIA/EIA-568, które definiują normy dotyczące okablowania strukturalnego. W praktyce, narzędzie to dociska izolację kabla do metalowych styków w złączu i jednocześnie przycina nadmiar przewodu, co zapewnia pewne i trwałe połączenie. W profesjonalnych instalacjach sieciowych użycie odpowiedniego narzędzia jest kluczowe dla spełnienia wymagań dotyczących prędkości transmisji danych oraz minimalizacji zakłóceń. Operatorzy sieciowi często preferują punch down tool ze względu na jego precyzję, efektywność i niezawodność. Właściwe użycie tego narzędzia może znacząco wpłynąć na ogólną wydajność i stabilność sieci, co jest kluczowe w środowiskach biznesowych.
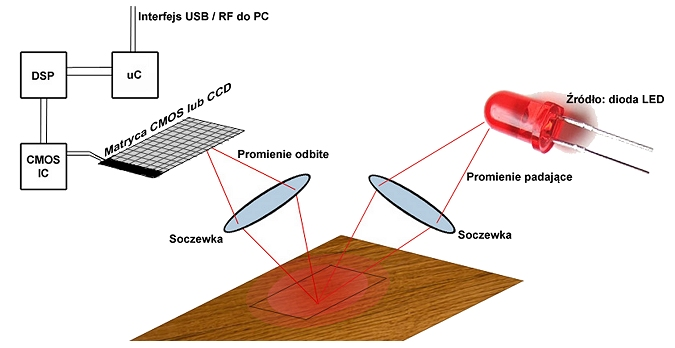
Poprawna odpowiedź. Mysz optyczna korzysta z zaawansowanej technologii optycznej bazującej na diodach LED i czujnikach obrazowych takich jak matryce CMOS lub CCD aby precyzyjnie śledzić ruch. Podstawową zasadą działania myszy optycznej jest emitowanie światła przez diodę LED które odbija się od powierzchni i wraca przez soczewki do sensora optycznego. Sensor przetwarza odbite światło na obraz który następnie jest analizowany przez układ DSP w celu określenia kierunku i prędkości ruchu myszy. Cały proces odbywa się w czasie rzeczywistym co zapewnia płynność i precyzję działania. Praktyczne zastosowanie tej technologii można zaobserwować w szerokim wachlarzu urządzeń od komputerów osobistych po specjalistyczne zastosowania w grach komputerowych gdzie precyzja i szybkość reakcji są kluczowe. Standardowe praktyki branżowe obejmują stosowanie matryc o wyższej rozdzielczości aby zwiększyć precyzję śledzenia oraz wykorzystywanie bardziej zaawansowanych algorytmów do poprawy dokładności działania co jest szczególnie ważne na powierzchniach o niskiej jakości optycznej. Dzięki temu mysz optyczna jest niezawodnym narzędziem w codziennej pracy i rozrywce.
Pytanie 27
Do weryfikacji funkcjonowania serwera DNS na systemach Windows Server można zastosować narzędzie nslookup. Jeżeli w poleceniu jako argument zostanie podana nazwa komputera, np. nslookup host.domena.com, to system sprawdzi
A. strefy przeszukiwania wstecz.
B. obie strefy przeszukiwania, najpierw wstecz, a potem do przodu.
C. strefy przeszukiwania do przodu.Poprawna odpowiedź
D. aliasu zdefiniowanego dla rekordu adresu domeny.Twoja odpowiedź
Niepoprawna odpowiedź. Wybór strefy przeszukiwania wstecz jako odpowiedzi na to pytanie jest niepoprawny, ponieważ strefa ta działa w odwrotny sposób. Strefa przeszukiwania wstecz jest używana do przekształcania adresów IP na odpowiadające im nazwy hostów. Zatem, jeżeli podalibyśmy adres IP w narzędziu nslookup, moglibyśmy uzyskać nazwę hosta, ale nie jest to poprawne w kontekście podawania nazwy domeny. Koncepcja strefy przeszukiwania do przodu, która jest głównym aspektem omawianego pytania, odnosi się do przekształcania nazw na adresy IP, co czyni ją odpowiednią w przypadku zapytania o nazwę hosta. Wybór aliasu wprowadzonego dla rekordu adresu domeny również nie jest adekwatny, ponieważ nslookup nie jest narzędziem do analizy aliasów, lecz do rozwiązywania nazw. Istnieje także mylne przekonanie, że nslookup jednocześnie przeszukuje obie strefy, co jest błędne; narzędzie to zawsze zaczyna od strefy przeszukiwania do przodu przy podawaniu nazwy. Takie nieporozumienia mogą prowadzić do trudności w prawidłowym rozwiązywaniu problemów z DNS oraz w skutecznym zarządzaniu infrastrukturą sieciową. Zrozumienie różnicy między tymi strefami jest kluczowe dla prawidłowego korzystania z narzędzi diagnostycznych i efektywnego zarządzania systemami DNS.
Pytanie 28
Gdy użytkownik wykonuje w wierszu poleceń komendę ping www.onet.pl, otrzymuje komunikat: "Żądanie polecenia ping nie może znaleźć hosta www.onet.pl Sprawdź nazwę i ponów próbę". Z kolei, po wpisaniu w wierszu poleceń komendy ping 213.180.141.140 (adres IP serwera www.onet.pl), użytkownik otrzymuje odpowiedź z serwera. Jakie mogą być przyczyny tej sytuacji?
A. błędnie skonfigurowana brama domyślna
B. błędny adres IP hosta
C. błędnie ustawiona maska podsieci
D. błędny adres IP serwera DNSTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź o niepoprawnym adresie IP serwera DNS jest prawidłowa, ponieważ to właśnie serwer DNS odpowiada za tłumaczenie nazw domen na odpowiednie adresy IP. Kiedy użytkownik wpisuje polecenie 'ping www.onet.pl', system operacyjny wysyła zapytanie do serwera DNS, aby uzyskać adres IP przypisany do tej nazwy. Jeśli serwer DNS nie może odnaleźć odpowiedniej informacji, użytkownik otrzymuje komunikat o błędzie, mówiący o tym, że host nie może zostać znaleziony. W takiej sytuacji, nawet jeśli adres IP serwera (213.180.141.140) jest poprawny i odpowiada, to brak możliwości przetłumaczenia nazwy domeny skutkuje brakiem odpowiedzi na polecenie ping. Warto zainwestować czas w skonfigurowanie stabilnych i niezawodnych serwerów DNS, takich jak Google Public DNS (8.8.8.8) lub Cloudflare DNS (1.1.1.1), co może znacznie poprawić dostępność usług sieciowych oraz zredukować czas odpowiedzi. Dobrą praktyką jest także regularne sprawdzanie i aktualizowanie konfiguracji DNS, aby zapewnić ciągłość działania systemów sieciowych.
Pytanie 29
Wykonanie polecenia net localgroup w systemie Windows spowoduje
A. stworzenie dowolnej grupy użytkowników
B. skompresowanie wszystkich plików
C. zademonstrowanie lokalnych grup użytkowników zdefiniowanych w systemieTwoja odpowiedź
D. defragmentację plików
Poprawna odpowiedź. Polecenie 'net localgroup' w systemie Windows służy do zarządzania lokalnymi grupami użytkowników. Po jego wykonaniu w wierszu poleceń, system wyświetla listę wszystkich zdefiniowanych lokalnych grup użytkowników, co jest istotne dla administratorów systemu. Dzięki tej komendzie można szybko zweryfikować, jakie grupy są dostępne, co jest przydatne w kontekście zarządzania uprawnieniami i dostępem do zasobów. Na przykład, jeśli administrator chce przyznać określone uprawnienia grupie użytkowników, musi najpierw zweryfikować, jakie grupy istnieją w systemie. Użycie 'net localgroup' pozwala na efektywne planowanie takich działań. Dobrą praktyką jest regularne przeglądanie grup użytkowników, aby zapewnić, że dostęp do danych i zasobów jest odpowiednio kontrolowany, co zwiększa bezpieczeństwo systemu. Zrozumienie działania tego polecenia jest kluczowe dla skutecznego zarządzania systemem operacyjnym Windows.
Pytanie 30
Liczba 45(H) przedstawiona w systemie ósemkowym jest równa
A. 102
B. 108
C. 105Twoja odpowiedź
D. 110
Poprawna odpowiedź. Odpowiedź 105 w systemie ósemkowym jest poprawna, ponieważ liczba 45 w systemie dziesiętnym odpowiada 105 w systemie ósemkowym. Aby to zrozumieć, musimy najpierw przeliczyć liczbę 45 dziesiętną na system ósemkowy. Proces konwersji polega na wielokrotnym dzieleniu liczby przez 8 i zapisywaniu reszt. Dzielimy 45 przez 8, co daje nam 5 z resztą 5. Następnie bierzemy wynik dzielenia, czyli 5, i dzielimy go ponownie przez 8, co daje 0 z resztą 5. Zbierając reszty od ostatniego dzielenia do pierwszego, otrzymujemy 55, co w systemie ósemkowym zapisywane jest jako 105. Praktyczne zastosowanie tej wiedzy jest istotne w programowaniu, gdzie różne systemy liczbowania są używane, na przykład w systemach plików, adresowaniu pamięci oraz w wielu algorytmach, które wymagają konwersji między różnymi systemami liczbowymi. Wiedza na temat konwersji systemów liczbowych jest również kluczowa w informatyce i inżynierii, gdzie zachodzi potrzeba efektywnego przetwarzania danych.
Pytanie 31
Które z poniższych urządzeń jest przykładem urządzenia peryferyjnego wejściowego?
A. KlawiaturaTwoja odpowiedź
B. Projektor
C. Monitor
D. Drukarka
Poprawna odpowiedź. Urządzenie peryferyjne wejściowe to sprzęt, który służy do wprowadzania danych do systemu komputerowego. Klawiatura jest doskonałym przykładem takiego urządzenia. Umożliwia użytkownikowi wprowadzanie danych tekstowych, poleceń oraz interakcji z oprogramowaniem. Jest niezbędna w wielu zastosowaniach, od codziennego użytku po profesjonalne programowanie. Klawiatury mogą mieć różne układy i funkcje, w tym klawiatury numeryczne, multimedialne, czy mechaniczne, które są popularne wśród graczy i programistów. Klawiatura jest jednym z najważniejszych narzędzi w arsenale każdego użytkownika komputera. Wprowadza dane w sposób precyzyjny i szybki, co jest kluczowe w świecie informatyki. Przy projektowaniu interfejsów użytkownika oraz oprogramowania, uwzględnia się ergonomię i funkcjonalność klawiatur, co odzwierciedla ich znaczenie w codziennym użytkowaniu komputerów. W kontekście administracji systemów komputerowych, klawiatura jest fundamentalna, umożliwiając zarządzanie systemem, wprowadzanie poleceń i konfigurację urządzeń.
Pytanie 32
Aby zapobiec uszkodzeniu układów scalonych, podczas konserwacji sprzętu komputerowego należy używać
A. okularów ochronnych
B. opaski antystatycznejPoprawna odpowiedź
C. rękawiczek skórzanych
D. rękawiczek gumowychTwoja odpowiedź
Niepoprawna odpowiedź. Wybór skórzanych rękawiczek, gumowych rękawiczek lub okularów ochronnych jako alternatywy dla opaski antystatycznej pokazuje niepełne zrozumienie zagrożeń związanych z elektroniką. Skórzane rękawiczki nie zapewniają ochrony przed ładunkami elektrostatycznymi; ich główną funkcją jest ochrona przed uszkodzeniami mechanicznymi. Choć mogą one chronić przed zarysowaniami, nie są skuteczne w kontekście ESD, ponieważ nie odprowadzają ładunków elektrycznych z ciała technika. Podobnie, gumowe rękawiczki, choć często używane w różnych pracach naprawczych, nie mają właściwości antystatycznych. Mogą nawet sprzyjać gromadzeniu się ładunków elektrycznych, co prowadzi do ryzykownych sytuacji w kontaktach z delikatnymi układami. Okulary ochronne są ważne w kontekście ochrony oczu przed odłamkami czy iskrami, ale nie mają żadnego wpływu na zabezpieczenie przed ESD. Ignorowanie zagrożeń związanych z elektrycznością statyczną może prowadzić do kosztownych uszkodzeń sprzętu, co podkreśla znaczenie stosowania odpowiednich środków ochronnych, takich jak opaski antystatyczne. W kontekście standardów branżowych, właściwe przygotowanie stanowiska pracy i świadomość zagrożeń ESD są kluczowe dla zapewnienia wysokiej jakości usług naprawczych oraz długowieczności naprawianych komponentów.
Pytanie 33
Korzystając z programu Cipher, użytkownik systemu Windows ma możliwość
A. utworzyć przyrostową kopię zapasową plików systemowych
B. usunąć konto użytkownika wraz z jego profilem oraz plikamiTwoja odpowiedź
C. przeszukać system w celu wykrycia malware
D. zabezpieczać dane poprzez szyfrowanie plikówPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór odpowiedzi, które wskazują na usunięcie konta użytkownika, wykonywanie kopii zapasowych czy skanowanie systemu w poszukiwaniu malware, wskazuje na pewne nieporozumienia dotyczące funkcji i możliwości narzędzia Cipher. Usunięcie konta użytkownika oraz jego profilu wiąże się z zarządzaniem użytkownikami w systemie operacyjnym, co jest zadaniem Administratora, a nie funkcją programu Cipher. Cipher koncentruje się na szyfrowaniu danych, a nie na operacjach związanych z kontami. Ponadto, wykonywanie kopii zapasowych plików systemowych to działanie, które wymaga innych narzędzi, takich jak Windows Backup lub zewnętrzne oprogramowanie do tworzenia kopii zapasowych. Użytkownicy mogą mylić szyfrowanie z tworzeniem kopii zapasowych, co jest błędnym podejściem. Program Cipher nie jest narzędziem do skanowania w poszukiwaniu malware; do takich celów używane są programy antywirusowe, które mają na celu identyfikację i usuwanie szkodliwego oprogramowania. Dlatego ważne jest, aby zrozumieć, jakie funkcjonalności oferuje konkretne narzędzie oraz jak dobrze pasują one do potrzeb związanych z bezpieczeństwem IT. Użytkownicy powinny być świadomi, że pomyłki w ocenie funkcji narzędzi mogą prowadzić do nieefektywnego zarządzania bezpieczeństwem ich systemów.
Pytanie 34
Aby uzyskać wyświetlenie podanych informacji o systemie Linux w terminalu, należy skorzystać z komendy
Linux atom 3.16.0-5-amd64 #1 SMP Debian 3.16.51-3+deb8u1 (2018-01-08) x86_64 GNU/Linux
A. uptime
B. uname -aPoprawna odpowiedź
C. factor 22
D. hostnameTwoja odpowiedź
Niepoprawna odpowiedź. Polecenie hostname służy do wyświetlania lub ustawiania nazwy hosta aktualnie używanej przez system. Samo w sobie nie dostarcza szczegółowych informacji o systemie operacyjnym, takich jak wersja kernela czy architektura sprzętu, co czyni je niewłaściwym wyborem w kontekście zadania wymagającego kompleksowych danych systemowych. Uptime natomiast odpowiada za pokazanie, jak długo system działa bez przerwy od ostatniego uruchomienia. Jest to przydatne narzędzie do monitorowania stabilności i dostępności systemu, lecz nie dostarcza żadnych informacji o wersji kernela czy architektury. Polecenie factor 22 służy do matematycznego rozkładu liczby na jej czynniki pierwsze i jest zupełnie niezwiązane z wyciąganiem informacji o systemie operacyjnym. Często błędnym założeniem jest, że podstawowe komendy takie jak hostname czy uptime mogą dostarczać pełnego obrazu systemu, jednak są one ograniczone do specyficznych aspektów działania systemu. Aby uzyskać pełne informacje o systemie, trzeba użyć dedykowanych narzędzi, takich jak uname, które są zaprojektowane do tego celu. Zrozumienie specyfiki każdej z tych komend pozwala na efektywne zarządzanie systemem i unikanie typowych błędów wynikających z nieznajomości ich funkcji i ograniczeń. Dzięki temu możliwe jest osiąganie bardziej precyzyjnych i użytecznych wyników w codziennym administrowaniu systemami.
Pytanie 35
Który z poniższych protokołów należy do warstwy aplikacji w modelu ISO/OSI?
A. ARP
B. TCP
C. FTPPoprawna odpowiedź
D. ICMPTwoja odpowiedź
Niepoprawna odpowiedź. TCP (Transmission Control Protocol) nie jest protokołem warstwy aplikacji, lecz protokołem warstwy transportowej w modelu ISO/OSI. Jego zadaniem jest zapewnienie niezawodnej, uporządkowanej i kontrolowanej transmisji danych między aplikacjami działającymi na różnych hostach w sieci. TCP zajmuje się segmentacją danych i ich retransmisją w przypadku utraty pakietów, co jest kluczowe w wielu zastosowaniach, ale nie dostarcza funkcjonalności potrzebnej do przesyłania plików, jak robi to FTP. ARP (Address Resolution Protocol) jest protokołem używanym do przekształcania adresów IP na adresy MAC w warstwie łącza danych. Choć jest istotny dla komunikacji sieciowej, nie jest protokołem warstwy aplikacji i nie ma funkcji związanych z bezpośrednim przesyłaniem danych. ICMP (Internet Control Message Protocol) służy do przesyłania komunikatów kontrolnych i diagnostycznych w sieci, na przykład w przypadku wystąpienia błędów w transmisji danych. Tak jak ARP, ICMP działa na warstwie sieci i nie jest protokołem warstwy aplikacji. Zrozumienie, jaka jest rola każdego z protokołów w modelu ISO/OSI, pozwala uniknąć typowych błędów myślowych, takich jak mylenie protokołów transportowych z aplikacyjnymi. Wiedza ta jest kluczowa dla budowania i zarządzania efektywnymi i bezpiecznymi sieciami komputerowymi.
Pytanie 36
Programem wiersza poleceń w systemie Windows, który umożliwia kompresję oraz dekompresję plików i folderów, jest aplikacja
A. DiskPart.exe
B. Expand.exe
C. CleanMgr.exe
D. Compact.exeTwoja odpowiedź
Poprawna odpowiedź. Compact.exe to fajne narzędzie w Windowsie, które pozwala na kompresję i dekompresję plików oraz folderów. Dzięki temu zaoszczędzisz trochę miejsca na dysku, co często się przydaje, szczególnie jak mamy mało przestrzeni. Działa głównie na systemach plików NTFS, które właśnie to wspierają. Możesz na przykład użyć komendy 'compact /c folder', żeby skompresować wybrany folder. A jak chcesz sprawdzić, co jest skompresowane, po prostu wpisz 'compact' bez żadnych dodatkowych opcji. Z mojego doświadczenia, administratorzy korzystają z tego narzędzia, żeby lepiej zarządzać przestrzenią dyskową, a to też może podnieść wydajność systemu. Ogólnie, kompresja danych to dobra praktyka, zwłaszcza jeśli mamy do czynienia z serwerami czy archiwizowaniem istotnych danych - to na pewno pomoże lepiej uporządkować i zabezpieczyć informacje.
Pytanie 37
Początkowe znaki heksadecymalne adresu IPv6 przeznaczonego do link-local to
A. FE80Poprawna odpowiedź
B. 2000
C. 3000
D. FF30Twoja odpowiedź
Niepoprawna odpowiedź. No to widzę, że wybór adresów FF30, 2000 i 3000 to chyba wynik jakiegoś nieporozumienia. FF30 to adres multicast, a nie link-local, więc tu już jest rozjazd. Adresy multicast są do dostarczania pakietów do grupy odbiorców. Z kolei 2000::/3 to globalne adresy unicast, używane do pakietów w Internecie, więc są routowalne. To zupełnie inna bajka niż link-local. A 3000 to też nie pasuje do standardów adresów IPv6. Takie pomyłki wynikają zwykle z braku wiedzy o strukturze adresacji IPv6 i tego, jak różne typy adresów działają w różnych sytuacjach. Dlatego dobrze by było, żebyś przyjrzał się klasyfikacjom adresów IPv6 i ich zastosowaniom.
Pytanie 38
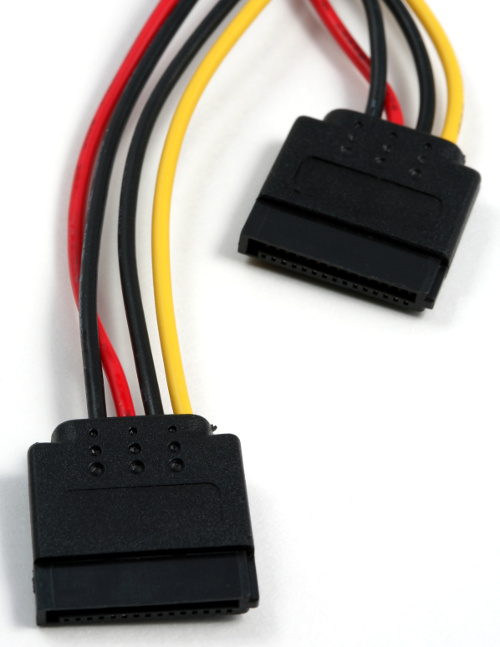
Na przedstawionym zdjęciu złącza pozwalają na
A. zapewnienie zasilania dla urządzeń SATAPoprawna odpowiedź
B. zapewnienie zasilania dla urządzeń ATATwoja odpowiedź
C. zapewnienie zasilania dla urządzeń PATA
D. zapewnienie dodatkowego zasilania dla kart graficznych
Niepoprawna odpowiedź. Złącza zasilania przedstawione na fotografii nie są przeznaczone do urządzeń ATA PATA ani do podłączania dodatkowego zasilania kart graficznych. ATA to starszy standard interfejsu równoległego który używa szerokich 40-pinowych kabli i dużych złączy Molex do zasilania. PATA (Parallel ATA) jest wcześniejszą wersją SATA i nie jest kompatybilna z nowoczesnymi złączami zasilania SATA. Ponadto zasilanie kart graficznych odbywa się za pomocą specjalnych złączy PCI-Express które posiadają większą ilość pinów zdolnych do dostarczenia większej mocy. Karty graficzne o wyższej wydajności mogą wymagać dodatkowego zasilania które nie jest dostarczane przez standardowe złącza SATA. Złącza PCI-Express mogą występować w konfiguracjach 6-pinowych i 8-pinowych co pozwala na dostarczenie odpowiedniej ilości energii do wymagających kart graficznych. Wybierając zasilacz warto zwrócić uwagę na ilość i rodzaj dostępnych złączy aby dopasować je do specyfikacji technicznej posiadanego sprzętu. Przy projektowaniu systemu komputerowego należy brać pod uwagę kompatybilność złączy zasilania z poszczególnymi komponentami co jest kluczowe dla stabilności i bezpieczeństwa systemu.
Pytanie 39
Która z opcji konfiguracji ustawień konta użytkownika o ograniczonych uprawnieniach w systemie Windows jest dostępna dzięki narzędziu secpol?
A. Zezwolenie na zmianę czasu systemowegoPoprawna odpowiedź
B. Blokadę wybranych elementów w panelu sterowaniaTwoja odpowiedź
C. Odebranie możliwości zapisu na płytach CD
D. Czyszczenie historii ostatnio otwieranych dokumentów
Niepoprawna odpowiedź. Pozostałe odpowiedzi, mimo że dotyczą różnych aspektów zarządzania systemem, nie są związane z funkcjonalnością, którą oferuje przystawka secpol w kontekście ustawień użytkowników z ograniczonymi uprawnieniami. Odebranie możliwości zapisu na płytach CD, pomimo że może być istotne w kontekście zabezpieczeń, jest bardziej związane z zarządzaniem urządzeniami i zasadami grupowymi, a nie bezpośrednio z politykami bezpieczeństwa użytkowników. Blokowanie określonych elementów w panelu sterowania również nie jest funkcją dostępna w secpol. Również czyszczenie historii niedawno otwieranych dokumentów nie jest bezpośrednio powiązane z ustawieniami polityki bezpieczeństwa, lecz odnosi się do zarządzania prywatnością i historii użytkowania. Warto zauważyć, że nieprawidłowe interpretacje związane z funkcjonalnością secpol mogą prowadzić do błędnych decyzji w zakresie zarządzania uprawnieniami użytkowników i zabezpieczeń systemów. Dlatego kluczowe jest zrozumienie, jakie konkretne funkcjonalności oferuje każdy z narzędzi w systemie Windows oraz ich odpowiednie zastosowanie w praktyce. Dobre praktyki w zarządzaniu bezpieczeństwem informatycznym wymagają starannego dobierania polityk, które pozwolą na maksymalizację bezpieczeństwa przy jednoczesnym minimalizowaniu wpływu na użytkowników.
Pytanie 40
Aplikacją, która umożliwia wyświetlenie listy aktywnych urządzeń w sieci LAN, jest
A. Ultimate Boot
B. NetstatTwoja odpowiedź
C. Ace Utilities
D. Advanced IP ScanerPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór nieprawidłowej odpowiedzi może wynikać z nieporozumienia dotyczącego funkcji różnych narzędzi. Ultimate Boot to pakiet narzędzi diagnostycznych, który wspiera użytkowników w testowaniu sprzętu komputerowego, ale nie jest przeznaczony do skanowania sieci LAN. Brak zrozumienia tych różnic może prowadzić do błędnych wniosków, zwłaszcza gdy użytkownicy nie mają pełnej wiedzy o celach i zastosowaniach poszczególnych programów. Ace Utilities to program do optymalizacji systemu operacyjnego, który usuwa niepotrzebne pliki i poprawia wydajność komputera, ale również nie ma zastosowania w kontekście monitorowania urządzeń w sieci. Użytkownicy mogą mylić te programy, myśląc, że są one uniwersalne i oferują rozwiązania dla różnych problemów technicznych. Netstat, z kolei, to narzędzie wbudowane w systemy operacyjne, które pozwala na monitorowanie połączeń sieciowych oraz aktywnych portów, jednak nie wyświetla listy urządzeń w sieci LAN. To narzędzie jest bardziej ukierunkowane na analizę ruchu sieciowego i stanu połączeń, co jest zupełnie innym zastosowaniem niż identyfikacja urządzeń. Zrozumienie specyfiki tych narzędzi oraz ich rzeczywistych zastosowań jest kluczowe dla prawidłowego zarządzania siecią oraz wybierania odpowiednich rozwiązań w różnych sytuacjach.