Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 30 września 2026 13:05
Zakończenie: 30 września 2026 13:26
Egzamin niezdany
Wynik: 17/40 punktów (42,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 22% podejść do kwalifikacji INF.02.
Porównanie z 115127 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Ile maksymalnie hostów można przydzielić w sieci o masce 255.255.255.192?
A. 127Twoja odpowiedź
B. 62Poprawna odpowiedź
C. 14
D. 30
Niepoprawna odpowiedź. Pojęcia związane z adresacją IP i maskami sieciowymi mogą być mylone, co prowadzi do błędnych odpowiedzi. Na przykład, liczba 14 może wynikać z niepoprawnego obliczenia, które sugeruje, że 4 bity są wykorzystywane dla hostów (2^4 - 2 = 14), zamiast 6. Takie podejście nie uwzględnia faktu, że w rzeczywistości maska 255.255.255.192 oznacza, że 6 bitów jest przeznaczonych na hosty. Kolejny typowy błąd myślowy polega na pomyleniu liczby adresów z liczbą hostów. Odpowiedzi takie jak 30 lub 127 mogą wynikać z nieprawidłowych interpretacji czy pomyłek w obliczeniach. Na przykład, 30 mogłoby być wynikiem obliczenia 2^5 - 2, co jest błędne, ponieważ 5 bitów nie odpowiada maski /26. Natomiast 127 to liczba, która nie może być uzyskana w tej masce, ponieważ sugeruje większą ilość przeznaczonych bitów dla hostów. Rozumienie, jak działają maski sieciowe, jest kluczowe dla projektowania efektywnych i skalowalnych sieci. Niezrozumienie tej zasady może prowadzić do poważnych problemów w administracji siecią, w tym do niewłaściwego przydzielania adresów IP, co może ograniczyć zdolność do rozbudowy sieci w przyszłości.
Pytanie 2
Jakiego kodu numerycznego należy użyć w komendzie zmiany uprawnień do katalogu w systemie Linux, aby właściciel folderu miał prawa do zapisu i odczytu, grupa posiadała prawa do odczytu i wykonywania, a pozostali użytkownicy jedynie prawa do odczytu?
A. 123
B. 751
C. 765Twoja odpowiedź
D. 654Poprawna odpowiedź
Niepoprawna odpowiedź. Wszystkie pozostałe odpowiedzi nie spełniają wymagań dotyczących uprawnień do folderu. Odpowiedź 765 sugeruje, że właściciel ma pełne uprawnienia (7), co oznacza odczyt, zapis i wykonanie, a grupa i pozostali użytkownicy mają również zbyt wiele uprawnień. W praktyce przyznawanie zbyt wielu uprawnień może prowadzić do niepożądanych konsekwencji, takich jak nieautoryzowane modyfikacje plików. Z kolei odpowiedź 751 oznacza, że grupa dysponuje uprawnieniem do wykonania, co może być niebezpieczne, jeśli grupa nie powinna sięgać po takie możliwości, zwłaszcza gdy wykonanie skryptów i programów wiąże się z ryzykiem. Ostatecznie, odpowiedź 123 przyznaje minimalne uprawnienia, ale znacznie ogranicza możliwości właściciela folderu, co w praktyce uniemożliwia mu jakiekolwiek modyfikacje. Prawidłowe przydzielanie uprawnień to kluczowy element zabezpieczeń w systemach operacyjnych. Zbyt luźne lub zbyt restrykcyjne podejście do uprawnień może prowadzić do naruszeń bezpieczeństwa lub problemów z dostępnością danych. Dlatego ważne jest, aby świadomie przydzielać uprawnienia, znając ich konsekwencje dla operacji na plikach i folderach.
Pytanie 3
W metodzie dostępu do medium CSMA/CD (Carrier Sense Multiple Access with Collision Detection) stacja planująca rozpoczęcie transmisji sprawdza, czy w sieci ma miejsce ruch, a następnie
A. czeka na żeton pozwalający na rozpoczęcie nadawania
B. oczekuje na przydzielenie priorytetu transmisji przez koncentrator
C. wysyła prośbę o rozpoczęcie transmisji
D. po zauważeniu ruchu w sieci czeka, aż medium stanie się dostępneTwoja odpowiedź
Poprawna odpowiedź. W metodzie CSMA/CD, kiedy stacja zamierza rozpocząć nadawanie, kluczowym etapem jest nasłuch na obecność sygnału w sieci. Gdy stacja wykryje ruch, musi czekać, aż nośnik będzie wolny. To podejście zapobiega kolizjom, które mogą wystąpić, gdy więcej niż jedna stacja podejmuje próbę nadawania jednocześnie. Czekanie na wolny nośnik jest istotne, ponieważ w przeciwnym razie dane mogą zostać usunięte lub zniekształcone, co wymagałoby ponownego nadawania, prowadząc do obniżenia efektywności sieci. Przykładem zastosowania tej zasady jest tradycyjna sieć Ethernet, gdzie kolizje są sygnalizowane przez specjalny sygnał zwrotny, a stacje muszą ponownie spróbować nadawania po losowym czasie. W praktyce, stosowanie CSMA/CD w sieciach lokalnych jest zgodne z normą IEEE 802.3, która definiuje ramy dla Ethernetu. Przestrzeganie tego wzorca działania jest kluczowe dla utrzymania płynności transmisji danych i minimalizacji opóźnień w komunikacji.
Pytanie 4
Menedżer usług IIS (Internet Information Services) w systemie Windows stanowi graficzny interfejs do konfiguracji serwera
A. wydruku
B. DNS
C. WWWPoprawna odpowiedź
D. terminaliTwoja odpowiedź
Niepoprawna odpowiedź. Odpowiedzi związane z DNS, wydrukiem oraz terminalami są niepoprawne, ponieważ nie odnoszą się do głównych funkcji Menedżera usług IIS. DNS (Domain Name System) jest systemem odpowiedzialnym za tłumaczenie nazw domenowych na adresy IP, co jest kluczowe dla funkcjonowania internetu, ale nie ma bezpośredniego związku z zarządzaniem serwerem WWW. Wydruk, z kolei, odnosi się do zarządzania urządzeniami drukującymi i nie ma wspólnych punktów z konfiguracją serwera WWW. Jednak niepoprawne jest myślenie, że IIS może obsługiwać funkcje związane z wydrukiem, gdyż jest to odrębna usługa z własnym oprogramowaniem zarządzającym. Terminale są wykorzystywane do pracy z systemami operacyjnymi, ale nie są częścią funkcjonalności IIS, który koncentruje się na obsłudze ruchu sieciowego oraz aplikacji webowych. Typowym błędem myślowym jest utożsamianie zarządzania serwerem WWW z innymi usługami sieciowymi, które pełnią różne role w infrastrukturze IT. Stąd, należy pamiętać, że Menedżer usług IIS jest dedykowany do zarządzania serwerami WWW i nie obejmuje funkcji związanych z DNS, drukiem czy terminalami.
Pytanie 5
Jaki typ złącza powinien być zastosowany w przewodzie UTP Cat 5e, aby połączyć komputer z siecią?
A. RJ11
B. RJ45Twoja odpowiedź
C. BNC
D. MT-RJ
Poprawna odpowiedź. RJ45 to standardowy złącze używane w sieciach Ethernet, które jest odpowiednie dla przewodów UTP Cat 5e. Użycie RJ45 zapewnia optymalne połączenie komputerów i innych urządzeń sieciowych, umożliwiając transfer danych z prędkościami do 1 Gb/s w środowiskach lokalnych. Złącze to zostało zaprojektowane z myślą o obsłudze czterech par skręconych przewodów, co pozwala na zwiększenie wydajności komunikacji w sieciach komputerowych. Przykładowo, w biurach i domach, RJ45 jest stosowane do podłączania komputerów do routerów, przełączników oraz innych urządzeń sieciowych, co jest zgodne z normami TIA/EIA-568. Poprawne podłączenie złącza RJ45 jest kluczowe dla stabilności i prędkości sieci. Na rynku dostępne są różne typy złącz RJ45, w tym złącza w wersji 'shielded' (ekranowane), które oferują dodatkową ochronę przed zakłóceniami elektromagnetycznymi, co jest istotne w środowiskach o wysokim poziomie zakłóceń elektronicznych.
Pytanie 6
Najskuteczniejszym sposobem na wykonanie codziennego archiwizowania pojedynczego pliku o wielkości 4,8 GB, na jednym komputerze bez dostępu do Internetu jest
A. korzystanie z pamięci USB z systemem plików NTFSPoprawna odpowiedź
B. zapisanie na płycie DVD-5 w formacie ISO
C. korzystanie z pamięci USB z systemem plików FAT32Twoja odpowiedź
D. skompresowanie i zapisanie w lokalizacji sieciowej
Niepoprawna odpowiedź. Wybór opcji polegającej na spakowaniu i przechowywaniu pliku w lokalizacji sieciowej jest nieodpowiedni z uwagi na brak dostępu do sieci w przedstawionym scenariuszu. Nawet gdyby lokalizacja sieciowa była dostępna, archiwizacja w ten sposób nie rozwiązuje problemu przechowywania dużych plików, a także wiąże się z potencjalnym ryzykiem utraty danych w przypadku awarii sieci lub serwera. Nagranie pliku na płytę DVD-5 w standardzie ISO, mimo że dla wielu użytkowników może wydawać się praktycznym rozwiązaniem, jest niewłaściwą opcją, ponieważ standard DVD-5 obsługuje maksymalny rozmiar pliku wynoszący 4,7 GB. W związku z tym plik 4,8 GB nie zmieści się na takiej płycie, co prowadziłoby do problemów z archiwizacją. Z kolei użycie pamięci USB z systemem plików FAT32 również jest niewłaściwe, ponieważ ten system plików ma ograniczenie dotyczące maksymalnego rozmiaru pojedynczego pliku wynoszącego 4 GB. W przypadku pliku o rozmiarze 4,8 GB użytkownik napotkałby trudności przy próbie zapisu, co może prowadzić do frustracji i strat czasowych. Wybór odpowiedniego systemu plików i nośnika jest kluczowy dla efektywnego zarządzania danymi, a każdy z przedstawionych błędnych rozwiązań nie tylko nie rozwiązuje problemu archiwizacji, ale również naraża użytkownika na ryzyko utraty danych lub problemów technicznych.
Pytanie 7
W przypadku zalania układu elektronicznego klawiatury słodkim napojem należy natychmiast odłączyć ją od zestawu komputerowego, a następnie
A. zdemontować klawisze i pozostawić do wyschnięcia na minimum 48 h.
B. przeczyścić całą klawiaturę w alkoholu izopropylowym i pozostawić na 24 h do wyschnięcia.Twoja odpowiedź
C. wypłukać klawiaturę w wodzie destylowanej z detergentem i podłączyć ją do komputera.
D. zdemontować każdy z klawiszy, przesmarować elementy ruchome smarem łożyskowym i podłączyć klawiaturę do komputera.
Poprawna odpowiedź. Wybrałeś najlepszą możliwą opcję. Czyszczenie klawiatury po zalaniu słodkim napojem powinno być przeprowadzone bardzo dokładnie, a alkohol izopropylowy jest tu prawdziwym bohaterem. Jest to środek, który nie przewodzi prądu, odparowuje szybko i nie zostawia żadnych osadów, a co najważniejsze – bardzo dobrze rozpuszcza resztki cukru oraz inne zanieczyszczenia organiczne. Praktyka mówi jasno: po odłączeniu klawiatury od zasilania należy ją zdemontować na tyle, na ile pozwala konstrukcja, a potem przemyć obficie alkoholem izopropylowym – można to zrobić np. miękkim pędzelkiem nasączonym w alkoholu. Warto zostawić klawiaturę na minimum 24 godziny do pełnego wyschnięcia, bo nawet niewielka ilość wilgoci może później powodować zwarcia czy korozję ścieżek. Z własnej praktyki wiem, że często po takim zabiegu klawiatura działa jeszcze przez długie lata. Warto wiedzieć, że takie postępowanie zgadza się ze standardami serwisowymi większości producentów sprzętu elektronicznego. Alkohol izopropylowy to podstawa każdego serwisu elektroniki – nie dość, że czyści, to jeszcze dezynfekuje, a przy tym nie rozpuszcza plastiku. Gdyby użyć wody lub zwykłego detergentu, to ryzyko trwałego uszkodzenia byłoby dużo większe. Pamiętaj, żeby nie spieszyć się z podłączaniem klawiatury po czyszczeniu – lepiej poczekać te 24 godziny, niż potem żałować.
Pytanie 8
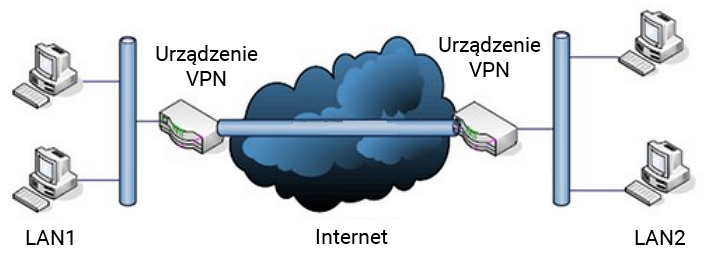
Schemat ilustruje sposób funkcjonowania sieci VPN noszącej nazwę
A. L2TPTwoja odpowiedź
B. Client - to - Site
C. Site - to - SitePoprawna odpowiedź
D. Gateway
Niepoprawna odpowiedź. Odpowiedzi takie jak 'Gateway' czy 'Client-to-Site' odnoszą się do innych koncepcji związanych z sieciami VPN i ich zastosowanie w pytaniu nie jest właściwe. Gateway VPN odnosi się ogólnie do urządzeń lub oprogramowania które działają jako brama umożliwiająca dostęp do sieci VPN na przykład w kontekście koncentratorów VPN które umożliwiają wiele jednoczesnych połączeń. Nie definiuje to jednak konkretnego typu konfiguracji jak Site-to-Site. Z kolei Client-to-Site VPN opisuje scenariusz w którym pojedynczy użytkownik łączy się z siecią firmową zdalnie zazwyczaj przez oprogramowanie klienckie zainstalowane na jego urządzeniu. Jest to typowe dla pracowników zdalnych którzy potrzebują dostępu do zasobów wewnętrznych firmy z dowolnej lokalizacji. Natomiast L2TP (Layer 2 Tunneling Protocol) jest protokołem tunelowania i może być używany w ramach konfiguracji VPN ale sam w sobie nie określa typu Site-to-Site lub Client-to-Site. Błędne myślenie może wynikać z niejasnego rozróżnienia między funkcjonalnością a typologią sieci VPN gdzie różne protokoły i technologie mogą współdziałać tworząc różne typy połączeń i scenariusze wdrożeń sieciowych
Pytanie 9
Jakie urządzenie należy wykorzystać w sieci Ethernet, aby zredukować liczbę kolizji pakietów?
A. Bramkę VoIP
B. PrzełącznikTwoja odpowiedź
C. Koncentrator
D. Regenerator
Poprawna odpowiedź. Przełącznik (switch) to urządzenie sieciowe, które działa na poziomie drugiego poziomu modelu OSI (warstwa łącza danych) i ma za zadanie przekazywanie ramek danych między różnymi urządzeniami w sieci Ethernet. Główną zaletą przełączników jest ich zdolność do tworzenia osobnych domen kolizji. Oznacza to, że każdy port przełącznika może działać jako odrębny kanał komunikacyjny, co znacznie minimalizuje ryzyko kolizji pakietów. Dzięki temu, w sieciach z dużym ruchem, przełączniki umożliwiają równoczesne przesyłanie danych przez wiele urządzeń bez zakłóceń. Przełączniki wykorzystują adresy MAC do zarządzania ruchem, co pozwala na efektywne kierowanie danych do odpowiednich odbiorców. W praktyce, wdrożenie przełączników w sieciach lokalnych (LAN) jest standardową praktyką, a ich użycie jest zgodne z normami IEEE 802.3, które definiują standardy dla Ethernetu. Używając przełączników, administratorzy sieci mogą nie tylko zwiększyć wydajność sieci, ale także uprościć zarządzanie ruchem i poprawić bezpieczeństwo poprzez segmentację sieci.
Pytanie 10
Który rodzaj złącza nie występuje w instalacjach światłowodowych?
A. SCTwoja odpowiedź
B. GG45Poprawna odpowiedź
C. MTRJ
D. FC
Niepoprawna odpowiedź. Złącza SC, FC i MTRJ są powszechnie używane w okablowaniu światłowodowym, co może prowadzić do nieporozumień w zakresie ich zastosowania. Złącze SC, znane z prostego mechanizmu zatrzaskowego, umożliwia szybkie i łatwe podłączanie oraz odłączanie kabli, co jest korzystne w dynamicznych środowiskach telekomunikacyjnych. FC, z kolei, jest złączem z ferrulą, które zapewnia doskonałe połączenie i minimalizuje straty sygnału, co czyni je idealnym rozwiązaniem w zastosowaniach wymagających wysokiej wydajności. MTRJ, dzięki możliwości podłączenia dwóch włókien w jednym złączu, jest niezwykle praktyczne przy instalacjach, gdzie przestrzeń jest ograniczona. Wybierając złącza do systemów światłowodowych, ważne jest, aby kierować się standardami branżowymi, które definiują parametry techniczne i wymogi dotyczące wydajności. Typowe błędy myślowe, które mogą prowadzić do błędnych odpowiedzi, obejmują mylenie zastosowań różnych typów złącz i nieznajomość ich specyfikacji. Złącza te są projektowane z myślą o różnych technologiach i powinny być stosowane zgodnie z przeznaczeniem, aby zminimalizować straty sygnału i zapewnić optymalną wydajność sieci. Dlatego ważne jest, aby dobrze zrozumieć, które złącza są odpowiednie dla okablowania światłowodowego, a które można stosować tylko w systemach opartych na kablach miedzianych.
Pytanie 11
W jaki sposób powinny być skonfigurowane uprawnienia dostępu w systemie Linux, aby tylko właściciel mógł wprowadzać zmiany w wybranym katalogu?
A. rwxr-xr-xPoprawna odpowiedź
B. r-xr-xrwxTwoja odpowiedź
C. r-xrwxr-x
D. rwxrwxr-x
Niepoprawna odpowiedź. Analizując pozostałe odpowiedzi, można zauważyć, że każda z nich wprowadza niepożądane uprawnienia, co prowadzi do niewłaściwego dostępu do katalogu. Odpowiedź r-xrwxr-x przyznaje grupie pełne prawo do zapisu, co oznacza, że każdy użytkownik w tej grupie mógłby modyfikować zawartość katalogu, a tym samym narazić dane na ryzyko. Również rwxrwxr-x daje grupie i innym użytkownikom pełne prawa do zapisu, co jest dalekie od celu, jakim jest ochrona katalogu. Odpowiedź r-xr-xrwx wskazuje, że inni użytkownicy mogliby zapisywać w tym katalogu, co również stawia w niebezpieczeństwie integralność danych. Kluczowy błąd polega na mylnym rozumieniu hierarchii uprawnień w Linuxie, gdzie prawa dostępu są krytycznym elementem zarządzania bezpieczeństwem. Właściwe zabezpieczenie danych wymaga, aby jedynie właściciel posiadał prawo do modyfikacji, co ogranicza ryzyko błędów oraz mniej bezpiecznych praktyk, które mogą prowadzić do utraty danych lub wykorzystania ich w nieodpowiedni sposób. W kontekście bezpieczeństwa IT, kluczowe jest stosowanie zasady najmniejszych uprawnień, co oznacza, że użytkownicy powinni mieć jedynie te uprawnienia, które są niezbędne do ich pracy.
Pytanie 12
Zamiana taśmy barwiącej wiąże się z eksploatacją drukarki
A. laserowej
B. termicznejTwoja odpowiedź
C. atramentowej
D. igłowejPoprawna odpowiedź
Niepoprawna odpowiedź. Drukowanie z użyciem technologii laserowej polega na tworzeniu obrazu na bębnie światłoczułym, a następnie przenoszeniu tonera na papier. Toner jest substancją w proszku, a nie płynem, co eliminuje potrzebę korzystania z taśmy barwiącej. W przypadku drukarek atramentowych, proces polega na nanoszeniu kropli atramentu na papier z kartridżów, co także nie wymaga taśmy. Drukarki termiczne działają na zupełnie innej zasadzie, wykorzystując ciepło do wywoływania reakcji chemicznych w papierze termicznym, co również nie ma nic wspólnego z taśmami barwiącymi. Zachowanie błędnych przekonań o wymianie taśmy w tych typach drukarek wynika z mylnego utożsamiania różnych technologii druku. Kluczowa różnica między tymi systemami, a drukarkami igłowymi, polega na mechanizmie transferu atramentu na papier oraz zastosowanych materiałach eksploatacyjnych. Dlatego ważne jest, aby użytkownicy dobrze rozumieli, jak funkcjonują różne technologie druku i jakie materiały są dla nich charakterystyczne, co zapobiega nieporozumieniom oraz nieefektywnemu użytkowaniu sprzętu.
Pytanie 13
Administrator sieci LAN dostrzegł przełączenie w tryb awaryjny urządzenia UPS. To oznacza, że wystąpiła awaria systemu
A. urządzeń aktywnych
B. chłodzenia i wentylacji
C. zasilaniaTwoja odpowiedź
D. okablowania
Poprawna odpowiedź. Twoja odpowiedź, że awaria zasilania to powód przejścia UPS w tryb awaryjny, jest jak najbardziej trafna. Urządzenia UPS, czyli zasilacze bezprzerwowe, są zaprojektowane właśnie po to, żeby dostarczać prąd, gdy coś się dzieje z siecią elektryczną. Kiedy UPS zauważy, że napięcie spada lub zasilanie znika, od razu przełącza się na tryb awaryjny. To chroni sprzęt, który masz podłączony. Przykładowo, jak zasilanie jest niestabilne, UPS przejmuje rolę dostawcy energii, co pozwala systemom działać dalej. Ważne jest, aby regularnie testować i serwisować UPS-y, żeby były gotowe na sytuacje awaryjne. Z moich doświadczeń wynika, że regularne sprawdzanie stanu baterii i kalibracja urządzeń zgodnie z normami IEC 62040 są kluczowe, by wszystko działało jak należy. Kiedy administrator zauważy, że UPS przeszedł w tryb awaryjny, powinien szybko sprawdzić, co się dzieje z zasilaniem, żeby znaleźć i naprawić problem.
Pytanie 14
Wskaź, które z poniższych stwierdzeń dotyczących zapory sieciowej jest nieprawdziwe?
A. Jest częścią oprogramowania większości ruterów
B. Jest zainstalowana na każdym przełącznikuTwoja odpowiedź
C. Jest narzędziem chroniącym sieć przed włamaniami
D. Jest składnikiem systemu operacyjnego Windows
Poprawna odpowiedź. Odpowiedź, że zapora sieciowa nie jest zainstalowana na każdym przełączniku, jest prawidłowa, ponieważ zapory sieciowe to specjalistyczne urządzenia lub oprogramowanie, które kontrolują ruch przychodzący i wychodzący w sieci. Zazwyczaj zapory są implementowane na poziomie ruterów lub jako oprogramowanie działające w systemach operacyjnych, takich jak Windows. Przełączniki (switches) z reguły nie zawierają funkcji zapory, a ich głównym celem jest kierowanie ruchu w obrębie lokalnych sieci bez wchodzenia w analizę zawartości pakietów. Przykładem zastosowania zapory sieciowej jest ustawienie reguł blokujących nieautoryzowany dostęp do zasobów firmy lub ochronę przed atakami DDoS. Zgodnie z dobrymi praktykami w dziedzinie bezpieczeństwa, organizacje powinny mieć wdrożone zapory, aby chronić swoją infrastrukturę przed zagrożeniami z sieci zewnętrznych, co jest zgodne z wytycznymi NIST (National Institute of Standards and Technology).
Pytanie 15
Administrator systemu Linux wydał komendę mount /dev/sda2 /mnt/flash. Co to spowoduje?
A. odłączenie pamięci typu flash z lokalizacji /dev/sda2
B. podłączenie dysku SATA do katalogu flashTwoja odpowiedź
C. odłączenie dysku SATA z katalogu flash
D. podłączenie pamięci typu flash do lokalizacji /dev/sda2
Poprawna odpowiedź. Polecenie 'mount /dev/sda2 /mnt/flash' jest używane w systemie Linux do podłączania partycji lub urządzeń magazynujących do systemu plików. W tym konkretnym przypadku, '/dev/sda2' oznacza drugą partycję na pierwszym dysku SATA, a '/mnt/flash' to lokalizacja, w której partycja ta zostanie zamontowana. Po wykonaniu tego polecenia, użytkownicy będą mogli uzyskać dostęp do zawartości partycji '/dev/sda2' za pośrednictwem katalogu '/mnt/flash', co jest standardową praktyką w zarządzaniu systemami plików w systemach Unixowych. Warto pamiętać, że przed przystąpieniem do montowania, partycja powinna być poprawnie sformatowana i nie powinna być już zamontowana w innym miejscu. Dobrą praktyką jest również upewnienie się, że użytkownik ma odpowiednie uprawnienia do wykonania operacji montowania. Przykładowo, po montowaniu partycji, można wykorzystać polecenia takie jak 'ls' do przeglądania plików na zamontowanej partycji, co jest szczególnie przydatne w administracji systemami oraz zarządzaniu danymi.
Pytanie 16
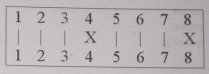
Jaki błąd w okablowaniu można dostrzec na ekranie testera, który pokazuje mapę połączeń żył kabla typu "skrętka"?
A. Zwarcie
B. Pary odwrócone
C. RozwarciePoprawna odpowiedź
D. Pary skrzyżowaneTwoja odpowiedź
Niepoprawna odpowiedź. Zwarcie w okablowaniu sieciowym występuje gdy dwie żyły które nie powinny być połączone mają kontakt elektryczny powodując przepływ prądu tam gdzie nie jest to pożądane. Choć zwarcie jest poważnym błędem który może prowadzić do uszkodzenia sprzętu w tym scenariuszu nie jest odpowiednim opisem problemu przedstawionego na wyświetlaczu. Pary odwrócone to sytuacja gdzie końce jednej pary są zamienione co powoduje problemy z transmisją sygnału z powodu błędnego mapowania skrętek. Tester kabli może wykazać odwrócone pary jako błędne przypisanie pinów ale nie jako brak połączenia. Pary skrzyżowane odnoszą się do sytuacji w której pary są zamienione na jednym końcu kabla co często ma miejsce w przypadku kabli typu crossover używanych do bezpośredniego łączenia urządzeń tego samego typu. Skrzyżowanie par jest celowym zabiegiem w przypadku specyficznych konfiguracji sieciowych i nie powinno być traktowane jako błąd w kontekście standardowego połączenia sieciowego zgodnie z normą T568A/B. W tym przypadku przedstawiony problem wskazuje na rozwarcie gdzie sygnał nie może być przesłany z powodu brakującego ciągłości obwodu co jest charakterystycznie ilustrowane przez przerwane połączenia w mapie połączeń testera. Takie błędy są często wynikiem niepoprawnego zaciskania wtyków RJ-45 lub uszkodzenia fizycznego kabla co należy uwzględnić podczas konserwacji i instalacji sieci. By uniknąć tego rodzaju problemów należy stosować się do wytycznych zawartych w normach takich jak TIA/EIA-568 które określają sposób poprawnego zakończenia i testowania kabli sieciowych aby zapewnić ich pełną funkcjonalność i niezawodność w środowiskach produkcyjnych.
Pytanie 17
Czym jest układ RAMDAC?
A. zawiera przetwornik analogowo-cyfrowyTwoja odpowiedź
B. jest specyficzny dla standardu ATA
C. jest typowy dla standardu S-ATA
D. stanowi wyjście końcowe karty graficznejPoprawna odpowiedź
Niepoprawna odpowiedź. Błędne odpowiedzi na to pytanie, takie jak związki RAMDAC z standardem S-ATA czy ATA, wskazują na nieporozumienia dotyczące funkcji i zastosowania różnych komponentów komputerowych. Standardy S-ATA oraz ATA odnoszą się do interfejsów komunikacyjnych używanych głównie do podłączania dysków twardych i innych urządzeń magazynujących, a nie do przetwarzania sygnałów graficznych. Różnica w tych technologiach opiera się na ich zastosowaniu; ATA (Advanced Technology Attachment) to starszy standard, który był szeroko stosowany, natomiast S-ATA (Serial ATA) to nowocześniejsza wersja, która oferuje wyższe prędkości transferu danych oraz prostsze połączenie. Zrozumienie, jak funkcjonują te interfejsy, jest kluczowe, jednak nie mają one nic wspólnego z wyjściem wideo, za które odpowiada RAMDAC. Dodatkowo, odpowiedzi sugerujące, że RAMDAC zawiera konwerter analogowo-cyfrowy, są mylące; w rzeczywistości RAMDAC wykonuje odwrotną funkcję, czyli konwersję sygnałów cyfrowych na analogowe. W konsekwencji, mylenie tych terminów może prowadzić do nieporozumień w dziedzinie technologii komputerowej i grafiki, dlatego kluczowe jest precyzyjne zrozumienie roli każdego z tych komponentów w systemie.
Pytanie 18
/dev/sda: Czas odczytu z pamięci podręcznej: 18100 MB w 2.00 sekundy = 9056.95 MB/sek. Przedstawiony wynik wykonania polecenia systemu Linux jest używany do diagnostyki
A. pamięci operacyjnejTwoja odpowiedź
B. układu graficznego
C. karty sieciowej
D. dysku twardegoPoprawna odpowiedź
Niepoprawna odpowiedź. Analizując inne opcje odpowiedzi, można zauważyć, że każda z nich odnosi się do różnych komponentów sprzętowych, które nie mają związku z przedstawionym wynikiem diagnostycznym. Karta graficzna jest odpowiedzialna za rendering grafiki i nie jest bezpośrednio związana z operacjami odczytu danych z dysku twardego. Jej wydajność mierzy się zazwyczaj w klatkach na sekundę (FPS) w kontekście gier lub w operacjach związanych z przetwarzaniem obrazu. Z kolei karta sieciowa zajmuje się transmisją danych w sieci komputerowej, co również nie ma związku z wydajnością odczytu danych z dysku. W kontekście tego pytania, karta sieciowa mierzy wydajność w Mbps lub Gbps, co również nie odnosi się do przedstawionego wyniku. Pamięć RAM z kolei odpowiada za przechowywanie danych operacyjnych dla procesora, a nie za odczyt danych z dysku. Jej działanie można diagnozować przy pomocy innych narzędzi i metryk, takich jak czas dostępu, przepustowość lub wykorzystanie pamięci, ale nie jest to związane z operacjami odczytu z dysku twardego. Typowym błędem myślowym jest mylenie funkcji tych komponentów oraz ich wpływu na wydajność całego systemu. Zrozumienie, że każdy z tych elementów ma swoją specyfikę i odpowiada za różne aspekty działania komputera, jest kluczowe dla analizy wyników diagnostycznych.
Pytanie 19
Jaki jest powód sytuacji widocznej na przedstawionym zrzucie ekranu, mając na uwadze adres IP serwera, na którym umieszczona jest domena www.wp.pl, wynoszący 212.77.98.9?
C:\>ping 212.77.98.9

Pinging 212.77.98.9 with 32 bytes of data:
Reply from 212.77.98.9: bytes=32 time=29ms TTL=60
Reply from 212.77.98.9: bytes=32 time=29ms TTL=60
Reply from 212.77.98.9: bytes=32 time=30ms TTL=60
Reply from 212.77.98.9: bytes=32 time=29ms TTL=60

Ping statistics for 212.77.98.9:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 29ms, Maximum = 30ms, Average = 29ms

C:\>ping www.wp.pl
Ping request could not find host www.wp.pl. Please check the name and try again.
A. Stacja robocza i domena www.wp.pl znajdują się w różnych sieciach
B. W sieci nie istnieje serwer o IP 212.77.98.9
C. Błędny adres serwera DNS lub brak dostępu do serwera DNSTwoja odpowiedź
D. Domena www.wp.pl jest niedostępna w Internecie
Poprawna odpowiedź. Błędny adres serwera DNS lub brak połączenia z serwerem DNS to częsta przyczyna problemów z dostępem do zasobów internetowych. DNS, czyli Domain Name System, pełni kluczową rolę w zamianie nazw domenowych na adresy IP, które są zrozumiałe dla urządzeń sieciowych. W przedstawionym przypadku, mimo że serwer odpowiada na ping pod adresem IP 212.77.98.9, próba pingowania domeny www.wp.pl kończy się niepowodzeniem, co sugeruje problem z tłumaczeniem nazwy na adres IP. Może to wynikać z nieprawidłowej konfiguracji adresu serwera DNS w ustawieniach sieciowych użytkownika lub z chwilowej awarii serwera DNS. Aby rozwiązać ten problem, należy sprawdzić, czy adres DNS w ustawieniach sieciowych jest poprawny i zgodny z zaleceniami dostawcy usług internetowych. Dobrą praktyką jest korzystanie z zewnętrznych, niezawodnych serwerów DNS, takich jak Google DNS (8.8.8.8) czy Cloudflare DNS (1.1.1.1), które są znane z wysokiej dostępności i szybkości. Problemy z DNS są powszechne, dlatego warto znać narzędzia takie jak nslookup lub dig, które pomagają w diagnostyce i rozwiązaniu takich problemów.
Pytanie 20
W systemie Linux komenda chown pozwala na
A. przeniesienie pliku
B. naprawę systemu plików
C. zmianę parametrów pliku
D. zmianę właściciela plikuTwoja odpowiedź
Poprawna odpowiedź. Polecenie chown (change owner) w systemie Linux służy do zmiany właściciela pliku lub katalogu. Właściciel pliku ma prawo do zarządzania nim, co obejmuje możliwość jego edytowania, przesuwania czy usuwania. W praktyce, polecenie to jest kluczowe w kontekście zarządzania uprawnieniami w systemach wieloużytkownikowych, gdzie różni użytkownicy mogą potrzebować dostępu do różnych zasobów. Na przykład, aby zmienić właściciela pliku na użytkownika 'janek', użyjemy polecenia: `chown janek plik.txt`. Ważne jest, aby użytkownik wykonujący to polecenie miał odpowiednie uprawnienia, najczęściej wymaga to posiadania roli administratora (root). Zmiana właściciela pliku jest również stosowana w przypadku przenoszenia plików pomiędzy różnymi użytkownikami, co pozwala na odpowiednią kontrolę nad danymi. W kontekście bezpieczeństwa IT, właściwe zarządzanie właścicielami plików jest istotne dla ochrony danych i zapobiegania nieautoryzowanemu dostępowi.
Pytanie 21
Aby poprawić niezawodność i efektywność przesyłu danych na serwerze, należy
A. ustawić automatyczne tworzenie kopii zapasowych
B. stworzyć punkt przywracania systemuTwoja odpowiedź
C. zainstalować macierz dyskową RAID1Poprawna odpowiedź
D. przechowywać dane na innym dysku niż ten z systemem
Niepoprawna odpowiedź. Chociaż wszystkie wymienione odpowiedzi mogą przyczynić się do ogólnej niezawodności systemu, to jednak nie są one wystarczające w kontekście zwiększenia zarówno niezawodności, jak i wydajności transmisji danych na serwerze. Utworzenie punktu przywracania systemu jest rozwiązaniem, które może pomóc w przypadku awarii systemu operacyjnego, ale nie zabezpiecza danych przed utratą, gdyż nie chroni przed uszkodzeniem sprzętu lub utratą danych na poziomie dysku. Przechowywanie danych na innym dysku niż systemowy może zwiększyć wydajność w niektórych sytuacjach, jednak sama separacja danych nie zapewnia ochrony ani redundancji. Ponadto, konfiguracja automatycznych kopii zapasowych jest kluczowym elementem strategii ochrony danych, lecz nie jest rozwiązaniem na bieżące problemy z dostępnością i wydajnością, ponieważ sama kopia zapasowa nie chroni przed utratą danych w czasie rzeczywistym. Często błędne myślenie opiera się na przekonaniu, że wystarczy mieć kopię danych, aby zapewnić ich bezpieczeństwo, co jest niewłaściwe w przypadku krytycznych aplikacji wymagających ciągłej dostępności. Dlatego, choć wszystkie te opcje są użyteczne, to żadna z nich nie dostarcza takiego poziomu niezawodności i wydajności, jak macierz RAID1, która jest uznawana za standard wśród rozwiązań do ochrony danych w środowiskach serwerowych.
Pytanie 22
Jakie urządzenie powinno się zastosować do pomiaru topologii okablowania strukturalnego w sieci lokalnej?
A. Analizator sieci LANPoprawna odpowiedź
B. Reflektometr OTDR
C. Monitor sieciowyTwoja odpowiedź
D. Analizator protokołów
Niepoprawna odpowiedź. Wybór niewłaściwego przyrządu do pomiarów w kontekście mapy połączeń okablowania strukturalnego sieci lokalnej może prowadzić do błędnych wniosków oraz nieefektywnego zarządzania infrastrukturą sieciową. Monitor sieciowy, choć użyteczny w kontekście ogólnej analizy ruchu, nie oferuje precyzyjnych danych na temat struktury połączeń, co jest kluczowe w przypadku okablowania strukturalnego. Reflektometr OTDR, z drugiej strony, jest narzędziem przeznaczonym głównie do oceny długości i jakości światłowodów, co czyni go nieskutecznym w diagnostyce tradycyjnych sieci miedzianych. Użycie analizatora protokołów z kolei skupia się na monitorowaniu i analizie danych przesyłanych w sieci, ale nie dostarcza informacji o fizycznym układzie połączeń. Te pomyłki mogą wynikać z braku zrozumienia różnicy między monitoringiem a diagnostyką infrastruktury sieciowej. Właściwe podejście do pomiarów wymaga zrozumienia, że różne narzędzia mają odmienne przeznaczenie i zastosowanie, które są determinowane przez typ połączeń i specyfikę infrastruktury. Dlatego, by skutecznie zarządzać i optymalizować sieć lokalną, niezbędne jest zastosowanie odpowiednich narzędzi, takich jak analizator sieci LAN, które są w stanie dostarczyć całościowych danych umożliwiających właściwą diagnozę oraz zarządzanie okablowaniem strukturalnym.
Pytanie 23
Podczas uruchamiania komputera wyświetla się komunikat CMOS checksum error press F1 to continue press DEL to setup. Naciśnięcie klawisza DEL spowoduje
A. wymazanie danych z pamięci CMOSTwoja odpowiedź
B. usunięcie pliku konfiguracyjnego
C. przejście do ustawień systemu Windows
D. wejście do ustawień BIOS-u komputeraPoprawna odpowiedź
Niepoprawna odpowiedź. Podejmowanie decyzji na temat działania klawisza DEL w kontekście błędu CMOS często prowadzi do nieporozumień związanych z funkcjonowaniem BIOS-u oraz pamięci CMOS. Wiele osób zakłada, że wciśnięcie DEL spowoduje usunięcie pliku setup, co jest nieprawidłowe, ponieważ plik ten nie istnieje w kontekście operacji BIOS-u. Co więcej, skasowanie zawartości pamięci CMOS również nie jest efektem działania klawisza DEL. Aby skasować zawartość pamięci CMOS, konieczne jest zazwyczaj fizyczne zresetowanie zworki na płycie głównej lub wyjęcie baterii CMOS, co jest zupełnie inną czynnością. Często myli się również rolę BIOS-u z systemem operacyjnym Windows; wciśnięcie DEL nie prowadzi do uruchomienia żadnej konfiguracji systemu Windows. W praktyce, użytkownicy mogą pomylić koncepcję BIOS-u z systemem operacyjnym, co skutkuje błędnymi wnioskami na temat działania komputera. Należy pamiętać, że BIOS działa na poziomie sprzętowym i odpowiada za interakcję z komponentami komputerowymi, zanim system operacyjny przejmie kontrolę, co jest fundamentalnym zrozumieniem niezbędnym do prawidłowej obsługi komputera.
Pytanie 24
Aby przeprowadzić instalację bez nadzoru w systemie Windows, konieczne jest przygotowanie pliku odpowiedzi o nazwie
A. boot.iniTwoja odpowiedź
B. unattend.txtPoprawna odpowiedź
C. modprobe.conf
D. pagefile.sys
Niepoprawna odpowiedź. Pliki 'modprobe.conf', 'pagefile.sys' i 'boot.ini' nie pasują do nienadzorowanej instalacji Windows, bo każdy z nich pełni inną funkcję w systemie. 'modprobe.conf' jest typowy dla Linuksa i zajmuje się modułami jądra, więc to nie to samo. 'pagefile.sys' to plik stronicowania, który pomaga RAMowi, ale nie ma nic wspólnego z instalacją. A 'boot.ini' to stary plik do zarządzania opcjami rozruchowymi w Windows XP, więc też nie działa w kontekście nienadzorowanej instalacji. Takie pomyłki biorą się często z mylenia ról plików w różnych systemach. Ważne, żeby wiedzieć, że każdy ma swoje zastosowanie i nie da się ich zamieniać. Jak się tego nie rozumie, to można narobić bałaganu w administracji i mieć niezłe problemy z instalacjami.
Pytanie 25
W filmie przedstawiono konfigurację ustawień maszyny wirtualnej. Wykonywana czynność jest związana z
A. dodaniem drugiego dysku twardego.
B. wybraniem pliku z obrazem dysku.Poprawna odpowiedź
C. ustawieniem rozmiaru pamięci wirtualnej karty graficznej.
D. konfigurowaniem adresu karty sieciowej.Twoja odpowiedź
Niepoprawna odpowiedź. W konfiguracji maszyny wirtualnej bardzo łatwo pomylić różne opcje, bo wszystko jest w jednym oknie i wygląda na pierwszy rzut oka dość podobnie. Ustawienia pamięci wideo, dodawanie dysków, obrazy ISO, karty sieciowe – to wszystko siedzi zwykle w kilku zakładkach i początkujący użytkownicy mieszają te pojęcia. Ustawienie rozmiaru pamięci wirtualnej karty graficznej dotyczy tylko tego, ile pamięci RAM zostanie przydzielone emulatorowi GPU. Ta opcja znajduje się zazwyczaj w sekcji „Display” lub „Ekran” i pozwala poprawić płynność pracy środowiska graficznego, ale nie ma nic wspólnego z wybieraniem pliku obrazu dysku czy instalacją systemu operacyjnego. To jest po prostu parametr wydajnościowy. Z kolei dodanie drugiego dysku twardego polega na utworzeniu nowego wirtualnego dysku (np. nowy plik VDI, VHDX) lub podpięciu już istniejącego i przypisaniu go do kontrolera dyskowego w maszynie. Ta operacja rozszerza przestrzeń magazynową VM, ale nie wskazuje konkretnego obrazu instalacyjnego – zwykle nowy dysk jest pusty i dopiero system w maszynie musi go sformatować. Kolejne częste nieporozumienie dotyczy sieci: konfigurowanie adresu karty sieciowej w maszynie wirtualnej to zupełnie inna para kaloszy. W ustawieniach hypervisora wybieramy tryb pracy interfejsu (NAT, bridge, host‑only, internal network itd.), a adres IP najczęściej i tak ustawia się już wewnątrz systemu operacyjnego, tak samo jak na zwykłym komputerze. To nie ma żadnego związku z plikami obrazów dysków – sieć służy do komunikacji, a nie do uruchamiania czy montowania nośników. Typowy błąd myślowy polega na tym, że użytkownik widząc „dysk”, „pamięć” albo „kontroler”, zakłada, że każda z tych opcji musi dotyczyć tego samego obszaru konfiguracji. W rzeczywistości standardowe podejście w wirtualizacji jest takie, że wybór pliku obrazu dysku odbywa się w sekcji pamięci masowej: tam dodaje się wirtualny napęd (HDD lub CD/DVD) i dopiero przy nim wskazuje konkretny plik obrazu. Oddzielenie tych funkcji – grafiki, dysków, sieci – jest kluczowe, żeby świadomie konfigurować maszyny i unikać później dziwnych problemów z uruchamianiem systemu czy brakiem instalatora.
Pytanie 26
Aby przywrócić dane, które zostały usunięte za pomocą kombinacji klawiszy Shift + Delete, co należy zrobić?
A. odzyskać je z folderu plików tymczasowych
B. użyć kombinacji klawiszy Shift+Insert
C. skorzystać z oprogramowania do odzyskiwania danychTwoja odpowiedź
D. odzyskać je z systemowego kosza
Poprawna odpowiedź. Odzyskiwanie danych usuniętych za pomocą kombinacji klawiszy Shift + Delete jest procesem, który wymaga zastosowania specjalistycznego oprogramowania do odzyskiwania danych. Gdy plik jest usuwany w ten sposób, nie trafia on do kosza systemowego, co sprawia, że standardowe metody przywracania nie są dostępne. Oprogramowanie do odzyskiwania danych działa na poziomie systemu plików, skanując dysk w poszukiwaniu fragmentów danych, które mogły pozostać po usunięciu. Przykłady popularnych programów to Recuva, EaseUS Data Recovery Wizard czy Stellar Data Recovery. Warto zaznaczyć, że skuteczność odzyskiwania danych może zależeć od wielu czynników, takich jak czas, jaki upłynął od usunięcia pliku, oraz intensywność użycia dysku po usunięciu. Jeżeli dane zostały nadpisane, ich odzyskanie może być niemożliwe. Dlatego ważne jest, aby regularnie tworzyć kopie zapasowe ważnych plików oraz korzystać z programów do monitorowania i zabezpieczania danych, co jest zgodne z najlepszymi praktykami zarządzania danymi.
Pytanie 27
Aby obserwować przesył danych w sieci komputerowej, należy wykorzystać program typu
A. debugger
B. snifferTwoja odpowiedź
C. kompilator
D. firmware
Poprawna odpowiedź. Sniffer, znany również jako analizator protokołów, to narzędzie używane do monitorowania i analizowania ruchu sieciowego. Jego podstawowym zadaniem jest przechwytywanie pakietów danych przesyłanych przez sieć, co umożliwia administratorom i specjalistom ds. bezpieczeństwa zrozumienie, co dzieje się w sieci w czasie rzeczywistym. Przykładowe zastosowanie snifferów obejmuje diagnozowanie problemów z połączeniem, analizę wydajności sieci oraz identyfikację potencjalnych zagrożeń bezpieczeństwa. W praktyce sniffery są używane do monitorowania ruchu HTTP, FTP, a także do analizy ruchu VoIP. Standardy takie jak Wireshark, który jest jednym z najpopularniejszych snifferów, są zgodne z najlepszymi praktykami branżowymi, umożliwiając głęboką analizę protokołów i efektywne wykrywanie anomalii w ruchu sieciowym.
Pytanie 28
W systemie Linux narzędzie iptables wykorzystuje się do
A. konfigurowania zdalnego dostępu do serwera
B. konfigurowania zapory sieciowejPoprawna odpowiedź
C. konfigurowania karty sieciowej
D. konfigurowania serwera pocztowegoTwoja odpowiedź
Niepoprawna odpowiedź. Wybrałeś odpowiedź o konfiguracji karty sieciowej, ale to nie jest do końca to, co robi iptables. Iptables nie zajmuje się konfiguracją sprzętu ani kart sieciowych, to bardziej narzędzie do ustawiania reguł zapory. Często ludzie mylą pojęcia związane z bezpieczeństwem sieci, takie jak zapora z innymi rzeczami, jak serwery pocztowe czy dostęp zdalny. Na przykład, konfiguracja serwera pocztowego dotyczy ustawień związanych z e-mailami, co nie ma nic wspólnego z tym, co robi iptables. Dokładne zrozumienie funkcji iptables jest kluczowe dla bezpieczeństwa w Linuxie, bo źle skonfigurowane reguły mogą narazić sieć na niebezpieczeństwa. Ważne, żeby administratorzy znali różnice między tymi technologiami, bo to może zapobiec wielu powszechnym błędom.
Pytanie 29
Który z protokołów jest używany do przesyłania plików na serwer?
A. DHCP (Dynamic Host Configuration Protocol)
B. FTP (File Transfer Protocol)Twoja odpowiedź
C. DNS (Domain Name System)
D. HTTP (Hyper Text Transfer Protocol)
Poprawna odpowiedź. FTP, czyli File Transfer Protocol, jest protokołem zaprojektowanym specjalnie do przesyłania plików pomiędzy komputerami w sieci. Jest to standardowy protokół internetowy, który umożliwia użytkownikom przesyłanie i pobieranie plików z serwera. FTP działa w oparciu o model klient-serwer, gdzie użytkownik pełni rolę klienta, a serwer jest odpowiedzialny za przechowywanie i udostępnianie plików. Przykładem praktycznego zastosowania FTP może być przesyłanie dużych plików z lokalnego komputera na serwer hostingowy w celu publikacji strony internetowej. FTP obsługuje również różne tryby przesyłania danych, takie jak tryb pasywny i aktywny, co pozwala na lepsze dostosowanie do różnych konfiguracji sieciowych. Standardy FTP są szeroko stosowane w branży IT, a wiele narzędzi i aplikacji, takich jak FileZilla czy WinSCP, oferuje łatwe w użyciu interfejsy graficzne do zarządzania transferem plików za pomocą tego protokołu.
Pytanie 30
Jakie zdanie charakteryzuje SSH Secure Shell?
A. Sesje SSH nie umożliwiają stwierdzenia, czy punkty końcowe są autentyczneTwoja odpowiedź
B. Bezpieczny protokół terminalowy oferujący usługi szyfrowania połączeniaPoprawna odpowiedź
C. Protokół do pracy zdalnej na odległym komputerze, który nie zapewnia kodowania transmisji
D. Sesje SSH powodują wysłanie zwykłego tekstu, niezaszyfrowanych danych
Niepoprawna odpowiedź. Niektóre pomysły zawarte w alternatywnych odpowiedziach mogą wprowadzać w błąd i mogą prowadzić do złego zrozumienia funkcji protokołu SSH. Na przykład, twierdzenie, że protokół nie zapewnia szyfrowania transmisji, jest nieprawdziwe, ponieważ jednym z kluczowych celów SSH jest właśnie ochrona danych przed nieautoryzowanym dostępem poprzez szyfrowanie. Protokół ten wykorzystuje silne metody szyfrowania, co oznacza, że dane przesyłane między klientem a serwerem są chronione przed podsłuchiwaniem i manipulacją. Innym błędnym stwierdzeniem jest to, że sesje SSH przesyłają niezaszyfrowane dane. W rzeczywistości, każda sesja SSH jest zabezpieczona, co jest kluczowym elementem jego działania. Również nieprawdziwe jest stwierdzenie, że sesje SSH nie umożliwiają weryfikacji autentyczności punktów końcowych. Protokół SSH implementuje mechanizmy weryfikacji, takie jak klucze publiczne, które pozwalają na potwierdzenie tożsamości serwera i klienta. Te błędne przekonania mogą wynikać z niezrozumienia podstawowych zasad działania protokołu SSH oraz roli, jaką odgrywa w zabezpieczaniu komunikacji w sieciach komputerowych. W związku z tym kluczowe jest, aby zrozumieć, że SSH nie tylko zapewnia zdalny dostęp, ale także chroni poufność i integralność danych, co jest fundamentalne w dzisiejszym świecie technologii informacyjnych.
Pytanie 31
Zaproponowany fragment ustawień zapory sieciowej umożliwia przesył danych przy użyciu protokołów
iptables -A INPUT --protocol tcp --dport 443 -j ACCEPT
iptables -A INPUT --protocol tcp --dport 143 -j ACCEPT
iptables -A OUTPUT --protocol tcp --dport 443 -j ACCEPT
iptables -A OUTPUT --protocol tcp --dport 143 -j ACCEPT
A. FTP, SSH
B. HTTPS, IMAPTwoja odpowiedź
C. HTTP, SMPT
D. POP3, TFTP
Poprawna odpowiedź. Fragment konfiguracji zapory sieciowej wskazuje na zezwolenie na ruch dotyczący protokołów HTTPS oraz IMAP. W szczególności reguły iptables określają porty TCP 443 oraz 143. Port 443 jest standardowym portem używanym przez protokół HTTPS, który zapewnia bezpieczną komunikację w sieci, chroniąc dane przesyłane między klientem a serwerem za pomocą szyfrowania SSL/TLS. W kontekście praktycznym, jest on szeroko stosowany w serwisach internetowych wymagających zabezpieczenia danych, takich jak bankowość online czy e-commerce. Z kolei port 143 jest używany przez protokół IMAP, który umożliwia dostęp do wiadomości e-mail na serwerze, pozwalając na zarządzanie nimi w czasie rzeczywistym. IMAP jest preferowany w środowiskach, gdzie użytkownicy potrzebują dostępu do swoich wiadomości z różnych urządzeń, co przyczynia się do zwiększenia efektywności pracy. Znajomość tych protokołów oraz ich właściwe konfigurowanie w zaporze sieciowej jest kluczowe dla zapewnienia bezpieczeństwa oraz właściwego działania aplikacji webowych.
Pytanie 32
Poprawę jakości skanowania można osiągnąć poprzez zmianę
A. rozdzielczościPoprawna odpowiedź
B. wielkości wydruku
C. formatu pliku źródłowegoTwoja odpowiedź
D. rozmiaru skanowanego dokumentu
Niepoprawna odpowiedź. Wybór innych opcji, takich jak zmiana wielkości wydruku, formatu pliku wejściowego lub rozmiaru skanowanego dokumentu, nie prowadzi bezpośrednio do poprawy jakości skanowania. Zmiana wielkości wydruku może mieć wpływ na to, jak obraz wygląda po wydrukowaniu, ale nie wpływa na jakość skanowania samego dokumentu. Ponadto, format pliku wejściowego ma znaczenie w kontekście kompresji danych i zachowania jakości, jednakzmiana formatu po skanowaniu nie poprawi samych szczegółów uchwyconych przez skaner. Na przykład, konwersja do formatu JPEG może prowadzić do utraty jakości z powodu kompresji stratnej, co jest sprzeczne z celem uzyskiwania wysokiej jakości skanów. Zmiana rozmiaru skanowanego dokumentu również nie wpłynie na jakość skanowania. Skanując mały dokument w wysokiej rozdzielczości, uzyskujemy taką samą jakość, jak w przypadku skanowania dużego dokumentu w niskiej rozdzielczości. Kluczowym mylnym przekonaniem jest, że rozmiar lub format skanowanego materiału mają wpływ na jego jakość, gdyż w rzeczywistości to rozdzielczość skanera jest najważniejszym czynnikiem determinującym jakość finalnego obrazu.
Pytanie 33
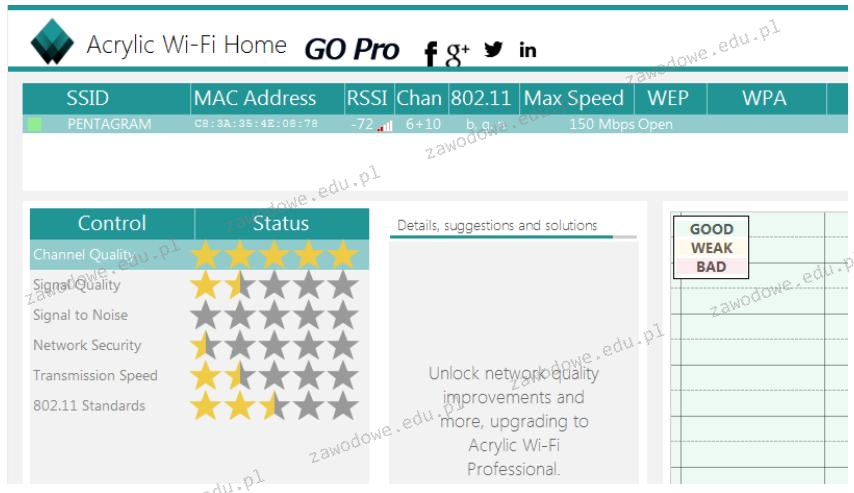
Wykonano test przy użyciu programu Acrylic Wi-Fi Home, a wyniki przedstawiono na zrzucie ekranu. Na ich podstawie można wnioskować, że dostępna sieć bezprzewodowa
A. jest niezaszyfrowanaPoprawna odpowiedź
B. używa kanałów 10 ÷ 12Twoja odpowiedź
C. cechuje się bardzo dobrą jakością sygnału
D. osiąga maksymalną prędkość transferu 72 Mbps
Niepoprawna odpowiedź. Wybór niepoprawnych odpowiedzi często wynika z niepełnego zrozumienia technologii sieciowych i zasad działania Wi-Fi. Na przykład, odniesienie do kanałów 10-12 sugeruje błędne skupienie na numeracji kanałów, zamiast na faktycznym zastosowaniu i konfiguracji w danym kraju, ponieważ w wielu miejscach kanały te mogą być niedostępne lub ograniczone. Podczas pracy z sieciami Wi-Fi należy zawsze uwzględniać lokalne regulacje dotyczące częstotliwości. Odpowiedzi dotyczące jakości sygnału i maksymalnej szybkości transferu odnoszą się do parametrów, które mogą być mylące, jeśli nie są kontekstualizowane. Jakość sygnału jest uzależniona od wielu czynników, takich jak odległość od routera, przeszkody w postaci ścian czy innych urządzeń elektronicznych, a sama wartość graficzna, jak gwiazdki, może nie być wystarczająco miarodajna. Maksymalna szybkość transferu z kolei odnosi się do teoretycznych wartości osiąganych w idealnych warunkach laboratoryjnych, które rzadko są osiągalne w rzeczywistym środowisku ze względu na zakłócenia i obciążenie sieci. Dlatego ważne jest, aby interpretować te dane w kontekście rzeczywistych możliwości sprzętowych i konfiguracji sieci, a nie jedynie opierać się na wyświetlanych wartościach nominalnych. Użytkownicy powinni być świadomi różnic między fizyczną warstwą sieci a warstwą logiczną, co pozwoli na lepsze zrozumienie działania sieci w praktyce i uniknięcie typowych błędów przy interpretacji danych z narzędzi diagnostycznych.
Pytanie 34
Po dokonaniu eksportu klucza HKCU stworzona zostanie kopia rejestru zawierająca dane o konfiguracji
A. aktualnie zalogowanego użytkownikaTwoja odpowiedź
B. sprzętu komputera dla wszystkich użytkowników systemu
C. procedurach uruchamiających system operacyjny
D. wszystkich aktywnie ładowanych profili użytkowników systemu
Poprawna odpowiedź. Poprawna odpowiedź to aktualnie zalogowany użytkownik, ponieważ eksport klucza rejestru HKCU (HKEY_CURRENT_USER) dotyczy jedynie ustawień i konfiguracji związanych z bieżącym profilem użytkownika. Klucz HKCU przechowuje dane specyficzne dla aktualnie zalogowanego użytkownika, takie jak preferencje aplikacji, ustawienia systemowe oraz różne konfiguracje związane z interfejsem użytkownika. Na przykład, po zalogowaniu się na konto użytkownika, system operacyjny wczytuje te ustawienia, co umożliwia personalizację środowiska pracy. Eksportowanie klucza HKCU jest praktycznym sposobem na tworzenie kopii zapasowych tych ustawień lub przenoszenie ich na inny komputer. W wielu sytuacjach administracyjnych i wsparcia technicznego zarządzanie tymi danymi jest kluczowe, ponieważ pozwala na szybkie przywrócenie preferencji użytkownika po reinstalacji systemu lub migracji na nową maszynę. Zgodnie z dobrymi praktykami zabezpieczeń, zawsze warto także mieć świadomość, jakie dane są eksportowane, aby uniknąć niezamierzonego ujawnienia informacji wrażliwych."
Pytanie 35
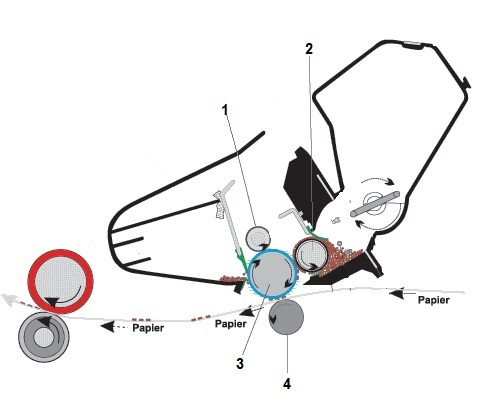
Na przedstawionym schemacie drukarki laserowej wałek światłoczuły oznaczono numerem
A. 3Twoja odpowiedź
B. 1
C. 2
D. 4
Poprawna odpowiedź. Prawidłowo wskazany element z numerem 3 to wałek światłoczuły, nazywany też bębnem światłoczułym lub OPC drum (Organic Photo Conductor). To absolutnie kluczowy podzespół drukarki laserowej, bo właśnie na jego powierzchni powstaje utajony obraz strony, który później zostaje przeniesiony na papier. Bęben jest pokryty warstwą materiału światłoczułego, który pod wpływem naświetlania wiązką lasera zmienia swoje własności elektryczne. Najpierw wałek jest równomiernie naładowany elektrostatycznie, potem laser „rysuje” na nim obraz – miejsca naświetlone tracą ładunek, a nienaświetlone go zachowują. Dzięki temu proszek tonera przykleja się tylko tam, gdzie ma być wydruk. W praktyce, gdy serwisujesz drukarki, warto zawsze kojarzyć, że bęben światłoczuły jest zwykle większym, cylindrycznym elementem, często w kolorze zielonym lub niebieskim, i jest bardzo wrażliwy na światło oraz zarysowania. Z mojego doświadczenia, typowym błędem jest dotykanie jego powierzchni palcami albo wystawianie na silne światło – skraca to drastycznie jego żywotność i powoduje pasy, plamy czy tło na wydruku. W wielu urządzeniach bęben jest zintegrowany z kartridżem z tonerem, ale w sprzęcie biurowym wyższego segmentu często jest osobnym modułem, który wymienia się niezależnie. Branżowe dobre praktyki mówią jasno: bębna nie czyścimy agresywnie, nie pocieramy go szmatą, używamy wyłącznie dedykowanych środków i zawsze chronimy przed światłem dziennym. Na egzaminach i w pracy w serwisie dobrze jest też kojarzyć, że wszystkie procesy: ładowanie, naświetlanie, wywoływanie obrazu, transfer tonera – dzieją się właśnie na powierzchni wałka światłoczułego. To taki „serce układu obrazowania” w drukarce laserowej.
Pytanie 36
Protokół TCP (Transmission Control Protocol) funkcjonuje w trybie
A. hybrydowym
B. połączeniowymTwoja odpowiedź
C. bezpołączeniowym
D. sekwencyjnym
Poprawna odpowiedź. Protokół TCP (Transmission Control Protocol) działa w trybie połączeniowym, co oznacza, że przed przesłaniem danych nawiązywane jest połączenie między nadawcą a odbiorcą. Ten proces nazywa się handshaking, który zapewnia, że obie strony są gotowe do komunikacji. TCP gwarantuje dostarczenie pakietów danych, zapewniając ich kolejność i integralność. Dzięki mechanizmowi kontroli błędów oraz retransmisji utraconych pakietów, TCP jest idealnym protokołem dla aplikacji wymagających niezawodności, takich jak przeglądanie stron internetowych czy przesyłanie e-maili. Standardy takie jak RFC 793 definiują działanie protokołu TCP, co czyni go fundamentem komunikacji w Internecie. W praktyce oznacza to, że użytkownicy mogą być pewni, że dane dotrą w całości i w odpowiedniej kolejności, co jest kluczowe w przypadku transakcji finansowych czy przesyłania ważnych informacji. W przeciwieństwie do protokołu UDP, który działa w trybie bezpołączeniowym, TCP zapewnia bardziej stabilne i przewidywalne połączenie.
Pytanie 37
Do utworzenia skompresowanego archiwum danych w systemie Linux można użyć polecenia
A. tar -zcvfTwoja odpowiedź
B. tar -xvf
C. tar -tvf
D. tar -jxvf
Poprawna odpowiedź. Polecenie tar -zcvf jest bardzo praktyczne, bo pozwala w jednym kroku stworzyć archiwum tar i jednocześnie je skompresować za pomocą gzipa. Składnia -zcvf oznacza kolejno: -z (gzip), -c (create, czyli utwórz nowe archiwum), -v (verbose, wypisz co robisz), -f (file – czyli określasz plik wynikowy). Tak to się robi w większości dystrybucji Linuksa już od dobrych paru lat, bo to szybkie i wygodne. Często w realnych zastosowaniach, jak kopiowanie backupów lub wysyłanie archiwów przez sieć, to polecenie jest podstawą automatyzacji w skryptach. Ja na przykład do backupów katalogu /etc używam dokładnie tej składni: tar -zcvf backup_etc.tar.gz /etc – to proste, nie trzeba kilku kroków. Warto pamiętać, że .tar.gz to jeden z najpopularniejszych standardów kompresji na świecie, zwłaszcza w środowisku open source. Są inne metody (np. tar z bzip2 czy xz), ale gzip jest najszybszy i dobrze wspierany. Moim zdaniem każdy administrator Linuksa powinien mieć to polecenie w małym palcu, bo potem już intuicyjnie ogarnia inne warianty – na tym bazują nawet narzędzia graficzne typu Ark czy File Roller. Dobrą praktyką jest zawsze używać opcji -v, bo wtedy widać, co faktycznie trafia do archiwum – zwłaszcza przy większych katalogach to bardzo pomaga kontrolować cały proces. Warto też wiedzieć, że układ opcji zwykle nie ma znaczenia, byleby -f było ostatnie, tu jest taki drobiazg zgodności z klasycznym tar. Jak dla mnie to solidny fundament pracy z archiwami w Linuksie.
Pytanie 38
Które urządzenie może zostać wykorzystane do rutowania ruchu sieciowego między sieciami VLAN?
A. Przełącznik warstwy drugiej z tablicą adresów MAC komputerów z nim połączonych.
B. Przełącznik warstwy drugiej obsługujący Port Based.
C. Punkt dostępowy.Twoja odpowiedź
D. Przełącznik warstwy trzeciej.Poprawna odpowiedź
Niepoprawna odpowiedź. W tym pytaniu łatwo się pomylić, bo wszystkie wymienione urządzenia kojarzą się z siecią lokalną, ale tylko jedno z nich faktycznie realizuje routing między VLAN-ami. Częsty błąd polega na wrzucaniu do jednego worka wszystkich przełączników i zakładaniu, że skoro obsługują VLAN-y, to „na pewno jakoś to zrutują”. Niestety, tak to nie działa. Punkt dostępowy (access point) pracuje głównie w warstwie drugiej modelu OSI i jego podstawowym zadaniem jest mostkowanie ruchu między siecią bezprzewodową a przewodową. Owszem, nowocześniejsze kontrolery Wi-Fi potrafią przekierować ruch do konkretnych VLAN-ów w zależności od SSID, ale to nadal nie jest routing między VLAN-ami. AP po prostu wpuszcza ruch do odpowiedniego VLAN-u, a decyzje routingu podejmuje dalej router albo przełącznik L3. Z mojego doświadczenia sporo osób przecenia możliwości samych punktów dostępowych, bo interfejsy konfiguracyjne wyglądają „inteligentnie”, ale logika sieci dalej leży w klasycznych urządzeniach routujących. Przełącznik warstwy drugiej, nawet jeśli obsługuje VLAN-y portowe (Port Based VLAN), nadal działa na adresach MAC i ramkach Ethernet, nie na adresach IP. On potrafi odseparować ruch, stworzyć kilka domen rozgłoszeniowych i przypisać porty do różnych VLAN-ów, ale nie przeanalizuje nagłówka IP, więc nie podejmie decyzji routingu. To samo dotyczy zwykłego przełącznika L2 z tablicą adresów MAC – ta tablica służy jedynie do tego, żeby wiedzieć, na który port wysłać ramkę w obrębie tej samej sieci logicznej. Typowy tok myślenia prowadzący do złej odpowiedzi jest taki: „skoro przełącznik zna MAC-e i obsługuje VLAN-y, to pewnie umie też przekierować ruch między nimi”. W rzeczywistości routing wymaga logiki warstwy trzeciej, czyli analizy adresów IP, tablic routingu, ewentualnie protokołów routingu dynamicznego. Jeśli urządzenie nie jest wyraźnie opisane jako router lub przełącznik warstwy trzeciej, to nie zrealizuje inter-VLAN routingu. W praktycznych sieciach robi się to zawsze przez router z podinterfejsami dla każdego VLAN-u albo przez switch L3 z interfejsami SVI. To jest fundament poprawnej segmentacji sieci zgodnej ze standardami branżowymi.
Pytanie 39
Głowica drukująca, składająca się z wielu dysz zintegrowanych z mechanizmem drukarki, wykorzystywana jest w drukarce
A. termosublimacyjnej.Twoja odpowiedź
B. igłowej.
C. laserowej.
D. atramentowej.Poprawna odpowiedź
Niepoprawna odpowiedź. Wiele osób myli technologie druku, bo z pozoru mogą wyglądać podobnie z zewnątrz, a jednak ich zasada działania jest zupełnie inna. Drukarki termosublimacyjne, choć oferują bardzo wysoką jakość wydruków fotograficznych, wykorzystują w rzeczywistości specjalne folie barwiące, a proces polega na podgrzewaniu barwnika do momentu jego sublimacji i osadzania go na papierze. Tu nie ma żadnych dysz – zamiast tego stosuje się precyzyjnie sterowane grzałki. Z kolei drukarki laserowe w ogóle nie pracują ani na tuszu, ani na dyszach. Zamiast tego używają wiązki lasera do naświetlania bębna światłoczułego, a następnie toner (sproszkowany barwnik) przenoszony jest na papier dzięki elektrofotografii i utrwalany przez grzałki – zero dysz, wszystko odbywa się na poziomie elektrostatyki i ciepła. Jeżeli chodzi o drukarki igłowe, to jest tu jeszcze inaczej: głowica posiada igły, które mechanicznie uderzają w taśmę barwiącą, a ta odbija się od papieru, tworząc znak. Tę technologię kojarzę głównie z wydrukami faktur czy paragonów, gdzie nie liczy się jakość, a trwałość i możliwość druku na papierze samokopiującym. W żadnej z tych technologii nie znajdziemy jednak głowicy z dziesiątkami czy setkami mikrodysz – to jest charakterystyczne wyłącznie dla druku atramentowego. Moim zdaniem częsty błąd polega na zakładaniu, że każda drukarka z 'głowicą' ma też dysze, a przecież 'głowica' w drukarce igłowej czy termosublimacyjnej to zupełnie inne urządzenie, realizujące inną funkcję. Dlatego obecność wielu dysz zintegrowanych z mechanizmem urządzenia jest typowa tylko dla technologii atramentowej, gdzie bezpośrednio kształtuje jakość, ostrość i kolorystykę wydruku. Warto o tym pamiętać wybierając odpowiednią drukarkę do potrzeb – każda technologia ma swoje miejsce, ale głowica z dyszami to domena atramentu.
Pytanie 40
Jak wygląda liczba 257 w systemie dziesiętnym?
A. 1 0000 0001 w systemie binarnymPoprawna odpowiedź
B. FF w systemie szesnastkowym
C. F0 w systemie szesnastkowym
D. 1000 0000 w systemie binarnymTwoja odpowiedź
Niepoprawna odpowiedź. Wybór odpowiedzi FF szesnastkowo oraz F0 szesnastkowo jest błędny, ponieważ nie odpowiada on poprawnej konwersji liczby 257 na system szesnastkowy. Liczba 257 w systemie szesnastkowym zapisywana jest jako 101, co oznacza, że błędnie zinterpretowano wartość, a podane odpowiedzi wprowadziły w błąd. Wartość FF odpowiada liczbie 255, natomiast F0 to wartość 240, co pokazuje typowy błąd w zrozumieniu systemu szesnastkowego. Osoby mogące wprowadzać się w błąd przy konwersji mogą pomylić bazę systemu, co prowadzi do błędnych wyników. Przykład ten podkreśla znaczenie umiejętności przekształcania liczb z jednego systemu do drugiego oraz znajomości wartości poszczególnych cyfr w różnych systemach liczbowych. Również odpowiedź 1 0000 0001 w systemie dwójkowym, co wydaje się poprawne, jest skonstruowana z nieprawidłowym zrozumieniem wartości bitów, które odpowiadają liczbie 257, gdyż w systemie binarnym to 1 0000 0001, co powinno być odnotowane. Takie błędy mogą wynikać z nieprecyzyjnego obliczania lub braku zrozumienia koncepcji potęg liczby 2, co jest kluczowe przy konwersji między systemami liczbowymi. W związku z tym ważne jest, aby przed przystąpieniem do konwersji zweryfikować zasady konwersji oraz wartości poszczególnych cyfr w każdym systemie liczbowym, co jest fundamentalne w programowaniu i inżynierii komputerowej.