Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 17 października 2026 23:45
Zakończenie: 17 października 2026 23:56
Egzamin zdany!
Wynik: 35/40 punktów (87,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 91% podejść do kwalifikacji INF.02.
Porównanie z 117432 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Taki sam wynik jak poprzednio (87,5%).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Zjawisko przenikania, które ma miejsce w sieciach komputerowych, polega na
A. utratach sygnału w ścieżce transmisyjnej
B. przenikaniu sygnału pomiędzy sąsiadującymi w kablu parami przewodów
Twoja odpowiedź
C. niedoskonałości ścieżki, spowodowanej zmianą konfiguracji par przewodów
D. opóźnieniach w propagacji sygnału w trakcie przesyłania
Poprawna odpowiedź. Przenikanie sygnału między sąsiadującymi parami przewodów to zjawisko, które występuje w kontekście transmisji danych w sieciach komputerowych, zwłaszcza w kablach ekranowanych i skrętkach. W praktyce, gdy sygnały elektryczne przepływają przez przewody, mogą one wpływać na siebie nawzajem, co prowadzi do niepożądanych zakłóceń. Przykładem mogą być systemy Ethernet, które korzystają z kabli kategorii 5e lub 6, gdzie jakość transmisji jest kluczowa. Standardy takie jak ANSI/TIA-568 i ISO/IEC 11801 określają wymagania dotyczące minimalnych wartości tłumienia i parametrów, które muszą być spełnione, aby zminimalizować efekty przenikania. Właściwe zarządzanie torami transmisyjnymi, takie jak zachowanie odpowiednich odległości między przewodami oraz stosowanie odpowiednich ekranów, umożliwia maksymalne ograniczenie przenikania, co przyczynia się do poprawy jakości sygnału oraz wydajności systemów komunikacyjnych. Zrozumienie zjawiska przenikania jest kluczowe dla projektantów systemów sieciowych, aby zapewnić niezawodność i stabilność połączeń.
Pytanie 2
Z jaką minimalną efektywną częstotliwością taktowania mogą działać pamięci DDR2?
A. 233 MHz
B. 800 MHz
C. 533 MHz
Twoja odpowiedź
D. 333 MHz
Poprawna odpowiedź. Pamięci DDR2, zgodnie z ich specyfikacją, mają minimalną efektywną częstotliwość taktowania wynoszącą 533 MHz. Oznacza to, że aby pamięć DDR2 działała prawidłowo, musi być taktowana przynajmniej z tą częstotliwością. W praktyce, pamięci DDR2 są projektowane z myślą o wydajności w zastosowaniach takich jak komputery osobiste, serwery czy urządzenia mobilne. Wykorzystanie pamięci DDR2 z częstotliwością 533 MHz pozwala na osiągnięcie transferu danych na poziomie około 4,3 GB/s, co jest wystarczające dla wielu zastosowań multimedialnych i biurowych. W przypadku wyższych taktowań, jak 800 MHz, pamięci DDR2 mogą osiągać jeszcze większe prędkości transferu, ale podstawowe wsparcie dla 533 MHz jest kluczowe dla kompatybilności z wieloma systemami. Pamięci DDR2, w przeciwieństwie do swojego poprzednika - DDR, oferują niższe zużycie energii oraz poprawioną wydajność, co czyni je odpowiednim rozwiązaniem dla nowoczesnych komputerów.
Pytanie 3
Który z parametrów należy użyć w poleceniu netstat, aby uzyskać statystyki interfejsu sieciowego dotyczące liczby przesłanych oraz odebranych bajtów i pakietów?
A. -n
B. -o
C. -a
D. -e
Twoja odpowiedź
Poprawna odpowiedź. Polecenie netstat z parametrem -e jest używane do wyświetlania statystyk interfejsów sieciowych, w tym liczby wysłanych i odebranych bajtów oraz pakietów. To ważne narzędzie dla administratorów sieci, pozwalające monitorować wydajność i zdrowie połączeń sieciowych. Parametr -e dostarcza szczegółowych informacji o stanie interfejsów, co jest nieocenione w kontekście diagnozowania problemów z siecią. Przykładowo, gdy administrator zauważa spowolnienie w działaniu aplikacji korzystających z sieci, może za pomocą netstat -e sprawdzić, czy interfejsy nie są przeciążone, analizując ilość przesyłanych danych. Informacje te są zgodne z najlepszymi praktykami w zarządzaniu infrastrukturą IT, gdzie monitorowanie i analizy wydajności są kluczowe dla zapewnienia jakości usług. Warto również zauważyć, że netstat jest dostępny na różnych systemach operacyjnych, w tym Windows i Linux, co czyni go uniwersalnym narzędziem dla specjalistów zajmujących się sieciami.
Pytanie 4
Transmisję danych w sposób bezprzewodowy umożliwia standard, który zawiera interfejs
A. IrDA
Twoja odpowiedź
B. DVI
C. HDMI
D. LFH60
Poprawna odpowiedź. IrDA, czyli Infrared Data Association, to standard bezprzewodowej transmisji danych, który umożliwia przesyłanie informacji za pomocą podczerwieni. Jest to technologia wykorzystywana przede wszystkim w komunikacji pomiędzy urządzeniami na niewielkich odległościach, typowo do kilku metrów. Przykłady zastosowania IrDA obejmują przesyłanie plików pomiędzy telefonami komórkowymi, łączność z drukarkami czy synchronizację danych z komputerami. Standard ten jest zgodny z różnymi protokołami komunikacyjnymi, co pozwala na jego elastyczne użycie w wielu aplikacjach. W praktyce, IrDA zapewnia bezpieczne i szybkie połączenia, jednak wymaga, aby urządzenia były w bezpośredniej linii widzenia, co może być jego ograniczeniem. W branży standardy IrDA są uznawane za jedne z pierwszych prób stworzenia efektywnej komunikacji bezprzewodowej, co czyni je ważnym krokiem w rozwoju technologii bezprzewodowej. Warto również zauważyć, że pomimo spadku popularności IrDA na rzecz innych technologii, takich jak Bluetooth, pozostaje on istotnym elementem w kontekście historycznym oraz technologicznym.
Pytanie 5
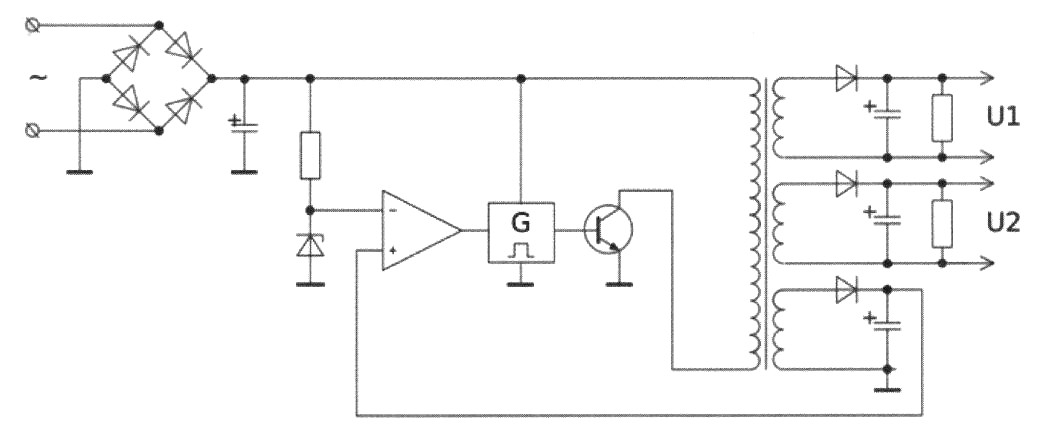
Na rysunku zobrazowano schemat
A. karty graficznej
B. przetwornika DAC
C. zasilacza impulsowego
Twoja odpowiedź
D. przełącznika kopułkowego
Poprawna odpowiedź. Zasilacz impulsowy to urządzenie elektroniczne, które przekształca energię elektryczną w sposób wydajny z jednego napięcia na inne, dzięki czemu jest powszechnie stosowane w różnych urządzeniach elektronicznych i komputerowych. Kluczową cechą zasilacza impulsowego jest wykorzystanie przetwornika AC-DC do konwersji napięcia przemiennego na stałe oraz zastosowanie technologii impulsowej, co pozwala na zmniejszenie strat energii i poprawę wydajności. W schemacie zasilacza impulsowego można zauważyć obecność mostka prostowniczego, który przekształca napięcie zmienne w stałe, oraz układu kluczującego, który kontroluje przepływ energii za pomocą elementów takich jak tranzystory i diody. Wysoka częstotliwość przełączania pozwala zredukować rozmiary transformatora oraz kondensatorów filtrujących. Zasilacze impulsowe są wykorzystywane w komputerach, telewizorach oraz innych urządzeniach elektronicznych, gdzie wymagana jest stabilność i efektywność energetyczna. Ich zastosowanie zgodne jest z normami IEC i EN, które zapewniają bezpieczeństwo i niezawodność urządzeń zasilających.
Pytanie 6
Twórca zamieszczonego programu pozwala na jego darmowe korzystanie tylko w przypadku
Ancient Domains of Mystery
Autor
Thomas Biskup
Platforma sprzętowa
DOS, OS/2, Macintosh, Microsoft Windows, Linux
Pierwsze wydanie
23 października 1994
Aktualna wersja stabilna
1.1.1 / 20 listopada 2002 r.
Aktualna wersja testowa
1.2.0 Prerelease 18 / 1 listopada 2013
Licencja
postcardware
Rodzaj
roguelike
A. uiszczenia dobrowolnej wpłaty na cele charytatywne
B. wysłania tradycyjnej kartki pocztowej do twórcy
Twoja odpowiedź
C. przesłania przelewu w wysokości $1 na konto twórcy
D. zaakceptowania ograniczeń czasowych podczas instalacji
Poprawna odpowiedź. Postcardware to model licencjonowania oprogramowania, w którym autor prosi użytkowników o wysłanie kartki pocztowej jako formy uznania. To ciekawy sposób na nawiązanie kontaktu z użytkownikami oraz uzyskanie informacji zwrotnej. Praktyka ta była szczególnie popularna w latach 90., kiedy internet nie był jeszcze powszechny. Autorzy oprogramowania często wykorzystywali takie kartki do budowania relacji społecznych i tworzenia społeczności wokół swojego produktu. Wysyłanie pocztówek mogło także służyć jako dowód, że użytkownik rzeczywiście korzysta z oprogramowania. Jest to forma licencji, która opiera się na zaufaniu i społeczności, a nie na transakcjach finansowych. Ważne jest, aby rozumieć, że postcardware różni się od bardziej formalnych licencji, takich jak shareware czy freeware, które mogą wymagać opłat lub ograniczeń czasowych. Ten model pozwala autorom na utrzymanie kontroli nad swoim dziełem, jednocześnie umożliwiając użytkownikom darmowy dostęp do oprogramowania. To podejście promuje także szacunek i uznanie dla twórczości autora, co jest ważnym elementem w społeczności programistycznej.
Pytanie 7
Jakie oprogramowanie nie jest przeznaczone do diagnozowania komponentów komputera?
A. CPU-Z
B. HD Tune
C. Everest
D. Cryptic Disk
Twoja odpowiedź
Poprawna odpowiedź. Cryptic Disk to program, który koncentruje się na tworzeniu i zarządzaniu wirtualnymi dyskami oraz szyfrowaniu danych. Jego głównym celem jest zapewnienie bezpieczeństwa danych poprzez ich szyfrowanie oraz umożliwienie użytkownikom korzystania z wirtualnych przestrzeni dyskowych, co jest szczególnie przydatne w kontekście ochrony prywatności i danych wrażliwych. W przeciwieństwie do programów takich jak Everest, CPU-Z czy HD Tune, które służą do monitorowania i diagnostyki podzespołów komputerowych, Cryptic Disk nie dostarcza informacji o wydajności procesora, pamięci RAM czy stanu dysków twardych. Przykłady zastosowania Cryptic Disk obejmują szyfrowanie wrażliwych dokumentów, utworzenie bezpiecznego miejsca na pliki osobiste oraz ochronę danych przed nieautoryzowanym dostępem. W kontekście najlepszych praktyk w zakresie bezpieczeństwa IT, korzystanie z oprogramowania do szyfrowania danych powinno być standardem w każdej organizacji, co czyni wybór Cryptic Disk odpowiednim w sytuacjach wymagających silnej ochrony danych.
Pytanie 8
Administrator Active Directory w domenie firma.local pragnie skonfigurować mobilny profil dla wszystkich użytkowników. Ma on być przechowywany na serwerze serwer1, w folderze pliki, który jest udostępniony w sieci jako dane$. Który z parametrów w ustawieniach profilu użytkownika spełnia opisane wymagania?
A. \firma.local\dane\%username%
B. \firma.local\pliki\%username%
C. \serwer1\dane$\%username%
Twoja odpowiedź
D. \serwer1\pliki\%username%
Poprawna odpowiedź. Odpowiedź \serwer1\dane$\%username% jest poprawna, ponieważ odpowiada na wymagania dotyczące przechowywania profilu mobilnego użytkowników na serwerze serwer1 w folderze udostępnionym jako dane$. W kontekście Active Directory, profile mobilne powinny być przechowywane w lokalizacji, która jest dostępna dla użytkowników z różnych komputerów. Folder danych$ jest folderem ukrytym, co jest zgodne z dobrymi praktykami bezpieczeństwa, ponieważ ogranicza dostęp do plików użytkowników zgodnie z założeniami polityki zabezpieczeń. Użycie zmiennej %username% pozwala na tworzenie dedykowanych folderów dla każdego użytkownika, co ułatwia zarządzanie danymi i zapewnia ich izolację. Typowym przykładem zastosowania jest sytuacja w przedsiębiorstwie, gdzie pracownicy mogą logować się do różnych stacji roboczych, a ich ustawienia i pliki są automatycznie synchronizowane, co zwiększa efektywność pracy. Warto również podkreślić, że stosowanie odpowiednich ścieżek do folderów profilu mobilnego przyczynia się do ułatwienia administracji i zgodności z politykami zachowania danych.
Pytanie 9
Skrót określający translację adresów w sieciach to
A. IDS
B. DMZ
C. NAT
Twoja odpowiedź
D. SPI
Poprawna odpowiedź. Translacja adresów sieciowych, znana jako NAT (Network Address Translation), jest techniką stosowaną w sieciach komputerowych, która umożliwia mapowanie adresów IP w jednej przestrzeni adresowej na adresy IP w innej przestrzeni. Dzięki NAT możliwe jest ukrycie adresów prywatnych w sieci lokalnej przed światem zewnętrznym, co zwiększa bezpieczeństwo oraz oszczędza cenne adresy IPv4. NAT jest powszechnie stosowany w routerach domowych, które pozwalają wielu urządzeniom w sieci lokalnej korzystać z jednego publicznego adresu IP. W praktyce, gdy urządzenie w sieci lokalnej wysyła dane do internetu, router zmienia jego lokalny adres IP na publiczny adres IP, zachowując przy tym informacje o źródłowym adresie w tabeli NAT. Gdy odpowiedź wraca, router używa tej tabeli do przetłumaczenia publicznego adresu IP z powrotem na lokalny adres IP zleceniodawcy. NAT jest zgodny z najlepszymi praktykami w zakresie projektowania sieci, wspierając bezpieczeństwo oraz efektywność wykorzystania adresów IP.
Pytanie 10
Do ilu sieci należą komputery o podanych w tabeli adresach IP i standardowej masce sieci?
Komputer
Adres IP
Komputer 1
172.16.15.5
Komputer 2
172.18.15.6
Komputer 3
172.18.16.7
Komputer 4
172.20.16.8
Komputer 5
172.20.16.9
Komputer 6
172.21.15.10
A. Czterech
Poprawna odpowiedź
B. Jednej
C. Sześciu
Twoja odpowiedź
D. Dwóch
Niepoprawna odpowiedź. Wybór jakiejkolwiek liczby mniejszej niż cztery wskazuje na niezrozumienie zasady klasyfikacji adresów IP oraz ich maskowania. W przypadku wyboru jednej sieci można by założyć, że wszystkie adresy IP są w jednej podsieci, co jest błędne, ponieważ każdy z wymienionych adresów IP zaczyna się od innego drugiego oktetu. Wybór dwóch lub trzech sieci sugeruje, że moglibyśmy zgrupować niektóre z tych adresów IP, co również nie jest zgodne z rzeczywistością. Na przykład, adresy 172.16.15.5 oraz 172.18.15.6 należą do różnych sieci, ponieważ różnią się w pierwszym lub drugim oktetach. Ponadto, przy zastosowaniu klasycznej metody maskowania dla klasy A, adresy IP o różnym pierwszym oktetach nie mogą być w tej samej sieci. Typowym błędem jest także mylenie pojęcia sieci z pojęciem adresu IP. W praktyce, aby poprawnie zarządzać siecią, ważne jest, aby mieć pełne zrozumienie, jak adresy IP są strukturalnie podzielone i jak wpływa to na ich klasyfikację. Bez właściwego zrozumienia tych zasad, można łatwo wpaść w pułapkę nieprawidłowych założeń, co w efekcie prowadzi do błędnych decyzji w zakresie konfiguracji i zarządzania siecią.
Pytanie 11
W systemie Linux komenda ps wyświetli
A. ustawienia serwera drukarek Print Server
B. listę bieżących procesów związanych z drukowaniem
C. listę bieżących procesów zalogowanego użytkownika
Twoja odpowiedź
D. ustawienia Proxy Server
Poprawna odpowiedź. Polecenie 'ps' w systemie Linux jest używane do wyświetlania listy aktualnie działających procesów. Domyślnie, bez dodatkowych opcji, polecenie to prezentuje informacje o procesach, które są uruchomione przez bieżącego użytkownika. W kontekście administracji systemem, monitorowanie procesów jest kluczowe dla zarządzania zasobami oraz diagnozowania problemów z wydajnością. Na przykład, osoba zajmująca się administracją może używać 'ps' do identyfikacji procesów, które zużywają nadmierne zasoby CPU lub pamięci, co pozwala na podjęcie odpowiednich działań, takich jak zakończenie nieefektywnych procesów. Dodatkowo, dzięki możliwości wykorzystania różnych opcji, takich jak 'ps aux', administratorzy mogą analizować bardziej szczegółowe informacje, w tym identyfikatory procesów (PID), statusy procesów oraz zużycie zasobów. Warto również zwrócić uwagę, że 'ps' jest często używane w połączeniu z innymi komendami, jak 'grep', do filtrowania wyników, co pokazuje jego dużą elastyczność.
Pytanie 12
W przypadku sieci strukturalnej rekomendowane jest zainstalowanie jednego punktu abonenckiego na obszarze wynoszącym
A. 30m2
B. 5m2
C. 20m2
D. 10m2
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź 10m2 jest prawidłowa, ponieważ w sieciach strukturalnych, zgodnie z wytycznymi branżowymi, zaleca się umieszczanie jednego punktu abonenckiego na powierzchni 10m2. Takie rozplanowanie zapewnia optymalną jakość sygnału oraz odpowiednią ilość pasma, co jest kluczowe dla efektywności działania sieci. Przykładem zastosowania tej zasady może być projektowanie sieci lokalnych w biurach, gdzie każde biurko lub strefa pracy powinna mieć dedykowany punkt abonencki, aby zapewnić stabilne połączenie z siecią. Utrzymanie tej proporcji przyczynia się do prawidłowego funkcjonowania usług, takich jak VoIP czy przesył danych, co jest istotne w kontekście ciągłego rozwoju technologii komunikacyjnych. W praktyce, stosowanie się do tego standardu pozwala również na łatwiejsze planowanie rozbudowy sieci w przyszłości, co jest ważne w kontekście zmieniających się potrzeb użytkowników i rosnącego zapotrzebowania na pasmo. Warto również wspomnieć, że wiele organizacji bazuje na normach takich jak ISO/IEC 11801, które określają wymagania dotyczące projektowania sieci strukturalnych.
Pytanie 13
Jakie polecenie umożliwia uzyskanie danych dotyczących bieżących połączeń TCP oraz informacji o portach źródłowych i docelowych?
A. lookup
B. ipconfig
Twoja odpowiedź
C. ping
D. netstat
Poprawna odpowiedź
Niepoprawna odpowiedź. Odpowiedzi 'ipconfig', 'ping' oraz 'lookup' są narzędziami, które różnią się od funkcji oferowanej przez 'netstat' i nie mogą zastąpić jego roli w analizie połączeń sieciowych. 'Ipconfig' jest używane głównie do wyświetlania informacji o konfiguracji interfejsów sieciowych w systemach Windows, takich jak adresy IP czy maski podsieci. Choć jest to ważne narzędzie w zarządzaniu siecią, nie dostarcza ono szczegółowych informacji o aktywnych połączeniach TCP. 'Ping' z kolei służy do testowania dostępności hostów w sieci poprzez wysyłanie pakietów ICMP, co pozwala na określenie, czy dany adres IP jest osiągalny, jednak nie oferuje wglądu w stan połączeń TCP ani informacji o portach. Narzędzie 'lookup', natomiast, jest używane do wykonywania zapytań DNS w celu przetłumaczenia nazw domen na adresy IP, co ma związek z warstwą aplikacyjną modelu OSI, a nie z monitorowaniem połączeń sieciowych. Tego rodzaju błędne podejścia mogą wynikać z mylnego przekonania, że wszystkie te narzędzia mają podobne zastosowanie, co prowadzi do nieporozumień w zakresie ich funkcji. W rzeczywistości, aby skutecznie zarządzać i monitorować sieć, kluczowe jest zrozumienie, które narzędzia są odpowiednie do konkretnych zadań.
Pytanie 14
Nierówne wydruki lub bladości w druku podczas korzystania z drukarki laserowej mogą sugerować
A. nieprawidłową instalację sterowników drukarki
B. niedobór tonera
Twoja odpowiedź
C. zagięcie kartki papieru w urządzeniu
D. uszkodzenia kabla łączącego drukarkę z komputerem
Poprawna odpowiedź. Wyczerpywanie się tonera jest jednym z najczęstszych powodów występowania problemów z jakością wydruków w drukarkach laserowych. Toner jest proszkiem, który podczas drukowania jest nanoszony na papier, a jego niewystarczająca ilość może prowadzić do bladego lub nierównomiernego wydruku. Kiedy toner jest na wyczerpaniu, jego cząsteczki mogą nie być w stanie równomiernie pokryć powierzchni kartki, co objawia się w postaci słabo widocznego tekstu lub braku wydruku w niektórych obszarach. Zgodnie z zaleceniami producentów, regularne monitorowanie poziomu tonera oraz jego wymiana po osiągnięciu określonego poziomu to podstawowe praktyki, które pomagają utrzymać jakość wydruków. Dodatkowo, stosowanie tonerów oryginalnych lub certyfikowanych jest zalecane, aby uniknąć problemów z jakością, a także zapewnić długotrwałą wydajność drukarki. Warto również zauważyć, że stan tonera może wpływać na inne aspekty drukowania, w tym na prędkość wydruku oraz żywotność sprzętu.
Pytanie 15
Jeżeli szybkość pobierania danych z sieci wynosi 8 Mb/s, to w ciągu 6 s możliwe jest pobranie pliku o maksymalnej wielkości równej
A. 8 MB
B. 6 MB
Twoja odpowiedź
C. 4 MB
D. 2 MB
Poprawna odpowiedź. Prędkość pobierania danych wynosząca 8 Mb/s oznacza, że urządzenie jest w stanie pobrać 8 megabitów danych w ciągu jednej sekundy. Aby obliczyć, ile danych można pobrać w czasie 6 sekund, należy pomnożyć prędkość przez czas: 8 Mb/s * 6 s = 48 Mb. Ponieważ jednostki są w megabitach, przeliczenie megabitów na megabajty jest kluczowe, gdyż 1 bajt to 8 bitów. Zatem 48 Mb / 8 = 6 MB. To pokazuje, że w ciągu 6 sekund można pobrać plik o maksymalnej wielkości 6 MB. Warto zaznaczyć, że w praktyce rzeczywista prędkość pobierania może być mniejsza z powodu różnych czynników, takich jak przeciążenie sieci, ograniczenia serwera czy jakość połączenia. Dlatego znajomość tych podstawowych obliczeń i możliwości jest kluczowa, zwłaszcza przy planowaniu pobierania dużych plików z internetu, co jest często praktykowane w codziennym użytkowaniu lub podczas pracy z dużymi zbiorami danych.
Pytanie 16
Jakim protokołem jest protokół dostępu do sieci pakietowej o maksymalnej prędkości 2 Mbit/s?
A. VDSL
B. Frame Relay
C. ATM
D. X . 25
Twoja odpowiedź
Poprawna odpowiedź. Protokół X.25 to taki stary, ale wciąż ciekawy standard komunikacji, który powstał w latach 70. XX wieku dzięki Międzynarodowej Unii Telekomunikacyjnej. Ma on jedną ważną cechę - pozwala przesyłać dane z prędkością maksymalnie 2 Mbit/s w sieciach pakietowych. W miejscach, gdzie niezawodność jest kluczowa, jak w bankach lub systemach zdalnego dostępu, X.25 sprawdza się naprawdę dobrze. Działa to tak, że dane są dzielone na małe pakiety, które później są przesyłane przez sieć. Dzięki temu zarządzanie ruchem jest efektywniejsze, a błędy są minimalizowane. Wiele instytucji, zwłaszcza finansowych, korzystało z tego protokołu, żeby zapewnić bezpieczną komunikację. Oprócz zastosowań w telekomunikacji, X.25 używano także w systemach telemetrycznych oraz do łączenia różnych sieci komputerowych. Nawet dzisiaj, mimo że technologia poszła do przodu, wiele nowoczesnych rozwiązań czerpie z podstaw, które wprowadził X.25, co pokazuje, jak ważny on był w historii telekomunikacji.
Pytanie 17
Polecenie grep w systemie Linux pozwala na
A. wyszukanie danych w pliku
Twoja odpowiedź
B. kompresję danych
C. archiwizację danych
D. porównanie dwóch plików
Poprawna odpowiedź. Polecenie grep jest jednym z najważniejszych narzędzi w systemie Linux, które pozwala na efektywne wyszukiwanie danych w plikach tekstowych. Jego główną funkcją jest przeszukiwanie zawartości plików i wyświetlanie linii, które odpowiadają określonemu wzorcowi. Na przykład, jeśli chcesz znaleźć wszystkie wystąpienia słowa 'błąd' w pliku logu, możesz użyć polecenia grep w następujący sposób: 'grep błąd plik.log'. To narzędzie obsługuje wyrażenia regularne, co znacząco zwiększa jego możliwości. Możesz również używać opcji takich jak '-i', aby wyszukiwanie było nieczułe na wielkość liter, czy '-r', aby przeszukać również podkatalogi. grep jest standardowym narzędziem w wielu skryptach i procesach automatyzacji, co czyni go niezastąpionym w codziennej pracy administratorów systemów i programistów. Dobrą praktyką jest również łączenie grep z innymi poleceniami, takimi jak pipe '|', co pozwala na bardziej zaawansowane operacje na danych.
Pytanie 18
W systemach operacyjnych Windows system plików pozwala na ograniczenie dostępu użytkowników do określonych katalogów, plików czy dysków
A. FAT32
B. FAT16
C. EXT3
D. NTFS
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź NTFS (New Technology File System) jest prawidłowa, ponieważ ten system plików wprowadza zaawansowane mechanizmy zarządzania uprawnieniami do plików i katalogów. Dzięki NTFS użytkownicy mogą definiować szczegółowe prawa dostępu, co pozwala na skuteczne ograniczenie dostępu do danych na poziomie użytkownika lub grupy. Działanie NTFS opiera się na listach kontroli dostępu (ACL), które określają, kto ma prawo do odczytu, zapisu, a także usuwania plików. Przykładem zastosowania NTFS jest stworzenie katalogu, do którego dostęp posiada tylko wybrana grupa pracowników, co jest istotne w środowiskach korporacyjnych, gdzie bezpieczeństwo danych jest kluczowe. Dodatkowo, NTFS obsługuje kompresję plików, szyfrowanie oraz odzyskiwanie danych, co czyni go preferowanym wyborem w systemach operacyjnych Windows. Poznanie i umiejętne zarządzanie uprawnieniami w NTFS jest zgodne z najlepszymi praktykami w zarządzaniu infrastrukturą IT, co przyczynia się do zwiększenia bezpieczeństwa informacji.
Pytanie 19
Określ, jaki jest rezultat wykonania powyższego polecenia.
A. Zaimportowanie konfiguracji zapory sieciowej z folderu in action
B. Blokowanie działania usługi DNS opartej na w protokole TCP
Twoja odpowiedź
C. Zlikwidowanie reguły o nazwie Open w zaporze sieciowej
D. Umożliwienie dostępu do portu 53 dla protokołu TCP
Poprawna odpowiedź. Polecenie netsh advfirewall firewall add rule name='Open' dir=in action=deny protocol=TCP localport=53 dodaje regułę zapory sieciowej, która blokuje ruch przychodzący na porcie 53 dla protokołu TCP. Port 53 jest standardowo używany przez usługi DNS, które mogą działać zarówno w oparciu o protokół TCP, jak i UDP. Blokowanie portu 53 dla TCP może być częścią strategii bezpieczeństwa sieci mającej na celu zapobieganie nieautoryzowanym połączeniom DNS, które mogłyby być wykorzystywane do ataków typu DNS tunneling lub innych rodzajów nadużyć. Zgodnie z dobrymi praktykami bezpieczeństwa sieci, kontrola nad ruchem DNS jest kluczowym elementem ochrony infrastruktury IT. W środowiskach korporacyjnych często stosuje się taką kontrolę, aby uniemożliwić nieautoryzowanym aplikacjom nawiązywanie połączeń z zewnętrznymi serwerami DNS, co mogłoby prowadzić do przecieków danych. Warto również zaznaczyć, że blokowanie TCP na porcie 53 nie wpływa na typowe zapytania DNS, które w większości przypadków używają protokołu UDP, chyba że dane zapytanie przekracza limity rozmiaru dla UDP.
Pytanie 20
W wyniku wykonania komendy: net user w terminalu systemu Windows, pojawi się
A. lista kont użytkowników
Twoja odpowiedź
B. informacje pomocnicze dotyczące polecenia net
C. dane o parametrach konta bieżącego użytkownika
D. nazwa obecnego użytkownika oraz jego hasło
Poprawna odpowiedź. Odpowiedź 'lista kont użytkowników' jest poprawna, ponieważ polecenie 'net user' w wierszu poleceń systemu Windows jest używane do wyświetlania listy kont użytkowników znajdujących się na danym komputerze lub w danej domenie. To narzędzie jest niezwykle istotne dla administratorów systemów, ponieważ pozwala na szybkie przeglądanie kont, co jest kluczowe w zarządzaniu dostępem do zasobów. Na przykład, administrator może użyć tego polecenia, aby zweryfikować, którzy użytkownicy mają dostęp do systemu, a następnie podjąć odpowiednie działania, takie jak zmiana uprawnień czy usunięcie kont nieaktywnych. Dodatkowo, w kontekście najlepszych praktyk w zakresie bezpieczeństwa, regularne sprawdzanie listy użytkowników może pomóc w identyfikacji nieautoryzowanych kont, co jest ważnym krokiem w zapewnieniu integralności systemu. Warto również zauważyć, że polecenie to może być używane w skryptach automatyzacyjnych, co przyspiesza proces zarządzania użytkownikami.
Pytanie 21
Uruchomienie systemu Windows w trybie debugowania pozwala na
A. zapobieganie ponownemu automatycznemu uruchamianiu systemu w przypadku wystąpienia błędu.
B. uruchomienie systemu z ostatnią poprawną konfiguracją.
C. tworzenie pliku dziennika <i>LogWin.txt</i> podczas startu systemu.
D. eliminację błędów w działaniu systemu.
Twoja odpowiedź
Poprawna odpowiedź. Tryb debugowania w systemie Windows to naprawdę narzędzie raczej dla zaawansowanych użytkowników, administratorów lub programistów. Pozwala on na uruchomienie systemu w taki sposób, by możliwe było monitorowanie i analizowanie działania jądra systemu oraz sterowników. Chodzi o to, by wykryć i zlokalizować przyczynę poważnych błędów czy nietypowych zachowań systemu. W praktyce tryb debugowania umożliwia wpięcie się z zewnętrznym debuggerem (np. przez port szeregowy lub sieciowy) i przechwycenie komunikatów diagnostycznych, które pozwalają krok po kroku „rozebrać” system na czynniki pierwsze. Moim zdaniem, to świetna opcja, kiedy standardowe metody naprawy zawodzą albo kiedy testuje się nowe sterowniki czy rozwiązania sprzętowe. Przykład? Chociażby sytuacja, w której komputer losowo się zawiesza i nie wiadomo, czy winny jest sprzęt, czy oprogramowanie – wtedy tryb debugowania pozwala zostawić ślad, gdzie dokładnie coś poszło nie tak. Warto dodać, że w środowiskach produkcyjnych raczej nie używa się tego trybu na co dzień, bo spowalnia uruchamianie systemu i generuje dodatkowy ruch diagnostyczny. Branżowo, debugowanie systemu operacyjnego to podstawa przy rozwoju sterowników, rozwiązywaniu problemów BSOD (blue screen of death) oraz przy customizacji systemu dla niestandardowych platform sprzętowych. Tego typu działania mieszczą się w kanonie pracy administratora systemów, zwłaszcza tam gdzie stabilność całej infrastruktury jest krytyczna.
Pytanie z egzaminu CKE, styczeń 2020 (arkusz E.12-SG-20.01).
Pytanie 22
Jakie polecenie w systemie Linux służy do przypisania adresu IP oraz maski podsieci dla interfejsu eth0?
A. ifconfig eth0 172.16.31.1 netmask 255.255.0.0
Twoja odpowiedź
B. ipconfig eth0 172.16.31.1 mask 255.255.0.0
C. ifconfig eth0 172.16.31.1 mask 255.255.0.0
D. ipconfig eth0 172.16.31.1 netmask 255.255.0.0
Poprawna odpowiedź. Odpowiedź 'ifconfig eth0 172.16.31.1 netmask 255.255.0.0' jest na pewno trafna. Używasz tutaj 'ifconfig', co to jest standardowe narzędzie w systemach Unix do zarządzania interfejsami sieciowymi. Właśnie przypisujesz adres IP 172.16.31.1 do 'eth0' oraz maskę podsieci 255.255.0.0. Słowo 'netmask' też pasuje do składni, więc tylko tak dalej! Wiesz, że poprawne ustawienia adresu IP i maski są kluczowe dla dobrej komunikacji w sieci? W sumie, 'ifconfig' jest wciąż używane, ale nowocześniejszy sposób to 'ip', który ma więcej opcji. Na przykład, do dodania adresu IP w 'ip' można użyć: 'ip addr add 172.16.31.1/16 dev eth0'. Fajnie, że się tym interesujesz!
Pytanie 23
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 1 modułu 32 GB.
B. 2 modułów, każdy po 8 GB.
Twoja odpowiedź
C. 2 modułów, każdy po 16 GB.
Poprawna odpowiedź
D. 1 modułu 16 GB.
Niepoprawna odpowiedź. W tym zadaniu kluczowe są dwie rzeczy: liczba fizycznych modułów pamięci RAM oraz pojemność pojedynczej kości. Na filmie można zwykle wyraźnie zobaczyć, ile modułów jest wpiętych w sloty DIMM na płycie głównej. Każdy taki moduł to oddzielna kość RAM, więc jeśli widzimy dwie identyczne kości obok siebie, oznacza to dwa moduły. Typowym błędem jest patrzenie tylko na łączną pojemność podawaną przez system, np. „32 GB”, i automatyczne założenie, że jest to jeden moduł 32 GB. W praktyce w komputerach stacjonarnych i w większości laptopów bardzo często stosuje się konfiguracje wielomodułowe, właśnie po to, żeby wykorzystać tryb dual channel lub nawet quad channel. To jest jedna z podstawowych dobrych praktyk przy montażu pamięci – zamiast jednej dużej kości, używa się dwóch mniejszych o tej samej pojemności, częstotliwości i opóźnieniach. Dzięki temu kontroler pamięci w procesorze może pracować na dwóch kanałach, co znacząco zwiększa przepustowość i zmniejsza wąskie gardła przy pracy procesora. Odpowiedzi zakładające pojedynczy moduł 16 GB lub 32 GB ignorują ten aspekt i nie zgadzają się z tym, co widać fizycznie na płycie głównej. Kolejna typowa pułapka polega na myleniu pojemności całkowitej z pojemnością modułu. Jeśli system raportuje 32 GB RAM, to może to być 1×32 GB, 2×16 GB, a nawet 4×8 GB – sam wynik z systemu nie wystarcza, trzeba jeszcze zweryfikować liczbę zainstalowanych kości. Właśnie dlatego w zadaniu pojawia się odniesienie do filmu: chodzi o wizualne rozpoznanie liczby modułów. Dobrą praktyką w serwisie i diagnostyce jest zawsze sprawdzenie zarówno parametrów logicznych (w BIOS/UEFI, w systemie, w narzędziach diagnostycznych), jak i fizycznej konfiguracji na płycie. Pomija się też czasem fakt, że producenci płyt głównych w dokumentacji wprost rekomendują konfiguracje 2×8 GB, 2×16 GB zamiast pojedynczej kości, z uwagi na wydajność i stabilność. Błędne odpowiedzi wynikają więc zwykle z szybkiego zgadywania pojemności, bez przeanalizowania, jak pamięć jest faktycznie zamontowana i jak działają kanały pamięci w nowoczesnych platformach.
Pytanie 24
Taśma drukarska stanowi kluczowy materiał eksploatacyjny w przypadku drukarki
A. igłowej
Twoja odpowiedź
B. termicznej
C. laserowej
D. atramentowej
Poprawna odpowiedź. Taśma barwiąca jest kluczowym materiałem eksploatacyjnym w drukarkach igłowych, które wykorzystują mechanizm uderzenia igieł w taśmę w celu przeniesienia atramentu na papier. Drukarki te są często stosowane w biurach oraz do drukowania dokumentów, które wymagają trwałego i wyraźnego wydruku, takich jak faktury czy etykiety. Taśmy barwiące są dostępne w różnych kolorach, co umożliwia drukowanie w kolorze oraz czerni. Warto zauważyć, że taśmy barwiące są bardziej ekonomiczne w porównaniu do innych materiałów eksploatacyjnych, co czyni je atrakcyjnym wyborem w środowiskach, gdzie koszty druku są istotne. W standardach branżowych, takich jak ISO 9001, rekomenduje się stosowanie odpowiednich materiałów eksploatacyjnych, co zapewnia uzyskanie wysokiej jakości druku oraz efektywności operacyjnej. Dobre praktyki wskazują, że regularna wymiana taśmy barwiącej wpływa na jakość wydruku, dlatego ważne jest monitorowanie jej stanu.
Pytanie 25
Wskaź 24-pinowe lub 29-pinowe złącze żeńskie, które jest w stanie przesyłać skompresowany sygnał cyfrowy do monitora?
A. RCA
B. DVI
Poprawna odpowiedź
C. HDMI
Twoja odpowiedź
D. VGA
Niepoprawna odpowiedź. RCA to złącze, które zostało zaprojektowane głównie do przesyłania analogowego sygnału audio i wideo. Nie jest w stanie przesyłać skompresowanego cyfrowego sygnału wideo, co czyni je nieodpowiednim wyborem w kontekście nowoczesnych technologii monitorów. Złącze HDMI (High-Definition Multimedia Interface) jest nieco bardziej skomplikowane, ponieważ może przesyłać zarówno sygnał wideo, jak i audio w formacie cyfrowym, jednak nie odpowiada wymaganiom dotyczącym 24 lub 29-pinowego złącza żeńskiego. Z kolei VGA (Video Graphics Array) jest analogowym standardem, który nie obsługuje sygnałów cyfrowych i w rezultacie nie zapewnia takiej samej jakości obrazu jak DVI. Typowe błędy myślowe, które prowadzą do wyboru tych opcji, mogą wynikać z niepełnego zrozumienia różnicy między sygnałami analogowymi a cyfrowymi, oraz zastosowania złączy w praktyce. Współczesne rozwiązania w dziedzinie technologii multimedialnych silnie opierają się na cyfrowych standardach, a złącze DVI jest jednym z kluczowych elementów w tym kontekście.
Pytanie 26
Standard zwany IEEE 802.11, używany w lokalnych sieciach komputerowych, określa typ sieci:
A. Ethernet
B. Wireless LAN
Poprawna odpowiedź
C. Fiber Optic FDDI
Twoja odpowiedź
D. Token Ring
Niepoprawna odpowiedź. Wybór odpowiedzi związanych z Token Ring, Fiber Optic FDDI czy Ethernet jest niewłaściwy, ponieważ te technologie bazują na różnych zasadach działania i są zdefiniowane przez inne standardy. Token Ring to technologia, która opiera się na mechanizmie tokenów do kontroli dostępu do medium transmisyjnego, co oznacza, że urządzenia czekają na swoją kolej, aby nadawać dane. W przeciwieństwie do tego, Ethernet, który jest standardem opisanym przez IEEE 802.3, stosuje metodę CSMA/CD do rozwiązywania kolizji podczas przesyłania danych w sieci przewodowej. Fiber Optic FDDI to technologia oparta na światłowodach, która jest przeznaczona do tworzenia szybkich sieci lokalnych za pomocą medium optycznego, co z kolei różni się od bezprzewodowego podejścia IEEE 802.11. Wybór takich odpowiedzi może być wynikiem niepełnego zrozumienia różnic między różnymi standardami sieciowymi. Ważne jest, aby posiadać jasną wiedzę na temat charakterystyki oraz zastosowań różnych technologii, co pozwala na ich właściwe klasyfikowanie i stosowanie w praktyce.
Pytanie 27
Podczas procesu zamykania systemu operacyjnego na wyświetlaczu pojawił się błąd, znany jako bluescreen 0x000000F3 Bug Check 0xF3 DISORDERLY_SHUTDOWN - nieudane zakończenie pracy systemu, spowodowane brakiem pamięci. Co może sugerować ten błąd?
A. uszkodzenie partycji systemowej
B. przegrzanie procesora
C. niewystarczający rozmiar pamięci wirtualnej
Twoja odpowiedź
D. uruchamianie zbyt wielu aplikacji przy starcie komputera
Poprawna odpowiedź. Błąd 0x000000F3, znany jako DISORDERLY_SHUTDOWN, wskazuje na problemy związane z brakiem pamięci podczas zamykania systemu operacyjnego. W kontekście tej odpowiedzi, niewystarczający rozmiar pamięci wirtualnej jest kluczowym czynnikiem, który może prowadzić do tego błędu. Pamięć wirtualna jest mechanizmem, który pozwala systemowi operacyjnemu na użycie przestrzeni dyskowej jako rozszerzenia pamięci RAM. Gdy dostępna pamięć RAM jest niewystarczająca do obsługi uruchomionych aplikacji i procesów, system operacyjny wykorzystuje pamięć wirtualną, aby zaspokoić te potrzeby. Jeśli jednak rozmiar pamięci wirtualnej jest zbyt mały, system może napotkać problemy z zamykaniem aplikacji i zwalnianiem zasobów, co prowadzi do błędów, takich jak ten opisany w pytaniu. Aby uniknąć takich sytuacji, zaleca się regularne monitorowanie użycia pamięci oraz dostosowywanie ustawień pamięci wirtualnej zgodnie z zaleceniami producenta systemu operacyjnego. Dobrym standardem jest zapewnienie, że pamięć wirtualna jest ustawiona na co najmniej 1,5 razy większą niż fizyczna pamięć RAM w systemie.
Pytanie 28
W komputerach obsługujących wysokowydajne zadania serwerowe, konieczne jest użycie dysku z interfejsem
A. ATA
B. SATA
C. SAS
Twoja odpowiedź
D. USB
Poprawna odpowiedź. Dysk z interfejsem SAS (Serial Attached SCSI) jest szczególnie polecany w zastosowaniach serwerowych, gdzie wymagania dotyczące wydajności i niezawodności są najwyższe. SAS oferuje wyższą prędkość transferu danych w porównaniu do innych interfejsów, takich jak SATA. Prędkości transferu w standardzie SAS mogą osiągać nawet 12 Gb/s, co czyni go idealnym do zastosowań wymagających intensywnego dostępu do danych, takich jak serwery baz danych, aplikacje do przetwarzania transakcji oraz systemy wirtualizacji. Dodatkowo, SAS charakteryzuje się wyższą niezawodnością oraz możliwością podłączania wielu dysków w jednym łańcuchu, co zwiększa elastyczność konfiguracji serwera. W praktyce, wiele centrów danych korzysta z dysków SAS w systemach RAID, aby zapewnić zarówno wydajność, jak i redundancję, co jest kluczowe dla zapewnienia ciągłej dostępności usług. Standard ten jest powszechnie uznawany za najlepszy wybór w profesjonalnych środowiskach serwerowych, co podkreślają różne organizacje i standardy branżowe.
Pytanie 29
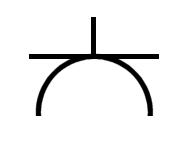
Na rysunkach technicznych dotyczących instalacji sieci komputerowej, wraz z jej dedykowanym systemem elektrycznym, gniazdo oznaczone symbolem przedstawionym na rysunku to
A. komputerowe
B. elektryczne ze stykiem ochronnym
Twoja odpowiedź
C. telefoniczne
D. elektryczne bez styku ochronnego
Poprawna odpowiedź. Na rysunkach technicznych instalacji elektrycznych symbole są używane do szybkiego i precyzyjnego identyfikowania poszczególnych elementów systemu. Symbol oznaczający gniazdo elektryczne ze stykiem ochronnym jest kluczowy w kontekście zapewnienia bezpieczeństwa użytkowania instalacji. Styk ochronny, często określany jako 'uziemienie', jest niezbędnym elementem w gniazdach elektrycznych stosowanych w budynkach mieszkalnych i komercyjnych. Zapewnia on odprowadzenie ewentualnych przepięć oraz ochronę przed porażeniem prądem. W praktyce, gniazda z uziemieniem są standardem w większości krajów, zgodnie z międzynarodowymi normami bezpieczeństwa, takimi jak IEC 60364. Uziemienie jest szczególnie ważne w miejscach o zwiększonym ryzyku porażenia, takich jak kuchnie czy łazienki. Prawidłowa instalacja gniazd ze stykiem ochronnym wymaga znajomości zasad oznaczeń i schematów elektrycznych oraz zrozumienia ich roli w kompleksowym systemie bezpieczeństwa elektrycznego.
Pytanie 30
Grupa, w której uprawnienia przypisane członkom mogą dotyczyć tylko tej samej domeny, co nadrzędna grupa lokalna domeny, to grupa
A. lokalna komputera
B. globalna
C. lokalna domeny
Twoja odpowiedź
D. uniwersalna
Poprawna odpowiedź. Grupa lokalna domeny to typ grupy, w której uprawnienia członków są ograniczone do konkretnej domeny. Oznacza to, że członkowie tej grupy mogą mieć przypisane uprawnienia tylko w obrębie tej samej domeny, co domena nadrzędna grupy. W praktyce, grupy lokalne są często wykorzystywane do zarządzania dostępem do zasobów, takich jak foldery czy aplikacje, w obrębie jednego kontrolera domeny. Na przykład, jeżeli chcemy przyznać dostęp do określonego zasobu jedynie użytkownikom w danej domenie, tworzymy grupę lokalną i dodajemy do niej odpowiednich użytkowników. Z perspektywy bezpieczeństwa i zarządzania, stosowanie grup lokalnych umożliwia precyzyjniejsze kontrolowanie uprawnień oraz zwiększa efektywność administracji. Warto zaznaczyć, że zgodnie z najlepszymi praktykami, używanie grup lokalnych w połączeniu z grupami globalnymi i uniwersalnymi pozwala na elastyczne zarządzanie dostępem w złożonych środowiskach sieciowych.
Pytanie 31
W schemacie logicznym okablowania strukturalnego, zgodnie z terminologią polską zawartą w normie PN-EN 50174, cechą kondygnacyjnego punktu dystrybucyjnego jest to, że
A. obejmuje zasięgiem cały budynek
B. łączy okablowanie pionowe oraz międzybudynkowe
C. łączy okablowanie budynku z centralnym punktem dystrybucyjnym
D. obejmuje zasięgiem całe piętro budynku
Twoja odpowiedź
Poprawna odpowiedź. Kondygnacyjny punkt dystrybucyjny to naprawdę ważna część architektury sieci. Zgodnie z normą PN-EN 50174, jego głównym zadaniem jest zapewnienie dobrego połączenia sygnałów na danym piętrze budynku. To jakby centrum, które obejmuje całe piętro, co sprawia, że zarządzanie siecią staje się łatwiejsze, a dostęp do różnych urządzeń jest prostszy. Można powiedzieć, że to taka lokalna baza, która umożliwia użytkownikom łączenie się z siecią bez problemów. Co więcej, takie punkty dystrybucyjne są super praktyczne, bo jak trzeba coś zmienić lub dodać, to można to zrobić bez większego bałaganu. Dobrze zorganizowany punkt sprzyja wydajności, bo mniej zakłóceń w sygnale to dłuższa żywotność wszystkich komponentów. Z mojego doświadczenia wynika, że im lepiej to wszystko poukładane, tym mniej problemów w przyszłości.
Pytanie 32
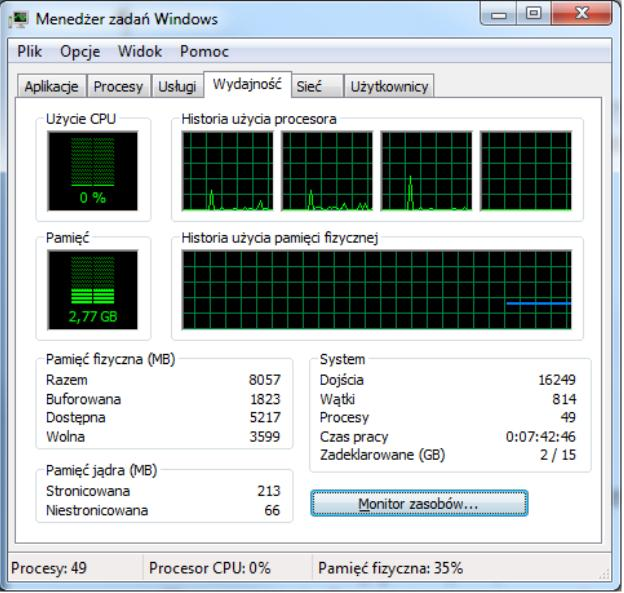
Aby uruchomić przedstawione narzędzie w systemie Windows, jakie polecenie należy zastosować?
A. taskmgr
Twoja odpowiedź
B. secpol
C. dcomcnfg
D. resmon
Poprawna odpowiedź. Dobra robota, odpowiedź na taskmgr jest właściwa! To polecenie włącza Menedżera zadań w Windowsie, co jest narzędziem mega przydatnym do śledzenia i zarządzania aplikacjami oraz procesami. Dzięki niemu możemy zamykać programy, które „zawieszają się” czy analizować użycie zasobów, jak CPU, pamięć czy dysk. Bardzo fajnie jest mieć kontrolę nad tym, co się dzieje w tle, szczególnie gdy komputer zaczyna działać wolno. Można w ten sposób zakończyć działanie procesów, które mogą namieszać w stabilności systemu. Regularne sprawdzanie obciążenia systemu to świetny pomysł, bo pozwala na utrzymanie płynności pracy. Zrozumienie działania Menedżera zadań i umiejętność jego używania to naprawdę ważna umiejętność w IT.
Pytanie 33
Aby podczas prac montażowych zabezpieczyć szczególnie wrażliwe podzespoły elektroniczne komputera przed wyładowaniem elektrostatycznym, należy stosować
A. rękawice ochronne.
B. matę izolacji termicznej.
C. buty ochronne.
D. opaskę antystatyczną.
Twoja odpowiedź
Poprawna odpowiedź. Poprawnie – w ochronie wrażliwej elektroniki przed wyładowaniami elektrostatycznymi (ESD) kluczowa jest właśnie opaska antystatyczna. Jej zadanie jest bardzo konkretne: wyrównać potencjał elektryczny między ciałem człowieka a masą urządzenia, tak aby ładunek nie rozładował się nagle przez delikatne podzespoły komputera. W praktyce wygląda to tak, że opaska jest założona na nadgarstek, a przewód z niej podłączony jest do uziemienia (np. specjalnego punktu ESD na stanowisku serwisowym albo do obudowy komputera połączonej z przewodem ochronnym PE). Dzięki temu ładunki gromadzące się na ciele są bezpiecznie i stopniowo odprowadzane. Moim zdaniem to jest absolutna podstawa pracy serwisanta sprzętu komputerowego – dokładnie tak uczą dobre procedury serwisowe producentów płyt głównych, kart graficznych czy modułów RAM. W wielu instrukcjach serwisowych i w normach z serii IEC/EN 61340 dotyczących kontroli ESD wyraźnie zaleca się stosowanie systemu nadgarstek–uziemienie jako główny środek ochrony. Bez tego nawet zwykłe przejście po dywanie może naładować ciało człowieka do kilku kilkunastu kilowoltów, czego w ogóle nie czuć, a co potrafi uszkodzić tranzystory MOSFET czy układy scalone w pamięciach. W praktyce, przy montażu komputera, wymianie RAM-u, procesora, dysku SSD czy karty graficznej, dobrą praktyką jest połączenie opaski antystatycznej z uziemioną obudową i praca dodatkowo na macie antystatycznej (nie mylić z termiczną). W profesjonalnych serwisach stosuje się całe stanowiska ESD: opaska, mata, uziemione narzędzia, czasem nawet odzież ESD. Ale takim absolutnym minimum, które naprawdę robi różnicę, jest właśnie opaska antystatyczna. To mały i tani element, a potrafi oszczędzić mnóstwo kłopotów z „niewyjaśnionymi” uszkodzeniami elektroniki.
Pytanie 34
Jaką liczbę bitów posiada adres logiczny IPv6?
A. 16
B. 64
C. 128
Twoja odpowiedź
D. 32
Poprawna odpowiedź. Adres logiczny IPv6 składa się z 128 bitów, co jest istotnym usprawnieniem w porównaniu do wcześniejszej wersji protokołu IP, IPv4, gdzie długość adresu wynosiła tylko 32 bity. Większa długość adresu w IPv6 umożliwia znacznie większą liczbę unikalnych adresów, co jest kluczowe w kontekście rosnącej liczby urządzeń podłączanych do Internetu. Dzięki zastosowaniu 128-bitowych adresów, IPv6 pozwala na adresowanie 340 undecylionów (10^36) unikalnych adresów, co jest wystarczające, aby zaspokoić potrzebę globalną w kontekście Internetu rzeczy (IoT) oraz globalnej sieci. W praktyce, organizacje i dostawcy usług internetowych już wykorzystują IPv6, aby zapewnić przyszłość swoich sieci. Standardy te są również zgodne z zaleceniami IETF (Internet Engineering Task Force), które promują przejście z IPv4 na IPv6, aby sprostać rosnącym wymaganiom adresowania w sieciach komputerowych. Użycie IPv6 staje się niezbędne w wielu nowoczesnych aplikacjach, takich jak chmurowe usługi, rozproszone systemy oraz różnorodne IoT, co czyni tę wiedzę niezwykle istotną dla każdego specjalisty IT.
Pytanie 35
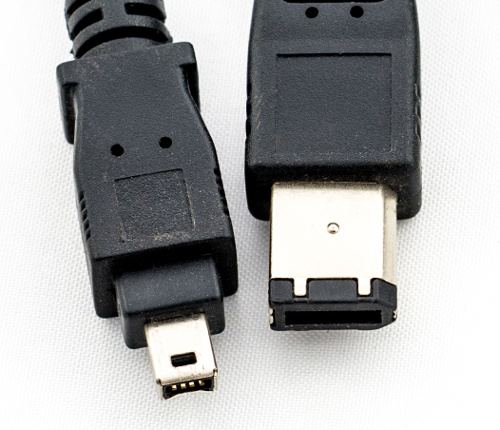
Na zdjęciu pokazano złącza
A. HDMI
B. USB
C. Firewire (IEEE 1394)
Twoja odpowiedź
D. DisplayPort
Poprawna odpowiedź. Firewire znany także jako IEEE 1394 to interfejs do przesyłania danych, który był szczególnie popularny w zastosowaniach multimedialnych takich jak przesyłanie wideo i dźwięku. Złącza te są rozpoznawane po charakterystycznym kształcie i występują w wersjach 4-pinowej oraz 6-pinowej. IEEE 1394 oferuje wysoką przepustowość do 800 Mbps co było istotne w czasach przed wprowadzeniem USB 3.0 i Thunderbolt. W praktyce Firewire był często używany w połączeniach kamer cyfrowych rejestratorów audio oraz zewnętrznych dysków twardych. W przeciwieństwie do USB Firewire pozwala na bezpośrednie połączenia pomiędzy urządzeniami typu peer-to-peer bez potrzeby użycia komputera jako pośrednika. Standard ten zyskał popularność w branży filmowej i muzycznej gdzie wymagane były szybkie i niezawodne transfery danych. Mimo że obecnie jest mniej powszechny jego złącza i specyfikacje są nadal stosowane w niektórych profesjonalnych urządzeniach audio-wizualnych. Znajomość tego standardu może być przydatna dla osób pracujących z archiwalnym sprzętem lub w specjalistycznych dziedzinach.
Pytanie 36
Jakie polecenie w systemach Windows należy użyć, aby ustawić statyczny adres IP w konsoli poleceń?
A. net use
B. tracert
C. netsh
Twoja odpowiedź
D. telnet
Poprawna odpowiedź. Polecenie 'netsh' jest kluczowym narzędziem w systemach Windows, które umożliwia konfigurowanie i zarządzanie różnymi ustawieniami sieciowymi, w tym adresami IP. Używając 'netsh', administratorzy mogą łatwo przypisać statyczny adres IP do interfejsu sieciowego. Przykład użycia to: 'netsh interface ip set address name="Nazwa interfejsu" static Adres_IP Maska_Sieci Brama_Domyślna', gdzie 'Nazwa interfejsu' to nazwa karty sieciowej, 'Adres_IP' to adres, który chcemy ustawić, 'Maska_Sieci' to odpowiednia maska podsieci, a 'Brama_Domyślna' to adres bramy. Stosowanie statycznych adresów IP jest istotne w środowiskach, gdzie stabilność i dostępność są kluczowe, na przykład w serwerach lub urządzeniach wymagających stałego adresu. Przy korzystaniu z 'netsh' należy również pamiętać o standardach bezpieczeństwa oraz zarządzać adresami IP zgodnie z polityką organizacji, aby unikać konfliktów adresowych i zapewnić optymalną wydajność sieci.
Pytanie 37
W metodzie dostępu do medium CSMA/CD (Carrier Sense Multiple Access with Collision Detection) stacja planująca rozpoczęcie transmisji sprawdza, czy w sieci ma miejsce ruch, a następnie
A. wysyła prośbę o rozpoczęcie transmisji
B. po zauważeniu ruchu w sieci czeka, aż medium stanie się dostępne
Twoja odpowiedź
C. oczekuje na przydzielenie priorytetu transmisji przez koncentrator
D. czeka na żeton pozwalający na rozpoczęcie nadawania
Poprawna odpowiedź. W metodzie CSMA/CD, kiedy stacja zamierza rozpocząć nadawanie, kluczowym etapem jest nasłuch na obecność sygnału w sieci. Gdy stacja wykryje ruch, musi czekać, aż nośnik będzie wolny. To podejście zapobiega kolizjom, które mogą wystąpić, gdy więcej niż jedna stacja podejmuje próbę nadawania jednocześnie. Czekanie na wolny nośnik jest istotne, ponieważ w przeciwnym razie dane mogą zostać usunięte lub zniekształcone, co wymagałoby ponownego nadawania, prowadząc do obniżenia efektywności sieci. Przykładem zastosowania tej zasady jest tradycyjna sieć Ethernet, gdzie kolizje są sygnalizowane przez specjalny sygnał zwrotny, a stacje muszą ponownie spróbować nadawania po losowym czasie. W praktyce, stosowanie CSMA/CD w sieciach lokalnych jest zgodne z normą IEEE 802.3, która definiuje ramy dla Ethernetu. Przestrzeganie tego wzorca działania jest kluczowe dla utrzymania płynności transmisji danych i minimalizacji opóźnień w komunikacji.
Pytanie 38
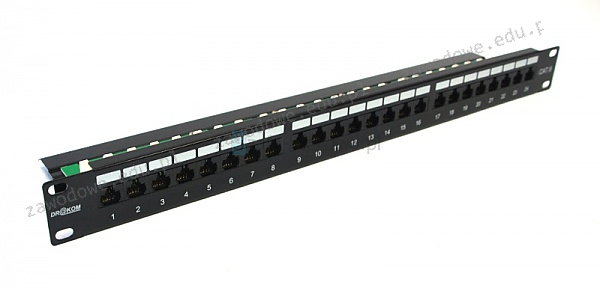
Który z elementów szafy krosowniczej został pokazany na ilustracji?
A. Wieszak do kabli 2U
B. Maskownica 1U
C. Panel krosowy 1U
Twoja odpowiedź
D. Przepust kablowy 2U
Poprawna odpowiedź. Panel krosowy 1U jest kluczowym elementem infrastruktury sieciowej, który umożliwia organizację i zarządzanie okablowaniem w szafach krosowniczych. Dzięki swojej konstrukcji pozwala na łatwe przypisywanie portów i bezproblemową zmianę połączeń, co jest nieocenione w dynamicznych środowiskach IT. Panel krosowy 1U jest zgodny ze standardami przemysłowymi takimi jak TIA/EIA-568, co zapewnia jego kompatybilność z różnymi systemami okablowania. Zwykle jest wyposażony w odpowiednią liczbę portów RJ-45, które pozwalają na podłączenie kabli kategorii 5e, 6 lub nawet wyższych. W praktyce, panel krosowy jest podstawą dla zarządzanych sieci w biurach, centrach danych oraz instytucjach, gdzie kluczowe jest utrzymanie wysokiej jakości i organizacji sieci. Użycie paneli krosowych pozwala na uporządkowanie kabli i ułatwia diagnozowanie problemów sieciowych poprzez szybki dostęp do poszczególnych portów. Montaż panelu w szafie krosowniczej jest prosty, a jego obsługa intuicyjna, co czyni go powszechnym rozwiązaniem w branży IT.
Pytanie 39
Relacja między ładunkiem zmagazynowanym na przewodniku a potencjałem tego przewodnika wskazuje na jego
A. moc
B. indukcyjność
C. rezystancję
D. pojemność elektryczną
Twoja odpowiedź
Poprawna odpowiedź. Pojemność elektryczna to właściwość przewodnika, która definiuje zdolność do gromadzenia ładunku elektrycznego pod wpływem potencjału elektrycznego. Z definicji, pojemność C jest równa stosunkowi zgromadzonego ładunku Q do potencjału V, co można zapisać jako C = Q/V. W praktyce, pojemność elektryczna odgrywa kluczową rolę w wielu zastosowaniach technologicznych, takich jak kondensatory, które są komponentami szeroko stosowanymi w obwodach elektronicznych do przechowywania energii, filtracji sygnałów czy stabilizacji napięcia. Pojemność kondensatorów może być różna w zależności od zastosowanych materiałów dielektrycznych i geometrii. Dobre praktyki inżynieryjne wymagają zrozumienia pojemności, aby odpowiednio dobierać kondensatory do konkretnych układów, co wpływa na ich efektywność i żywotność. W kontekście standardów, analiza pojemności jest ważna także w projektowaniu systemów zasilania, gdzie stabilność i jakość dostarczanego napięcia są kluczowe dla funkcjonowania urządzeń elektronicznych.
Pytanie 40
Jaki protokół komunikacyjny jest używany do przesyłania plików w modelu klient-serwer oraz może funkcjonować w dwóch trybach: aktywnym i pasywnym?
A. IP
B. EI-SI
C. DNS
D. FTP
Twoja odpowiedź
Poprawna odpowiedź. FTP, czyli File Transfer Protocol, to protokół komunikacyjny zaprojektowany do transferu plików w architekturze klient-serwer. Jego główną funkcją jest umożliwienie przesyłania danych w postaci plików między komputerami w sieci. FTP działa w dwóch trybach: aktywnym i pasywnym, co pozwala na elastyczne dostosowanie się do różnych warunków sieciowych. W trybie aktywnym klient otwiera port i nasłuchuje na połączenie z serwerem, podczas gdy w trybie pasywnym serwer otwiera port, a klient nawiązuje połączenie, co jest korzystne w przypadkach, gdy klient jest za zaporą sieciową. FTP jest szeroko stosowany w praktyce, na przykład w zarządzaniu stronami internetowymi, gdzie deweloperzy przesyłają pliki na serwery hostingowe. Warto również zauważyć, że FTP wspiera różne metody autoryzacji, w tym szyfrowane połączenia za pomocą FTPS lub SFTP, co zwiększa bezpieczeństwo transferowanych danych. W kontekście standardów branżowych, FTP jest uznawany za niezbędne narzędzie w zakresie wymiany plików w profesjonalnych środowiskach IT.