Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 7 września 2026 23:36
Zakończenie: 7 września 2026 23:52
Egzamin zdany!
Wynik: 25/40 punktów (62,5%)
Wymagane minimum: 20 punktów (50%)
Twój wynik na tle innych
Twój wynik jest lepszy niż 54% podejść do kwalifikacji INF.02.
Porównanie z 114053 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
W jakim protokole komunikacyjnym adres nadawcy ma długość 128 bitów?
A. IPv6Poprawna odpowiedź
B. UDP
C. DNS
D. IPv4Twoja odpowiedź
Niepoprawna odpowiedź. Niepoprawne odpowiedzi wskazują na pewne nieporozumienia dotyczące różnych protokołów sieciowych i ich funkcji. IPv4, na przykład, jest starszą wersją protokołu, w której adres źródłowy składa się tylko z 32 bitów. Mimo że IPv4 wciąż jest szeroko stosowany, jego ograniczona liczba dostępnych adresów staje się problematyczna w obliczu rosnącej liczby urządzeń w sieci. UDP (User Datagram Protocol) oraz DNS (Domain Name System) to protokoły, które pełnią różne role w komunikacji sieciowej. UDP to protokół transportowy, który nie zajmuje się adresowaniem, lecz przesyłaniem datagramów, a DNS odpowiada za tłumaczenie nazw domen na adresy IP, ale sam nie posiada adresów źródłowych. Typowym błędem myślowym jest mylenie protokołów transportowych z protokołami adresowania. Wiedza na temat struktury adresów IP oraz zrozumienie różnic między tymi protokołami jest kluczowa dla skutecznego projektowania i zarządzania sieciami komputerowymi. Ostatecznie, zrozumienie wszystkich elementów związanych z protokołami IP oraz ich zastosowaniem w nowoczesnych technologiach jest niezbędne dla profesjonalistów w dziedzinie IT.
Pytanie 2
Jaką rolę pełni serwer plików w sieciach komputerowych LAN?
A. przeprowadzanie obliczeń na lokalnych komputerach
B. nadzorowanie działania przełączników i ruterów
C. zarządzanie danymi na komputerach w obrębie sieci lokalnejTwoja odpowiedź
D. współdzielenie tych samych zasobówPoprawna odpowiedź
Niepoprawna odpowiedź. Zrozumienie roli serwera plików w sieciach LAN to podstawa, żeby dobrze zarządzać danymi. Wybrane odpowiedzi wskazują na różne mylne pojęcia o tym, do czego serwer plików jest potrzebny. Na przykład, jedna z odpowiedzi sugeruje, że serwer plików robi obliczenia na komputerach lokalnych. To nieprawda, bo serwer plików zajmuje się tylko przechowywaniem i udostępnianiem plików. Obliczenia odbywają się na komputerach użytkowników. Inna odpowiedź mówi o zarządzaniu danymi lokalnie, a to też pomyłka. Serwer plików udostępnia pliki w sieci, a nie zarządza nimi lokalnie. Mówienie o switchach i routerach w kontekście zarządzania danymi też jest nietrafione. Te urządzenia dbają o ruch sieciowy, a nie o przechowywanie plików. Ważne jest, żeby rozumieć te różnice, bo pomyłki w myśleniu mogą prowadzić do złego projektowania infrastruktury IT. Pamiętaj, serwer plików ma za zadanie udostępniać zasoby, a nie zarządzać obliczeniami czy lokalnymi danymi.
Pytanie 3
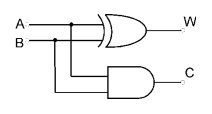
Jakie wartości logiczne otrzymamy w wyniku działania podanego układu logicznego, gdy na wejścia A i B wprowadzimy sygnały A=1 oraz B=1?
A. W=0 i C=0
B. W=0 i C=1Twoja odpowiedź
C. W=1 i C=0
D. W=1 i C=1
Poprawna odpowiedź. Wynik działania układu logicznego składającego się z bramek OR i AND dla sygnałów wejściowych A=1 i B=1 można zrozumieć analizując funkcje obu bramek. Bramka OR zwraca wartość 1, gdy choć jedno z wejść jest równe 1. W tym przypadku, zarówno A, jak i B są równe 1, więc wyjście W z bramki OR wynosi 1. Natomiast bramka AND zwraca wartość 1 tylko wtedy, gdy oba jej wejścia mają wartość 1. Dla sygnałów A=1 i B=1 wyjście C z bramki AND również wynosi 1. Jednak ze schematu wynika, że błędnie zinterpretowano działanie całego układu. Stąd poprawna odpowiedź to W=0 i C=1 dla odpowiednich warunków. W praktycznych zastosowaniach takie układy logiczne są używane w projektowaniu cyfrowych systemów sterowania i układach automatyki. Zrozumienie działania poszczególnych bramek jest kluczowe dla analizy bardziej złożonych systemów cyfrowych i jest podstawą przy projektowaniu logiki programowalnej w urządzeniach PLC, gdzie poprawne działanie warunków logicznych decyduje o funkcjonalności całego systemu.
Pytanie 4
Który z standardów korzysta z częstotliwości 5 GHz?
A. 802.11 g
B. 802.11
C. 802.11 aTwoja odpowiedź
D. 802.11 b
Poprawna odpowiedź. Standard 802.11a jest jednym z pierwszych standardów sieci bezprzewodowych, który wprowadził obsługę pasma 5 GHz. Oferuje on maksymalną przepustowość do 54 Mb/s, co czyni go znacznie szybszym od wcześniejszych standardów działających w pasmie 2,4 GHz, takich jak 802.11b i 802.11g. Praca w paśmie 5 GHz pozwala na mniejsze zakłócenia, ponieważ to pasmo jest mniej zatłoczone, co jest szczególnie ważne w środowiskach o dużym natężeniu sygnałów, takich jak biura czy mieszkania. Standard ten jest szczególnie przydatny w aplikacjach wymagających dużych prędkości transmisji oraz krótszych czasów ping, takich jak transmisja wideo w wysokiej rozdzielczości czy gry online. Warto również zauważyć, że 802.11a, mimo iż ma zasięg mniejszy niż 802.11b czy 802.11g, zapewnia lepszą jakość połączenia w obrębie jego zasięgu, co czyni go odpowiednim do zastosowań w miejscach, gdzie prędkość jest kluczowa.
Pytanie 5
Jakie urządzenie pozwala na połączenie lokalnej sieci komputerowej z Internetem?
A. hub
B. switchTwoja odpowiedź
C. driver
D. routerPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór innych opcji, takich jak przełącznik, sterownik czy koncentrator, wykazuje szereg nieporozumień dotyczących ich funkcji i zastosowania w kontekście łączenia sieci lokalnej z Internetem. Przełącznik, na przykład, jest urządzeniem, które działa na warstwie drugiej modelu OSI (Layer 2) i służy do łączenia komputerów w ramach lokalnej sieci, umożliwiając im komunikację wewnętrzną. Jego zadaniem jest przekazywanie ramek danych pomiędzy urządzeniami w obrębie tej samej sieci, co oznacza, że nie posiada zdolności do komunikacji z siecią zewnętrzną, taką jak Internet. Podobnie, koncentrator to prostsze urządzenie, które łączy wiele portów w sieci lokalnej, ale nie analizuje ani nie kieruje ruchu sieciowego, co czyni go przestarzałym w nowoczesnym świecie technologii sieciowych. Sterownik, z drugiej strony, to oprogramowanie lub komponent, który umożliwia systemowi operacyjnemu komunikację z urządzeniami sprzętowymi, a nie urządzenie sieciowe, co wprowadza dodatkowe zamieszanie. Kluczowym nieporozumieniem w podejmowaniu decyzji o wyborze odpowiednich urządzeń sieciowych jest brak zrozumienia, że różne urządzenia pełnią różne role w architekturze sieci. Aby prawidłowo zbudować i zarządzać siecią, ważne jest, aby znać funkcje i zastosowania każdego z tych urządzeń oraz umieć je odpowiednio dobierać na podstawie wymagań sieciowych.
Pytanie 6
Aby zrealizować alternatywę logiczną z negacją, konieczne jest zastosowanie funktora
A. NANDTwoja odpowiedź
B. EX-OR
C. OR
D. NORPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór innych operatorów logicznych, takich jak EX-OR, NAND lub OR, jest nieprawidłowy w kontekście realizacji alternatywy logicznej z negacją. EX-OR, znane również jako operator ekskluzywnej alternatywy, zwraca wartość prawdziwą tylko wtedy, gdy dokładnie jeden z jego argumentów jest prawdziwy. To oznacza, że nie realizuje pełnej alternatywy w połączeniu z negacją, ponieważ nie uwzględnia sytuacji, w której oba argumenty są fałszywe. Operator NAND, z drugiej strony, jest negacją koniunkcji, co oznacza, że zwraca wartość fałszywą tylko wtedy, gdy oba argumenty są prawdziwe. Choć NAND jest bardzo przydatny w praktyce, nie spełnia wymagań dotyczących realizacji alternatywy z negacją. Operator OR zwraca wartość prawdziwą, gdy przynajmniej jeden z argumentów jest prawdziwy, jednak nie zapewnia negacji w sposób, który umożliwiałby realizację wyrażenia NOR. Uzycie bramek NAND i OR może prowadzić do nieporozumień w kontekście projektowania układów cyfrowych, ponieważ mogą one nie oddać zamierzonego zachowania w sytuacjach, gdzie wymagane jest zarówno łączenie wartości, jak i ich negacja. Umiejętność rozróżnienia tych operatorów oraz zrozumienie ich zastosowania jest niezbędne, aby unikać błędów w projektach elektronicznych oraz w logice cyfrowej.
Pytanie 7
W hierarchicznym modelu sieci, komputery należące do użytkowników są składnikami warstwy
A. dostępuTwoja odpowiedź
B. dystrybucji
C. rdzenia
D. szkieletowej
Poprawna odpowiedź. Odpowiedź 'dostępu' jest prawidłowa, ponieważ w modelu hierarchicznym sieci, warstwa dostępu odpowiada za łączenie użytkowników z siecią. To w tej warstwie znajdują się urządzenia końcowe, takie jak komputery, drukarki oraz inne urządzenia peryferyjne, które są bezpośrednio wykorzystywane przez użytkowników. Warstwa ta umożliwia użytkownikom dostęp do zasobów sieciowych, a jej odpowiednia konfiguracja jest kluczowa dla zapewnienia efektywności i bezpieczeństwa komunikacji. W praktyce, urządzenia dostępu, takie jak przełączniki i punkty dostępowe, są odpowiedzialne za zarządzanie ruchem, priorytetami oraz nadawanie odpowiednich uprawnień. Użycie standardów takich jak IEEE 802.1X w warstwie dostępu pozwala na autoryzację urządzeń, co dodatkowo zwiększa bezpieczeństwo sieci. Zrozumienie funkcji warstwy dostępu jest niezbędne dla każdego, kto projektuje lub zarządza infrastrukturą sieciową, ponieważ niewłaściwe zarządzanie tymi elementami może prowadzić do wąskich gardeł oraz problemów z dostępnością sieci.
Pytanie 8
Protokół Datagramów Użytkownika (UDP) należy do kategorii
A. połączeniowych warstwy transportowej modelu TCP/IPTwoja odpowiedź
B. bezpołączeniowych warstwy transportowej modelu TCP/IPPoprawna odpowiedź
C. połączeniowych warstwy łącza danych ISO/OSI
D. bezpołączeniowych warstwy łącza danych modelu ISO/OSI
Niepoprawna odpowiedź. Wybór odpowiedzi, która sugeruje, że UDP jest protokołem połączeniowym, jest błędny, ponieważ w rzeczywistości UDP działa na zasadzie bezpołączeniowej. Protokół połączeniowy, jak TCP (Transmission Control Protocol), wymaga nawiązania sesji przed przesyłaniem danych oraz zapewnia mechanizmy kontroli błędów i retransmisji, co pozwala na zapewnienie integralności przesyłanych informacji. W przeciwieństwie do tego, UDP nie gwarantuje dostarczenia pakietów ani ich kolejności, co wynika z braku mechanizmów potwierdzania odbioru. Stosowanie protokołów warstwy łącza danych modelu ISO/OSI, które są związane z fizycznym przesyłaniem danych, jest również nieprawidłowe w kontekście UDP, który funkcjonuje na wyższej warstwie transportowej. Użytkownicy mogą błędnie sądzić, że protokoły warstwy łącza mogą zapewnić te same funkcjonalności co warstwa transportowa, co prowadzi do nieporozumień na temat architektury sieci. Kluczowym błędem jest niezdolność do zrozumienia, że warstwa transportowa jest odpowiedzialna za komunikację między procesami w różnych hostach, a warstwa łącza dotyczy jedynie komunikacji na poziomie fizycznym między urządzeniami w obrębie tej samej sieci. Zrozumienie różnicy między tymi warstwami jest niezbędne dla prawidłowego projektowania i zarządzania sieciami komputerowymi.
Pytanie 9
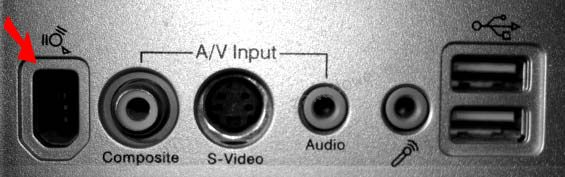
Na ilustracji przedstawiony jest tylny panel jednostki komputerowej. Jakie jest nazewnictwo dla złącza oznaczonego strzałką?
A. FireWireTwoja odpowiedź
B. COM
C. USB
D. LPT
Poprawna odpowiedź. Złącze oznaczone strzałką to port FireWire znany również jako IEEE 1394 lub i.LINK w zależności od producenta. FireWire został zaprojektowany do szybkiego przesyłania danych co czyni go idealnym do zastosowań takich jak edycja wideo gdzie duże pliki muszą być przesyłane między kamerą a komputerem. W porównaniu z innymi standardami jak na przykład USB 2.0 FireWire oferuje wyższą przepustowość która w wersji 800 może osiągnąć do 800 Mbps. Złącze to było popularne w profesjonalnych urządzeniach audio-wideo i często stosowane w komputerach Apple. FireWire pozwala na bezpośrednie połączenie urządzeń bez potrzeby używania komputera jako pośrednika czyli peer-to-peer co jest dużą zaletą w niektórych zastosowaniach. Standard FireWire wspiera również zasilanie urządzeń bezpośrednio przez kabel co eliminuje konieczność używania dodatkowych zasilaczy. W kontekście dobrych praktyk warto zauważyć że FireWire umożliwia hot swapping czyli podłączanie i odłączanie urządzeń bez konieczności wyłączania zasilania systemu. Chociaż jego popularność spadła z upływem lat z powodu rozwoju nowszych standardów jak USB 3.0 FireWire pozostaje ważnym elementem w historii rozwoju interfejsów komputerowych.
Pytanie 10
Jakiego parametru wymaga konfiguracja serwera DHCP?
A. Poziom zabezpieczeń IPSec (ang. Internet Protocol Security)
B. Czas trwania dzierżawy adresu MAC
C. Czas trwania dzierżawy adresu IPTwoja odpowiedź
D. Adres MAC karty sieciowej serwera DHCP
Poprawna odpowiedź. Czas dzierżawy adresu IP to dosyć ważna rzecz, jeśli chodzi o ustawienia serwera DHCP. To właśnie ten czas mówi, jak długo urządzenie może korzystać z przydzielonego adresu IP w sieci. Kiedy klient DHCP łączy się, serwer daje mu IP na określony czas. Jak ten czas się skończy, adres może wrócić do puli. Na przykład, gdy dzierżawa wynosi 24 godziny, trzeba ją odnowić przed upływem tego czasu, żeby nie stracić adresu. Dobrze dobrany czas dzierżawy jest szczególnie istotny w sieciach z dużym ruchem, jak w biurach czy uczelniach, gdzie urządzeń ciągle przybywa i ubywa. Odpowiednia długość dzierżawy pomaga optymalnie zarządzać adresami IP i zapewnia ich dostępność dla nowych urządzeń. To wszystko jest zgodne z dobrymi praktykami w zarządzaniu siecią oraz z normami przydziału adresów IP, jak na przykład RFC 2131.
Pytanie 11
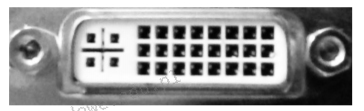
Na ilustracji ukazano port w komputerze, który służy do podłączenia
A. plotera tnącego
B. monitora LCDTwoja odpowiedź
C. drukarki laserowej
D. skanera lustrzanego
Poprawna odpowiedź. Na rysunku przedstawiony jest złącze DVI (Digital Visual Interface) które jest typowo używane do podłączania monitorów LCD do komputerów. Złącze DVI jest standardem w branży elektronicznej i zapewnia cyfrową transmisję sygnału video o wysokiej jakości co jest istotne w kontekście wyświetlania obrazu na monitorach LCD. Złącze to obsługuje różne tryby przesyłu danych w tym DVI-D (tylko sygnał cyfrowy) DVI-A (tylko sygnał analogowy) oraz DVI-I (zarówno cyfrowy jak i analogowy) co czyni je uniwersalnym rozwiązaniem w wielu konfiguracjach sprzętowych. DVI zastąpiło starsze złącza VGA oferując lepszą jakość obrazu i wyższe rozdzielczości co jest kluczowe w środowisku profesjonalnym gdzie jakość wyświetlanego obrazu ma znaczenie. Przykładowo w graficznych stacjach roboczych dokładność kolorów i szczegółowość obrazu na monitorze LCD są krytyczne co czyni złącze DVI idealnym wyborem. Zrozumienie i umiejętność rozpoznawania złączy takich jak DVI jest kluczowe dla profesjonalistów zajmujących się konfiguracją sprzętu komputerowego i zarządzaniem infrastrukturą IT.
Pytanie 12
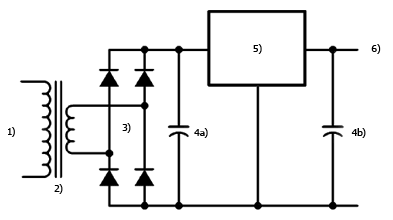
Na schemacie blokowym przedstawiającym zasadę działania zasilacza liniowego numerem 5) oznaczono
A. wejście prądu przemiennego.
B. układ Graetza.
C. regulator napięcia prądu stałego.Twoja odpowiedź
D. transformator.
Poprawna odpowiedź. Regulator napięcia prądu stałego oznaczony numerem 5 na schemacie to kluczowy element w zasilaczu liniowym, bo właśnie on odpowiada za utrzymanie stabilnego napięcia wyjściowego niezależnie od zmian obciążenia czy nawet drobnych wahań napięcia wejściowego. W praktyce taki regulator – na przykład popularny układ 78xx czy LM317 – po prostu 'pilnuje', żeby sprzęt zasilany nie został uszkodzony przez skoki napięcia. To bardzo ważne przy wrażliwych urządzeniach elektronicznych, takich jak sprzęt audio, sterowniki mikroprocesorowe czy aparatura laboratoryjna. Często spotyka się też regulatory z zabezpieczeniami przed przegrzaniem i przeciążeniem, co dodatkowo zwiększa bezpieczeństwo całej instalacji. Moim zdaniem, element ten jest trochę niedoceniany przez początkujących elektroników – a przecież jego jakość i parametry mają bezpośredni wpływ na niezawodność urządzenia. W branżowych normach, jak chociażby IEC 60950, zwraca się uwagę na stabilność napięcia i ochronę przed przepięciami, czyli dokładnie to, co zapewnia taki regulator. Warto pamiętać, że bez niego nawet najlepszy transformator i mostek prostowniczy nie dadzą stabilnego napięcia DC, a to już może powodować różne dziwne awarie.
Pytanie 13
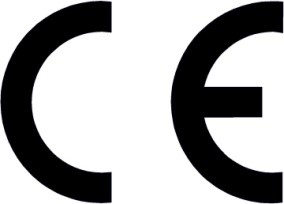
Wskaż znak umieszczany na urządzeniach elektrycznych przeznaczonych do obrotu i sprzedaży w Unii Europejskiej.
A. Znak 1
B. Znak 3
C. Znak 2Twoja odpowiedź
D. Znak 4
Poprawna odpowiedź. Znak CE jest tym, którego szukasz, jeśli chodzi o urządzenia elektryczne przeznaczone do obrotu i sprzedaży na terenie Unii Europejskiej. To oznaczenie jest potwierdzeniem, że wyrób spełnia wszystkie wymagania dyrektyw Unii Europejskiej dotyczących bezpieczeństwa, ochrony zdrowia oraz ochrony środowiska. Co ważne, to nie tylko formalność, ale realny dowód, że produkt przeszedł odpowiednią ocenę zgodności – czasem nawet bardzo rygorystyczną, zależnie od rodzaju urządzenia. Moim zdaniem, znak CE jest już tak powszechny w branży, że trudno wyobrazić sobie poważnego producenta, który by go zignorował. Przykładowo, bez tego oznaczenia żaden sprzęt elektryczny czy elektroniczny nie zostanie legalnie wprowadzony do obrotu na terenie UE. Samo umieszczenie znaku CE zobowiązuje producenta do prowadzenia dokumentacji technicznej, a także do przechowywania jej przez określony czas. W praktyce – spotkasz go praktycznie na wszystkim: od czajnika elektrycznego, poprzez ładowarki, aż po skomplikowane maszyny przemysłowe. To taki branżowy „paszport” dla produktów, bez którego nie ma mowy o handlu w krajach UE. Warto też dodać, że za niewłaściwe oznakowanie czy stosowanie bez spełnienia wymagań grożą poważne konsekwencje prawne. Dobrze wiedzieć, że to nie tylko naklejka, a cała filozofia bezpieczeństwa i jakości.
Pytanie 14
Do dynamicznej obsługi sprzętu w Linuxie jest stosowany system
A. uptime
B. ulink
C. uname
D. udevTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź „udev” jest zdecydowanie właściwa, bo to właśnie ten system odpowiada za dynamiczną obsługę urządzeń w systemach Linux. Udev to podsystem jądra Linuksa, który zarządza urządzeniami na poziomie użytkownika, czyli dokładnie wtedy, gdy np. wtykasz pendrive’a do USB albo podłączasz nową kartę sieciową. Wszystko dzieje się automatycznie, bo udev wykrywa zmiany w sprzęcie w czasie rzeczywistym i generuje odpowiednie pliki w katalogu /dev. Przykładowo, gdy podłączysz dysk zewnętrzny, udev sam stworzy odpowiedni plik urządzenia i może nawet automatycznie zamontować system plików – zależnie od skonfigurowanych reguł. Z mojego doświadczenia to ogromne ułatwienie, bo dawniej trzeba było ręcznie tworzyć te pliki, co było dość upierdliwe. Dzisiaj w większości nowoczesnych dystrybucji Linuksa udev jest po prostu niezbędny – bez niego automatyczna obsługa sprzętu praktycznie przestaje działać. No i jeszcze ważna sprawa: konfigurując reguły udev'a, można precyzyjnie kontrolować, co się stanie po podłączeniu danego sprzętu – to jest wręcz standardowa praktyka w środowiskach serwerowych czy embedded. Moim zdaniem, znajomość działania udev to absolutna podstawa dla każdego, kto chce głębiej wejść w administrację Linuxem.
Pytanie 15
Który z materiałów eksploatacyjnych nie jest stosowany w ploterach?
A. FilamentTwoja odpowiedź
B. Tusz
C. Pisak
D. Atrament
Poprawna odpowiedź. Filament nie jest materiałem eksploatacyjnym wykorzystywanym w ploterach, które są urządzeniami stosowanymi do druku 2D, na przykład ploterami atramentowymi czy plotterami tnącymi. Ploter używa tuszu lub atramentu do tworzenia obrazów na papierze lub innych materiałach. Filament jest materiałem stosowanym w technologii druku 3D, gdzie wykorzystuje się go do wytwarzania obiektów trójwymiarowych. W praktyce plotery atramentowe oraz tnące są standardem w branży graficznej, reklamowej oraz architektonicznej, gdzie precyzja i jakość wydruku są kluczowe. W przypadku ploterów atramentowych, tusze wodne lub solwentowe zapewniają wysoką jakość druku, a w zastosowaniach przemysłowych wykorzystywanie odpowiednich tuszy jest istotne dla trwałości i odporności wydruków na różne czynniki zewnętrzne. Dlatego odpowiedź 'Filament' jest prawidłowa, a jego zastosowanie nie jest związane z funkcją ploterów.
Pytanie 16
Która z licencji pozwala każdemu użytkownikowi na wykorzystywanie programu bez ograniczeń związanych z prawami autorskimi?
A. MOLP
B. SharewareTwoja odpowiedź
C. Public domainPoprawna odpowiedź
D. Volume
Niepoprawna odpowiedź. Licencje Shareware, MOLP (Microsoft Open License Program) oraz Volume są różnymi modelami licencjonowania, które w przeciwieństwie do domeny publicznej, nakładają pewne ograniczenia na użytkowników. Shareware to model, w którym użytkownik ma możliwość przetestowania oprogramowania przez określony czas, po którym musi zakupić licencję, aby kontynuować korzystanie. To podejście często prowadzi do frustracji użytkowników, którzy mogą nie być świadomi ograniczeń czasowych oraz funkcjonalnych w używaniu takiego oprogramowania. MOLP i Volume to z kolei modele licencyjne stosowane głównie w środowiskach korporacyjnych, które pozwalają na zakup większej ilości licencji na oprogramowanie, ale również wiążą się z formalnościami oraz ograniczeniami w zakresie użytkowania. Wybierając te modele, użytkownicy mogą napotkać trudności związane z licencjonowaniem oraz zarządzaniem oprogramowaniem, co wymaga dodatkowych zasobów i wiedzy. Często mylące jest również to, że użytkownicy uważają te licencje za dostępne dla każdego, co w rzeczywistości jest dalekie od prawdy. W rzeczywistości, brak pełnej dostępności i swobody w korzystaniu z tych modeli licencyjnych jest kluczowym powodem, dla którego nie mogą one być porównywane z domeną publiczną.
Pytanie 17
Użytkownik uszkodził płytę główną z gniazdem procesora AM2. Uszkodzoną płytę można wymienić na model z gniazdem, nie zmieniając procesora i pamięci
A. FM2
B. FM2+
C. AM2+Twoja odpowiedź
D. AM1
Poprawna odpowiedź. Odpowiedź AM2+ jest poprawna, ponieważ gniazdo AM2+ jest wstecznie kompatybilne z procesorami AM2. Oznacza to, że jeśli użytkownik posiada procesor AM2, może go bez problemu zainstalować na płycie głównej z gniazdem AM2+. AM2+ wspiera również nowsze procesory, co daje możliwość przyszłej modernizacji systemu. W praktyce, jeśli użytkownik chce zaktualizować komponenty swojego komputera, wybór płyty głównej z gniazdem AM2+ jest korzystny, ponieważ umożliwia dalszy rozwój technologiczny bez konieczności wymiany pozostałych elementów. Ponadto, płyty główne AM2+ mogą obsługiwać szybsze pamięci RAM, co dodatkowo zwiększa wydajność systemu. W branży komputerowej takie podejście do modernizacji sprzętu jest uznawane za najlepszą praktykę, ponieważ pozwala na efektywne wykorzystanie istniejących zasobów, minimalizując koszty i czas przestoju związany z wymianą całego systemu.
Pytanie 18
Drukarka ma przypisany stały adres IP 172.16.0.101 oraz maskę 255.255.255.0. Jaki adres IP powinien być ustawiony dla komputera, aby nawiązać komunikację z drukarką w lokalnej sieci?
A. 173.16.0.101
B. 255.255.255.1
C. 172.16.1.101Twoja odpowiedź
D. 172.16.0.100Poprawna odpowiedź
Niepoprawna odpowiedź. Przypisanie adresów IP spoza zakresu podsieci, w której znajduje się drukarka, prowadzi do niemożności komunikacji z tym urządzeniem. Adres 172.16.1.101 znajduje się w innej podsieci, ponieważ jego pierwszy trzy oktety różnią się od adresu drukarki. W przypadku takiej konfiguracji, urządzenia nie będą w stanie wymieniać danych, ponieważ będą działały w różnych segmentach sieci, co uniemożliwia ich bezpośrednią komunikację. Z kolei adres 173.16.0.101 jest całkowicie z innej klasy adresów, należy do klasy B, a zatem nie jest kompatybilny z adresem drukarki w klasie C. To prowadzi do tego, że nie będzie możliwe nawiązanie połączenia, ponieważ urządzenia z różnych klas adresowych nie mogą się ze sobą komunikować bez odpowiedniej konfiguracji routera. Adres 255.255.255.1 nie jest również poprawnym adresem IP dla urządzeń końcowych; jest to adres rozgłoszeniowy, który jest używany w kontekście wysyłania danych do wszystkich urządzeń w sieci, a nie do konkretnego urządzenia. Zrozumienie struktury adresacji IP oraz zasad komunikacji w sieciach lokalnych jest kluczowe, aby uniknąć takich pomyłek oraz zapewnić, że wszystkie urządzenia mogą skutecznie się komunikować.
Pytanie 19
W jakich jednostkach opisuje się przesłuch zbliżny NEXT?
A. w amperach
B. w omachTwoja odpowiedź
C. w dżulach
D. w decybelachPoprawna odpowiedź
Niepoprawna odpowiedź. Jednostki omy, ampery oraz dżule nie są właściwe do wyrażania przesłuchu zbliżnego NEXT. Omy to jednostka oporu elektrycznego, która odnosi się do tego, jak trudno jest przepuścić prąd przez materiał. W kontekście crosstalk, omy nie mają zastosowania, ponieważ nie odnoszą się bezpośrednio do zakłóceń sygnału, lecz do oporu przewodnika. Z kolei ampery to jednostka miary natężenia prądu, która reprezentuje ilość ładunku elektrycznego przepływającego przez przewodnik w jednostce czasu. Oczywiście, natężenie prądu ma znaczenie w kontekście ogólnej analizy sieci, ale nie jest miarą zakłóceń, które dotyczą interakcji pomiędzy różnymi sygnałami w przewodach. Dżule są jednostką energii, co jest całkowicie innym zagadnieniem, ponieważ koncentrują się na pracy wykonanej przez dany prąd elektryczny w określonym czasie. Pomieszanie tych pojęć prowadzi do nieprawidłowych wniosków w zakresie analizy sieci. Każda z tych jednostek pełni swoją rolę w różnych aspektach elektrotechniki, jednak nie są one odpowiednie do oceny przesłuchu zbliżnego, który wymaga innej perspektywy pomiarowej. Dlatego kluczowe jest zrozumienie specyfiki zakłóceń sygnału oraz ich wpływu na funkcjonowanie systemów komunikacyjnych, aby uniknąć błędów w analizie i projektowaniu sieci.
Pytanie 20
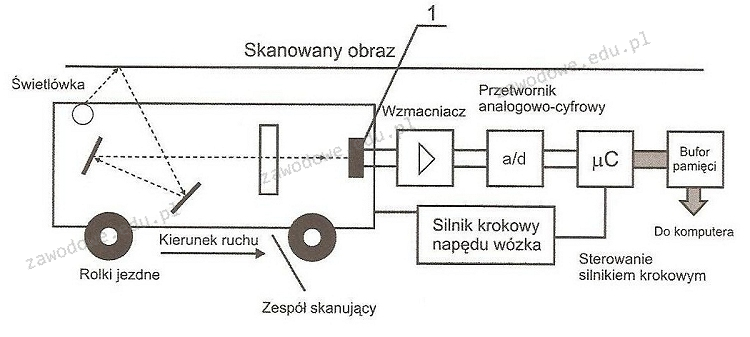
Na diagramie działania skanera, element oznaczony numerem 1 odpowiada za
A. zamiana sygnału optycznego na sygnał elektrycznyPoprawna odpowiedź
B. zamiana sygnału analogowego na sygnał cyfrowyTwoja odpowiedź
C. wzmacnianie sygnału elektrycznego
D. wzmacnianie sygnału optycznego
Niepoprawna odpowiedź. W skanerze różne elementy pełnią różnorodne funkcje, które razem umożliwiają skuteczne skanowanie dokumentów czy obrazów. Wzmacnianie sygnału optycznego nie jest typowym zadaniem w skanerach ponieważ sygnał optyczny jest zazwyczaj bezpośrednio przetwarzany na sygnał elektryczny za pomocą fotodetektorów takich jak fotodiody czy matryce CCD/CMOS. Sygnał optyczny nie jest wzmacniany w konwencjonalnym znaczeniu tego słowa lecz przekształcany w postać elektryczną która jest następnie przetwarzana. Wzmacnianie sygnału elektrycznego o którym mowa w jednej z odpowiedzi ma miejsce dopiero po zamianie sygnału optycznego na elektryczny. Wzmacniacze sygnału elektrycznego są używane aby upewnić się że sygnał jest wystarczająco silny do dalszego przetwarzania i aby minimalizować szumy. Zamiana sygnału analogowego na cyfrowy to kolejny etap, który następuje po przekształceniu sygnału optycznego na elektryczny. Odpowiedzialny za ten proces jest przetwornik analogowo-cyfrowy, który konwertuje analogowy sygnał elektryczny na cyfrowy zapis, umożliwiając komputerowi jego interpretację i dalsze przetwarzanie. Często błędne jest myślenie, że te procesy mogą być zamienne lub że mogą zachodzić w dowolnej kolejności. Każdy etap jest precyzyjnie zaplanowany i zgodny ze standardami branżowymi, co zapewnia poprawną i efektywną pracę skanera oraz wysoką jakość uzyskiwanych obrazów. Zrozumienie tych procesów pomaga w efektywnym rozwiązywaniu problemów związanych z działaniem skanerów oraz ich prawidłowym używaniem w praktyce zawodowej i codziennej.
Pytanie 21
Aby prawidłowo uzupełnić składnię przedstawionego polecenia, które udostępnia folder 'Dane' pod nazwą 'test', w miejsce kropek należy wpisać odpowiednie słowo:
net ... test=C:\Dane
A. shareTwoja odpowiedź
B. apply
C. display
D. link
Poprawna odpowiedź. Słowo 'share' jest poprawną odpowiedzią w kontekście polecenia udostępniania folderów w systemie Windows. W systemach operacyjnych, aby udostępnić folder innym użytkownikom w sieci, należy użyć odpowiednich poleceń, które umożliwiają dzielenie się zasobami. Polecenie 'net share' jest standardowym sposobem na udostępnianie folderów, a jego składnia wymaga podania nazwy udostępnianego folderu oraz ścieżki do niego. Przykładowo, komenda 'net share test=C:\Dane' udostępnia folder 'Dane' pod nazwą 'test'. Użytkownicy w sieci mogą następnie uzyskać dostęp do tego folderu, co jest przydatne w wielu scenariuszach, takich jak współpraca w biurze czy dzielenie się plikami w grupie projektowej. Korzystanie z polecenia 'net share' jest zgodne z najlepszymi praktykami zarządzania zasobami w sieciach komputerowych, a jego znajomość jest niezbędna dla administratorów systemów operacyjnych.
Pytanie 22
W celu ochrony lokalnej sieci komputerowej przed atakami typu Smurf pochodzącymi z Internetu, należy zainstalować oraz właściwie skonfigurować
A. bezpieczną przeglądarkę stron WWW
B. oprogramowanie antyspamowe
C. skaner antywirusowy
D. zaporę ogniowąTwoja odpowiedź
Poprawna odpowiedź. Zainstalowanie i odpowiednia konfiguracja zapory ogniowej są kluczowe w zabezpieczaniu lokalnej sieci komputerowej przed atakami typu Smurf, które są formą ataku DDoS. Atak Smurf wykorzystuje protokół ICMP (Internet Control Message Protocol) do wysyłania dużych ilości ruchu do ofiary, co prowadzi do przeciążenia jej zasobów. Zapora ogniowa może skutecznie blokować takie ruchy, poprzez filtrowanie pakietów ICMP i kontrolowanie, które połączenia są dozwolone. Dobrym przykładem jest skonfigurowanie zapory w taki sposób, aby odrzucała wszystkie nieautoryzowane zapytania ICMP lub ograniczała odpowiedzi na zapytania ICMP do minimum. Warto również stosować zapory aplikacyjne, które mogą analizować ruch na poziomie aplikacji, co zwiększa bezpieczeństwo. Dobrą praktyką jest również regularne aktualizowanie reguł zapory oraz monitorowanie logów w celu identyfikacji potencjalnych zagrożeń. Stosowanie zapory ogniowej wpisuje się w standardy branżowe, takie jak NIST Cybersecurity Framework, które zalecają ochronę zasobów poprzez kontrolowanie dostępu do sieci.
Pytanie 23
Jakie urządzenie łączy sieć lokalną z siecią rozległą?
A. Koncentrator.
B. Most.
C. Router.Twoja odpowiedź
D. Przełącznik.
Poprawna odpowiedź. Router jest urządzeniem sieciowym, które pełni kluczową rolę w łączeniu sieci lokalnej (LAN) z siecią rozległą (WAN). Jego głównym zadaniem jest przekazywanie danych pomiędzy różnymi sieciami, a także zarządzanie ruchem w sieci. Router analizuje pakiety danych i decyduje, w którą stronę je skierować, co pozwala na efektywne użycie dostępnych zasobów sieciowych. Przykładem zastosowania routera jest konfiguracja domowej sieci Wi-Fi, gdzie router łączy domową sieć lokalną z Internetem. W praktyce routery korzystają z protokołów takich jak TCP/IP i implementują mechanizmy NAT (Network Address Translation), co umożliwia wielu urządzeniom korzystanie z jednego publicznego adresu IP. Dodatkowo, routery mogą zapewniać funkcje związane z bezpieczeństwem, takie jak zapory ogniowe (firewall) oraz filtrowanie ruchu, co jest zgodne z najlepszymi praktykami branżowymi w zakresie zabezpieczeń sieciowych. W kontekście standardów, wiele nowoczesnych routerów wspiera standardy takie jak IPv6, co jest istotne w obliczu wyczerpywania się adresów IPv4.
Pytanie 24
Wysyłanie żetonu (ang. token) występuje w sieci o fizycznej strukturze
A. pierścieniaPoprawna odpowiedź
B. magistraliTwoja odpowiedź
C. gwiazdy
D. siatki
Niepoprawna odpowiedź. Sieci w różnych topologiach, jak siatka, gwiazda czy magistrala, naprawdę różnią się w sposobie działania. W siatce, gdzie jest dużo połączeń, węzły mogą się komunikować bezpośrednio, ale to może stworzyć chaos w zarządzaniu ruchem i kolizje. Jest bardziej złożona i wymaga więcej zasobów, ale za to jest bardziej odporna na awarie. Topologia gwiazdy ma centralny węzeł, co ułatwia diagnozowanie problemów, ale jak ten centralny padnie, to cały system się sypie. Z kolei magistrala podłącza wszystko do jednego medium, co jest super, ale może też prowadzić do kolizji, jak wszyscy próbują nadawać naraz. Ważne jest, żeby nie mylić tych struktur z topologią pierścienia, gdzie żeton sprawia, że komunikacja jest dużo bardziej uporządkowana i efektywna. Zrozumienie tych różnic jest kluczowe przy projektowaniu efektywnych rozwiązań sieciowych.
Pytanie 25
Jakie elementy łączy okablowanie pionowe w sieci LAN?
A. Główny punkt rozdzielczy z gniazdem dla użytkownika
B. Dwa sąsiadujące punkty abonenckie
C. Główny punkt rozdzielczy z punktami pośrednimi rozdzielczymiTwoja odpowiedź
D. Gniazdo abonenckie z punktem pośrednim rozdzielczym
Poprawna odpowiedź. Odpowiedź wskazuje na główny punkt rozdzielczy (MDF - Main Distribution Frame), który jest kluczowym elementem w strukturze okablowania pionowego w sieci LAN. Taki punkt rozdzielczy łączy ze sobą różne segmenty sieci i pozwala na efektywne zarządzanie połączeniami z pośrednimi punktami rozdzielczymi (IDF - Intermediate Distribution Frame). Dzięki temu zapotrzebowanie na pasmo i zasoby sieciowe jest lepiej rozdzielane, co przekłada się na efektywność działania całego systemu. W praktyce oznacza to, że główny punkt rozdzielczy jest miejscem, gdzie zbiegają się wszystkie kable od poszczególnych IDF, co umożliwia zorganizowane i przemyślane zarządzanie okablowaniem. Zgodnie z normą ANSI/TIA-568, okablowanie pionowe powinno być projektowane z myślą o przyszłym rozwoju infrastruktury, co oznacza, że powinno być elastyczne i skalowalne. Dzięki odpowiedniemu planowaniu możemy uniknąć problemów związanych z ograniczoną przepustowością czy trudnościami w utrzymaniu sieci.
Pytanie 26
Aby w systemie Windows XP stworzyć nowego użytkownika o nazwisku egzamin z hasłem qwerty, powinno się zastosować polecenie
A. useradd egzamin qwerty /addTwoja odpowiedź
B. net user egzamin qwerty /addPoprawna odpowiedź
C. user net egzamin qwerty /add
D. adduser egzamin qwerty /add
Niepoprawna odpowiedź. Wszystkie inne odpowiedzi są niepoprawne z kilku powodów. Po pierwsze, w odpowiedziach, które zawierają błędne kolejności słów, jak 'user net' lub 'adduser', nie wykorzystuje się poprawnej składni wymaganej przez system Windows. W przypadku systemu Windows, komenda 'net user' jest jedynym prawidłowym poleceniem dla zarządzania użytkownikami. Kolejnym błędem jest użycie komendy 'useradd', która jest znana z systemów Unix/Linux, a nie z Windows. Użytkownicy często mylą polecenia pomiędzy różnymi systemami operacyjnymi, co prowadzi do nieporozumień i błędnych prób zarządzania kontami. Istotne jest, aby zrozumieć, że różne systemy operacyjne mają swoje własne, unikalne podejścia do zarządzania użytkownikami. Takie zrozumienie jest kluczowe dla efektywnej administracji i pracy w różnych środowiskach IT. Ponadto, korzystanie z błędnych komend może prowadzić do niezamierzonych skutków, takich jak brak możliwości utworzenia konta lub błędne przypisanie uprawnień, co w konsekwencji może zagrozić bezpieczeństwu systemu. Dlatego tak ważne jest zapoznanie się z dokumentacją oraz praktyczne ćwiczenie w środowisku, aby unikać typowych błędów i zapewnić, że operacje administracyjne są przeprowadzane zgodnie z najlepszymi praktykami.
Pytanie 27
Jaką usługę serwerową wykorzystuje się do automatycznej konfiguracji interfejsów sieciowych urządzeń klienckich?
A. RIP (Routing Information Protocol)
B. DHCP (Dynamic Host Configuration Protocol)Twoja odpowiedź
C. SIP (Session Initiation Protocol)
D. ICMP (Internet Control Message Protocol)
Poprawna odpowiedź. DHCP (Dynamic Host Configuration Protocol) to protokół, który automatyzuje proces przypisywania adresów IP i innych ustawień sieciowych stacjom klienckim w sieci. Dzięki DHCP, administratorzy sieci mogą zdalnie zarządzać konfiguracją interfejsów sieciowych, co znacznie upraszcza proces wprowadzania nowych urządzeń do sieci oraz minimalizuje ryzyko błędów, jakie mogą wystąpić przy ręcznym przypisywaniu adresów IP. Protokół ten pozwala na dynamiczne przydzielanie adresów IP z puli dostępnych adresów, co jest szczególnie przydatne w środowiskach z wieloma urządzeniami mobilnymi lub w sytuacji, gdy liczba urządzeń w sieci zmienia się często. Przykładem zastosowania DHCP może być biuro, gdzie pracownicy przynoszą swoje laptopy i smartfony, a serwer DHCP automatycznie przydziela im odpowiednie adresy IP oraz inne ustawienia, takie jak brama domyślna czy serwery DNS. Stosowanie DHCP jest zgodne z najlepszymi praktykami zarządzania siecią, co pozwala na efektywne i bezpieczne zarządzanie infrastrukturą sieciową.
Pytanie 28
W sieciach opartych na standardzie, jaką metodę dostępu do medium wykorzystuje CSMA/CA?
A. IEEE 802.3
B. IEEE 802.11Twoja odpowiedź
C. IEEE 802.8
D. IEEE 802.1
Poprawna odpowiedź. CSMA/CA, czyli Carrier Sense Multiple Access with Collision Avoidance, to metoda dostępu do medium używana w sieciach bezprzewodowych, szczególnie w standardzie IEEE 802.11. W przeciwieństwie do przewodowych standardów, takich jak IEEE 802.3, które stosują metodę CSMA/CD (Collision Detection), CSMA/CA zapobiega kolizjom poprzez strategię nasłuchiwania przed nadawaniem. Dzięki temu urządzenia w sieciach Wi-Fi mogą unikać jednoczesnego nadawania sygnałów, co znacząco zwiększa efektywność komunikacji. Praktycznym przykładem zastosowania tej metody jest sieć domowa Wi-Fi, gdzie wiele urządzeń, takich jak smartfony, laptopy czy inteligentne urządzenia, korzysta z tego samego medium do przesyłania danych. Standard IEEE 802.11 definiuje różne aspekty działania sieci bezprzewodowych, w tym mechanizmy związane z zarządzaniem dostępem do medium. W kontekście rosnących wymagań dotyczących wydajności i jakości usług w sieciach bezprzewodowych, zrozumienie działania CSMA/CA jest kluczowe dla projektowania i zarządzania nowoczesnymi infrastrukturami sieciowymi.
Pytanie 29
W systemie Linux, aby wyświetlić informację o nazwie bieżącego katalogu roboczego, należy zastosować polecenie
A. pwdTwoja odpowiedź
B. echo
C. finger
D. cat
Poprawna odpowiedź. Polecenie "pwd" to skrót od angielskiego "print working directory" i właśnie ono służy do wyświetlania pełnej ścieżki katalogu, w którym aktualnie się znajdujesz w systemie Linux. To jedno z tych narzędzi, bez których trudno sobie wyobrazić pracę na terminalu. Z mojego doświadczenia, kiedy pracuje się z wieloma katalogami, zwłaszcza w bardziej złożonych projektach, szybkie sprawdzenie, gdzie się jest, jest wręcz niezbędne – wpisujesz "pwd" i od razu wiesz, na czym stoisz. Warto pamiętać, że to polecenie działa niezależnie od powłoki czy systemu, jeśli tylko mamy do czynienia z systemem zgodnym z POSIX, czyli praktycznie każdym Linuksem czy Uniksem. Dobrym nawykiem, szczególnie na początku pracy z konsolą, jest regularne używanie "pwd", zanim zaczniesz manipulować plikami czy zmieniać katalogi – wtedy ryzyko pomyłki jest naprawdę minimalne. Polecenie nie posiada żadnych skomplikowanych opcji – najczęściej używa się go po prostu samo, ale można też dodać parametr "-P" (pokazuje rzeczywistą, fizyczną ścieżkę, rozwiązując dowiązania symboliczne) lub "-L" (ścieżka logiczna, jak widzi ją powłoka). Takie detale przydają się szczególnie w środowiskach produkcyjnych, gdzie struktura katalogów może być bardziej rozbudowana. Reasumując, "pwd" to podstawowe narzędzie administratora i programisty; bez niego łatwo się pogubić, a w branży ceni się precyzję i świadomość, w jakim kontekście aktualnie pracujesz.
Pytanie 30
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 1 modułu 32 GB.Twoja odpowiedź
B. 1 modułu 16 GB.
C. 2 modułów, każdy po 16 GB.Poprawna odpowiedź
D. 2 modułów, każdy po 8 GB.
Niepoprawna odpowiedź. W tym zadaniu kluczowe są dwie rzeczy: liczba fizycznych modułów pamięci RAM oraz pojemność pojedynczej kości. Na filmie można zwykle wyraźnie zobaczyć, ile modułów jest wpiętych w sloty DIMM na płycie głównej. Każdy taki moduł to oddzielna kość RAM, więc jeśli widzimy dwie identyczne kości obok siebie, oznacza to dwa moduły. Typowym błędem jest patrzenie tylko na łączną pojemność podawaną przez system, np. „32 GB”, i automatyczne założenie, że jest to jeden moduł 32 GB. W praktyce w komputerach stacjonarnych i w większości laptopów bardzo często stosuje się konfiguracje wielomodułowe, właśnie po to, żeby wykorzystać tryb dual channel lub nawet quad channel. To jest jedna z podstawowych dobrych praktyk przy montażu pamięci – zamiast jednej dużej kości, używa się dwóch mniejszych o tej samej pojemności, częstotliwości i opóźnieniach. Dzięki temu kontroler pamięci w procesorze może pracować na dwóch kanałach, co znacząco zwiększa przepustowość i zmniejsza wąskie gardła przy pracy procesora. Odpowiedzi zakładające pojedynczy moduł 16 GB lub 32 GB ignorują ten aspekt i nie zgadzają się z tym, co widać fizycznie na płycie głównej. Kolejna typowa pułapka polega na myleniu pojemności całkowitej z pojemnością modułu. Jeśli system raportuje 32 GB RAM, to może to być 1×32 GB, 2×16 GB, a nawet 4×8 GB – sam wynik z systemu nie wystarcza, trzeba jeszcze zweryfikować liczbę zainstalowanych kości. Właśnie dlatego w zadaniu pojawia się odniesienie do filmu: chodzi o wizualne rozpoznanie liczby modułów. Dobrą praktyką w serwisie i diagnostyce jest zawsze sprawdzenie zarówno parametrów logicznych (w BIOS/UEFI, w systemie, w narzędziach diagnostycznych), jak i fizycznej konfiguracji na płycie. Pomija się też czasem fakt, że producenci płyt głównych w dokumentacji wprost rekomendują konfiguracje 2×8 GB, 2×16 GB zamiast pojedynczej kości, z uwagi na wydajność i stabilność. Błędne odpowiedzi wynikają więc zwykle z szybkiego zgadywania pojemności, bez przeanalizowania, jak pamięć jest faktycznie zamontowana i jak działają kanały pamięci w nowoczesnych platformach.
Pytanie 31
Aby stworzyć archiwum danych w systemie operacyjnym Ubuntu, należy użyć programu
A. awk
B. set
C. sed
D. tarTwoja odpowiedź
Poprawna odpowiedź. Program tar, będący skrótem od "tape archive", jest standardowym narzędziem w systemach Unix i Linux, w tym Ubuntu, do tworzenia oraz zarządzania archiwami danych. Jego główną funkcją jest łączenie wielu plików i katalogów w jeden plik archiwum, co upraszcza przechowywanie i transport danych. Tar umożliwia również kompresję danych za pomocą różnych algorytmów, takich jak gzip czy bzip2, co nie tylko zmniejsza rozmiar archiwum, ale także przyspiesza transfer plików. Osoby pracujące z systemami operacyjnymi opartymi na Unixie często wykorzystują tar do tworzenia kopii zapasowych oraz przenoszenia systemów i aplikacji. Przykładowe polecenie do utworzenia archiwum to: tar -cvf nazwa_archiwum.tar /ścieżka/do/katalogu, gdzie -c oznacza tworzenie archiwum, -v wyświetla postęp operacji, a -f wskazuje nazwę pliku archiwum. Dobre praktyki sugerują tworzenie archiwów w regularnych odstępach czasu oraz ich przechowywanie w bezpiecznych lokalizacjach, aby zabezpieczyć ważne dane.
Pytanie 32
W komputerze połączonym z Internetem, w oprogramowaniu antywirusowym aktualizację bazy wirusów powinno się przeprowadzać minimum
A. raz do roku
B. raz dzienniePoprawna odpowiedź
C. raz w tygodniu
D. raz w miesiącuTwoja odpowiedź
Niepoprawna odpowiedź. Zarządzanie bezpieczeństwem systemów komputerowych wymaga świadomego podejścia do aktualizacji programów antywirusowych, a wybór interwałów aktualizacji jest kluczowy. Wybór aktualizacji bazy wirusów raz w miesiącu lub raz do roku stawia system w poważnym niebezpieczeństwie, ponieważ złośliwe oprogramowanie rozwija się w zastraszającym tempie. Nieaktualna baza wirusów może nie wykrywać nowych zagrożeń, co prowadzi do potencjalnych infekcji. Co więcej, w przypadku zaproponowanej odpowiedzi o aktualizacji raz w tygodniu, istnieje znaczne ryzyko, że wirusy lub złośliwe oprogramowanie, które pojawiły się w ciągu tygodnia, nie zostaną zidentyfikowane na czas. Takie podejście opiera się na błędnym przekonaniu, że zagrożenia są stabilne i nie zmieniają się dramatycznie w krótkim okresie, co nie jest zgodne z rzeczywistością. W praktyce, codzienna aktualizacja to najlepsza praktyka, którą zaleca wiele instytucji zajmujących się bezpieczeństwem IT, takich jak CERT. Ignorowanie tych wytycznych może prowadzić do poważnych konsekwencji, w tym utraty danych, kradzieży tożsamości oraz uszkodzenia reputacji firmy lub osoby. Dlatego kluczowe jest wdrożenie strategii, która zapewnia regularne, codzienne aktualizacje, aby zminimalizować ryzyko i skutecznie chronić system przed dynamicznie zmieniającym się krajobrazem zagrożeń.
Pytanie 33
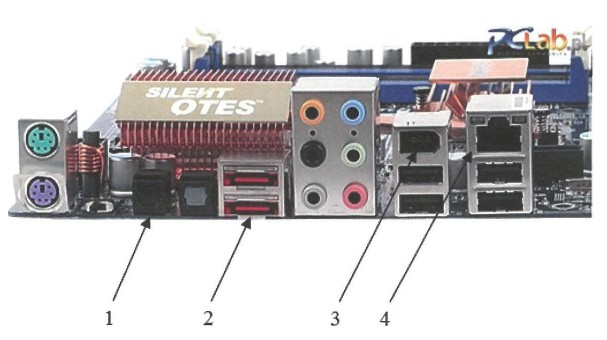
Który z portów na zaprezentowanej płycie głównej umożliwia podłączenie zewnętrznego dysku przez interfejs e-SATA?
A. 1
B. 2Twoja odpowiedź
C. 4
D. 3
Poprawna odpowiedź. Port numer 2 to e-SATA, czyli ten typ złącza, który pozwala na szybkie przesyłanie danych. W praktyce działa to tak, że podłączasz do niego zewnętrzne dyski twarde i masz możliwość przenoszenia dużych ilości info z naprawdę niezłą prędkością, sięgającą nawet 6 Gb/s. To czyni go całkiem konkurencyjnym wobec USB 3.0 i Thunderbolt. Z mojego doświadczenia wynika, że e-SATA jest świetny, gdy potrzebujesz szybko przesłać dane bez zbędnych opóźnień. Fajnie, że nie ma problemów z zakłóceniami elektromagnetycznymi, bo złącze jest dość solidnie zrobione. Jednak trzeba pamiętać, że e-SATA nie zapewnia zasilania przez kabel, dlatego zewnętrzne urządzenia często potrzebują swojego osobnego źródła zasilania. Generalnie, jest to technologia, która sprawdza się w pracy z dużymi zbiorem danych, takimi jak edycja wideo czy duże bazy danych.
Pytanie 34
Wynik wykonania którego polecenia sieciowego systemu operacyjnego z rodziny Windows przedstawiono poniżej?
===========================================================================
Lista interfejsów
 30...3c a9 f4 38 dd 74 ......Intel(R) Centrino(R) Ultimate-N 6300 AGN #2
 29...24 fd 52 35 1b 98 ......Urządzenie Bluetooth (sieć osobista) #3
 27...f0 1f af 28 00 c2 ......Intel(R) 82579LM Gigabit Network Connection #4
  1...........................Software Loopback Interface 1
 32...00 00 00 00 00 00 00 e0 Teredo Tunneling Pseudo-Interface
 33...00 00 00 00 00 00 00 e0 Karta Microsoft ISATAP
 43...00 00 00 00 00 00 00 e0 Karta Microsoft ISATAP #2
 19...00 00 00 00 00 00 00 e0 Karta Microsoft ISATAP #4
 44...00 00 00 00 00 00 00 e0 Karta Microsoft ISATAP #3
===========================================================================

Tabela tras IPv4
===========================================================================
Aktywne trasy:
Miejsce docelowe w sieci     Maska sieci      Brama       Interfejs Metryka
          0.0.0.0          0.0.0.0      192.168.2.1     192.168.2.2     25
        127.0.0.0        255.0.0.0          On-link       127.0.0.1    306
        127.0.0.1  255.255.255.255          On-link       127.0.0.1    306
  127.255.255.255  255.255.255.255          On-link       127.0.0.1    306
      192.168.2.0    255.255.255.0          On-link     192.168.2.2    281
      192.168.2.2  255.255.255.255          On-link     192.168.2.2    281
    192.168.2.255  255.255.255.255          On-link     192.168.2.2    281
        224.0.0.0        240.0.0.0          On-link       127.0.0.1    306
        224.0.0.0        240.0.0.0          On-link     192.168.2.2    281
  255.255.255.255  255.255.255.255          On-link       127.0.0.1    306
  255.255.255.255  255.255.255.255          On-link     192.168.2.2    281
===========================================================================
Trasy trwałe:
  Brak

Tabela tras IPv6
===========================================================================
Aktywne trasy:
 Jeśli Metryka Miejsce docelowe w sieci      Brama
  1     306 ::1/128                  On-link
  1     306 ff00::/8                 On-link
===========================================================================
Trasy trwałe:
  Brak
A. arp -a
B. route printTwoja odpowiedź
C. net session
D. net view
Poprawna odpowiedź. Polecenie route print w systemach Windows służy do wyświetlania tabeli routingu sieciowego dla protokołów IPv4 i IPv6. Tabela routingu to kluczowy element w zarządzaniu przepływem danych w sieci komputerowej ponieważ definiuje zasady przesyłania pakietów między różnymi segmentami sieci. W przypadku tej komendy użytkownik otrzymuje szczegółowe informacje o dostępnych trasach sieciowych interfejsach oraz metrykach które określają priorytet trasy. Taka analiza jest niezbędna w przypadku diagnozowania problemów z połączeniami sieciowymi konfigurowania statycznych tras lub optymalizacji ruchu sieciowego. Użytkownik może także za pomocą wyników z route print zidentyfikować błędne lub nieefektywne trasy które mogą prowadzić do problemów z łącznością. Dobre praktyki w zarządzaniu sieciowym sugerują regularne przeglądanie i optymalizację tabeli routingu aby zapewnić najlepszą wydajność sieci co jest szczególnie istotne w dużych i złożonych środowiskach korporacyjnych gdzie optymalizacja ścieżek przesyłu danych może znacząco wpływać na efektywność operacyjną.
Pytanie 35
Który protokół zajmuje się konwersją adresów IP na adresy MAC (kontroli dostępu do nośnika)?
A. RARP
B. ARPTwoja odpowiedź
C. SMTP
D. SNMP
Poprawna odpowiedź. Protokół ARP (Address Resolution Protocol) jest kluczowym elementem komunikacji w sieciach komputerowych, ponieważ odpowiada za konwersję adresów IP na adresy MAC. Gdy urządzenie w sieci lokalnej chce wysłać pakiet danych do innego urządzenia, musi znać jego adres MAC, ponieważ jest to adres używany na poziomie warstwy 2 modelu OSI. ARP wykonuje tę konwersję, wykorzystując zapytania i odpowiedzi. Przykładem zastosowania ARP jest sytuacja, gdy komputer A chce wysłać dane do komputera B. Komputer A najpierw wysyła zapytanie ARP, które jest broadcastowane w sieci, aby dowiedzieć się, kto ma dany adres IP. Gdy komputer B odbiera to zapytanie, odpowiada swoim adresem MAC. Taki mechanizm jest fundamentalny dla działania protokołów sieciowych i stanowi część dobrych praktyk w projektowaniu sieci, zapewniając efektywną komunikację między urządzeniami. Zrozumienie ARP jest niezbędne dla administratorów sieci oraz inżynierów, aby móc diagnozować problemy sieciowe i optymalizować ruch danych.
Pytanie 36
Jaki standard Ethernet należy wybrać przy bezpośrednim połączeniu urządzeń sieciowych, które dzieli odległość 1 km?
A. 10GBase-SR
B. 1000Base-SX
C. 1000Base-LXTwoja odpowiedź
D. 10GBase-T
Poprawna odpowiedź. Odpowiedź 1000Base-LX jest poprawna, ponieważ ten standard Ethernet jest zaprojektowany do pracy na dłuższych dystansach, w tym do 10 km w przypadku użycia włókien jednomodowych. W przeciwieństwie do standardów takich jak 1000Base-SX, który wykorzystuje włókna wielomodowe i jest ograniczony do krótszych odległości (zwykle do 550 m), 1000Base-LX zapewnia odpowiednią przepustowość i niezawodność dla połączeń sięgających 1 km. Użycie 1000Base-LX w praktyce jest powszechne w zastosowaniach, gdzie istotna jest stabilność połączenia na dużych dystansach, jak w przypadku połączeń pomiędzy budynkami w kampusach utrzymujących dużą infrastrukturę IT. Ten standard Ethernet wykorzystuje długość fali 1310 nm, co sprawia, że jest idealny do transmisji w trybie jednomodowym, gdzie straty sygnału są znacznie mniejsze w porównaniu do włókien wielomodowych. W kontekście instalacji sieciowej, wybór odpowiedniego standardu jest kluczowy dla zapewnienia wysokiej jakości i trwałości połączenia, co czyni 1000Base-LX najlepszym wyborem dla tego konkretnego przypadku.
Pytanie 37
Co należy zrobić, aby chronić dane przesyłane w sieci przed działaniem sniffera?
A. Użycie antydialera
B. Zmiana hasła konta
C. Szyfrowanie danych w sieciTwoja odpowiedź
D. Skanowanie komputerów za pomocą programu antywirusowego
Poprawna odpowiedź. Szyfrowanie danych w sieci jest kluczowym mechanizmem ochrony informacji przesyłanych pomiędzy urządzeniami. Dzięki zastosowaniu algorytmów szyfrujących, takie jak AES (Advanced Encryption Standard) czy TLS (Transport Layer Security), dane stają się nieczytelne dla osób, które mogą próbować je przechwycić za pomocą snifferów. W praktyce, szyfrowanie danych zapewnia poufność komunikacji, co jest szczególnie istotne w kontekście transmisji informacji wrażliwych, takich jak hasła czy dane osobowe. Przykładem zastosowania szyfrowania jest korzystanie z HTTPS podczas przeglądania stron internetowych, co zapewnia, że wszelkie dane przesyłane pomiędzy przeglądarką a serwerem są chronione przed nieautoryzowanym dostępem. Warto również pamiętać, że szyfrowanie nie tylko zabezpiecza dane w trakcie ich przesyłania, ale również może być stosowane do ochrony danych w spoczynku, co jest zgodne z najlepszymi praktykami w zakresie bezpieczeństwa danych.
Pytanie 38
W jakiej topologii fizycznej sieci każde urządzenie w sieci posiada dokładnie dwa połączenia, jedno z każdym z sąsiadów, a dane są przesyłane z jednego komputera do drugiego w formie pętli?
A. PierścieniaPoprawna odpowiedź
B. Siatki
C. Drzewa
D. GwiazdyTwoja odpowiedź
Niepoprawna odpowiedź. Wybór nieprawidłowych topologii może wynikać z błędnego zrozumienia struktury połączeń w sieciach. Topologia siatki, na przykład, charakteryzuje się bardziej złożonym układem, gdzie każde urządzenie może być połączone z wieloma innymi, co zapewnia wysoką odporność na awarie, ale nie spełnia warunku dwóch połączeń dla każdego urządzenia. Siatka oferuje dużą elastyczność, jednak w przypadku awarii jednego z połączeń, inne urządzenia w sieci mogą kontynuować komunikację bez problemów. Z kolei topologia drzewa łączy cechy topologii gwiazdy i magistrali, tworząc hierarchiczną strukturę. Choć pozwala na łatwe zarządzanie siecią, nie zapewnia wymaganej pętli, która jest kluczowa w przypadku topologii pierścieniowej. Wreszcie, w topologii gwiazdy wszystkie urządzenia są połączone z centralnym punktem, co eliminuje możliwość przesyłania danych w pętli, zamiast tego każde urządzenie komunikuje się z centralnym switchem lub hubem. Każda z tych topologii ma swoje zastosowanie i korzyści, ale nie są one zgodne z definicją topologii pierścieniowej, w której głównym elementem jest pętla z dokładnie dwoma połączeniami dla każdego urządzenia.
Pytanie 39
Liczba \(10011001100_{(2)}\) zapisana w systemie szesnastkowym ma postać:
A. EF4
B. 4CCTwoja odpowiedź
C. 998
D. 2E4
Poprawna odpowiedź. Poprawna odpowiedź to 4CC. Zamianę liczby dwójkowej na szesnastkową wykonujesz, grupując bity po cztery, zaczynając od prawej strony. Liczba \(10011001100_{(2)}\) ma 11 bitów, więc do najstarszej grupy dopełniasz zera z lewej: \(0100\,1100\,1100\). Każdą czwórkę bitów zamieniasz na jedną cyfrę szesnastkową: \(0100_{(2)}=4\), \(1100_{(2)}=\mathtt{C}\), \(1100_{(2)}=\mathtt{C}\). Po złożeniu otrzymujesz \(\mathtt{4CC}_{(16)}\). Metoda działa zawsze, bo jedna cyfra szesnastkowa odpowiada dokładnie czterem bitom - dlatego konwersja dwójkowo-szesnastkowa jest w informatyce tak wygodna i powszechna.
Pytanie 40
Na podstawie przedstawionego w tabeli standardu opisu pamięci PC-100 wskaż pamięć, która charakteryzuje się maksymalnym czasem dostępu wynoszącym 6 nanosekund oraz minimalnym opóźnieniem między sygnałami CAS i RAS równym 2 cyklom zegara?
Specyfikacja wzoru: PC 100-abc-def jednolitego sposobu oznaczania pamięci.
a
CL (ang. CAS Latency)
minimalna liczba cykli sygnału taktującego, liczona podczas operacji odczytu, od momentu uaktywnienia sygnału CAS, do momentu pojawienia się danych na wyjściu modułu DIMM (wartość CL wynosi zwykle 2 lub 3);
b
tRCD (ang. RAS to CAS Delay)
minimalne opóźnienie pomiędzy sygnałami RAS i CAS, wyrażone w cyklach zegara systemowego;
c
tRP (ang. RAS Precharge)
czas wyrażony w cyklach zegara taktującego, określający minimalną pauzę pomiędzy kolejnymi komendami, wykonywanymi przez pamięć;
d
tAC
Maksymalny czas dostępu (wyrażony w nanosekundach);
e
SPD Rev
specyfikacja komend SPD (parametr może nie występować w oznaczeniach);
f
Parametr zapasowy
ma wartość 0;
A. PC100-332-70
B. PC100-322-60Poprawna odpowiedź
C. PC100-323-70Twoja odpowiedź
D. PC100-333-60
Niepoprawna odpowiedź. Rozumienie oznaczeń pamięci takich jak PC100-323-70 czy PC100-332-70 jest kluczowe dla prawidłowej interpretacji ich specyfikacji technicznych. Oznaczenie to składa się z kilku istotnych parametrów, które określają wydajność pamięci w kontekście konkretnych operacji. W przypadku pamięci PC-100, liczby po oznaczeniu odzwierciedlają opóźnienia w cyklach zegara dla różnych operacji, takich jak CAS Latency (CL), RAS to CAS Delay (tRCD), RAS Precharge Time (tRP), a także maksymalny czas dostępu wyrażony w nanosekundach. Wybór niepoprawnej pamięci, takiej jak PC100-323-70, wynika najczęściej z niezrozumienia różnic między wartościami opóźnień i maksymalnym czasem dostępu. Na przykład, w oznaczeniu PC100-323-70, ostatnia liczba wskazuje na maksymalny czas dostępu równy 7 nanosekund, co nie spełnia kryterium 6 nanosekund podanego w pytaniu. Podobnie, w oznaczeniu PC100-332-70, chociaż czas dostępu również wynosi 7 nanosekund, to opóźnienie tRCD wynosi 3 cykle zegara, a nie 2. Zrozumienie tych parametrów jest niezbędne dla poprawnego działania systemów komputerowych, gdyż bezpośrednio wpływają one na szybkość i stabilność pamięci, a tym samym na ogólną wydajność komputera. Niezrozumienie lub pomylenie tych parametrów może prowadzić do wyboru nieoptymalnych komponentów, co skutkuje obniżoną wydajnością lub niestabilnością systemu.