Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 18 października 2026 04:12
Zakończenie: 18 października 2026 04:21
Egzamin zdany!
Wynik: 32/40 punktów (80,0%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Jako strzał oznaczono 9 odpowiedzi - trafionych: 4.
Z odpowiedzi deklarowanych jako pewne poprawnych było 28 z 31. Trafiony strzał to nie jest wiedza - te pytania warto powtórzyć w pierwszej kolejności.
Twój wynik na tle innych
Twój wynik jest lepszy niż 82% podejść do kwalifikacji INF.02.
Porównanie z 117434 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
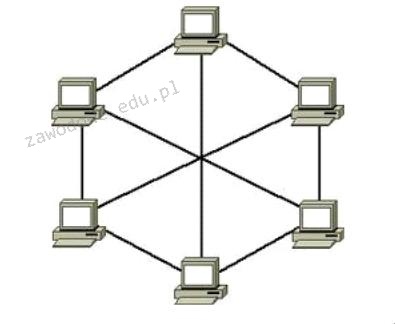
Poprawna odpowiedź. Topologia siatki, znana też jako pełna siatka, to takie rozwiązanie, gdzie każdy węzeł w sieci jest podłączony do reszty. Dzięki temu, nawet jak jedno połączenie padnie, zawsze są inne drogi, żeby przesłać dane. To naprawdę zmniejsza ryzyko przerwy w komunikacji, co jest mega ważne w krytycznych sytuacjach. W praktyce, ta topologia sprawdza się w dużych sieciach, jak te wojskowe czy w dużych centrach danych, gdzie liczy się niezawodność i szybkość przesyłu. Standardy jak IEEE 802.1 są często używane w takich sieciach, bo oferują mechanizmy redundancji i zarządzania ruchem. Oczywiście, to wszystko wiąże się z wyższymi kosztami na start i w utrzymaniu, ale moim zdaniem, korzyści, jakie daje siatka, są tego warte. Niezawodność i elastyczność to ogromne atuty, które sprawiają, że topologia siatki jest wybierana w wielu przypadkach.
Pytanie 2Strzał
Jak nazywa się protokół, który pozwala na ściąganie wiadomości e-mail z serwera?
A. POP3
Twoja odpowiedź
B. FTP
C. SMTP
D. DNS
Poprawna odpowiedź. Protokół POP3 (Post Office Protocol version 3) jest standardem komunikacyjnym, który umożliwia pobieranie wiadomości e-mail z serwera pocztowego na lokalny komputer użytkownika. Używając POP3, użytkownicy mogą pobierać swoje wiadomości, które następnie są przechowywane lokalnie, co sprawia, że dostęp do nich jest możliwy także bez połączenia z internetem. Protokół ten działa w trybie 'pobierania', co oznacza, że po ściągnięciu wiadomości z serwera, są one zazwyczaj usuwane z serwera, co zmniejsza jego obciążenie. Praktyczna aplikacja POP3 jest szczególnie przydatna w przypadku użytkowników, którzy korzystają z jednego urządzenia do przeglądania poczty i nie potrzebują synchronizacji wiadomości między różnymi urządzeniami. W kontekście branżowych standardów, POP3 jest często używany w połączeniu z protokołami zabezpieczeń, takimi jak SSL/TLS, aby zapewnić bezpieczeństwo przesyłanych danych. Zrozumienie działania POP3 i jego zastosowania jest kluczowe dla każdej osoby zajmującej się administracją systemów pocztowych lub dla użytkowników, którzy pragną efektywnie zarządzać swoją korespondencją.
Poprawna odpowiedź. Polecenie tree jest używane w systemach operacyjnych do wyświetlania struktury katalogów w formie drzewa. Prezentuje hierarchię plików i folderów, co jest przydatne do wizualizacji złożonych struktur. Przykładowo, administracja serwerami Linux często wykorzystuje tree do szybkiego przeglądu struktury katalogów aplikacji lub danych. W porównaniu do polecenia dir, które wyświetla tylko listę plików w bieżącym katalogu, tree oferuje bardziej kompleksowy widok obejmujący podkatalogi. To narzędzie jest zgodne z dobrymi praktykami w zarządzaniu plikami, ponieważ umożliwia szybkie identyfikowanie ścieżek dostępu, co jest kluczowe w systemach, gdzie struktura danych ma krytyczne znaczenie. Dodatkowo, użycie tree ułatwia zrozumienie organizacji plików w projektach programistycznych, co jest przydatne dla deweloperów w celu szybkiej nawigacji i odnajdywania odpowiednich zasobów. Tree można również zintegrować ze skryptami automatyzacji, aby dynamicznie tworzyć dokumentację struktury katalogów, co wspiera zarządzanie konfiguracjami i kontrolę wersji. Polecenie to jest więc niezwykle użyteczne w wielu aspektach profesjonalnej administracji systemami informatycznymi.
Pytanie 4
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 2 modułów, każdy po 16 GB.
Twoja odpowiedź
B. 1 modułu 32 GB.
C. 1 modułu 16 GB.
D. 2 modułów, każdy po 8 GB.
Poprawna odpowiedź. Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 5
W topologii gwiazdy każde urządzenie działające w sieci jest
A. spojone ze sobą przewodami, tworząc zamknięty pierścień.
B. skonfigurowane z dwoma sąsiadującymi komputerami
C. połączone z jedną magistralą.
D. podłączone do węzła sieci.
Twoja odpowiedź
Poprawna odpowiedź. Topologia gwiazdy to jeden z najpopularniejszych układów sieciowych, w którym wszystkie urządzenia (komputery, drukarki, itp.) są podłączone do centralnego węzła, którym najczęściej jest switch lub hub. Dzięki temu, w przypadku awarii jednego z urządzeń, pozostałe nadal mogą funkcjonować. Taka architektura ułatwia również zarządzanie siecią, ponieważ wszelkie operacje, takie jak dodawanie nowych urządzeń czy diagnozowanie problemów, można przeprowadzać w centralnym punkcie. Przykładem zastosowania topologii gwiazdy jest typowa sieć lokalna (LAN) w biurach, gdzie wiele komputerów łączy się z jednym centralnym przełącznikiem, co zapewnia wysoką wydajność oraz minimalizuje ryzyko kolizji danych. Topologia ta jest również zgodna z najlepszymi praktykami branżowymi, które zalecają użycie centralnych urządzeń do zarządzania ruchem w sieci, co zwiększa jej efektywność i bezpieczeństwo.
Pytanie 6
W systemie Windows, domyślne konto administratora po jego dezaktywowaniu oraz ponownym uruchomieniu komputera
A. pozwala na uruchomienie niektórych usług z tego konta
B. pozostaje dostępne po włączeniu systemu w trybie awaryjnym
Twoja odpowiedź
C. nie umożliwia zmiany hasła dostępu do konta
D. jest niedostępne, gdy system wstąpi w tryb awaryjny
Poprawna odpowiedź. Domyślne konto administratora w systemie Windows pozostaje dostępne w trybie awaryjnym, nawet gdy zostało wyłączone w normalnym trybie. Tryb awaryjny uruchamia system operacyjny z minimalnym zestawem sterowników i usług, co jest przydatne w sytuacjach, gdy występują problemy z systemem lub oprogramowaniem. W tym trybie konto administratora jest dostępne, co pozwala na przeprowadzanie niezbędnych działań naprawczych, takich jak zmiana ustawień systemowych czy przywracanie systemu. Przykładem praktycznego zastosowania tej funkcji jest sytuacja, gdy złośliwe oprogramowanie zablokowało dostęp do konta administratora. Użytkownik może uruchomić komputer w trybie awaryjnym, zalogować się na konto administratora i usunąć szkodliwe oprogramowanie. W branży IT zgodność z tym zachowaniem jest zgodna z najlepszymi praktykami w zakresie zarządzania kontami użytkowników i zabezpieczeń systemu operacyjnego, co podkreśla istotę dostępu do konta administracyjnego w krytycznych momentach.
Pytanie 7
Programem służącym do archiwizacji danych w systemie Linux jest
A. gzip
B. lzma
C. compress
D. tar
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź tar jest jak najbardziej trafiona. No bo właśnie tar to klasyczny program w systemach Linux i generalnie Unixowych, który służy do archiwizacji, czyli łączenia wielu plików i katalogów w jeden plik archiwum, zwykle z rozszerzeniem .tar. Co ważne, samo tar nie kompresuje danych – on tylko je „spakowuje” w jedną całość, żeby łatwiej było je przenosić albo kopiować. Często spotyka się kombinacje, gdzie najpierw tworzysz archiwum tar, a potem je kompresujesz narzędziem takim jak gzip czy bzip2, stąd popularne rozszerzenia .tar.gz albo .tar.bz2. W praktyce, gdy masz do zarchiwizowania katalog z projektami albo chcesz zrobić backup konfiguracji, polecenie tar -cvf backup.tar /etc świetnie się sprawdzi. Warto pamiętać, że tar umożliwia archiwizację z zachowaniem struktury katalogów, uprawnień i symlinków – co przy migracji systemów czy backupach jest kluczowe. Moim zdaniem znajomość tar to absolutna podstawa pracy z Linuksem, bo praktycznie każdy administrator czy programista szybciej czy później z niego skorzysta. Nawet w środowiskach produkcyjnych spotkasz automatyczne skrypty wykorzystujące tar do backupów całych systemów. Przy okazji polecam zerknąć do man tar – tam jest naprawdę sporo opcji, które potrafią się przydać, na przykład do przyrostowych backupów.
Pytanie z egzaminu CKE, czerwiec 2022 (arkusz E.12-SG-22.06).
Pytanie 8
Administrator sieci komputerowej pragnie zweryfikować na urządzeniu z systemem Windows, które połączenia są aktualnie ustanawiane oraz na jakich portach komputer prowadzi nasłuch. W tym celu powinien użyć polecenia
A. arp
B. ping
C. tracert
D. netstat
Twoja odpowiedź
Poprawna odpowiedź. Polecenie 'netstat' jest narzędziem diagnostycznym w systemie Windows, które umożliwia administratorom sieci komputerowych monitorowanie aktualnych połączeń sieciowych, otwartych portów oraz statystyk protokołów TCP/IP. Użycie tego polecenia pozwala na uzyskanie informacji o tym, które aplikacje nasłuchują na określonych portach oraz jakie połączenia są aktywne, co jest kluczowe w kontekście zarządzania bezpieczeństwem sieci. Na przykład, aby zobaczyć wszystkie aktywne połączenia TCP oraz porty, na których komputer nasłuchuje, można wykorzystać polecenie 'netstat -a'. W praktyce, administratorzy używają tego narzędzia do szybkiego identyfikowania nieautoryzowanych połączeń, co pozwala na wczesne wykrywanie potencjalnych zagrożeń. Ponadto, 'netstat' jest zgodne z najlepszymi praktykami w zakresie monitorowania sieci, co czyni je niezbędnym elementem zestawu narzędzi każdego specjalisty IT.
Pytanie 9
Program do diagnostyki komputera pokazał komunikat NIC ERROR. Co oznacza ten komunikat w kontekście uszkodzenia karty?
A. dźwiękowej
B. graficznej
C. wideo
D. sieciowej
Twoja odpowiedź
Poprawna odpowiedź. Komunikat NIC ERROR wskazuje na problem z kartą sieciową (Network Interface Card), co jest kluczowym elementem umożliwiającym komunikację komputera z innymi urządzeniami w sieci. Karta sieciowa odpowiada za przesyłanie danych pomiędzy komputerem a siecią lokalną lub Internetem. W przypadku awarii karty sieciowej, komputer może stracić zdolność do łączenia się z siecią, co jest niezwykle istotne w obecnych czasach, gdzie wiele operacji zależy od dostępu do Internetu. Diagnostyka w przypadku błędu NIC może obejmować sprawdzenie połączeń kablowych, zaktualizowanie sterowników, a także testowanie karty w innym porcie lub na innym komputerze. W praktyce warto również skorzystać z narzędzi do diagnostyki sieci, takich jak ping czy traceroute, aby zlokalizować źródło problemu. Znajomość oznaczeń błędów związanych z kartą sieciową jest niezbędna dla osób pracujących w IT, ponieważ pozwala na szybsze i skuteczniejsze diagnozowanie i rozwiązywanie problemów z łącznością sieciową.
Pytanie 10
Plik tekstowy wykonaj.txt w systemie Linux zawiera: echo -n "To jest tylko " echo "jedna linijka tekstu" Aby móc wykonać polecenia znajdujące się w pliku, należy
A. zmienić nazwę pliku na wykonaj.bat
B. zmienić nazwę pliku na wykonaj.exe
C. dodać uprawnienie +x
Poprawna odpowiedź
D. skompilować plik przy użyciu odpowiedniego kompilatora
Twoja odpowiedź
Niepoprawna odpowiedź. Słuchaj, zmiana nazwy pliku na .bat czy .exe nie jest najlepszym pomysłem, bo to pokazuje, że nie do końca rozumiesz różnice między systemami operacyjnymi i ich formatami plików. W Linuxie pliki .bat, to skrypty powłoki dla Windowsa, więc w Linuxie raczej nie zadziałają. A pliki .exe? To już w ogóle to typowe pliki wykonywalne w Windowsie, uruchomienie ich w Linuxie to już inna bajka i zazwyczaj wymaga dodatkowych programów, wiesz, jak Wine, ale to nie jest standard. Samo zmienienie rozszerzenia pliku nic nie da; system operacyjny i tak musi mieć odpowiednie uprawnienia do wykonania pliku i jego format musi być zgodny z wymaganiami. Żeby wszystko zrozumieć, trzeba ogarnąć różnice między systemami, bo inaczej można narobić sobie kłopotów przy pracy z różnymi plikami. A tak w ogóle, przed uruchomieniem jakiegokolwiek skryptu w danym systemie, zawsze lepiej upewnić się, że wszystko jest dobrze skonfigurowane i ma odpowiednie uprawnienia do wykonania.
Pytanie 11
Zestaw narzędzi do instalacji okablowania miedzianego typu "skrętka" w sieci komputerowej powinien obejmować:
A. ściągacz izolacji, zaciskarkę złączy modularnych, nóż monterski, miernik uniwersalny
B. komplet wkrętaków, narzędzie uderzeniowe, tester okablowania, lutownicę
C. narzędzie uderzeniowe, nóż monterski, spawarkę światłowodową, tester okablowania
D. zaciskarkę złączy modularnych, ściągacz izolacji, narzędzie uderzeniowe, tester okablowania
Twoja odpowiedź
Poprawna odpowiedź. Zestaw narzędzi do montażu okablowania miedzianego typu "skrętka" w sieci lokalnej powinien obowiązkowo zawierać zaciskarkę złączy modularnych, ściągacz izolacji, narzędzie uderzeniowe oraz tester okablowania. Zaciskarka służy do precyzyjnego zakładania złączy RJ-45 na końcach przewodów, co jest kluczowe dla prawidłowego działania sieci. Użycie ściągacza izolacji pozwala na bezpieczne usunięcie izolacji z przewodów bez ich uszkodzenia, co jest niezbędne przed ich zaciśnięciem. Narzędzie uderzeniowe jest używane do zakończenia przewodów w panelach krosowych lub gniazdkach, co jest częścią standardowego procesu instalacji. Tester okablowania umożliwia sprawdzenie poprawności połączeń, co zapewnia, że sieć działa zgodnie z wymaganiami technicznymi. Stosowanie tych narzędzi jest zgodne z najlepszymi praktykami branżowymi, co podkreśla ich znaczenie w każdym projekcie związanym z montażem sieci lokalnych. Na przykład, w przypadku sieci biurowej, prawidłowe zakończenie przewodów może zapobiec problemom z transmisją danych i zakłóceniami sygnału.
Pytanie 12
Jakie polecenie w systemie Windows powinno być użyte do sprawdzania aktywnych połączeń karty sieciowej w komputerze?
A. Ping
B. Telnet
C. Netstat
Twoja odpowiedź
D. Ipconfig
Poprawna odpowiedź. Polecenie Netstat jest kluczowym narzędziem w systemie Windows do monitorowania i diagnozowania aktywnych połączeń sieciowych. Umożliwia ono wyświetlenie informacji na temat wszystkich aktywnych połączeń TCP/IP oraz UDP, a także statystyk dotyczących interfejsów sieciowych. Przykładowo, używając polecenia 'netstat -an', użytkownik może szybko zobaczyć wszystkie aktywne połączenia oraz ich statusy, co jest niezwykle przydatne w zarządzaniu bezpieczeństwem sieci. Dla administratorów systemów i specjalistów IT, monitorowanie takich połączeń pozwala na identyfikację potencjalnych zagrożeń, jak nieautoryzowane połączenia, czy też analizy wydajności aplikacji sieciowych. Dobrą praktyką jest regularne korzystanie z tego narzędzia w celu weryfikacji stanu sieci oraz wprowadzenia ewentualnych działań naprawczych. Ponadto, zrozumienie wyników generowanych przez polecenie Netstat jest fundamentalne w kontekście zarządzania ruchem sieciowym oraz optymalizacji jego wydajności.
Pytanie 13
Jakie narzędzie jest używane do zakończenia skrętki wtykiem 8P8C?
A. spawarka światłowodowa
B. narzędzie uderzeniowe
C. zaciskarka do złączy typu RJ-45
Twoja odpowiedź
D. zaciskarka do złączy typu F
Poprawna odpowiedź. Zaciskarka do złączy typu RJ-45 jest narzędziem niezbędnym do prawidłowego zakończenia skrętki wtykiem 8P8C. Wtyki te są powszechnie stosowane w sieciach komputerowych i telekomunikacyjnych, a ich prawidłowe podłączenie jest kluczowe dla zapewnienia wysokiej jakości transmisji danych. Zaciskarka umożliwia precyzyjne osadzenie żył skrętki w złączu, co zapewnia stabilne połączenie i minimalizuje ryzyko zakłóceń. Podczas korzystania z zaciskarki ważne jest, aby przestrzegać standardów T568A lub T568B, co wpływa na sposób, w jaki żyły są podłączane do wtyku. Praktyka ta pozwala na zgodność z lokalnymi normami oraz usprawnia instalację w różnych środowiskach. Warto także pamiętać o odpowiednim przygotowaniu przewodów, co obejmuje ich obcięcie na odpowiednią długość i usunięcie izolacji, co jest kluczowe dla uzyskania solidnego połączenia. Wiele osób korzysta z zaciskarki w codziennej pracy, na przykład przy budowaniu lub modernizacji infrastruktury sieciowej, gdzie jakość połączeń ma fundamentalne znaczenie dla wydajności systemów komputerowych.
Pytanie 14Strzał
Aby zweryfikować integralność systemu plików w systemie Linux, które polecenie powinno zostać użyte?
A. mkfs
B. fstab
C. man
D. fsck
Twoja odpowiedź
Poprawna odpowiedź. Polecenie 'fsck' (file system check) jest kluczowym narzędziem w systemach Linux, służącym do sprawdzania i naprawy błędów w systemie plików. Użycie 'fsck' pozwala na wykrycie uszkodzeń, które mogą powstać na skutek nieprawidłowego zamknięcia systemu, błędów sprzętowych lub błędów w oprogramowaniu. Przykładowo, gdy system plików zostanie zamontowany w trybie tylko do odczytu, 'fsck' może być użyte do sprawdzenia integralności systemu plików, co jest kluczowe dla zachowania danych. Narzędzie to obsługuje różne typy systemów plików, takie jak ext4, xfs czy btrfs, co czyni je wszechstronnym narzędziem w zarządzaniu serwerami i stacjami roboczymi. Dobre praktyki wskazują, że regularne korzystanie z 'fsck' jako części procedur konserwacyjnych może znacząco podnieść stabilność i bezpieczeństwo danych przechowywanych w systemach plików. Należy pamiętać, aby przed uruchomieniem 'fsck' odmontować system plików, co zapobiegnie dalszym uszkodzeniom.
Pytanie 15Strzał
NIEWŁAŚCIWE podłączenie taśmy sygnałowej do napędu dyskietek skutkuje
A. błędami w zapisie na dyskietce
B. problemami z uruchomieniem maszyny
C. trwałym uszkodzeniem napędu
D. niemożnością pracy z napędem
Twoja odpowiedź
Poprawna odpowiedź. Jak to jest z tymi napędami dyskietek? No cóż, jeśli napęd nie działa, to najczęściej winą jest źle podłączona taśma sygnałowa. To bardzo ważne, żeby wszystkie kable były na swoim miejscu, bo to od nich zależy, czy napęd w ogóle będzie w stanie komunikować się z płytą główną. Jak coś jest źle podłączone, to komputer w ogóle tego napędu nie wykryje. Wiesz, to trochę jak w mechanice – każdy element musi być prawidłowo włożony, żeby wszystko działało. Mam na myśli, że jak podłączysz napęd do góry nogami, to się po prostu nie dogada z resztą. Technik musi też pamiętać o zasadach ESD, żeby sprzęt nie uległ uszkodzeniu przy podłączaniu. Ogólnie rzecz biorąc, dobrze podłączone urządzenia to podstawa w każdym technicznym miejscu, żeby sprzęt działał długo i bez problemów.
Pytanie 16Strzał
Jakim interfejsem można uzyskać transmisję danych o maksymalnej przepustowości 6 Gb/s?
A. USB 2.0
B. USB 3.0
C. SATA 3
Twoja odpowiedź
D. SATA 2
Poprawna odpowiedź. Interfejs SATA 3 (Serial ATA III) rzeczywiście umożliwia transmisję danych z maksymalną przepustowością wynoszącą 6 Gb/s. Jest to standard, który zapewnia znaczną poprawę wydajności w porównaniu do jego poprzednika, SATA 2, który obsługuje maksymalną przepustowość na poziomie 3 Gb/s. SATA 3 jest powszechnie używany w nowoczesnych dyskach twardych i dyskach SSD, co umożliwia szybsze przesyłanie danych i lepszą responsywność systemu. Praktyczne zastosowanie tego standardu można zaobserwować w komputerach osobistych, serwerach oraz systemach NAS, gdzie wymagania dotyczące przepustowości są szczególnie wysokie, zwłaszcza w kontekście obsługi dużych zbiorów danych oraz intensywnego korzystania z aplikacji wymagających szybkiego dostępu do pamięci masowej. Warto również zauważyć, że SATA 3 jest wstecznie kompatybilny z wcześniejszymi wersjami SATA, co oznacza, że można używać go z urządzeniami obsługującymi starsze standardy, co jest korzystne dla użytkowników, którzy chcą zaktualizować swoje systemy bez konieczności wymiany wszystkich komponentów.
Pytanie 17Strzał
Aby zamontować katalog udostępniony w sieci komputerowej w systemie Linux, należy wykorzystać komendę
A. mount
Poprawna odpowiedź
B. connect
C. join
Twoja odpowiedź
D. view
Niepoprawna odpowiedź. Wybór odpowiedzi, która nie odnosi się do polecenia 'mount', wskazuje na brak zrozumienia podstawowych mechanizmów zarządzania systemami plików w systemie Linux. Odpowiedzi, takie jak 'join', 'view', czy 'connect', sugerują różne operacje, które jednak nie mają bezpośredniego związku z montowaniem katalogów w sieci. Polecenie 'join' jest używane w kontekście łączenia plików tekstowych na podstawie wspólnych kluczy, co nie jest w żadnym wypadku związane z operacjami na systemach plików. Z kolei 'view' najczęściej odnosi się do wyświetlania danych, a nie do ich montowania, co jest kluczowe w kontekście dostępu do zdalnych zasobów. 'Connect' z kolei może być używane w kontekście nawiązywania połączenia z serwerami lub bazami danych, ale nie ma zastosowania w montowaniu systemów plików. Stąd wynikają typowe nieporozumienia, które mogą prowadzić do błędnych wyborów w kontekście zarządzania danymi w systemach Linux. Aby skutecznie zmapować katalogi sieciowe, użytkownicy muszą zrozumieć różnice pomiędzy operacjami na plikach a zarządzaniem systemami plików, a także znać odpowiednie narzędzia, takie jak 'mount', które są fundamentalne dla prawidłowego funkcjonowania systemu operacyjnego.
Pytanie 18
Zamiana koncentratorów na switch'e w sieci Ethernet doprowadzi do
A. powiększenia domeny rozgłoszeniowej
B. konieczności modyfikacji adresów IP
C. zmiany struktury sieci
D. redukcji liczby kolizji
Twoja odpowiedź
Poprawna odpowiedź. Wymiana koncentratorów na przełączniki w sieci Ethernet rzeczywiście prowadzi do zmniejszenia ilości kolizji. Koncentratory (huby) działają na poziomie fizycznym modelu OSI i po prostu transmitują dane do wszystkich portów, co powoduje, że urządzenia w sieci mogą jednocześnie nadawać dane, co skutkuje kolizjami. Przełączniki (switches) operują na poziomie drugiego poziomu OSI, czyli warstwie łącza danych, i inteligentnie zarządzają ruchem, kierując ramki tylko do docelowego portu. Dzięki temu, gdy jedno urządzenie nadaje, inne mogą odbierać, co eliminuje kolizje. Praktycznie oznacza to, że sieci oparte na przełącznikach mogą obsługiwać wyższe prędkości przesyłania danych oraz większą liczbę urządzeń, co jest kluczowe w nowoczesnych środowiskach pracy, gdzie wymagana jest wysoka wydajność przesyłu danych. Warto również wspomnieć o standardzie IEEE 802.3, który określa zasady działania sieci Ethernet i wprowadza różne techniki, jak pełnodupleksowy tryb pracy, który dodatkowo minimalizuje kolizje.
Pytanie 19Strzał
Układy sekwencyjne stworzone z grupy przerzutników, zazwyczaj synchronicznych typu D, wykorzystywane do magazynowania danych, to
A. kodery
B. bramki
C. dekodery
Twoja odpowiedź
D. rejestry
Poprawna odpowiedź
Niepoprawna odpowiedź. Bramki logiczne, kodery i dekodery są podstawowymi elementami cyfrowych układów logicznych, jednak nie są odpowiednie do przechowywania danych jak rejestry. Bramki, na przykład, to podstawowe elementy, które realizują funkcje logiczne, takie jak AND, OR, NOT, ale same w sobie nie mają zdolności do pamiętania stanu. Ich zadaniem jest jedynie przetwarzanie sygnałów wejściowych i generowanie sygnałów wyjściowych w czasie rzeczywistym. W odniesieniu do kodów, kodery są używane do konwertowania sygnałów wejściowych na bardziej skompaktowane reprezentacje binarne, co jest przydatne w procesach kompresji czy komunikacji, ale nie są one w stanie przechowywać danych na dłużej. Z kolei dekodery wykonują odwrotną operację, przekształcając sygnały binarne z powrotem na formę łatwiejszą do interpretacji, ale również nie służą do przechowywania danych. W praktyce, pomylenie tych elementów z rejestrami może prowadzić do błędnych wniosków o ich funkcjonalności. Kluczowe w zrozumieniu tej różnicy jest dostrzeganie, że rejestry operują w kontekście czasu i synchronizacji, co jest niezbędne do efektywnego zarządzania danymi w układach cyfrowych. Zrozumienie tych podstawowych różnic jest niezbędne do prawidłowego projektowania oraz analizy systemów cyfrowych.
Pytanie 20
Jak określana jest transmisja w obie strony w sieci Ethernet?
A. Duosimplex
B. Simplex
C. Half duplex
D. Full duplex
Twoja odpowiedź
Poprawna odpowiedź. Transmisja dwukierunkowa w sieci Ethernet nazywana jest full duplex. Oznacza to, że urządzenia mogą jednocześnie wysyłać i odbierać dane, co znacząco zwiększa efektywność komunikacji w sieci. W przypadku pełnego dupleksu, zastosowanie technologii takich jak przełączniki Ethernet pozwala na jednoczesne przesyłanie informacji w obydwu kierunkach, co jest szczególnie istotne w aplikacjach wymagających dużej przepustowości, takich jak strumieniowanie wideo, rozmowy VoIP czy gry online. W praktyce pełny dupleks jest standardem w nowoczesnych sieciach komputerowych, wspieranym przez protokoły IEEE 802.3, co zapewnia lepsze wykorzystanie dostępnych zasobów sieciowych oraz minimalizację opóźnień.
Pytanie 21
Aby podłączyć 6 komputerów do sieci przy użyciu światłowodu, potrzebny jest kabel z co najmniej taką ilością włókien:
A. 12
Twoja odpowiedź
B. 24
C. 3
D. 6
Poprawna odpowiedź. Aby podłączyć 6 komputerów za pomocą światłowodu, konieczne jest posiadanie kabla z co najmniej 12 włóknami. Każdy komputer wymaga jednego włókna na transmisję i jednego na odbiór, co daje łącznie 12 włókien, by umożliwić pełne duplexowe połączenie. W praktyce, w przypadku większych instalacji, często stosuje się więcej włókien, aby zapewnić przyszłą rozbudowę lub dodatkowe połączenia. Standardy branżowe, takie jak IEEE 802.3, sugerują, aby w projektach sieciowych uwzględniać zapasowe włókna na wypadek awarii lub konieczności rozbudowy. Użycie włókien wielomodowych lub jednomodowych również ma znaczenie, w zależności od odległości, jaką sygnał musi pokonać. Na przykład, w przypadku dużych odległości, zastosowanie włókien jednomodowych jest bardziej opłacalne z uwagi na mniejsze straty sygnału. Takie praktyki zwiększają niezawodność i elastyczność sieci, co jest kluczowe w nowoczesnych środowiskach pracy.
Pytanie 22Strzał
Każdy następny router IP na ścieżce pakietu
A. zmniejsza wartość TTL przekazywanego pakietu o jeden
Poprawna odpowiedź
B. obniża wartość TTL przesyłanego pakietu o dwa
C. zwiększa wartość TTL przesyłanego pakietu o jeden
Twoja odpowiedź
D. podnosi wartość TTL przesyłanego pakietu o dwa
Niepoprawna odpowiedź. Wszystkie nieprawidłowe odpowiedzi opierają się na błędnych założeniach dotyczących działania pola TTL w protokole IP. Pierwsza z błędnych koncepcji sugeruje, że router zwiększa wartość TTL o dwa, co jest niezgodne z definicją TTL i jego funkcji w zarządzaniu pakietami. TTL ma na celu ograniczenie czasu życia pakietu, a zwiększanie jego wartości mogłoby prowadzić do niepożądanych skutków, takich jak niekontrolowane krążenie pakietów w sieci. W kontekście drugiej odpowiedzi, zwiększanie TTL o jeden również nie jest zgodne z praktyką. Routery są zaprogramowane do zmniejszania wartości TTL, co jest fundamentalnym elementem ich działania i zapewnia stabilność sieci. Zmniejszanie TTL o dwa, jak sugeruje kolejna błędna odpowiedź, jest także nieprawidłowe, ponieważ zbyt szybkie zmniejszanie wartości TTL mogłoby prowadzić do zbyt wczesnego odrzucania pakietów, co w efekcie wpłynęłoby na jakość komunikacji. W rezultacie, kluczowym błędem w myśleniu jest niezrozumienie roli TTL jako mechanizmu kontrolnego, który ma na celu zapobieganie niepożądanym sytuacjom w sieci, a nie jego zwiększanie lub zbyt agresywne zmniejszanie.
Pytanie 23
Plik ma przypisane uprawnienia: rwxr-xr--. Jakie uprawnienia będzie miał plik po zastosowaniu polecenia chmod 745?
A. rwx--xr-x
B. rwxr-xr-x
C. r-xrwxr--
D. rwxr--r-x
Twoja odpowiedź
Poprawna odpowiedź. Poprawna odpowiedź to 'rwxr--r-x'. Uprawnienia pliku przed wykonaniem polecenia chmod 745 to 'rwxr-xr--', co oznacza, że właściciel pliku ma pełne uprawnienia do odczytu, zapisu i wykonywania (rwx), grupa ma prawo do odczytu i wykonywania (r-x), a inni użytkownicy mają prawo tylko do odczytu (r--). Kiedy wykonujemy polecenie chmod 745, zmieniamy te uprawnienia na 'rwxr--r-x'. W tym przypadku, '7' dla właściciela oznacza uprawnienia rwx, '4' dla grupy oznacza r--, a '5' dla innych oznacza r-x. Przykładem praktycznym zastosowania zmiany tych uprawnień może być sytuacja, w której chcemy, aby grupa nie miała możliwości edytowania pliku, ale wszyscy inni użytkownicy mogli go wykonywać. Właściwe zarządzanie uprawnieniami jest kluczowe dla bezpieczeństwa systemów UNIX i Linux, ponieważ pozwala to precyzyjnie kontrolować dostęp do zasobów i zabezpieczać wrażliwe dane. Dobre praktyki sugerują stosowanie minimalnych uprawnień, które są potrzebne do realizacji konkretnych zadań.
Pytanie 24
Aby zredukować kluczowe zagrożenia związane z bezpieczeństwem podczas pracy na komputerze podłączonym do sieci Internet, należy przede wszystkim
A. odsunąć komputer od źródła ciepła, nie przygniatać przewodów zasilających zarówno komputera, jak i urządzeń peryferyjnych
B. wyczyścić wnętrze jednostki centralnej, unikać jedzenia i picia przy komputerze oraz nie udostępniać swojego hasła innym osobom
C. sprawdzić temperaturę komponentów, podłączyć komputer do zasilacza UPS oraz unikać odwiedzania podejrzanych stron internetowych
D. zainstalować oprogramowanie antywirusowe, zaktualizować bazy wirusów, aktywować zaporę sieciową oraz przeprowadzić aktualizację systemu
Twoja odpowiedź
Poprawna odpowiedź. Instalacja programu antywirusowego oraz aktualizacja baz wirusów to fundamentalne kroki w zapewnieniu bezpieczeństwa komputerów podłączonych do Internetu. Program antywirusowy chroni system przed złośliwym oprogramowaniem, które może nie tylko uszkodzić dane, ale także przejąć kontrolę nad urządzeniem. Regularne aktualizacje baz wirusów są kluczowe, ponieważ nowe zagrożenia pojawiają się każdego dnia, a skuteczność oprogramowania zabezpieczającego polega na jego zdolności do rozpoznawania najnowszych wirusów. Włączenie firewalla dodaje warstwę ochrony, monitorując ruch sieciowy i blokując potencjalnie niebezpieczne połączenia. Dodatkowo, regularne aktualizacje systemu operacyjnego są niezbędne, ponieważ producent wydaje poprawki bezpieczeństwa, które eliminują znane luki mogące być wykorzystane przez cyberprzestępców. Stosowanie tych praktyk jest zgodne z rekomendacjami organizacji zajmujących się bezpieczeństwem informacji, takich jak NIST i ISO, które podkreślają znaczenie wielowarstwowej ochrony w ochronie systemów informatycznych.
Pytanie 25
Na dysku obok systemu Windows zainstalowano system Linux Ubuntu. W celu ustawienia kolejności uruchamiania systemów operacyjnych, konieczna jest modyfikacja zawartości
A. /etc/inittab
B. boot.ini
C. bcdedit
D. /etc/grub.d
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź z katalogiem /etc/grub.d jest jak najbardziej na miejscu. To właśnie tam znajdziesz skrypty, które GRUB, czyli nasz system do bootowania, wykorzystuje do uruchamiania systemów operacyjnych w Linuxie. GRUB daje nam możliwość ustawienia, które systemy mają się uruchamiać najpierw, a także wybór konkretnego systemu na starcie. Jak chcesz zmienić kolejność bootowania, to musisz edytować pliki w tym katalogu albo sam plik grub.cfg, który powstaje na podstawie tych skryptów. Zawsze warto przed jakimikolwiek zmianami zrobić backup, żeby w razie czego mieć co przywrócić, jeśli coś pójdzie nie tak. No i pamiętaj, że po zmianach w plikach konfiguracyjnych trzeba uruchomić 'update-grub', żeby wszystkie zmiany zadziałały. Moim zdaniem, znajomość GRUBa i katalogu /etc/grub.d jest naprawdę ważna, jeśli chcesz dobrze zarządzać systemem Linux i jego różnymi wersjami.
Pytanie 26
Podczas uruchamiania komputera ukazuje się komunikat "CMOS checksum error press F1 to continue press DEL to setup". Naciśnięcie klawisza DEL skutkuje
A. wejściem do BIOS-u komputera
Twoja odpowiedź
B. usunięciem pliku setup
C. przeszukiwaniem zawartości pamięci CMOS
D. przejściem do ustawień systemu Windows
Poprawna odpowiedź. Jak wybierzesz opcję do BIOS-u, klikasz DEL, to dostajesz dostęp do takich podstawowych ustawień sprzętu. BIOS, czyli Basic Input/Output System, jest odpowiedzialny za to, żeby komputer się uruchomił i wszystko zaczęło działać. Jeśli zobaczysz komunikat o błędzie, na przykład "CMOS checksum error", to znaczy, że coś poszło nie tak z pamięcią CMOS, która trzyma wszystkie ustawienia BIOS-u, jak data czy godzina. Możesz tam ustawić datę, godzinę i inne ważne rzeczy, na przykład kolejność rozruchu. Jak komputer nie widzi twojego dysku twardego, to właśnie w BIOS-ie można to naprawić, zmieniając pewne ustawienia. Znajomość BIOS-u jest mega ważna, bo dzięki temu możesz lepiej zarządzać swoim sprzętem i rozwiązywać różne problemy. Pamiętaj też, że sposób dostępu do BIOS-u może się różnić, zależnie od producenta płyty głównej, a informacje na ten temat znajdziesz w dokumentacji.
Pytanie 27
Narzędzie przedstawione do nadzorowania sieci LAN to
C:\Users\egzamin>nmap localhost
Starting Nmap 7.80 ( https://nmap.org ) at 2019-11-26 20:23 ?rodkowoeuropejski czas stand.
Nmap scan report for localhost (127.0.0.1)
Host is up (0.00s latency).
Other addresses for localhost (not scanned): ::1
Not shown: 988 closed ports
PORT      STATE SERVICE
135/tcp   open  msrpc
445/tcp   open  microsoft-ds
1025/tcp  open  NFS-or-IIS
1026/tcp  open  LSA-or-nterm
1027/tcp  open  IIS
1029/tcp  open  ms-lsa
1030/tcp  open  iad1
1031/tcp  open  iad2
1044/tcp  open  dcutility
1234/tcp  open  hotline
2869/tcp  open  icslap
16992/tcp open  amt-soap-http

Nmap done: 1 IP address (1 host up) scanned in 0.94 seconds
A. skaner portów
Twoja odpowiedź
B. konfigurator sieci
C. zapora sieciowa
D. konfigurator IP
Poprawna odpowiedź. Skaner portów, taki jak Nmap przedstawiony na obrazku, jest narzędziem służącym do monitorowania sieci LAN poprzez identyfikację otwartych portów na hostach. Pozwala to administratorom sieci na wykrywanie potencjalnych luk bezpieczeństwa oraz nieautoryzowanych usług działających w sieci. Nmap, jako jeden z najbardziej popularnych skanerów portów, umożliwia przeprowadzanie audytów bezpieczeństwa, pomagając w ocenie bezpieczeństwa systemów poprzez identyfikację otwartych portów i wersji działających usług. Wykorzystując techniki skanowania, takie jak TCP SYN, TCP Connect czy skanowanie UDP, Nmap jest w stanie precyzyjnie określić stan portów oraz dostępność usług. W praktyce, regularne skanowanie sieci za pomocą takich narzędzi jest uważane za dobrą praktykę, pomagając w utrzymaniu bezpieczeństwa i stabilności infrastruktury sieciowej. Stosowanie skanerów portów powinno być częścią kompleksowego podejścia do bezpieczeństwa, obejmującego również zarządzanie aktualizacjami oprogramowania, konfigurację zapór ogniowych oraz systemy wykrywania intruzów. Dzięki skanowaniu portów można również zidentyfikować nieprawidłowo skonfigurowane maszyny lub urządzenia, które mogą stanowić zagrożenie dla całej sieci. Wszystkie te elementy pomagają w budowie odpornej i bezpiecznej infrastruktury IT, zgodnie z najlepszymi praktykami w branży.
Pytanie 28
Narzędzie służące do oceny wydajności systemu komputerowego to
A. benchmark
Twoja odpowiedź
B. checkdisk
C. sniffer
D. exploit
Poprawna odpowiedź. Odpowiedź 'benchmark' jest poprawna, ponieważ odnosi się do narzędzi i procedur służących do oceny wydajności sprzętu komputerowego. Benchmarking jest kluczowym procesem, który pozwala na porównanie różnych systemów, komponentów lub konfiguracji pod kątem ich wydajności. Umożliwia to użytkownikom oraz specjalistom IT zrozumienie, jak dobrze ich sprzęt radzi sobie w różnych scenariuszach obciążeniowych. Przykładami zastosowania benchmarków mogą być testy wydajności procesora, karty graficznej lub dysku twardego, które dostarczają cennych informacji o ich możliwościach. W branży IT standardy takie jak SPEC, PassMark czy 3DMark dostarczają ustandaryzowanych metod testowych pozwalających na dokładne porównanie wyników. Używanie benchmarków jest powszechną praktyką w ocenie nowego sprzętu przed zakupem oraz w analizie aktualnych konfiguracji w celu wykrycia ewentualnych wąskich gardeł. Dzięki benchmarkom możliwe jest również monitorowanie postępu w wydajności sprzętowej na przestrzeni czasu oraz dostosowywanie strategii inwestycyjnych w IT.
Pytanie 29
W systemie operacyjnym Linux, aby sprawdzić ilość dostępnego miejsca na dyskach, można użyć polecenia
A. fstab
B. du
C. mkfs
D. df
Twoja odpowiedź
Poprawna odpowiedź. Polecenie 'df' w systemie operacyjnym Linux służy do raportowania ilości dostępnego miejsca na zamontowanych systemach plików. Przy jego użyciu można uzyskać informacje o całkowitej pojemności dysków, zajętym miejscu oraz wolnym miejscu, co jest niezwykle przydatne podczas zarządzania przestrzenią dyskową. Przykładowo, wpisując polecenie 'df -h', uzyskujemy czytelny wynik, w którym rozmiary są przedstawiane w formatach łatwych do zrozumienia (np. GB, MB). Jest to kluczowe dla administratorów systemów, którzy muszą monitorować użycie przestrzeni dyskowej, aby zapobiegać problemom z brakiem miejsca, co mogłoby wpłynąć na wydajność systemu. W praktyce, regularne sprawdzanie wolnego miejsca za pomocą 'df' może pomóc w planowaniu aktualizacji systemu, konserwacji lub rozbudowy infrastruktury IT. Przy użyciu opcji 'df -i' można również uzyskać informacje o wykorzystaniu inode'ów, co jest istotne w przypadku systemów plików z dużą liczbą małych plików. Zgodność z tymi praktykami jest kluczowa dla efektywnego zarządzania zasobami w środowisku Linux.
Pytanie 30Strzał
Która para: protokół – warstwa, w której funkcjonuje protokół, jest prawidłowo zestawiona według modelu TCP/IP?
A. RIP – warstwa internetu
Poprawna odpowiedź
B. DHCP – warstwa dostępu do sieci
C. ICMP – warstwa aplikacji
Twoja odpowiedź
D. RARP – warstwa transportowa
Niepoprawna odpowiedź. Pierwsza z niepoprawnych odpowiedzi wskazuje, że RARP (Reverse Address Resolution Protocol) działa na warstwie transportowej. Jest to błędne założenie, ponieważ RARP jest używany do tłumaczenia adresów IP na adresy MAC w sieciach lokalnych, a jego właściwą warstwą jest warstwa dostępu do sieci, nie transportowa. Warstwa transportowa, obejmująca protokoły takie jak TCP i UDP, zajmuje się segmentacją danych oraz zarządzaniem połączeniami i niezawodnością, co jest zupełnie inną funkcjonalnością. Z kolei DHCP (Dynamic Host Configuration Protocol) jest protokołem służącym do dynamicznego przydzielania adresów IP, ale jego właściwą warstwą jest warstwa aplikacji, a nie warstwa dostępu do sieci. W praktyce, DHCP działa na warstwie aplikacji, ponieważ operuje na wyższych poziomach modelu TCP/IP, zapewniając konfigurację urządzeń w sieci z odpowiednimi parametrami. ICMP (Internet Control Message Protocol) pełni funkcję diagnostyczną i zarządza komunikacją błędami w warstwie internetu. Przykładowo, polecenie 'ping' wykorzystuje ICMP do sprawdzania dostępności hostów w sieci. Wreszcie, RIP, który działa na warstwie internetu, został omyłkowo przypisany do warstwy aplikacji. Warto zwrócić uwagę, że zrozumienie hierarchii warstw w modelu TCP/IP oraz prawidłowego przyporządkowania protokołów do tych warstw jest kluczowe dla efektywnego zarządzania siecią oraz rozwiązywania problemów. Często nieporozumienia w tej kwestii prowadzą do błędów podczas projektowania i konfiguracji sieci, co może skutkować przeciążeniem, nieefektywnym trasowaniem, a w konsekwencji także przerwami w łączności.
Pytanie 31
Oprogramowanie, które jest dodatkiem do systemu Windows i ma na celu ochronę przed oprogramowaniem szpiegującym oraz innymi niechcianymi elementami, to
A. Windows Defender
Twoja odpowiedź
B. Windows Embedded
C. Windows Azure
D. Windows Home Server
Poprawna odpowiedź. Windows Defender jest wbudowanym programem zabezpieczającym w systemie Windows, który odgrywa kluczową rolę w ochronie komputerów przed oprogramowaniem szpiegującym oraz innymi zagrożeniami, takimi jak wirusy czy trojany. Jego zadaniem jest monitorowanie systemu w czasie rzeczywistym oraz skanowanie plików i aplikacji w poszukiwaniu potencjalnych zagrożeń. Windows Defender stosuje zaawansowane mechanizmy heurystyczne, co oznacza, że może identyfikować nowe, wcześniej nieznane zagrożenia poprzez analizę ich zachowania. Przykładowo, jeśli program próbuje uzyskać dostęp do poufnych danych bez odpowiednich uprawnień, Defender może zablokować jego działanie. Warto również wspomnieć, że Windows Defender regularnie aktualizuje swoją bazę sygnatur, co pozwala na skuteczną obronę przed najnowszymi zagrożeniami. Standardy branżowe, takie jak NIST SP 800-53, zalecają stosowanie rozwiązań zabezpieczających, które zapewniają ciągłą ochronę i aktualizację, co dokładnie spełnia Windows Defender, czyniąc go odpowiednim narzędziem do zabezpieczenia systemów operacyjnych Windows.
Pytanie 32
Zidentyfikowanie głównego rekordu rozruchowego, który uruchamia system z aktywnej partycji, jest możliwe dzięki
A. GUID Partition Table
Twoja odpowiedź
B. BootstrapLoader
Poprawna odpowiedź
C. POST
D. CDDL
Niepoprawna odpowiedź. Odpowiedzi takie jak POST, CDDL i GUID Partition Table nie mają bezpośredniego związku z funkcją bootloadera, co prowadzi do nieporozumień na temat procesów uruchamiania systemu. POST, czyli Power-On Self Test, to procedura diagnostyczna, która ma miejsce tuż po włączeniu komputera, mająca na celu sprawdzenie podstawowych komponentów sprzętowych, takich jak pamięć RAM, procesor czy karty rozszerzeń. Choć POST jest istotny w fazie rozruchu, jego zadaniem nie jest wczytywanie systemu operacyjnego, ale raczej przygotowanie sprzętu do dalszego działania. CDDL (Common Development and Distribution License) to licencja open source, która reguluje zasady korzystania z oprogramowania, ale nie jest w ogóle związana z procesem uruchamiania systemu. Z kolei GUID Partition Table (GPT) jest nowoczesnym schematem partycjonowania dysków, który pozwala na tworzenie wielu partycji oraz obsługuje dyski o pojemności większej niż 2 TB. GPT jest używane w kontekście zarządzania danymi na dysku, ale nie jest odpowiedzialne za sam proces rozruchu systemu. Błędne zrozumienie ról tych komponentów może prowadzić do niewłaściwych wniosków o tym, jak działa proces uruchamiania komputera. Kluczowe jest zrozumienie, że to bootloader jest odpowiedzialny za załadowanie systemu operacyjnego z aktywnej partycji, a nie elementy takie jak POST, CDDL czy GPT.
Pytanie 33
Skrót MAN odnosi się do rodzaju sieci
A. kampusowej
B. miejskiej
Twoja odpowiedź
C. rozległej
D. lokalnej
Poprawna odpowiedź. Skrót MAN (Metropolitan Area Network) odnosi się do sieci miejskiej, która łączy różne lokalizacje w obrębie miasta lub aglomeracji. Celem takiej sieci jest umożliwienie szybkiej komunikacji i wymiany danych pomiędzy różnymi instytucjami, biurami czy uczelniami w danej okolicy. MAN jest większa niż lokalna sieć komputerowa (LAN), ale mniejsza niż sieć rozległa (WAN). Typowe zastosowania MAN obejmują sieci dla uczelni wyższych, które łączą różne budynki w kampusie, ale także sieci miejskie, które mogą integrować usługi publiczne, takie jak władze lokalne czy publiczne biblioteki. W kontekście standardów, takie sieci często korzystają z technologii Ethernet oraz protokołów takich jak MPLS, co zapewnia efektywne zarządzanie ruchem danych. Zastosowanie MAN jest istotne dla zapewnienia wysokiej przepustowości i niskich opóźnień w komunikacji danych w obrębie miejskich aglomeracji.
Pytanie 34
Standard zwany IEEE 802.11, używany w lokalnych sieciach komputerowych, określa typ sieci:
A. Fiber Optic FDDI
B. Ethernet
C. Wireless LAN
Twoja odpowiedź
D. Token Ring
Poprawna odpowiedź. Odpowiedź 'Wireless LAN' jest poprawna, ponieważ standard IEEE 802.11 definiuje technologię bezprzewodowych lokalnych sieci komputerowych, umożliwiając komunikację między urządzeniami bez użycia kabli. Technologia ta opiera się na falach radiowych, co pozwala na elastyczność w rozmieszczaniu urządzeń oraz na łatwe podłączanie nowych klientów do sieci. Standard IEEE 802.11 obejmuje różne warianty, takie jak 802.11a, 802.11b, 802.11g, 802.11n oraz 802.11ac, każdy z nich dostosowując się do różnorodnych potrzeb w zakresie prędkości przesyłu danych oraz zasięgu. Przykładem zastosowania technologii 802.11 są hotspoty w kawiarniach, biurach oraz domach, które umożliwiają użytkownikom dostęp do internetu bez konieczności stosowania okablowania. Ponadto, rozwoju tej technologii sprzyja rosnące zapotrzebowanie na mobilność oraz zwiększoną liczbę urządzeń mobilnych, co czyni standard 802.11 kluczowym elementem w architekturze nowoczesnych sieci komputerowych.
Pytanie 35Strzał
Jaką długość w bitach ma adres logiczny IPv6?
A. 128
Poprawna odpowiedź
B. 16
C. 32
D. 64
Twoja odpowiedź
Niepoprawna odpowiedź. Odpowiedzi, które wskazują na 16, 32 lub 64 bity jako długość adresu logicznego IPv6, opierają się na błędnych założeniach dotyczących architektury protokołów internetowych. 16 bitów odnosi się do bardzo ograniczonej liczby adresów, która byłaby niewystarczająca w kontekście współczesnych potrzeb internetowych, zwłaszcza z uwagi na rozwój technologii takich jak IoT. 32 bity, jak w IPv4, również nie odpowiadają wymaganiom dzisiejszego internetu, gdzie liczba urządzeń znacznie przekracza liczbę dostępnych adresów IPv4. Wprowadzenie IPv6, które ma 128 bitów, zostało zaprojektowane tak, aby rozwiązać problem wyczerpywania się adresów. 64 bity, mimo że mogą sugerować większą przestrzeń adresową, nie są odpowiednie w kontekście IPv6. Typowym błędem myślowym jest mylenie długości adresu z innymi parametrami, takimi jak długość segmentu adresu w protokole TCP/IP. W praktyce, zrozumienie struktury adresowania IPv6 jest kluczowe dla inżynierów sieciowych, aby prawidłowo projektować architektury sieciowe oraz implementować usługi w sieciach opartych na nowych standardach.
Pytanie 36
Jaką partycją w systemie Linux jest magazyn tymczasowych danych, gdy pamięć RAM jest niedostępna?
A. sys
B. tmp
C. var
D. swap
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź 'swap' jest poprawna, ponieważ partycja swap w systemie Linux pełni rolę rozszerzenia pamięci RAM. Gdy system operacyjny nie ma wystarczającej ilości pamięci RAM do przechowywania danych, przenosi nieużywane lub mniej krytyczne dane do przestrzeni swap na dysku twardym. To pozwala na bardziej efektywne zarządzanie pamięcią, zapewniając, że aplikacje mogą nadal działać płynnie, nawet w przypadku dużego obciążenia. Przykładem zastosowania partycji swap może być sytuacja, gdy uruchamiamy aplikacje wymagające dużej ilości pamięci, takie jak obróbka grafiki czy operacje na dużych zestawach danych. W takich przypadkach swap może zapobiec awariom systemu z powodu braku pamięci. Dobrą praktyką jest konfigurowanie partycji swap w odpowiedniej wielkości, zależnie od ilości zainstalowanej pamięci RAM i specyfikacji użytkowania systemu. Rekomendowanymi standardami są ustalenia, że swap powinien wynosić od 1 do 2 razy więcej niż pamięć RAM, zwłaszcza w zastosowaniach serwerowych. Warto również pamiętać, że swap jest znacznie wolniejsza od pamięci RAM, dlatego należy starać się utrzymywać ilość danych w swapie na jak najniższym poziomie, wykorzystując odpowiednie techniki optymalizacji pamięci.
Pytanie 37
Prawo majątkowe twórcy dotyczące oprogramowania komputerowego
A. nie jest ograniczone czasowo
B. nie jest prawem, które można zbyć
C. można je przekazać innej osobie
Twoja odpowiedź
D. obowiązuje przez 25 lat od daty pierwszej publikacji
Poprawna odpowiedź. Autorskie prawo majątkowe do programu komputerowego rzeczywiście można przenosić na inną osobę. Oznacza to, że twórca oprogramowania ma prawo do sprzedaży, licencjonowania czy innego przekazywania swoich praw majątkowych. W praktyce oznacza to, że jeśli programista stworzy oprogramowanie, może zawrzeć umowę z firmą technologiczną, która zechce wykorzystać jego program. W takim przypadku prawa majątkowe są przenoszone na nowego właściciela, co może obejmować zarówno pełne prawo do użytkowania, jak i prawo do dystrybucji. Warto zaznaczyć, że przeniesienie praw powinno być dokładnie określone w umowie, aby uniknąć przyszłych konfliktów dotyczących użytkowania oprogramowania. W Polsce kwestie te regulowane są przez Ustawę o prawie autorskim i prawach pokrewnych, która w jasny sposób definiuje zasady dotyczące przenoszenia praw. Dobrą praktyką jest konsultowanie się z prawnikiem specjalizującym się w prawie autorskim przy tworzeniu umów licencyjnych.
Pytanie 38
Gniazdo w sieciach komputerowych, które jednoznacznie identyfikuje dany proces na urządzeniu, stanowi kombinację
A. adresu IP i numeru sekwencyjnego danych
B. adresu fizycznego i adresu IP
C. adresu fizycznego i numeru portu
Twoja odpowiedź
D. adresu IP i numeru portu
Poprawna odpowiedź
Niepoprawna odpowiedź. Widzę, że wybrałeś jedną z błędnych odpowiedzi, co pokazuje, że możesz mieć pewne wątpliwości co do tego, jak działają sieci komputerowe. Na przykład, połączenie 'adresu fizycznego i adresu IP' nie jest tym, co potrzebujemy, bo adres fizyczny (adres MAC) to coś, co działa na innym poziomie niż aplikacje. Te dwa pojęcia są mylone, bo to, co identyfikuje urządzenie, to nie to samo, co identyfikuje procesy. Z kolei odpowiedź 'adres fizyczny i numer portu' też jest nietrafiona, bo porty są częścią warstwy transportowej, a adres MAC pozostaje na pierwszym poziomie. I jeszcze 'adres IP i numer sekwencyjny danych' - to kompletnie inna bajka, bo numery sekwencyjne odnoszą się do przesyłania danych, a nie do identyfikowania aplikacji. Takie pomyłki mogą powodować sporo problemów, szczególnie przy konfiguracji sieci. Warto skupić się na tym, jak adres IP i numery portów współpracują ze sobą, bo to klucz do efektywnej komunikacji w złożonych systemach.
Pytanie 39
Jakiej klasy należy adres IP 130.140.0.0?
A. Należy do klasy B
Twoja odpowiedź
B. Należy do klasy C
C. Należy do klasy A
D. Należy do klasy D
Poprawna odpowiedź. Adres 130.140.0.0 należy do klasy B, ponieważ jego pierwszy oktet (130) mieści się w zakresie od 128 do 191, co jest charakterystyczne dla tej klasy. Klasa B jest zazwyczaj wykorzystywana w większych sieciach, gdzie potrzebna jest możliwość obsługi zarówno dużej liczby adresów hostów, jak i segmentacji sieci. W przypadku klasy B, 16 bitów jest przeznaczonych na identyfikację sieci, a pozostałe 16 bitów na identyfikację hostów, co pozwala na stworzenie 16,384 różnych sieci, z maksymalnie 65,534 hostami w każdej z nich. Przykładem zastosowania adresów z klasy B mogą być instytucje edukacyjne lub średniej wielkości przedsiębiorstwa, które potrzebują więcej adresów IP niż te, które są dostępne w klasie C, ale nie tak wiele jak te, które oferuje klasa A. W praktyce klasę B często wykorzystuje się w większych organizacjach, gdzie liczba urządzeń w sieci przekracza możliwości klas niższych. Zrozumienie klasyfikacji adresów IP jest kluczowe dla projektowania skutecznych i skalowalnych sieci, a znajomość ich zakresów umożliwia efektywne zarządzanie infrastrukturą sieciową.
Pytanie 40
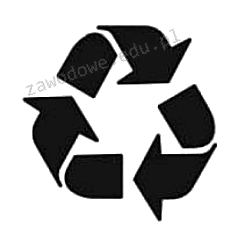
Symbol przedstawiony na ilustracji oznacza produkt
A. przeznaczony do wielokrotnego użycia
B. przeznaczony do recyklingu
Twoja odpowiedź
C. groźny
D. łatwo rozkładalny
Poprawna odpowiedź. Symbol przedstawiony na rysunku to znany na całym świecie znak recyklingu. Składa się z trzech strzałek ułożonych w trójkąt, co symbolizuje cykl recyklingu: zbieranie, przetwarzanie i ponowne wykorzystanie materiałów. Jest to powszechnie stosowany symbol mający na celu promowanie świadomości ekologicznej i zrównoważonego rozwoju. Znak ten został stworzony w 1970 roku przez Gary'ego Andersona i od tego czasu jest używany do identyfikacji produktów i opakowań, które można poddać recyklingowi. Praktyczne zastosowanie tego symbolu obejmuje jego umieszczanie na opakowaniach produktów, co ułatwia konsumentom segregację odpadów i wspiera ich w podejmowaniu świadomych decyzji zakupowych. Użycie symbolu recyklingu jest również zgodne ze standardami i regulacjami prawnymi wielu krajów, które promują zrównoważone praktyki gospodarki odpadami. Organizacje często implementują ten system jako część strategii CSR (Corporate Social Responsibility), co pomaga w budowaniu odpowiedzialnego wizerunku marki. Stosowanie się do tego symbolu jest nie tylko korzystne dla środowiska, ale również wspiera globalne dążenia do redukcji ilości odpadów i ochrony zasobów naturalnych.