Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 18 października 2026 01:04
Zakończenie: 18 października 2026 01:24
Egzamin zdany!
Wynik: 27/40 punktów (67,5%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Żadna odpowiedź nie została oznaczona jako strzał.
Przy następnym egzaminie zaznaczaj niepewne odpowiedzi - zobaczysz wtedy, ile wyniku bierze się z wiedzy, a ile ze szczęścia.
Twój wynik na tle innych
Twój wynik jest lepszy niż 59% podejść do kwalifikacji INF.02.
Porównanie z 117433 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
W metodzie archiwizacji danych nazwanej Dziadek – Ojciec – Syn na poziomie Dziadek przeprowadza się kopię danych na koniec
A. tygodnia
B. roku
C. dnia
D. miesiąca
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź 'miesiąca' jest prawidłowa w kontekście strategii archiwizacji danych Dziadek – Ojciec – Syn, ponieważ na poziomie Dziadek zakłada się wykonywanie kopii zapasowych co miesiąc. Ta strategia jest stosunkowo szeroko akceptowana w branży IT, ponieważ pozwala na utrzymanie odpowiedniego balansu pomiędzy częstotliwością archiwizacji a ilością przechowywanych danych. Regularne archiwizowanie danych co miesiąc umożliwia organizacjom szybkie przywracanie pełnych zestawów danych w przypadku awarii lub utraty informacji. Przykłady zastosowania tej strategii można znaleźć w firmach, które wymagają stabilnych i długoterminowych kopii zapasowych, takich jak instytucje finansowe czy szpitale, dla których przechowywanie danych przez dłuższy czas jest kluczowe. W praktyce, przy odpowiednim zarządzaniu cyklem życia danych, strategia ta również pozwala na efektywne zarządzanie przestrzenią dyskową i ogranicza ryzyko przechowywania niepotrzebnych danych, co jest zgodne z najlepszymi praktykami w zakresie zarządzania danymi.
Pytanie 2
Która z poniższych topologii sieciowych charakteryzuje się centralnym węzłem, do którego podłączone są wszystkie inne urządzenia?
A. Pierścień
B. Drzewo
C. Gwiazda
Twoja odpowiedź
D. Siatka
Poprawna odpowiedź. Topologia gwiazdy to jedna z najczęściej stosowanych struktur w sieciach komputerowych. W tej topologii wszystkie urządzenia są podłączone do jednego centralnego węzła, którym może być na przykład switch lub hub. Dzięki temu każde urządzenie komunikuje się bezpośrednio z centralnym punktem, co upraszcza zarządzanie siecią i diagnozowanie problemów. Główną zaletą takiej topologii jest to, że awaria jednego z urządzeń nie wpływa na działanie pozostałych, a uszkodzenie jednego kabla nie powoduje odłączania całej sieci. Jest to również elastyczne rozwiązanie, które pozwala na łatwe dodawanie nowych urządzeń bez zakłócania pracy sieci. Dodatkowo, centralizacja zarządzania przepływem danych umożliwia efektywne monitorowanie ruchu sieciowego i implementację polityk bezpieczeństwa. Praktyczne zastosowanie topologii gwiazdy można znaleźć w wielu nowoczesnych biurach i domach, gdzie centralny router lub switch łączy wszystkie urządzenia sieciowe, zapewniając im dostęp do internetu i umożliwiając łatwą komunikację między nimi. To wszystko razem sprawia, że topologia gwiazdy jest bardzo popularna i powszechnie stosowana w praktyce.
Pytanie 3
Aby komputery mogły udostępniać dane w sieci, NIE powinny mieć tych samych
A. grup roboczych.
B. serwerów DNS.
C. masek podsieci.
D. adresów IP.
Twoja odpowiedź
Poprawna odpowiedź. Adresy IP są unikalnymi identyfikatorami, które pozwalają na komunikację między urządzeniami w sieci. Każde urządzenie podłączone do sieci lokalnej lub Internetu musi mieć przypisany unikalny adres IP, aby mogło być zidentyfikowane i aby dane mogły być prawidłowo przesyłane. Jeśli dwa urządzenia miałyby ten sam adres IP, prowadziłoby to do konfliktów, ponieważ sieć nie byłaby w stanie określić, które urządzenie powinno odbierać dane adresowane do tego adresu. W praktyce, w sieciach lokalnych stosuje się różne metody przydzielania adresów IP, na przykład DHCP (Dynamic Host Configuration Protocol), który automatycznie przypisuje dostępne adresy IP urządzeniom w sieci. Zalecane jest również stosowanie standardów IPv4 i IPv6, które definiują zasady przydzielania adresów IP oraz zapewniają odpowiednią przestrzeń adresową. Wiedza na temat adresacji IP jest kluczowa w kontekście planowania sieci, konfiguracji routerów oraz zarządzania zasobami w sieci.
Pytanie 4
Licencja oprogramowania umożliwiająca darmowe rozpowszechnianie aplikacji to
A. shareware
B. MOLP
C. OEM
D. freeware
Twoja odpowiedź
Poprawna odpowiedź. Freeware to właściwa odpowiedź, bo oznacza oprogramowanie udostępniane bezpłatnie do używania, a często także do dalszego rozpowszechniania, o ile licencja producenta tego nie ogranicza. W praktyce może to być np. darmowy odtwarzacz multimedialny, komunikator, narzędzie do kompresji plików albo program diagnostyczny pobrany ze strony producenta. Ważne jest jednak, żeby nie mylić freeware z open source. Freeware nie musi udostępniać kodu źródłowego i nie zawsze pozwala na modyfikowanie programu. Moim zdaniem to jeden z częstszych haczyków w pytaniach o licencje, bo słowo darmowe kojarzy się ludziom od razu z pełną swobodą, a tak nie zawsze jest. Dobra praktyka branżowa jest prosta: przed instalacją i dystrybucją programu trzeba sprawdzić warunki licencji EULA, szczególnie w firmie lub szkole. Czasem freeware jest darmowy tylko do użytku domowego, a użycie komercyjne wymaga osobnej zgody albo płatnej wersji. Technik informatyk powinien umieć rozróżniać koszt używania programu od praw licencyjnych, bo to realnie wpływa na legalność oprogramowania w organizacji.
Pytanie 5
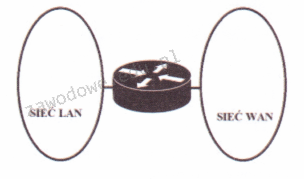
Jakie urządzenie sieciowe zostało przedstawione na diagramie sieciowym?
A. ruter
Twoja odpowiedź
B. koncentrator
C. modem
D. przełącznik
Poprawna odpowiedź. Ruter jest urządzeniem sieciowym kluczowym dla łączenia różnych sieci komputerowych. Jego główną funkcją jest przekazywanie pakietów danych pomiędzy sieciami, na przykład pomiędzy siecią lokalną (LAN) a rozległą siecią (WAN). Dzięki zastosowaniu protokołów routingu, takich jak OSPF czy BGP, ruter optymalnie wybiera ścieżki, którymi dane powinny podróżować, co ma ogromne znaczenie dla efektywności i szybkości działania sieci. Ruter również zarządza tablicami routingu, które zawierają informacje o możliwych trasach w sieci, co pozwala na dynamiczne reagowanie na zmiany w topologii sieci. Praktyczne zastosowanie ruterów obejmuje zarówno sieci domowe, gdzie umożliwiają dostęp do Internetu, jak i skomplikowane sieci korporacyjne, gdzie optymalizują ruch danych pomiędzy wieloma oddziałami firmy. Zgodnie z dobrymi praktykami branżowymi, ruter często współpracuje z innymi urządzeniami sieciowymi, takimi jak przełączniki czy firewalle, by zapewnić kompleksową ochronę i zarządzanie ruchem w sieci. Dzięki zaawansowanym funkcjom, takim jak NAT czy QoS, ruter umożliwia również zarządzanie przepustowością i bezpieczeństwem danych, co jest kluczowe w nowoczesnych środowiskach IT.
Pytanie 6
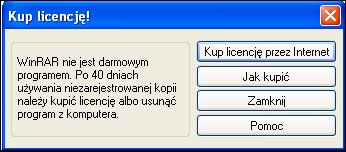
Program WinRaR zaprezentował okno informacyjne widoczne na ilustracji. Jakiego rodzaju licencji na program używał do tej pory użytkownik?
A. Program typu Public Domain
B. Program typu Freeware
C. Program typu Shareware
Poprawna odpowiedź
D. Program typu Adware
Twoja odpowiedź
Niepoprawna odpowiedź. Adware to oprogramowanie które jest rozprowadzane za darmo ale zawiera reklamy które generują przychody dla twórców. W przypadku WinRAR użytkownik nie spotyka się z reklamami a jedynie z przypomnieniem o konieczności zakupu co wyklucza tę opcję jako poprawną. Freeware jest natomiast oprogramowaniem które jest dostępne do pobrania i użytkowania w pełnej wersji bez żadnych opłat. WinRAR wymaga zakupu licencji po okresie próbnym co przeczy zasadom Freeware. Public Domain to oprogramowanie które jest w pełni wolne od praw autorskich co oznacza że można je używać modyfikować i rozpowszechniać bez ograniczeń. WinRAR nie jest w domenie publicznej ponieważ jego kod źródłowy jest zamknięty a prawa autorskie są zastrzeżone dla producenta. Użytkownicy często mogą się mylić z powodu mylących komunikatów lub niepełnego zrozumienia modelu licencyjnego ale zrozumienie tych różnic jest kluczowe dla prawidłowego rozpoznania rodzaju licencji. Poprawna interpretacja licencji Shareware wiąże się z umiejętnością identyfikacji cech takich jak ograniczenie czasowe wersji próbnej oraz konieczność zakupu licencji co jest wyraźnie zaznaczone w komunikatach WinRAR. Kluczowym błędem jest przyjęcie że darmowy dostęp przez pewien czas automatycznie klasyfikuje oprogramowanie jako Freeware co jest nieprawidłowe w przypadku WinRAR. Rozpoznanie różnic między licencjami oraz zrozumienie modelu biznesowego pozwala na dokładniejszą ocenę prawidłowości wyboru licencji.
Pytanie 7
Poniżej zaprezentowano fragment pliku konfiguracyjnego serwera w systemie Linux. Jaką usługi dotyczy ten fragment?
Niepoprawna odpowiedź. Plik konfiguracyjny przedstawiony na obrazku nie jest związany z usługą TFTP, SSH2 ani DDNS, co można zrozumieć poprzez analizę zawartych w nim elementów. TFTP (Trivial File Transfer Protocol) to prosty protokół do przesyłania plików, który operuje na UDP i nie wymaga zaawansowanej konfiguracji związanej z adresowaniem IP. W kontekście pliku konfiguracyjnego, nie znajdziemy tam specyfikacji podsieci ani zakresów adresów IP, ponieważ TFTP nie zajmuje się tym aspektem zarządzania siecią. SSH2 natomiast odnosi się do Secure Shell w wersji 2, protokołu zapewniającego bezpieczny dostęp do zdalnych systemów. Konfiguracja SSH2 koncentruje się na elementach związanych z autoryzacją, kluczami kryptograficznymi oraz portami komunikacyjnymi, zamiast na aspektach dynamicznego przydzielania adresów. DDNS (Dynamic Domain Name System) umożliwia dynamiczną aktualizację rekordów DNS, co oznacza, że jego konfiguracja dotyczy zasadniczo domen i nie obejmuje bezpośrednio zarządzania podsiecią czy adresami IP. Typowy błąd myślowy polega na kojarzeniu DDNS z dynamicznym charakterem DHCP, jednak ich funkcje w sieci są różne. DDNS zarządza nazwami domen, podczas gdy DHCP odpowiada za adresy IP. Zrozumienie tych fundamentalnych różnic jest kluczowe dla prawidłowego przypisania konfiguracji do odpowiedniej usługi w ramach egzaminu zawodowego. Każda z tych technologii pełni odmienną rolę w ekosystemie sieciowym, co podkreśla znaczenie ich prawidłowego zrozumienia i zastosowania w praktyce administracji sieciowej. Analiza takich plików konfiguracyjnych wymaga od specjalisty znajomości specyfikacji i zastosowania każdego z tych protokołów, co pozwala na efektywne zarządzanie infrastrukturą IT.
Pytanie 8
Które urządzenie może zostać wykorzystane do rutowania ruchu sieciowego między sieciami VLAN?
A. Przełącznik warstwy drugiej obsługujący Port Based.
B. Przełącznik warstwy trzeciej.
Twoja odpowiedź
C. Punkt dostępowy.
D. Przełącznik warstwy drugiej z tablicą adresów MAC komputerów z nim połączonych.
Poprawna odpowiedź. Prawidłowo wskazany został przełącznik warstwy trzeciej, czyli tzw. switch L3. To właśnie takie urządzenie potrafi zarówno przełączać ruch w ramach jednej sieci VLAN (funkcja typowa dla warstwy drugiej), jak i rutować ruch pomiędzy różnymi VLAN-ami, działając jak klasyczny router. W praktyce mówimy tu o tzw. routingu między-VLAN (inter-VLAN routing). W dobrze zaprojektowanych sieciach zgodnych z dobrymi praktykami (np. zaleceniami Cisco, Juniper itd.) tworzy się osobny VLAN dla każdej podsieci logicznej, a przełącznik warstwy trzeciej ma skonfigurowane interfejsy SVI (Switch Virtual Interface), po jednym dla każdego VLAN-u. Każdy taki SVI ma przypisany adres IP będący bramą domyślną dla hostów w danym VLAN-ie. Gdy pakiet musi przejść z jednego VLAN-u do drugiego, switch L3 sprawdza tablicę routingu, podejmuje decyzję na podstawie adresu IP docelowego i przekazuje ruch do odpowiedniego VLAN-u. Z zewnątrz wygląda to trochę jakby w jednym pudełku był router i przełącznik. Moim zdaniem to jedno z najczęściej spotykanych rozwiązań w sieciach firmowych, bo upraszcza architekturę i zwiększa wydajność – ruch między VLAN-ami nie musi wychodzić na osobny router, wszystko załatwia lokalnie urządzenie L3. Dodatkowo takie przełączniki często obsługują zaawansowane funkcje, jak listy ACL na poziomie IP, QoS w oparciu o warstwę trzecią czy protokoły routingu dynamicznego (OSPF, RIP, czasem nawet BGP w większych modelach). W realnych wdrożeniach, np. w szkole, biurze czy małej serwerowni, przełącznik L3 umieszcza się zwykle w szafie głównej jako tzw. core lub distribution switch, a do niego podłącza się przełączniki dostępu L2. Dzięki temu zarządzanie VLAN-ami i ruchem między nimi jest centralne, czytelne i zgodne ze standardową segmentacją sieci (np. osobny VLAN dla administracji, uczniów, serwerów, Wi-Fi itd.).
Pytanie 9
Które oznaczenie określa amerykańską normę dotyczącą okablowania strukturalnego?
A. ISO 11801
B. PN-EN 50173-1:2004
C. EIA/TIA 568A
Twoja odpowiedź
D. EN 50173
Poprawna odpowiedź. Oznaczenie EIA/TIA 568A odnosi się do amerykańskiej normy dotyczącej okablowania strukturalnego, opracowanej przez organizacje EIA i TIA, czyli Electronic Industries Alliance oraz Telecommunications Industry Association. W praktyce chodzi o standard stosowany przy projektowaniu i wykonywaniu instalacji telekomunikacyjnych w budynkach, szczególnie w sieciach Ethernet opartych o skrętkę miedzianą. Norma ta opisuje m.in. zasady prowadzenia okablowania poziomego, maksymalne długości torów transmisyjnych, wymagania dla gniazd, paneli krosowych, kabli oraz zakończeń przewodów. Z mojego doświadczenia warto ją kojarzyć też z układami zakończenia przewodów T568A i T568B, bo to często pojawia się przy zarabianiu wtyków RJ-45 i keystone. Dobra praktyka jest taka, żeby w jednej instalacji trzymać się jednego schematu, bo mieszanie standardów bez potrzeby robi później bałagan w dokumentacji i diagnostyce. Warto pamiętać, że obecnie funkcjonują nowsze wersje rodziny ANSI/TIA-568, ale w pytaniach egzaminacyjnych oznaczenie EIA/TIA 568A nadal bywa traktowane jako klasyczna amerykańska norma dla okablowania strukturalnego.
Pytanie 10
Jakie parametry otrzyma interfejs sieciowy eth0 po wykonaniu poniższych poleceń w systemie Linux?
A. adres IP 10.0.0.100, maskę /24, bramę 10.0.0.10
Twoja odpowiedź
B. adres IP 10.0.0.10, maskę /16, bramę 10.0.0.100
C. adres IP 10.0.0.10, maskę /24, bramę 10.0.0.255
D. adres IP 10.0.0.100, maskę /22, bramę 10.0.0.10
Poprawna odpowiedź. Dobra robota! Odpowiedź, którą wybrałeś, dobrze określa, jak wygląda konfiguracja sieci w tym przypadku. Interfejs eth0 dostaje adres IP 10.0.0.100 oraz maskę podsieci /24, co oznacza, że mamy do czynienia z 255.255.255.0. To całkiem standardowe ustawienie dla wielu lokalnych sieci. Z pomocą komendy ifconfig ustalamy nasz adres IP i maskę dla interfejsu. Fajnie, że to wiesz. A co do polecenia route – dodaje ono bramę domyślną, przez którą przechodzą pakiety, gdy chcą wyjść z naszej lokalnej sieci. To wszystko jest bardzo istotne dla administratorów sieci, bo często zdarza się, że muszą oni wszystko ustawiać ręcznie. Automatyczne przypisywanie przez DHCP nie zawsze wystarcza, więc manualna konfiguracja daje pełną kontrolę nad tym, co się dzieje w sieci.
Pytanie 11
Która z usług umożliwia rejestrowanie oraz identyfikowanie nazw NetBIOS jako adresów IP wykorzystywanych w sieci?
A. WAS
B. WINS
Twoja odpowiedź
C. DHCP
D. HTTPS
Poprawna odpowiedź. WINS (Windows Internet Name Service) to usługa, która umożliwia rejestrację i rozpoznawanie nazw NetBIOS, co jest kluczowe w środowisku sieciowym. WINS działa na zasadzie przekształcania nazw NetBIOS na odpowiadające im adresy IP. Jest to szczególnie ważne w sieciach, które nie zawsze korzystają z protokołu DNS (Domain Name System) lub w scenariuszach, gdzie urządzenia pracują w systemach starszych, które polegają na nazwach NetBIOS do komunikacji. W praktyce, kiedy komputer lub inna urządzenie w sieci próbuje nawiązać połączenie z innym urządzeniem, WINS sprawdza swoją bazę danych, aby znaleźć odpowiedni adres IP przypisany do danej nazwy. Dobre praktyki w administracji sieciowej przewidują wdrożenie usługi WINS w sieciach lokalnych, szczególnie w przypadku starszych aplikacji lub urządzeń, które są uzależnione od protokołów NetBIOS. Dzięki tej usłudze można uniknąć problemów z połączeniem, które mogą wystąpić w przypadku braku odpowiedniego systemu nazw. Ponadto, WINS może znacząco ułatwić zarządzanie adresami IP w dużych środowiskach sieciowych.
Pytanie 12
Jak nazywa się identyfikator, który musi być jednakowy, aby urządzenia sieciowe mogły współpracować w danej sieci bezprzewodowej?
A. SSID
Twoja odpowiedź
B. URL
C. MAC
D. IP
Poprawna odpowiedź. SSID, czyli Service Set Identifier, to unikalna nazwa, która identyfikuje sieć bezprzewodową. Jest kluczowym elementem w kontekście łączności w sieciach WLAN, ponieważ urządzenia klienckie muszą znać SSID, aby mogły się połączyć z odpowiednią siecią. Przykładowo, gdy użytkownik próbuje połączyć swój laptop z domową siecią Wi-Fi, wybiera z listy dostępnych sieci ten, który ma zgodny SSID z routerem. Zgodność SSID jest niezbędna, ponieważ pozwala na odróżnienie różnych sieci bezprzewodowych działających w tym samym obszarze. Standardy IEEE 802.11, na których opierają się sieci Wi-Fi, definiują SSID jako ciąg znaków o długości do 32 bajtów, co umożliwia tworzenie łatwych do zapamiętania nazw. W praktyce administratorzy sieci często zmieniają domyślne SSID routerów, aby zwiększyć bezpieczeństwo sieci, unikając ujawnienia informacji o producencie urządzenia. Wiedza o SSID jest kluczowa dla każdego użytkownika sieci bezprzewodowej, zarówno w kontekście konfiguracji, jak i zabezpieczeń.
Pytanie 13
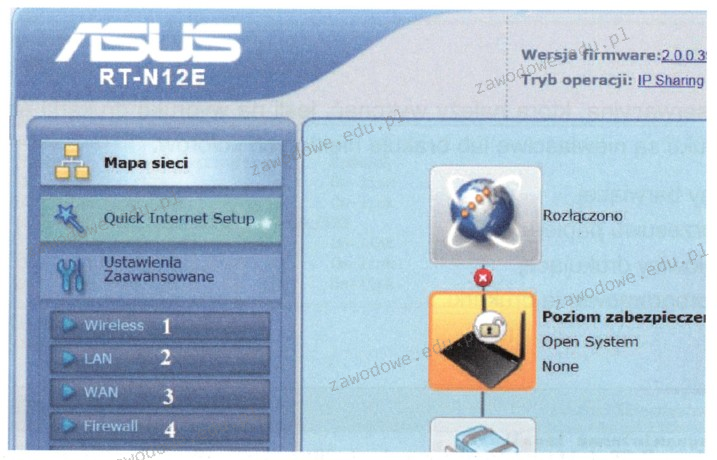
Aby skonfigurować ruter i wprowadzić parametry połączenia od dostawcy internetowego, którą sekcję oznaczoną numerem należy wybrać?
A. 2
Twoja odpowiedź
B. 1
C. 3
Poprawna odpowiedź
D. 4
Niepoprawna odpowiedź. Podczas konfigurowania rutera sekcja WAN jest kluczowym miejscem gdzie wprowadza się dane dostarczone przez internetowego dostawcę usług. Wybór sekcji innej niż WAN do tej czynności może wynikać z niezrozumienia funkcji poszczególnych obszarów konfiguracji. Sekcja Wireless dotyczy ustawień sieci bezprzewodowej takich jak SSID oraz hasło dostępowe i nie jest związana z połączeniem z ISP. LAN odnosi się do ustawień sieci lokalnej gdzie definiujemy zakres adresów IP które ruter będzie przydzielał w ramach DHCP. Sekcja Firewall zajmuje się zabezpieczeniami i filtrowaniem ruchu nie jest więc miejscem do wprowadzania ustawień dostarczonych przez ISP. Typowym błędem jest mylenie tych sekcji z powodu ich specyficznych nazw i funkcji. Zrozumienie że WAN to interfejs który łączy naszą sieć lokalną z szerszym Internetem jest kluczem do poprawnej konfiguracji. Brak wiedzy na temat odpowiedniego przyporządkowania funkcji poszczególnym sekcjom może prowadzić do problemów z łącznością oraz bezpieczeństwem sieci.
Pytanie 14
Protokół, który konwertuje nazwy domen na adresy IP, to
A. ARP (Address Resolution Protocol)
B. ICMP (Internet Control Message Protocol)
C. DHCP (Dynamic Host Configuration Protocol)
D. DNS (Domain Name System)
Twoja odpowiedź
Poprawna odpowiedź. DNS, czyli Domain Name System, jest fundamentalnym protokołem w architekturze internetu, który odpowiedzialny jest za tłumaczenie nazw domenowych, takich jak www.przyklad.pl, na odpowiadające im adresy IP, np. 192.0.2.1. Dzięki temu użytkownicy mogą korzystać z łatwych do zapamiętania nazw, zamiast skomplikowanych numerów IP. W praktyce oznacza to, że gdy wpisujesz adres URL w przeglądarkę, system DNS przesyła zapytanie do serwera DNS, który zwraca właściwy adres IP. Przykładem zastosowania DNS jest rozwiązywanie nazw w usługach webowych, gdzie szybkość i dostępność są kluczowe. Standardy DNS, takie jak RFC 1034 i RFC 1035, regulują zasady działania tego systemu, zapewniając interoperacyjność pomiędzy różnymi systemami oraz bezpieczeństwo komunikacji. Dobre praktyki w konfiguracji DNS obejmują m.in. używanie rekordów CNAME do aliasów, a także implementację DNSSEC dla zwiększenia bezpieczeństwa, co chroni przed atakami typu spoofing.
Pytanie 15
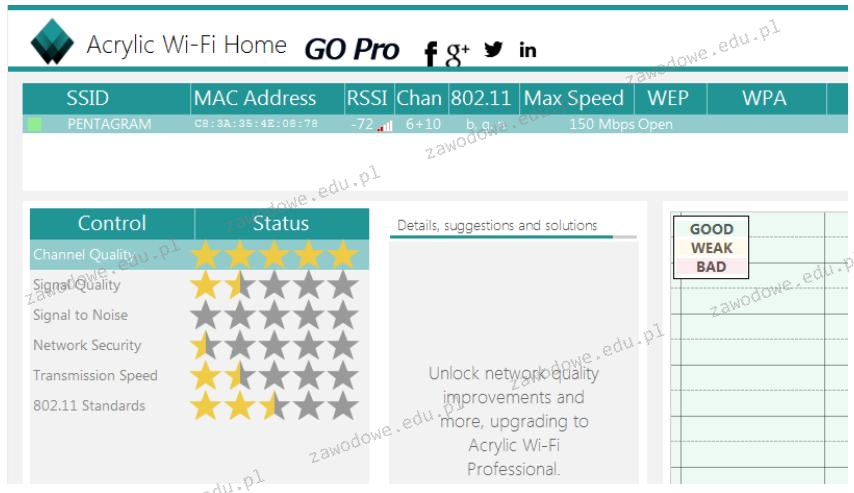
Wykonano test przy użyciu programu Acrylic Wi-Fi Home, a wyniki przedstawiono na zrzucie ekranu. Na ich podstawie można wnioskować, że dostępna sieć bezprzewodowa
A. osiąga maksymalną prędkość transferu 72 Mbps
B. jest niezaszyfrowana
Twoja odpowiedź
C. cechuje się bardzo dobrą jakością sygnału
D. używa kanałów 10 ÷ 12
Poprawna odpowiedź. Sieć bezprzewodowa jest określona jako nieszyfrowana, co oznacza, że nie stosuje żadnych mechanizmów szyfrowania, takich jak WEP, WPA czy WPA2. W kontekście bezpieczeństwa sieci Wi-Fi brak szyfrowania oznacza, że dane przesyłane w sieci są podatne na podsłuch i ataki typu man-in-the-middle. W praktyce, otwarte sieci Wi-Fi są często spotykane w miejscach publicznych, takich jak kawiarnie czy lotniska, gdzie wygoda połączenia jest priorytetem nad bezpieczeństwem. Jednak zaleca się, aby w domowych i firmowych sieciach stosować co najmniej WPA2, które jest uważane za bezpieczniejsze dzięki używaniu protokołu AES. Szyfrowanie chroni prywatność użytkowników i integralność przesyłanych danych. W przypadku nieszyfrowanej sieci, każdy, kto znajduje się w jej zasięgu, może potencjalnie podsłuchiwać ruch sieciowy, co może prowadzić do utraty danych osobowych lub firmowych. Dlatego też, w celu zwiększenia bezpieczeństwa sieci, zaleca się wdrożenie najnowszych standardów szyfrowania i regularną aktualizację sprzętu sieciowego.
Pytanie 16
Dostosowywanie parametrów TCP/IP hosta w oparciu o adres MAC karty sieciowej to funkcjonalność jakiego protokołu?
A. FTP
B. DHCP
Twoja odpowiedź
C. DNS
D. HTTP
Poprawna odpowiedź. Protokół DHCP, czyli Dynamic Host Configuration Protocol, jest super ważny do zarządzania adresami IP w sieciach komputerowych. Jego główna rola to to, że przypisuje adresy IP do urządzeń na podstawie ich adresów MAC. Dzięki temu nie musimy każdorazowo ręcznie ustawiać wszystkiego, co jest naprawdę wygodne. Z automatycznym przypisywaniem przychodzi też kilka innych informacji jak maska podsieci czy serwery DNS. To, moim zdaniem, znacząco ułatwia pracę administratorów sieci, bo w większych biurach, gdzie jest dużo urządzeń, takie coś jak DHCP przyspiesza cały proces. Serio, wyobraź sobie, że masz w biurze setki laptopów i smartfonów – DHCP po prostu robi swoje, a ty nie musisz się martwić o każde urządzenie oddzielnie. Całość działa na wymianie wiadomości między klientami a serwerem, co jest zgodne z nowoczesnymi standardami. Jakbyś chciał wiedzieć, to DHCP trzyma się też norm z RFC 2131 i RFC 2132, które dokładnie mówią, jak to działa, co czyni ten protokół naprawdę popularnym w dzisiejszych sieciach IP.
Pytanie 17
Największą pojemność spośród nośników optycznych posiada płyta
A. Blu-Ray
Poprawna odpowiedź
B. CD
C. DVD-RAM
D. DVD
Twoja odpowiedź
Niepoprawna odpowiedź. Wybór innych nośników optycznych, takich jak CD, DVD czy DVD-RAM, jest nieprawidłowy z perspektywy pojemności i aktualnych standardów przechowywania danych. CD, będące jednym z najwcześniejszych nośników optycznych, charakteryzują się znacznie ograniczoną pojemnością wynoszącą zaledwie 700 MB. Pomimo ich popularności w latach 90-ych i wczesnych 2000-ych, ich zdolność do przechowywania danych jest całkowicie niewystarczająca w obliczu współczesnych wymagań dotyczących przechowywania multimediów, takich jak filmy w wysokiej rozdzielczości czy gry komputerowe. DVD zwiększa pojemność do około 4,7 GB w wersji jednolayerskiej oraz 8,5 GB w wersji dwuwarstwowej, co wciąż jest niewystarczające dla wielu aplikacji. DVD-RAM, choć oferujące lepszą funkcjonalność w zakresie wielokrotnego zapisu i edycji, mają pojemność porównywalną do standardowego DVD, co czyni je mniej efektywnym wyborem dla dużych zbiorów danych. Typowe błędy myślowe związane z wyborem tych nośników często wynikają z braku zrozumienia ich ograniczeń oraz możliwości, jakie oferuje nowocześniejsza technologia, jak płyty Blu-Ray. Ignorując postęp technologiczny, użytkownicy mogą podejmować decyzje, które nie są zgodne z wymaganiami współczesnych zastosowań. W obliczu dynamicznego rozwoju technologii cyfrowej, kluczowe jest, aby być świadomym różnic w pojemności oraz zastosowań różnych typów nośników i dostosowywać wybór do konkretnych potrzeb.
Pytanie 18
Każdy następny router IP na ścieżce pakietu
A. zwiększa wartość TTL przesyłanego pakietu o jeden
Twoja odpowiedź
B. obniża wartość TTL przesyłanego pakietu o dwa
C. podnosi wartość TTL przesyłanego pakietu o dwa
D. zmniejsza wartość TTL przekazywanego pakietu o jeden
Poprawna odpowiedź
Niepoprawna odpowiedź. Wszystkie nieprawidłowe odpowiedzi opierają się na błędnych założeniach dotyczących działania pola TTL w protokole IP. Pierwsza z błędnych koncepcji sugeruje, że router zwiększa wartość TTL o dwa, co jest niezgodne z definicją TTL i jego funkcji w zarządzaniu pakietami. TTL ma na celu ograniczenie czasu życia pakietu, a zwiększanie jego wartości mogłoby prowadzić do niepożądanych skutków, takich jak niekontrolowane krążenie pakietów w sieci. W kontekście drugiej odpowiedzi, zwiększanie TTL o jeden również nie jest zgodne z praktyką. Routery są zaprogramowane do zmniejszania wartości TTL, co jest fundamentalnym elementem ich działania i zapewnia stabilność sieci. Zmniejszanie TTL o dwa, jak sugeruje kolejna błędna odpowiedź, jest także nieprawidłowe, ponieważ zbyt szybkie zmniejszanie wartości TTL mogłoby prowadzić do zbyt wczesnego odrzucania pakietów, co w efekcie wpłynęłoby na jakość komunikacji. W rezultacie, kluczowym błędem w myśleniu jest niezrozumienie roli TTL jako mechanizmu kontrolnego, który ma na celu zapobieganie niepożądanym sytuacjom w sieci, a nie jego zwiększanie lub zbyt agresywne zmniejszanie.
Pytanie 19
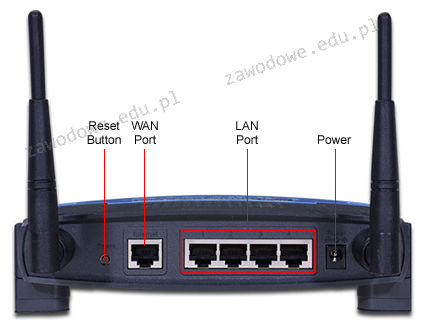
Na ilustracji przedstawiono tylną stronę
A. modemu
B. mostu
C. koncentratora
D. routera
Twoja odpowiedź
Poprawna odpowiedź. Tylna część urządzenia przedstawiona na rysunku to router co można rozpoznać po charakterystycznych portach WAN i LAN które pozwalają na jednoczesne połączenie z siecią zewnętrzną i lokalną Router jest kluczowym elementem infrastruktury sieciowej w biurach i domach umożliwiającym kierowanie ruchem danych między sieciami wykorzystuje tablice routingu i różne protokoły sieciowe dla optymalizacji przepływu danych W praktyce routery mogą obsługiwać różne funkcje takie jak firewall zarządzanie pasmem czy tworzenie sieci VPN co zwiększa bezpieczeństwo i wydajność sieci Zgodnie ze standardami IEEE routery są urządzeniami warstwy trzeciej modelu OSI co oznacza że operują na poziomie sieci dostarczając inteligentne funkcje routingu które są nieosiągalne dla innych urządzeń sieciowych jak mosty czy koncentratory które operują na niższych warstwach Routery często posiadają także funkcje bezprzewodowe obsługujące standardy Wi-Fi co pozwala na elastyczne tworzenie sieci bezprzewodowych integrując różne urządzenia końcowe w jednym punkcie dostępu
Pytanie 20
Jakie pole znajduje się w nagłówku protokołu UDP?
A. Numer sekwencyjny
B. Numer potwierdzenia
Twoja odpowiedź
C. Suma kontrolna
Poprawna odpowiedź
D. Wskaźnik pilności
Niepoprawna odpowiedź. Wszystkie inne odpowiedzi, takie jak numer potwierdzenia, numer sekwencyjny i wskaźnik pilności, są elementami charakterystycznymi dla innych protokołów, głównie protokołów opartych na połączeniach, takich jak TCP (Transmission Control Protocol). Numer potwierdzenia jest używany w TCP do potwierdzania odbioru danych, co jest istotne w kontekście zapewnienia, że pakiety są dostarczane w odpowiedniej kolejności oraz że nie zostały utracone. W przypadku UDP, który jest bezpołączeniowy, koncepcja potwierdzania odbioru nie jest stosowana, ponieważ celem protokołu jest maksymalizacja wydajności poprzez zminimalizowanie narzutu administracyjnego. Podobnie, numer sekwencyjny jest kluczowy w TCP, aby śledzić kolejność przesyłanych danych, co również nie ma zastosowania w UDP. Wskaźnik pilności, z drugiej strony, jest rzadziej używany i stosowany w protokołach takich jak TCP, aby wskazać, które dane wymagają priorytetowego przetwarzania. Używanie tych terminów w kontekście UDP prowadzi do nieporozumień w zakresie funkcjonalności protokołów sieciowych i ich zastosowań. W rezultacie, zrozumienie różnic między protokołami oraz ich charakterystycznych cech jest kluczowe dla skutecznego projektowania i implementacji systemów komunikacyjnych.
Pytanie 21
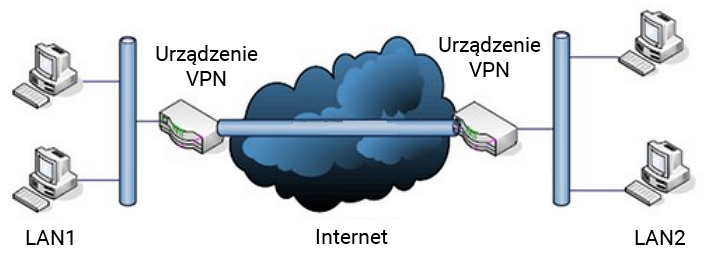
Schemat ilustruje sposób funkcjonowania sieci VPN noszącej nazwę
A. Site - to - Site
Poprawna odpowiedź
B. L2TP
C. Gateway
Twoja odpowiedź
D. Client - to - Site
Niepoprawna odpowiedź. Odpowiedzi takie jak 'Gateway' czy 'Client-to-Site' odnoszą się do innych koncepcji związanych z sieciami VPN i ich zastosowanie w pytaniu nie jest właściwe. Gateway VPN odnosi się ogólnie do urządzeń lub oprogramowania które działają jako brama umożliwiająca dostęp do sieci VPN na przykład w kontekście koncentratorów VPN które umożliwiają wiele jednoczesnych połączeń. Nie definiuje to jednak konkretnego typu konfiguracji jak Site-to-Site. Z kolei Client-to-Site VPN opisuje scenariusz w którym pojedynczy użytkownik łączy się z siecią firmową zdalnie zazwyczaj przez oprogramowanie klienckie zainstalowane na jego urządzeniu. Jest to typowe dla pracowników zdalnych którzy potrzebują dostępu do zasobów wewnętrznych firmy z dowolnej lokalizacji. Natomiast L2TP (Layer 2 Tunneling Protocol) jest protokołem tunelowania i może być używany w ramach konfiguracji VPN ale sam w sobie nie określa typu Site-to-Site lub Client-to-Site. Błędne myślenie może wynikać z niejasnego rozróżnienia między funkcjonalnością a typologią sieci VPN gdzie różne protokoły i technologie mogą współdziałać tworząc różne typy połączeń i scenariusze wdrożeń sieciowych
Pytanie 22
W systemach Microsoft Windows komenda netstat -a pokazuje
A. aktualne ustawienia konfiguracyjne sieci TCP/IP
B. tabelę trasowania
Twoja odpowiedź
C. statystyki odwiedzin witryn internetowych
D. wszystkie aktywne połączenia protokołu TCP
Poprawna odpowiedź
Niepoprawna odpowiedź. Analizując inne odpowiedzi, należy zwrócić uwagę na błędne przypisania funkcjonalności do polecenia netstat. Tablica trasowania, na przykład, jest zarządzana przez inne polecenia, takie jak route, które pokazują ścieżki wykorzystywane do przekazywania danych w sieci. To podejście do zarządzania trasami jest kluczowe dla zrozumienia, jak pakiety są kierowane w sieci, co jest zupełnie innym zagadnieniem niż monitorowanie aktywnych połączeń. Statystyka odwiedzin stron internetowych dotyczy analizy logów serwerów WWW, co jest związane z innymi technikami i narzędziami, takimi jak analityka webowa, i również nie ma związku z funkcjonalnością netstat. Temat konfiguracji sieci TCP/IP związany jest z innymi narzędziami, jak ipconfig w systemach Windows, które udostępniają informacje o aktualnych ustawieniach protokołu, ale nie dotyczą aktywnych połączeń, które netstat wyświetla. Warto zrozumieć, że błędne interpretacje wynikają często z mylnego utożsamiania różnych narzędzi i ich funkcji. Kluczowe jest, aby użytkownicy rozwijali swoją wiedzę poprzez praktyczne doświadczenia oraz badania dokumentacji technicznych, co pozwala na właściwe wykorzystanie narzędzi i metod w administracji sieci.
Pytanie 23
Atak typu hijacking na serwer internetowy charakteryzuje się
A. zbieraniem danych na temat atakowanej sieci oraz poszukiwaniem jej słabości
B. przeciążeniem aplikacji, która udostępnia konkretne dane
C. przejęciem kontroli nad połączeniem pomiędzy komputerami, które się komunikują
Poprawna odpowiedź
D. łamaniem zabezpieczeń, które chronią przed nieautoryzowanym dostępem do programów
Twoja odpowiedź
Niepoprawna odpowiedź. Nieprawidłowe odpowiedzi sugerują różne podejścia do problematyki bezpieczeństwa sieciowego, które nie odpowiadają właściwej definicji ataku hijacking. Przeciążenie aplikacji, o którym mowa, odnosi się do ataków typu Denial of Service (DoS), gdzie celem jest zablokowanie dostępu do zasobów przez zalanie serwera ogromną ilością ruchu. Takie ataki nie polegają na przejęciu kontroli nad sesjami, lecz na wyczerpaniu zasobów systemowych. Łamanie zabezpieczeń przed niedozwolonym użytkowaniem programów natomiast dotyczy ataków, w których wykorzystywane są luki w oprogramowaniu do uzyskania nieautoryzowanego dostępu, ale nie jest związane z samym przejęciem połączeń między urządzeniami. Zbieranie informacji o sieci i szukanie luk jest etapem przygotowawczym w wielu atakach, jednak nie definiuje to samego ataku typu hijacking, który koncentruje się na manipulacji komunikacją. Warto zauważyć, że mylenie tych pojęć może prowadzić do nieefektywnych strategii obronnych, ponieważ różne typy ataków wymagają różnych podejść w zabezpieczaniu systemów. Zrozumienie specyfiki ataków sieciowych oraz ich klasyfikacja jest kluczowe dla odpowiednich działań prewencyjnych i reagowania na incydenty.
Pytanie 24
Co jest główną funkcją serwera DHCP w sieci komputerowej?
A. Przechowywanie danych użytkowników
B. Automatyczne przydzielanie adresów IP
Twoja odpowiedź
C. Filtracja pakietów sieciowych
D. Zarządzanie bezpieczeństwem sieci
Poprawna odpowiedź. Serwer DHCP (Dynamic Host Configuration Protocol) pełni kluczową rolę w zarządzaniu adresami IP w sieci komputerowej. Jego główną funkcją jest automatyczne przydzielanie adresów IP urządzeniom podłączonym do sieci. Dzięki temu, każde urządzenie uzyskuje unikalny adres IP bez potrzeby ręcznej konfiguracji. To jest szczególnie ważne w dużych sieciach, gdzie zarządzanie adresami IP ręcznie byłoby czasochłonne i podatne na błędy. Serwer DHCP nie tylko przydziela adres IP, ale także inne parametry sieciowe, takie jak maska podsieci, brama domyślna czy serwery DNS. W praktyce, automatyzacja procesu przydzielania adresów IP pomaga w utrzymaniu spójności sieci, redukuje ryzyko konfliktów adresowych i ułatwia zarządzanie siecią. Standardy takie jak RFC 2131 definiują protokół DHCP, co zapewnia interoperacyjność pomiędzy urządzeniami różnych producentów. Wprowadzenie DHCP to jedno z najlepszych rozwiązań dla dynamicznego zarządzania siecią w nowoczesnych organizacjach.
Pytanie 25
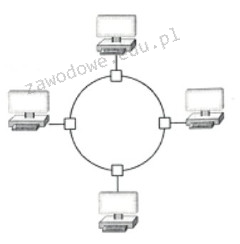
Na ilustracji zaprezentowano sieć komputerową w układzie
A. magistrali
B. pierścienia
Twoja odpowiedź
C. gwiazdy
D. mieszanej
Poprawna odpowiedź. Topologia pierścienia to rodzaj sieci komputerowej, w której każdy węzeł jest podłączony do dwóch innych węzłów, tworząc jedną nieprzerwaną ścieżkę komunikacyjną przypominającą pierścień. W tej topologii dane przesyłane są w jednym kierunku od jednego węzła do następnego, co minimalizuje ryzyko kolizji. Jednym z praktycznych zastosowań tej topologii jest sieć Token Ring, gdzie stosuje się protokół token passing umożliwiający kontrolowany dostęp do medium transmisyjnego. Główne zalety topologii pierścienia to jej deterministyczny charakter oraz łatwość w przewidywaniu opóźnień w przesyłaniu danych. W kontekście standardów sieciowych, sieci opartych na tej topologii można znaleźć w lokalnych sieciach LAN wykorzystujących standard IEEE 802.5. Dobrymi praktykami w implementacji topologii pierścienia są regularna kontrola stanu połączeń oraz odpowiednia konfiguracja urządzeń sieciowych, aby zapewnić niezawodność i optymalną wydajność sieci. Choć nieco mniej popularna w nowoczesnych zastosowaniach niż topologia gwiazdy, topologia pierścienia znalazła swoje zastosowanie w specyficznych środowiskach przemysłowych, gdzie deterministyczny dostęp do medium jest kluczowy.
Pytanie 26
Jaką cechę posiada przełącznik w sieci?
A. Korzysta z protokołu EIGRP
B. Działa na fragmentach danych określanych jako segmenty
Twoja odpowiedź
C. Z przesyłanych pakietów pobiera docelowe adresy IP
D. Z odebranych ramek wydobywa adresy MAC
Poprawna odpowiedź
Niepoprawna odpowiedź. Wybór odpowiedzi, która sugeruje, że przełącznik sieciowy używa protokołu EIGRP, wskazuje na nieporozumienie dotyczące roli różnych urządzeń w architekturze sieci. EIGRP (Enhanced Interior Gateway Routing Protocol) jest protokołem routingu używanym w routerach do wymiany informacji o trasach w sieciach rozległych (WAN). Przełączniki natomiast operują na warstwie drugiej modelu OSI, skupiając się głównie na adresach MAC i lokalnym przesyłaniu danych. Z kolei odpowiedź dotycząca operowania na segmentach danych myli rolę przełącznika z funkcją routera, który zajmuje się przekazywaniem pakietów na podstawie adresów IP, co jest zarezerwowane dla innej warstwy modelu OSI (warstwa trzecia). Zrozumienie tej różnicy jest kluczowe, ponieważ przełączniki nie analizują adresów IP ani nie podejmują decyzji na ich podstawie. Na końcu, wybór dotyczący odczytywania docelowych adresów IP z przesyłanych pakietów jest typowym błędem myślowym, który wynika z mylenia operacji przełączania z routowaniem. Aby skutecznie projektować i zarządzać sieciami, istotne jest, aby rozumieć, które urządzenia operują na jakich warstwach oraz jakie są ich funkcje i protokoły, z których korzystają. Ta wiedza jest kluczowa w kontekście projektowania infrastruktury sieciowej oraz zapewnienia jej prawidłowego funkcjonowania.
Pytanie 27
Wskaż zakres adresów hostów w sieci 172.16.4.0/24?
A. 172.16.4.0 ÷ 172.16.4.126
B. 172.16.4.1 ÷ 172.16.4.255
C. 172.16.4.1 ÷ 172.16.4.254
Twoja odpowiedź
D. 172.16.4.0 ÷ 172.16.4.255
Poprawna odpowiedź. Prawidłowo wskazany zakres 172.16.4.1 ÷ 172.16.4.254 wynika bezpośrednio z maski /24. Notacja CIDR „/24” oznacza, że 24 bity przeznaczone są na część sieciową, a 8 bitów na część hosta. Dla adresu 172.16.4.0/24 maska to 255.255.255.0, więc wszystkie adresy od 172.16.4.0 do 172.16.4.255 należą do jednej tej samej sieci logicznej. W tej puli dwa adresy są zarezerwowane: pierwszy (172.16.4.0) to adres sieci, a ostatni (172.16.4.255) to adres rozgłoszeniowy (broadcast). Z tego powodu realne adresy, które można przypisać hostom (komputerom, drukarkom, routerom na interfejsach itp.) mieszczą się w zakresie od 172.16.4.1 do 172.16.4.254. To jest klasyczna reguła: w każdej podsieci zgodnej z IPv4 nie używamy adresu z samymi zerami w części hosta (adres sieci) i z samymi jedynkami w części hosta (broadcast). W praktyce, gdy konfigurujesz serwer DHCP w małej sieci biurowej, właśnie taki zakres wpisujesz jako „scope” – np. 172.16.4.10–172.16.4.200, ale zawsze w ramach całego dostępnego przedziału 172.16.4.1–172.16.4.254. Moim zdaniem warto od razu przyzwyczaić się do liczenia tego „z głowy”: przy /24 od razu wiesz, że masz 256 adresów w podsieci, z czego 254 dla hostów. To jest standardowa, podręcznikowa sytuacja, często spotykana w małych sieciach LAN, konfiguracjach routerów SOHO czy prostych projektach sieci szkolnych. W większych środowiskach, przy projektowaniu adresacji według dobrych praktyk (np. VLSM, podział na VLAN-y), ta sama zasada nadal obowiązuje – zawsze pierwszy adres to sieć, ostatni to broadcast, a hosty mieszczą się pomiędzy nimi.
Pytanie 28
Grupa, w której uprawnienia przypisane członkom mogą dotyczyć tylko tej samej domeny, co nadrzędna grupa lokalna domeny, to grupa
A. globalna
B. lokalna domeny
Twoja odpowiedź
C. lokalna komputera
D. uniwersalna
Poprawna odpowiedź. Grupa lokalna domeny to typ grupy, w której uprawnienia członków są ograniczone do konkretnej domeny. Oznacza to, że członkowie tej grupy mogą mieć przypisane uprawnienia tylko w obrębie tej samej domeny, co domena nadrzędna grupy. W praktyce, grupy lokalne są często wykorzystywane do zarządzania dostępem do zasobów, takich jak foldery czy aplikacje, w obrębie jednego kontrolera domeny. Na przykład, jeżeli chcemy przyznać dostęp do określonego zasobu jedynie użytkownikom w danej domenie, tworzymy grupę lokalną i dodajemy do niej odpowiednich użytkowników. Z perspektywy bezpieczeństwa i zarządzania, stosowanie grup lokalnych umożliwia precyzyjniejsze kontrolowanie uprawnień oraz zwiększa efektywność administracji. Warto zaznaczyć, że zgodnie z najlepszymi praktykami, używanie grup lokalnych w połączeniu z grupami globalnymi i uniwersalnymi pozwala na elastyczne zarządzanie dostępem w złożonych środowiskach sieciowych.
Pytanie 29
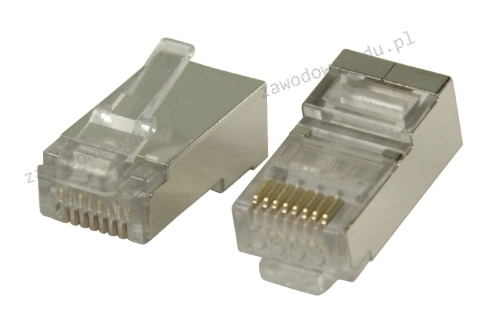
Wtyczka (modularne złącze męskie) przedstawiona na rysunku stanowi zakończenie przewodu
A. U/UTP
B. światłowodowego
C. koncentrycznego
D. F/UTP
Twoja odpowiedź
Poprawna odpowiedź. Wtyk przedstawiony na zdjęciu to złącze RJ-45, które jest standardowo używane do zakończeń kabli typu F/UTP. F/UTP, czyli Foiled Unshielded Twisted Pair, to kabel składający się z czterech par nieskręconych przewodów, które są otoczone folią ekranową. Dzięki tej konstrukcji kabel F/UTP zapewnia lepszą ochronę przed zakłóceniami elektromagnetycznymi w porównaniu do zwykłego U/UTP. Złącza RJ-45 są powszechnie używane w sieciach komputerowych Ethernet do łączenia urządzeń takich jak komputery, routery i przełączniki sieciowe. Instalacja tych kabli wymaga przestrzegania standardów takich jak TIA/EIA-568, które określają konfigurację pinów dla poprawnego przesyłu danych. Stosowanie F/UTP jest zalecane w środowiskach o dużym natężeniu zakłóceń elektromagnetycznych, co można spotkać w szpitalach czy zakładach przemysłowych. Znajomość poprawnego montażu złączy RJ-45 i struktury kabli F/UTP jest niezbędna dla specjalistów zajmujących się instalacją i utrzymaniem sieci, aby zapewnić ich niezawodność i wydajność.
Pytanie 30
Atak na system komputerowy przeprowadzany jednocześnie z wielu maszyn w sieci, który polega na zablokowaniu działania tego systemu przez zajęcie wszystkich dostępnych zasobów, określany jest mianem
A. Brute force
B. Atak słownikowy
C. Spoofing
D. DDoS
Twoja odpowiedź
Poprawna odpowiedź. Atak DDoS, czyli Distributed Denial of Service, to forma ataku, w której wiele komputerów, często zainfekowanych złośliwym oprogramowaniem (botnet), współpracuje w celu zablokowania dostępu do zasobów systemu komputerowego. Głównym celem takiego ataku jest przeciążenie serwera, aby uniemożliwić normalne funkcjonowanie usług, co może prowadzić do poważnych strat finansowych oraz problemów z reputacją. W praktyce ataki DDoS mogą być przeprowadzane na różne sposoby, w tym poprzez nadmierne wysyłanie zapytań HTTP, UDP flood, czy też SYN flood. W kontekście bezpieczeństwa IT, organizacje powinny wdrażać rozwiązania ochronne, takie jak firewalle, systemy detekcji intruzów (IDS) oraz korzystać z usług ochrony DDoS oferowanych przez dostawców zewnętrznych, co jest zgodne z najlepszymi praktykami w zarządzaniu bezpieczeństwem informacji. Ponadto, podnoszenie świadomości pracowników na temat zagrożeń związanych z cyberatakami jest kluczowe dla zapobiegania takim incydentom.
Pytanie 31
Standard 1000Base-T oznacza
A. standard sieci Ethernet o przepływności 1000 MB/s
B. standard sieci Ethernet o przepływności 100 Mb/s
C. standard sieci Ethernet o przepływności 1 GB/s
Twoja odpowiedź
D. standard sieci Ethernet o przepływności 1000 Mb/s
Poprawna odpowiedź
Niepoprawna odpowiedź. W tym pytaniu łatwo pomylić jednostki, bo zapis wygląda podobnie, a różnica jest spora. Oznaczenie 1000Base-T dotyczy standardu Ethernet pracującego z szybkością 1000 Mb/s, czyli 1 Gb/s. Litera ma znaczenie: małe b w Mb/s oznacza bity, natomiast duże B w MB/s oznacza bajty. Ponieważ 1 bajt to 8 bitów, wartość 1000 MB/s odpowiadałaby około 8000 Mb/s, czyli 8 Gb/s, a to już zupełnie inna klasa przepustowości, nie typowy 1000Base-T. Podobnie 1 GB/s również oznaczałoby 8 Gb/s, więc nie pasuje do standardu Gigabit Ethernet na skrętce. Częsty błąd polega na tym, że ktoś kojarzy słowo gigabit z gigabajtem, bo w systemach operacyjnych transfer plików bywa pokazywany w MB/s, a urządzenia sieciowe reklamowane są w Mb/s lub Gb/s. Trzeba te światy rozdzielać. Wartość 100 Mb/s odnosi się raczej do Fast Ethernet, na przykład 100Base-TX, a nie do 1000Base-T. W praktyce, jeśli switch albo karta sieciowa zestawia link jako 1.0 Gbps, to właśnie mówimy o 1000Base-T, o ile połączenie idzie po skrętce miedzianej. Do poprawnej pracy potrzebne jest dobre okablowanie, zwykle minimum Cat 5e, poprawnie zarobione wszystkie cztery pary oraz sprawne autonegocjowanie parametrów. Moim zdaniem zapamiętanie różnicy Mb/s kontra MB/s bardzo pomaga, bo ten sam błąd potem wraca przy testach prędkości internetu i kopiowaniu plików po sieci.
Pytanie 32
Transmisję danych w sposób bezprzewodowy umożliwia standard, który zawiera interfejs
A. LFH60
B. HDMI
C. DVI
D. IrDA
Twoja odpowiedź
Poprawna odpowiedź. IrDA, czyli Infrared Data Association, to standard bezprzewodowej transmisji danych, który umożliwia przesyłanie informacji za pomocą podczerwieni. Jest to technologia wykorzystywana przede wszystkim w komunikacji pomiędzy urządzeniami na niewielkich odległościach, typowo do kilku metrów. Przykłady zastosowania IrDA obejmują przesyłanie plików pomiędzy telefonami komórkowymi, łączność z drukarkami czy synchronizację danych z komputerami. Standard ten jest zgodny z różnymi protokołami komunikacyjnymi, co pozwala na jego elastyczne użycie w wielu aplikacjach. W praktyce, IrDA zapewnia bezpieczne i szybkie połączenia, jednak wymaga, aby urządzenia były w bezpośredniej linii widzenia, co może być jego ograniczeniem. W branży standardy IrDA są uznawane za jedne z pierwszych prób stworzenia efektywnej komunikacji bezprzewodowej, co czyni je ważnym krokiem w rozwoju technologii bezprzewodowej. Warto również zauważyć, że pomimo spadku popularności IrDA na rzecz innych technologii, takich jak Bluetooth, pozostaje on istotnym elementem w kontekście historycznym oraz technologicznym.
Pytanie 33
Przy zgrywaniu filmu kamera cyfrowa przesyła na dysk 220 MB na minutę. Wybierz z diagramu interfejs o najniższej prędkości transferu, który umożliwia taką transmisję
A. 1394b
B. 1394a
Poprawna odpowiedź
C. USB 2
D. USB 1
Twoja odpowiedź
Niepoprawna odpowiedź. Wybór odpowiedniego interfejsu do transferu danych jest istotny dla zapewnienia płynności i niezawodności działania urządzeń cyfrowych. USB 2, choć z prędkością 480 Mbps jest wystarczający dla zgrywania 220 MB na minutę, nie jest najefektywniejszym wyborem pod względem zgodności i zużycia zasobów w kontekście, gdzie 1394a jest dostępne. USB 1, z prędkością jedynie 1,5 Mbps, jest dalece niewystarczające, prowadząc do znacznych opóźnień i niemożności zgrywania w takiej jakości. Interfejs 1394b, choć oferuje wyższą prędkość 800 Mbps, jest niepotrzebny w tej sytuacji, gdyż 1394a już spełnia wymagania przy niższej złożoności infrastruktury. Błędne podejście może wynikać z nieznajomości specyfikacji technicznych interfejsów oraz ich praktycznych zastosowań. Typowym błędem jest również nadmierne poleganie na teoretycznej szybkości interfejsu bez uwzględnienia rzeczywistych warunków operacyjnych, co jest szczególnie ważne przy wielkoformatowych i wymagających aplikacjach multimedialnych.
Pytanie 34
Przesyłanie danych przez router, które wiąże się ze zmianą adresów IP źródłowych lub docelowych, określa się skrótem
A. IANA
B. IIS
C. NAT
Twoja odpowiedź
D. FTP
Poprawna odpowiedź. NAT, czyli Network Address Translation, to taka fajna technologia, która działa w routerach. Dzięki niej możemy zmieniać adresy IP w pakietach danych, co pozwala na przesyłanie ruchu sieciowego między różnymi sieciami. W sumie NAT jest naprawdę ważny dla internetu, zwłaszcza jeśli chodzi o ochronę prywatności i zarządzanie adresami IP. Weźmy na przykład sytuację, w której kilka urządzeń w domu korzysta z jednego publicznego adresu IP. To pozwala zaoszczędzić adresy IPv4. Działa to tak, że NAT tłumaczy adresy lokalne na publiczny, kiedy wysyłamy dane na zewnątrz, a potem robi odwrotnie, gdy przyjmuje dane z internetu. Są różne typy NAT, jak statyczny, który przypisuje jeden publiczny adres do jednego prywatnego, oraz dynamiczny, który korzysta z puli dostępnych adresów. Dzięki temu zarządzanie ruchem staje się łatwiejsze, a sieć jest bardziej bezpieczna, co zmniejsza ryzyko ataków z zewnątrz. Dlatego NAT jest naprawdę ważnym narzędziem w nowoczesnych sieciach komputerowych.
Pytanie 35
Która funkcja systemu Windows Server pozwala na m.in. uproszczoną, bezpieczną oraz zdalną instalację systemów operacyjnych Windows na komputerach w sieci?
A. Usługa wdrażania systemu Windows
Poprawna odpowiedź
B. Serwer aplikacji
C. Usługa aktywacji zbiorczej
D. Hyper-V
Twoja odpowiedź
Niepoprawna odpowiedź. Jak wybrałeś inną odpowiedź niż WDS, to pewnie nie do końca rozumiesz, czym się te różne usługi zajmują. Na przykład, serwer aplikacji to taki, który głównie hostuje aplikacje, a nie instaluje systemy operacyjne. Więc to nie to, co ci potrzeba. Usługa aktywacji zbiorczej ma zupełnie inne zadanie – chodzi o zarządzanie licencjami, a nie samą instalację. A Hyper-V, to technologia do wirtualizacji, więc też nie ma nic wspólnego z fizycznym wprowadzaniem systemów operacyjnych na komputery. Jeżeli źle wybierasz, to może wydawać się to skomplikowane, ale dobrze jest wiedzieć, co dokładnie robi każda z tych usług, żeby uniknąć zamieszania w zarządzaniu IT.
Pytanie 36
Osoba odpowiedzialna za zarządzanie siecią komputerową pragnie ustalić, jakie połączenia są aktualnie nawiązywane na komputerze z systemem operacyjnym Windows oraz które porty są wykorzystywane do nasłuchu. W tym celu powinna użyć polecenia
A. tracert
B. netstat
Twoja odpowiedź
C. ping
D. arp
Poprawna odpowiedź. Polecenie 'netstat' jest niezwykle przydatnym narzędziem dla administratorów sieci komputerowych, gdyż pozwala na monitorowanie aktywnych połączeń sieciowych oraz portów, na których komputer nasłuchuje. Umożliwia to zrozumienie, które aplikacje komunikują się z siecią i jakie porty są otwarte, co jest kluczowe dla zarządzania bezpieczeństwem systemu. Dzięki 'netstat' można uzyskać informacje o wszystkich aktywnych połączeniach TCP oraz UDP, a także o lokalnych i zdalnych adresach IP oraz numerach portów. Używając opcji '-a', administratorzy mogą zobaczyć wszystkie połączenia oraz porty nasłuchujące, co pozwala na szybkie zidentyfikowanie potencjalnych problemów, takich jak otwarte porty, które mogą być narażone na ataki. W kontekście dobrych praktyk, korzystanie z 'netstat' powinno być regularnym elementem audytu bezpieczeństwa systemu, by upewnić się, że nieautoryzowane usługi nie zostaną uruchomione, co może prowadzić do poważnych luk w zabezpieczeniach.
Pytanie 37
Ilustracja pokazuje rezultat testu sieci komputerowej za pomocą komendy
Badanie wp.pl [212.77.100.101] z użyciem 32 bajtów danych: Odpowiedź z 212.77.100.101: bajtów=32 czas=25ms TTL=249 Odpowiedź z 212.77.100.101: bajtów=32 czas=25ms TTL=249 Odpowiedź z 212.77.100.101: bajtów=32 czas=25ms TTL=249 Odpowiedź z 212.77.100.101: bajtów=32 czas=27ms TTL=249
A. ipconfig
B. tracert
C. netstat
D. ping
Twoja odpowiedź
Poprawna odpowiedź. Odpowiedź ping jest poprawna ponieważ polecenie to służy do diagnozowania stanu połączenia z innym urządzeniem w sieci komputerowej. Wykorzystuje ono protokół ICMP do wysyłania pakietów echo request do docelowego hosta a następnie oczekuje na odpowiedź echo reply. W wyniku działania polecenia ping użytkownik otrzymuje informacje o czasie odpowiedzi i liczbie utraconych pakietów co jest kluczowe w diagnozowaniu problemów z wydajnością sieci oraz ustalaniu dostępności urządzeń. Na przykład w systemach Windows typowym wynikiem działania polecenia ping jest wyświetlenie adresu IP docelowego hosta liczby bajtów w pakiecie oraz czasu odpowiedzi w milisekundach. Polecenie to jest standardem w większości systemów operacyjnych co czyni je uniwersalnym narzędziem dla administratorów sieci. Znajomość tego narzędzia jest niezbędna do efektywnego zarządzania infrastrukturą sieciową umożliwiając szybką detekcję i lokalizację problemów z łącznością. W praktyce ping jest często pierwszym krokiem w diagnostyce sieciowej pomagając administratorom potwierdzić czy problem z siecią leży po ich stronie czy po stronie zewnętrznych dostawców usług sieciowych.
Pytanie 38
Aby móc zakładać konta użytkowników, komputerów oraz innych obiektów i centralnie gromadzić o nich informacje, należy zainstalować rolę na serwerze Windows
A. usługi domenowe Active Directory
Twoja odpowiedź
B. usługi Domain Name System w usłudze Active Directory
C. Active Directory Federation Service
D. usługi certyfikatów Active Directory
Poprawna odpowiedź. Usługi domenowe Active Directory (AD DS) są kluczowym elementem infrastruktury serwerowej w systemach Windows. Umożliwiają one centralne zarządzanie obiektami, takimi jak konta użytkowników i komputery, a także zapewniają mechanizmy autoryzacji i uwierzytelniania. Dzięki AD DS administratorzy mogą tworzyć i zarządzać użytkownikami oraz grupami, co jest niezbędne do zapewnienia bezpieczeństwa i organizacji w sieci. Na przykład, w firmach korzystających z Active Directory, administratorzy mogą przypisywać różne poziomy dostępu do zasobów w zależności od ról użytkowników, co ułatwia zarządzanie uprawnieniami. Z perspektywy dobrych praktyk, stosowanie AD DS jest zgodne z zasadą minimalnych uprawnień, co zwiększa bezpieczeństwo całej infrastruktury. Ponadto, AD DS wspiera replikację danych między kontrolerami domeny, co zapewnia dostępność i odporność na awarie w przypadku problemów z serwerem. Ostatecznie, rola ta jest fundamentem dla tworzenia i zarządzania złożonymi środowiskami IT, co czyni ją niezbędną w większości organizacji.
Pytanie 39
Jakim protokołem jest protokół dostępu do sieci pakietowej o maksymalnej prędkości 2 Mbit/s?
A. X . 25
Twoja odpowiedź
B. ATM
C. VDSL
D. Frame Relay
Poprawna odpowiedź. Protokół X.25 to taki stary, ale wciąż ciekawy standard komunikacji, który powstał w latach 70. XX wieku dzięki Międzynarodowej Unii Telekomunikacyjnej. Ma on jedną ważną cechę - pozwala przesyłać dane z prędkością maksymalnie 2 Mbit/s w sieciach pakietowych. W miejscach, gdzie niezawodność jest kluczowa, jak w bankach lub systemach zdalnego dostępu, X.25 sprawdza się naprawdę dobrze. Działa to tak, że dane są dzielone na małe pakiety, które później są przesyłane przez sieć. Dzięki temu zarządzanie ruchem jest efektywniejsze, a błędy są minimalizowane. Wiele instytucji, zwłaszcza finansowych, korzystało z tego protokołu, żeby zapewnić bezpieczną komunikację. Oprócz zastosowań w telekomunikacji, X.25 używano także w systemach telemetrycznych oraz do łączenia różnych sieci komputerowych. Nawet dzisiaj, mimo że technologia poszła do przodu, wiele nowoczesnych rozwiązań czerpie z podstaw, które wprowadził X.25, co pokazuje, jak ważny on był w historii telekomunikacji.
Pytanie 40
W dwóch sąsiadujących pomieszczeniach pewnej firmy występują znaczne zakłócenia elektromagnetyczne. Aby zapewnić maksymalną przepustowość w istniejącej sieci LAN, jakie medium transmisyjne powinno być użyte?
A. kabel telefoniczny
B. fale elektromagnetyczne w zakresie podczerwieni
C. kabel światłowodowy
Twoja odpowiedź
D. skrętka nieekranowana
Poprawna odpowiedź. Kabel światłowodowy to naprawdę świetny wybór, gdy mamy do czynienia z mocnymi zakłóceniami elektromagnetycznymi. Dlaczego? Bo używa światła do przesyłania danych, co sprawia, że te zakłócenia elektryczne nie mają na nie wpływu. W przeciwieństwie do kabli miedzianych, światłowody są odporne na różne interferencje, co daje nam stabilność i wysoką prędkość przesyłania. Na przykład w dużych biurach czy instytucjach, gdzie niezawodność przesyłu danych jest kluczowa, światłowody sprawdzają się doskonale. Warto też wiedzieć o standardach takich jak OM3 czy OM4 dla kabli wielomodowych oraz OS1 i OS2 dla jednomodowych, bo to one definiują, jak dobrze możemy przesyłać sygnał na długich dystansach, nie tracąc jakości. I pamiętaj, żeby używać sprzętu, który jest przystosowany do światłowodów, bo to zwiększa efektywność całej sieci.