Kwalifikacja: INF.02 - Administracja i eksploatacja systemów komputerowych, urządzeń peryferyjnych i lokalnych sieci komputerowych
Rozpoczęcie: 29 września 2026 23:59
Zakończenie: 30 września 2026 00:17
Egzamin zdany!
Wynik: 20/40 punktów (50,0%)
Wymagane minimum: 20 punktów (50%)
Pewność odpowiedzi
Jako strzał oznaczono 17 odpowiedzi - trafionych: 6.
Z odpowiedzi deklarowanych jako pewne poprawnych było 14 z 23. Trafiony strzał to nie jest wiedza - te pytania warto powtórzyć w pierwszej kolejności.
Twój wynik na tle innych
Twój wynik jest lepszy niż 27% podejść do kwalifikacji INF.02.
Porównanie z 114996 zakończonymi podejściami do tej kwalifikacji (dane zbiorcze, bez wyników indywidualnych).
Taki sam wynik jak poprzednio (50,0%).
Zachowaj ten wynik na koncie
Załóż darmowe konto albo zaloguj się - ten egzamin przypiszemy do Twojego konta, więc wrócisz do swoich błędów, będziesz śledzić postęp i dostaniesz powtórki dobrane do Twoich odpowiedzi.
Najskuteczniejszym sposobem na ochronę komputera przed wirusami jest zainstalowanie
A. zapory FireWallTwoja odpowiedź
B. hasła do BIOS-u
C. licencjonowanego systemu operacyjnego
D. skanera antywirusowegoPoprawna odpowiedź
Niepoprawna odpowiedź. Wprowadzenie hasła dla BIOS-u może niby zwiększyć bezpieczeństwo systemu przez zablokowanie nieautoryzowanego dostępu do ustawień komputera, ale to nie pomoże w obronie przed wirusami czy złośliwym oprogramowaniem. Hasło BIOS tak naprawdę chroni głównie sprzęt, a nie system operacyjny przed zagrożeniami. Licencjonowany system operacyjny może ograniczyć ryzyko ataków, bo zapewnia regularne aktualizacje i wsparcie, ale nie zastąpi dobrego oprogramowania antywirusowego. Bez aktywnego skanera antywirusowego, komputer i tak może być narażony na różne zagrożenia, jak wirusy, robaki czy ransomware, które mogą naprawdę namieszać. A co do zapory FireWall, to jest narzędzie do kontroli ruchu sieciowego i może pomóc w blokowaniu podejrzanych połączeń, ale samo nie potrafi identyfikować i usuwać złośliwego oprogramowania. Wiele osób myli te funkcje i myśli, że wystarczy zainstalować jedno rozwiązanie, żeby komputer był bezpieczny. To podejście jest, moim zdaniem, niebezpieczne, bo skuteczna ochrona wymaga zintegrowanej strategii z wieloma warstwami zabezpieczeń, jak skaner antywirusowy, zapora oraz regularne uaktualnienia systemu. Rozumienie różnicy między tymi mechanizmami jest kluczowe, żeby dobrze zabezpieczyć swoje dane i system operacyjny.
Pytanie 2Strzał
Który adres IP jest zaliczany do klasy B?
A. 198.15.10.112Twoja odpowiedź
B. 134.192.16.1Poprawna odpowiedź
C. 96.15.2.4
D. 100.10.10.2
Niepoprawna odpowiedź. Adresy IP z pozostałych opcji nie są przypisane do klasy B, co może być źródłem nieporozumień wśród osób uczących się o adresacji IP. Na przykład, adres 96.15.2.4 należy do klasy A, ponieważ jego pierwszy oktet (96) znajduje się w zakresie od 1 do 126. Klasa A jest przeznaczona dla bardzo dużych sieci, gdzie możliwe jest przydzielenie ponad 16 milionów adresów IP. Adres 100.10.10.2 również należy do klasy A, co może być mylące, ponieważ podobnie jak w przypadku 96.15.2.4, jego pierwszy oktet (100) jest w tym samym zakresie. Klasa A składa się z adresów, które często są używane przez globalne organizacje, ponieważ ich struktura sieciowa wymaga dużej ilości adresów. Z kolei adres 198.15.10.112 należy do klasy C, która obejmuje zakres od 192.0.0.0 do 223.255.255.255. Klasa C jest stosowana w mniejszych sieciach, gdzie zwykle przypisuje się od 2 do 254 adresów IP. Osoby mogą mylnie interpretować klasy adresów IP, skupiając się na wartości liczbowej pierwszego oktetu, nie zdając sobie sprawy z ich klasyfikacji oraz zastosowań w praktyce. Zrozumienie różnic pomiędzy klasami A, B i C jest niezbędne do efektywnego zarządzania sieciami, co jest kluczowe w kontekście projektowania i administrowania infrastrukturą sieciową.
Pytanie 3Strzał
Jaką cechę posiada przełącznik sieciowy?
A. Z przesyłanych pakietów odczytuje docelowe adresy IP
B. Wykorzystuje protokół EIGRP
C. Pracuje na porcjach danych zwanych segmentamiTwoja odpowiedź
D. Z odebranych ramek odczytuje adresy MACPoprawna odpowiedź
Niepoprawna odpowiedź. Odpowiedzi, które wskazują na użycie protokołu EIGRP oraz odczytywanie adresów IP, są błędne, ponieważ te funkcje nie są związane z działaniem przełączników sieciowych. Protokół EIGRP (Enhanced Interior Gateway Routing Protocol) jest protokołem routingu, który działa na trzeciej warstwie modelu OSI, związanej z routingiem i adresowaniem IP. Przełączniki nie zajmują się routingiem, a ich głównym zadaniem jest przekazywanie ramek na podstawie adresów MAC, co różni się od funkcji routerów, które operują na adresach IP. Ponadto, operowanie na porcjach danych zwanych segmentami również jest mylącym stwierdzeniem, ponieważ segmenty to termin używany w kontekście transportu danych, a nie w kontekście działania przełączników. Warto zauważyć, że przełączniki operują na ramach Ethernet, które są strukturami danych używanymi w sieciach lokalnych. Typowym błędem myślowym jest utożsamianie funkcji przełącznika z funkcjami routera, co prowadzi do nieporozumień w zakresie ich zastosowań. Wiedza o tym, jak działają różne warstwy modelu OSI, jest kluczowa dla zrozumienia różnych urządzeń sieciowych i ich funkcji.
Pytanie 4Strzał
Wskaż błędne twierdzenie dotyczące Active Directory?
A. W Active Directory dane są uporządkowane w sposób hierarchiczny
B. Domeny zorganizowane hierarchicznie mogą tworzyć strukturę drzewaTwoja odpowiedź
C. Active Directory to usługa służąca do monitorowania użycia limitów dyskowych aktywnych katalogówPoprawna odpowiedź
D. Active Directory to usługa katalogowa w systemach operacyjnych sieciowych firmy Microsoft
Niepoprawna odpowiedź. Active Directory to kompleksowa usługa katalogowa, która stanowi fundament dla zarządzania zasobami i użytkownikami w środowisku sieciowym Windows. W kontekście jej architektury, ważne jest, aby zrozumieć, że AD umożliwia organizację danych w hierarchicznej strukturze, co oznacza, że informacje są zgrupowane w jednostkach organizacyjnych (OU), domenach, a także w strukturach drzewiastych. Tworzenie tych hierarchii nie tylko ułatwia porządkowanie danych, ale także pozwala na zastosowanie polityk bezpieczeństwa na różnych poziomach organizacji. Oprócz tego, Active Directory nie monitoruje limitów dyskowych ani nie ma funkcji związanych z zarządzaniem przestrzenią dyskową. Funkcje te są realizowane przez inne narzędzia i mechanizmy, takie jak Systemy Plików (np. NTFS) i dodatkowe oprogramowanie do monitorowania zasobów systemowych. Typowe błędy myślowe w tym kontekście obejmują mylenie funkcji AD z innymi technologiami, które mają na celu zarządzanie przestrzenią dyskową, co może prowadzić do mylnych założeń na temat jej roli w infrastrukturze IT. Dlatego ważne jest, aby mieć na uwadze, że AD jest skomplikowanym narzędziem, które koncentruje się na zarządzaniu tożsamością i dostępem, a nie na monitorowaniu przestrzeni dyskowej, co jest zadaniem zupełnie innych mechanizmów.
Pytanie 5Strzał
Według normy JEDEC, napięcie zasilające dla modułów pamięci RAM DDR3L wynosi
A. 1,9 V
B. 1,85 V
C. 1,5 V
D. 1,35 VTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź 1,35 V jest prawidłowa zgodnie z normą JEDEC dla pamięci DDR3L, która definiuje napięcie zasilania tej klasy pamięci. DDR3L to pamięć typu DDR3, która została zoptymalizowana do pracy w niższych napięciach, co przekłada się na mniejsze zużycie energii i niższe wydzielanie ciepła. W praktyce, dzięki zastosowaniu napięcia 1,35 V, moduły RAM DDR3L są w stanie działać w systemach z ograniczonym zasilaniem, takich jak laptopy i urządzenia mobilne. Wartość ta jest znacząco niższa w porównaniu do standardowego DDR3, który działa przy napięciu 1,5 V. Wybór odpowiedniego napięcia jest również kluczowy w kontekście kompatybilności z płytami głównymi oraz innymi podzespołami, które mogą wymagać określonych parametrów zasilania. Standaryzacja napięcia w technologii DDR3L jest istotna dla zachowania wysokiej wydajności oraz stabilności pracy urządzeń elektronicznych, co podkreśla znaczenie zgodności z normami branżowymi.
Pytanie 6
Wartość sumy liczb binarnych 1010 i 111 zapisana w systemie dziesiętnym to
A. 17Twoja odpowiedź
B. 16
C. 18
D. 19
Poprawna odpowiedź. Odpowiedź 17 jest poprawna, ponieważ suma liczb binarnych 1010 i 111 wymaga najpierw przekształcenia tych liczb do systemu dziesiętnego. Liczba binarna 1010 odpowiada liczbie dziesiętnej 10, a liczba 111 to 7 w systemie dziesiętnym. Dodając te dwie wartości, otrzymujemy 10 + 7 = 17. W praktyce, zrozumienie konwersji między systemami liczbowymi jest kluczowe w programowaniu oraz inżynierii komputerowej, gdzie często operujemy na danych w różnych formatach. Przykładem zastosowania tej wiedzy jest programowanie niskopoziomowe, gdzie manipulacje bitami są powszechne. Warto również zauważyć, że w kontekście standardów branżowych, umiejętność dokładnego obliczania wartości w różnych systemach liczbowych jest fundamentalna, np. w systemach cyfrowych lub podczas projektowania algorytmów w językach niskiego poziomu, takich jak assembler. Dlatego umiejętność ta jest niezwykle cenna w codziennej pracy programisty.
Pytanie 7Strzał
Wykonanie komendy perfmon w konsoli systemu Windows spowoduje
A. aktywację szyfrowania zawartości aktualnego folderu
B. utworzenie kopii zapasowej systemu
C. otwarcie narzędzia Monitor wydajnościTwoja odpowiedź
D. przeprowadzenie aktualizacji systemu operacyjnego z wykorzystaniem Windows Update
Poprawna odpowiedź. Komenda 'perfmon' w wierszu poleceń systemu Windows uruchamia narzędzie Monitor wydajności, które jest kluczowym elementem w analizie i monitorowaniu wydajności systemu operacyjnego. Narzędzie to pozwala na zbieranie danych o różnych aspektach działania systemu, takich jak użycie CPU, pamięci, dysków, oraz wydajności aplikacji. Użytkownicy mogą konfigurować zbieranie danych w czasie rzeczywistym, co pozwala na identyfikację potencjalnych problemów z wydajnością oraz analizę trendów w dłuższym okresie. Przykładowo, administratorzy mogą wykorzystać Monitor wydajności do monitorowania wpływu nowych aplikacji na zasoby systemowe lub do oceny skuteczności przeprowadzonych optymalizacji. Działania te wpisują się w najlepsze praktyki zarządzania systemami, które zalecają regularne monitorowanie oraz analizowanie wydajności w celu zapewnienia stabilności i efektywności działania infrastruktury IT.
Pytanie 8
Literowym symbolem P oznacza się
A. rezystancję
B. częstotliwość
C. indukcyjnośćTwoja odpowiedź
D. mocPoprawna odpowiedź
Niepoprawna odpowiedź. Mówiąc o tym, dlaczego rezystancja nie jest symbolem P, musisz wiedzieć, że rezystancję oznaczamy R, a to jest opór dla prądu. Na przykład w inżynierii, rezystancja ma spore znaczenie przy projektowaniu obwodów, bo wpływa na straty energii i wydajność. Częstotliwość, czyli f, to liczba cykli w obwodach prądu zmiennego i też jest ważna przy analizie obwodów, szczególnie w telekomunikacji. Z kolei indukcyjność, symbolizowana przez L, to zjawisko, gdy zmiany natężenia prądu w obwodzie indukują napięcie w tym samym obwodzie. Chociaż te wartości są istotne w elektryce, zapamiętaj, że każde ma swoje zastosowanie i nie można ich mylić z mocą. Często inżynierowie mogą się w tym pogubić, co prowadzi do błędów w obliczeniach i problemów z systemami elektrycznymi. Dobrze jest zawsze rozróżniać te różne wielkości i ich symbole, co jest ważne przy projektowaniu i diagnozowaniu systemów elektrycznych.
Pytanie 9
Analiza tłumienia w kablowym systemie przesyłowym umożliwia ustalenie
A. spadku mocy sygnału w danej parze przewoduTwoja odpowiedź
B. czasu opóźnienia propagacji
C. błędów instalacyjnych związanych z zamianą pary
D. różnic między przesłuchami zdalnymi
Poprawna odpowiedź. Pomiar tłumienia w kablowym torze transmisyjnym jest kluczowym aspektem oceny jakości transmisji sygnału. Tłumienie odnosi się do spadku mocy sygnału, który występuje na skutek przejścia przez medium transmisyjne, w tym przypadku parę przewodów. Właściwe pomiary tłumienia pozwalają zidentyfikować, jak dużo sygnału traci na drodze od nadajnika do odbiornika. W praktyce, dla kabli telekomunikacyjnych i sieci komputerowych, normy takie jak ETSI, IEC oraz TIA/EIA określają dopuszczalne wartości tłumienia, co pozwala na zapewnienie odpowiedniej jakości usług. Właściwe pomiary tłumienia mogą pomóc w określeniu, czy instalacja spełnia obowiązujące standardy, a także w diagnostyce problemów z siecią, takich jak spadki jakości sygnału mogące prowadzić do przerw w komunikacji. Dodatkowo, zrozumienie oraz umiejętność interpretacji wyników pomiarów tłumienia jest niezbędne podczas projektowania i budowy nowoczesnych sieci telekomunikacyjnych, gdzie odpowiednie parametry są kluczowe dla optymalnej wydajności systemu.
Pytanie 10
Ile wyniesie całkowity koszt wymiany karty sieciowej w komputerze, jeżeli cena karty to 40 zł, czas pracy serwisanta wyniesie 90 minut, a koszt każdej rozpoczętej roboczogodziny to 60 zł?
A. 130 złTwoja odpowiedź
B. 40 zł
C. 160 złPoprawna odpowiedź
D. 200 zł
Niepoprawna odpowiedź. Koszt wymiany karty sieciowej można pomylić, gdyż nie uwzględnia się wszystkich elementów składających się na ostateczną cenę. Odpowiedzi, które oscylują wokół kwot 40 zł, 130 zł czy 200 zł, nie przywiązują odpowiedniej wagi do kalkulacji czasu pracy technika oraz jego wpływu na całkowity koszt usługi. Na przykład, wybierając 40 zł, można pomylić się, sądząc, że wystarczy tylko zakupić nową kartę. W rzeczywistości jednak usługa wymiany wymaga czasu, co powinno być wzięte pod uwagę. W przypadku odpowiedzi 130 zł, błąd polega na niewłaściwym oszacowaniu czasu robocizny, gdzie nie uwzględniono pełnych dwóch godzin pracy technika, co jest standardem przy takich operacjach. Wreszcie, odpowiedź 200 zł wynika z nadmiernego zaokrąglenia lub błędnego policzenia czasu pracy, co jest typowym błędem w ocenie kosztów. Doświadczeni technicy serwisowi zawsze podchodzą do wyceny w sposób systematyczny, uwzględniając zarówno koszty materiałów, jak i czasu pracy, co jest kluczowe dla rzetelnego zarządzania finansami w obszarze IT.
Pytanie 11Strzał
Zestaw narzędzi do instalacji okablowania miedzianego typu "skrętka" w sieci komputerowej powinien obejmować:
A. komplet wkrętaków, narzędzie uderzeniowe, tester okablowania, lutownicę
Niepoprawna odpowiedź. Niepoprawne odpowiedzi zawierają elementy, które nie są kluczowe ani praktyczne w kontekście montażu okablowania miedzianego typu "skrętka". Wiele z tych odpowiedzi wprowadza narzędzia, które są nieadekwatne do tego typu instalacji. Na przykład, spawarka światłowodowa jest narzędziem specyficznym dla technologii światłowodowej i nie ma zastosowania w kontekście okablowania miedzianego. Kolejnym błędnym podejściem jest dodawanie lutownicy do zestawu, która jest używana w zupełnie innym procesie, związanym głównie z elektroniką i nie jest zalecana w instalacjach okablowania miedzianego, gdzie wprowadza ryzyko uszkodzenia materiałów oraz niewłaściwego połączenia. Również miernik uniwersalny, mimo że jest przydatny w wielu aspektach pracy z elektrycznością, nie jest narzędziem kluczowym do bezpośredniego montażu okablowania, a jego zastosowanie w tym kontekście jest ograniczone. Prawidłowe podejście do montażu okablowania polega na zrozumieniu, jakie narzędzia są rzeczywiście potrzebne do danej technologii, a nie na stosowaniu nieodpowiednich narzędzi, które mogą prowadzić do błędów w instalacji i późniejszych problemów z siecią.
Pytanie 12
Jakie polecenie w systemach Windows należy użyć, aby ustawić statyczny adres IP w konsoli poleceń?
A. tracert
B. net use
C. telnet
D. netshTwoja odpowiedź
Poprawna odpowiedź. Polecenie 'netsh' jest kluczowym narzędziem w systemach Windows, które umożliwia konfigurowanie i zarządzanie różnymi ustawieniami sieciowymi, w tym adresami IP. Używając 'netsh', administratorzy mogą łatwo przypisać statyczny adres IP do interfejsu sieciowego. Przykład użycia to: 'netsh interface ip set address name="Nazwa interfejsu" static Adres_IP Maska_Sieci Brama_Domyślna', gdzie 'Nazwa interfejsu' to nazwa karty sieciowej, 'Adres_IP' to adres, który chcemy ustawić, 'Maska_Sieci' to odpowiednia maska podsieci, a 'Brama_Domyślna' to adres bramy. Stosowanie statycznych adresów IP jest istotne w środowiskach, gdzie stabilność i dostępność są kluczowe, na przykład w serwerach lub urządzeniach wymagających stałego adresu. Przy korzystaniu z 'netsh' należy również pamiętać o standardach bezpieczeństwa oraz zarządzać adresami IP zgodnie z polityką organizacji, aby unikać konfliktów adresowych i zapewnić optymalną wydajność sieci.
Pytanie 13Strzał
Na podstawie tabeli wskaż, który model przełącznika Cisco Catalyst, zawiera 48 portów i możliwość doposażenia o wkładki światłowodowe.
Configurations of Cisco Catalyst 2960 Series Switches with LAN Base Software
Cisco Catalyst 2960 Switch Model
Description
Uplinks
1 Gigabit Uplinks with 10/100 Ethernet Connectivity
Cisco Catalyst 2960-48PST-L
48 Ethernet 10/100 PoE ports
2 One Gigabit Ethernet SFP ports and 2 fixed Ethernet 10/100/1000 ports
Cisco Catalyst 2960-24PC-L
24 Ethernet 10/100 PoE ports
2 dual-purpose ports (10/100/1000 or SFP)
Cisco Catalyst 2960-24LT-L
24 Ethernet 10/100 ports
2 Ethernet 10/100/1000 ports
Cisco Catalyst 2960-24TC-L
24 Ethernet 10/100 ports
2 dual-purpose ports
Cisco Catalyst 2960-48TC-L
48 Ethernet 10/100 ports
2 dual-purpose ports (10/100/1000 or SFP)
Cisco Catalyst 2960-24TT-L
24 Ethernet 10/100 ports
2 Ethernet 10/100/1000 ports
Cisco Catalyst 2960-48TT-L
48 Ethernet 10/100 ports
2 Ethernet 10/100/1000 ports
A. 2960-24LT-L
B. 2960-48TT-L
C. 2960-24PC-L
D. 2960-48TC-LTwoja odpowiedź
Poprawna odpowiedź. Poprawny wybór to model Cisco Catalyst 2960-48TC-L, bo jako jedyny w tabeli spełnia oba warunki z pytania: ma 48 portów 10/100 Ethernet oraz posiada tzw. porty dual-purpose (10/100/1000 lub SFP), czyli możliwość podłączenia wkładek światłowodowych SFP. W tabeli dokładnie widać: „48 Ethernet 10/100 ports” oraz „2 dual-purpose ports (10/100/1000 or SFP)”. Te porty dual-purpose to w praktyce gniazdo RJ-45 i gniazdo SFP współdzielące ten sam interfejs logiczny – używasz albo skrętki miedzianej, albo wkładki światłowodowej.
W realnych sieciach wygląda to tak, że 48 portów służy do podłączania komputerów, drukarek, access pointów itp., a uplinki SFP wykorzystuje się do spięcia tego przełącznika z innym switchem szkieletowym lub dystrybucyjnym, często na większe odległości, np. między budynkami. To jest zgodne z dobrą praktyką projektowania sieci: warstwa dostępu (access) pracuje zwykle na 10/100 (lub 10/100/1000), a połączenia do wyższych warstw realizuje się po światłowodzie ze względu na większy zasięg, mniejsze zakłócenia i często większą przepustowość.
Moim zdaniem warto zapamiętać samą logikę odczytywania takiej tabeli: najpierw patrzymy na liczbę portów w kolumnie Description (tu 48 Ethernet 10/100), a potem na kolumnę Uplinks i szukamy słów kluczowych typu „SFP”, „dual-purpose”, „Gigabit Ethernet SFP”. Jeżeli w opisie uplinków jest informacja „10/100/1000 or SFP”, to znaczy, że ten model można doposażyć w moduły światłowodowe dopasowane do potrzeb: np. SFP 1000BASE-SX do krótkich odcinków multimode, 1000BASE-LX do dłuższych dystansów, albo moduły miedziane. Taki sposób czytania specyfikacji bardzo się przydaje przy doborze sprzętu do projektu sieci, bo od razu widać, które modele nadają się na przełącznik dostępowy z możliwością rozbudowy o uplinki światłowodowe, a które są bardziej podstawowe.
Pytanie 14
W systemie Windows informacje o aktualnym użytkowniku komputera są przechowywane w gałęzi rejestru o skróconej nazwie:
A. HKLM
B. HKCRTwoja odpowiedź
C. HKCUPoprawna odpowiedź
D. HKCC
Niepoprawna odpowiedź. Odpowiedzi HKCC, HKLM oraz HKCR odnoszą się do innych gałęzi rejestru systemu Windows, które są przeznaczone do różnych celów i nie zawierają ustawień dotyczących bieżącego użytkownika. HKCC, czyli HKEY_CURRENT_CONFIG, przechowuje informacje o bieżącej konfiguracji sprzętowej systemu, co ma zastosowanie w kontekście różnorodnych urządzeń i ich konfiguracji, ale nie dotyczy osobistych ustawień użytkownika. Z kolei HKLM, czyli HKEY_LOCAL_MACHINE, gromadzi dane dotyczące całego systemu operacyjnego oraz wszystkich użytkowników, co czyni tę gałąź odpowiednią do zarządzania globalnymi ustawieniami systemu, ale nie jest skierowana na indywidualne preferencje użytkowników. Natomiast HKCR, czyli HKEY_CLASSES_ROOT, jest używana do przechowywania informacji o zainstalowanych programach i ich powiązaniach z różnymi typami plików, co również nie dotyczy specyficznych ustawień użytkownika. Przykładowym błędem myślowym jest pomylenie pojęć związanych z osobistymi i systemowymi ustawieniami, co może prowadzić do niewłaściwych deklaracji na temat lokalizacji przechowywania danych w rejestrze. Zrozumienie, jakie informacje są przechowywane w poszczególnych gałęziach rejestru, jest kluczowe dla skutecznego zarządzania systemem oraz dla zapewnienia jego prawidłowego funkcjonowania.
Pytanie 15Strzał
NAT64 (Network Address Translation 64) to proces, który dokonuje mapowania adresów
A. IPv4 na adresy MAC
B. MAC na adresy IPv4
C. prywatne na adresy publiczneTwoja odpowiedź
D. IPv4 na adresy IPv6Poprawna odpowiedź
Niepoprawna odpowiedź. Niezrozumienie funkcji NAT64 często prowadzi do mylnych interpretacji, zwłaszcza w kontekście mapowania adresów. Na przykład, pomylenie translacji adresów IPv4 na adresy MAC jest całkowicie błędne; adresy MAC odnoszą się do warstwy łącza danych w modelu OSI i nie są bezpośrednio związane z procesem translacji adresów IP. Adresy MAC są unikalnymi identyfikatorami sprzętowymi kart sieciowych, a NAT64 działa na poziomie wyżej, zajmując się adresami IP. Podobnie, próba przypisania translacji adresów MAC na adresy IPv4 wskazuje na brak zrozumienia, że te dwa typy adresów pełnią różne role w komunikacji sieciowej. Co więcej, mapowanie prywatnych adresów IP na publiczne również nie jest związane z NAT64, choć jest to proces, który może być realizowany przez inne techniki NAT, takie jak PAT (Port Address Translation). NAT64 jest zatem specyficznie skoncentrowany na integracji IPv4 i IPv6, a wszelkie inne koncepcje mogą prowadzić do zamieszania i nieefektywnego zarządzania adresacją w sieciach. Kluczowe jest, aby w pełni zrozumieć, jakie funkcje pełnią różne protokoły i mechanizmy, aby uniknąć typowych pułapek w analizie i implementacji rozwiązań sieciowych.
Pytanie 16
Użytkownik komputera udostępnia publicznie posiadane pliki w sieci Internet. Prawa autorskie zostaną naruszone, gdy udostępni
A. wykonane przez siebie zdjęcia obiektów wojskowych
B. własne autorskie filmy z demonstracji ulicznych
C. obraz płyty systemu operacyjnego Windows 7 HomeTwoja odpowiedź
D. otrzymany dokument urzędowy
Poprawna odpowiedź. Udostępnienie obrazu płyty systemu operacyjnego Windows 7 Home narusza prawa autorskie, bo taki obraz zawiera komercyjne oprogramowanie chronione prawem autorskim oraz warunkami licencji producenta, czyli Microsoftu. Nawet jeśli użytkownik posiada legalny klucz albo oryginalną płytę, to zwykle ma prawo do instalacji i używania systemu na określonych zasadach, a nie do publicznego rozpowszechniania kopii instalatora w Internecie. To jest ważna różnica: posiadanie licencji nie oznacza bycia właścicielem praw majątkowych do programu. W praktyce branżowej obrazy ISO systemów Windows pobiera się z oficjalnych źródeł producenta lub z legalnych kanałów dystrybucji, a nie z prywatnych serwerów, torrentów czy przypadkowych hostingów. Moim zdaniem to jeden z częstszych błędów: ktoś myśli, że skoro plik działa i ma klucz, to może go wrzucić innym. Nie, tak to nie działa. Dobra praktyka w firmie to przechowywać nośniki instalacyjne w kontrolowanym repozytorium, pilnować licencji, faktur, certyfikatów autentyczności i używać wyłącznie źródeł zgodnych z EULA oraz polityką producenta.
Pytanie 17Strzał
Jaki protokół stosują komputery, aby informować router o zamiarze dołączenia do lub opuszczenia konkretnej grupy multicastowej?
A. IGMPTwoja odpowiedź
B. DHCP
C. UDP
D. TCP/IP
Poprawna odpowiedź. IGMP (Internet Group Management Protocol) jest protokołem, który umożliwia komputerom informowanie routerów o chęci dołączenia do lub opuszczenia określonej grupy rozgłoszeniowej. Protokół ten odgrywa kluczową rolę w zarządzaniu grupami multicastowymi, co jest istotne dla aplikacji wymagających efektywnego przesyłania danych do wielu odbiorców jednocześnie, takich jak transmisje wideo na żywo czy telekonferencje. Dzięki IGMP, router może optymalnie zarządzać ruchem multicastowym, przesyłając dane tylko do tych odbiorców, którzy wyrazili zainteresowanie danym strumieniem. Zastosowanie IGMP jest szczególnie widoczne w sieciach lokalnych oraz w środowiskach, w których wykorzystuje się usługi multicastowe, co pozwala na oszczędność pasma oraz zasobów sieciowych. W praktyce, IGMP pozwala na dynamiczne zarządzanie członkostwem w grupach, co jest niezbędne w zmieniających się warunkach sieciowych. Jest to zgodne z dobrą praktyką w projektowaniu sieci, gdzie wydajność i efektywność są kluczowymi czynnikami.
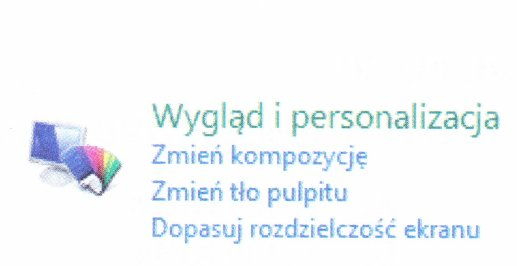
Pytanie 18
Na ilustracji ukazano narzędzie systemowe w Windows 7, które jest używane do
A. przeprowadzania migracji systemu
B. naprawiania problemów z systemem
C. tworzenia kopii zapasowych systemu
D. konfiguracji preferencji użytkownikaTwoja odpowiedź
Poprawna odpowiedź. Ten rysunek, który widzisz, to część panelu sterowania Windows 7, a dokładniej sekcja Wygląd i personalizacja. Zajmuje się ona ustawieniami, które mają wpływ na to, jak wygląda nasz system. Możesz dzięki temu zmieniać różne rzeczy, jak kolory okien czy dźwięki. Gdy zmieniasz tło pulpitu, to naprawdę nadajesz swojemu miejscu pracy osobisty charakter – każdy lubi mieć coś, co mu się podoba. Poza tym, ta sekcja pozwala też dostosować rozdzielczość ekranu, co jest ważne, żeby dobrze widzieć, a przy okazji chronić wzrok. Takie opcje są super przydatne, zwłaszcza w pracy, bo kiedy system jest zgodny z naszymi oczekiwaniami, to praca idzie lepiej. Windows, przez te różne funkcje, daje nam sporą kontrolę nad tym, jak wygląda interfejs, co w dzisiejszych czasach jest naprawdę ważne.
Pytanie 19Strzał
W systemie DNS, aby powiązać nazwę hosta z adresem IPv4, konieczne jest stworzenie rekordu
A. PTRTwoja odpowiedź
B. ISDN
C. APoprawna odpowiedź
D. MX
Niepoprawna odpowiedź. Odpowiedzi PTR, ISDN i MX są błędne w kontekście mapowania nazw hostów na adresy IPv4. Rekord PTR służy do odwrotnego mapowania, czyli przekształcania adresów IP na nazwy domen. Używany jest głównie do celów diagnostycznych i w bezpieczeństwie, aby zweryfikować, czy dany adres IP odpowiada konkretnej nazwie domeny. W praktyce, często używany w konfiguracji serwerów pocztowych, aby uniknąć problemów z dostarczaniem wiadomości. Natomiast ISDN w ogóle nie odnosi się do systemów DNS, jest to technologia używana do przekazywania danych przez linie telefoniczne. Rekord MX, z drugiej strony, jest stosowany do wskazywania serwerów odpowiedzialnych za obsługę poczty e-mail dla danej domeny. Choć jest niezwykle istotny w kontekście zarządzania pocztą elektroniczną, nie ma zastosowania w mapowaniu nazw hostów do adresów IP. Interesującym aspektem jest to, że wiele osób myli funkcje tych różnych rekordów, co prowadzi do nieporozumień w konfiguracji usług internetowych. Właściwe zrozumienie typów rekordów DNS i ich funkcji jest kluczowe dla zapewnienia prawidłowego działania sieci oraz aplikacji internetowych. Przykłady konfiguracji DNS i analiza błędów mogą być pomocne w unikaniu takich nieporozumień.
Pytanie 20
Podczas wyboru zasilacza do komputera kluczowe znaczenie
A. Ma łączna moc wszystkich komponentów komputeraTwoja odpowiedź
B. Maję specyfikację zainstalowanego systemu operacyjnego
C. Ma rodzaj procesora
D. Ma współczynnik kształtu obudowy
Poprawna odpowiedź. Zgadza się, poprawna odpowiedź to 'Ma łączna moc wszystkich podzespołów komputerowych'. Wiesz, zasilacz w komputerze musi dawać taką moc, żeby wszystko działało jak trzeba. Każdy element, czyli procesor, karta graficzna, RAM i dyski twarde, potrzebują swojej energii, więc musimy to wszystko zsumować, żeby wiedzieć, jak mocny zasilacz musimy kupić. Rekomenduję wybierać zasilacz z zapasem, tak z 20-30% więcej niż całkowite zapotrzebowanie. Na przykład, jak wszystkie komponenty łącznie biorą 400 W, to lepiej wziąć zasilacz na 500-600 W. A jeśli do tego weźmiesz zasilacz z certyfikatem 80 Plus, to jeszcze zaoszczędzisz na rachunkach za prąd, bo mniej energii się zmarnuje. Czyli dobrze dobrany zasilacz to naprawdę kluczowa sprawa dla stabilności i długiego życia komputera.
Pytanie 21
Do przeprowadzenia ręcznej konfiguracji interfejsu sieciowego w systemie Linux konieczne jest użycie polecenia
A. ifconfigPoprawna odpowiedź
B. route add
C. eth()
D. ipconfigTwoja odpowiedź
Niepoprawna odpowiedź. Odpowiedzi 'eth()', 'ipconfig' oraz 'route add' są niepoprawne z kilku powodów. Pierwsza z nich, 'eth()', to nieprawidłowe polecenie, ponieważ w systemach Linux nie istnieje funkcja ani polecenie o takiej nazwie. Użytkownicy mogą mylić to z interfejsem eth0, ale samo 'eth()' nie jest rozpoznawane przez system. 'ipconfig' to polecenie z systemu Windows, używane do konfiguracji interfejsów sieciowych w tym systemie. W Linuxie odpowiednikiem jest 'ifconfig' lub nowsze 'ip'. Używanie 'ipconfig' w systemach Linux nie przyniesie żadnych rezultatów, ponieważ to narzędzie nie jest dostępne w tym środowisku, co prowadzi do frustracji użytkowników, którzy próbują znaleźć znane im polecenia w innym systemie operacyjnym. Ostatnia z opcji, 'route add', jest poleceniem do dodawania tras w tablicy routingu, a nie do konfiguracji interfejsu sieciowego. Użytkownicy, którzy mylą te polecenia, mogą napotkać trudności w zarządzaniu siecią lub mogą wprowadzać nieprawidłowe konfiguracje, co prowadzi do problemów z połączeniem i komunikacją sieciową. Kluczowe jest zrozumienie, że różne systemy operacyjne mają różne narzędzia, a ich znajomość jest niezbędna do skutecznego zarządzania infrastrukturą sieciową.
Pytanie 22
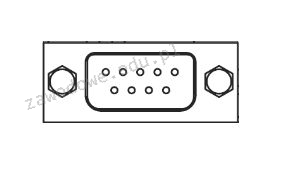
Obrazek ilustruje rodzaj złącza
A. COMPoprawna odpowiedź
B. LPTTwoja odpowiedź
C. USB
D. FireWire
Niepoprawna odpowiedź. Złącza USB są wszechstronnymi portami używanymi do łączenia różnorodnych urządzeń peryferyjnych z komputerami, oferując znacznie wyższe prędkości transmisji danych niż tradycyjne porty szeregowe takie jak COM. USB stało się standardem w komputerach osobistych ze względu na prostotę obsługi i zdolność do zasilania podłączonych urządzeń. Istotnym błędem przy rozpoznawaniu złączy jest mylenie ich wyglądu, ponieważ kształt i liczba pinów złączy USB różnią się znacznie od złączy COM. LPT, znane jako port równoległy, to kolejny starszy standard interfejsu, zwykle używany do podłączania drukarek. Charakteryzuje się większą liczbą pinów oraz szerszym kształtem, co czyni go łatwym do odróżnienia od portu szeregowego. FireWire, znany również jako IEEE 1394, to technologia, która była popularna w branży multimedialnej, zwłaszcza w przypadku kamer cyfrowych i zewnętrznych dysków twardych, oferując wysokie prędkości transmisji danych. Złącze to ma odmienny kształt i jest mniej powszechne w nowszych urządzeniach, ponieważ zostało zastąpione przez USB i Thunderbolt. Kluczowym błędem jest nieznajomość fizycznych i funkcjonalnych różnic między tymi złączami, co prowadzi do błędnej identyfikacji i wyboru nieodpowiednich interfejsów do konkretnych zastosowań. Poprawne rozpoznanie złącza wymaga wiedzy na temat standardów i ich charakterystycznych cech fizycznych oraz funkcjonalnych, co jest podstawą dla każdej osoby pracującej w branży IT i elektronice użytkowej.
Pytanie 23Strzał
Który rekord DNS powinien zostać dodany w strefie wyszukiwania do przodu, aby skojarzyć nazwę domeny DNS z adresem IP?
A. MX lub PTRTwoja odpowiedź
B. A lub AAAAPoprawna odpowiedź
C. SRV lub TXT
D. NS lub CNAME
Niepoprawna odpowiedź. Odpowiedzi zawierające rekordy NS, CNAME, SRV, TXT, MX oraz PTR, nie są odpowiednie dla mapowania nazw domen na adresy IP. Rekord NS (Name Server) wskazuje na serwery DNS odpowiedzialne za daną strefę, ale nie konwertuje bezpośrednio nazw na adresy IP. Rekord CNAME (Canonical Name) służy do aliasowania jednej nazwy domeny do innej, co może wprowadzać zamieszanie w kontekście bezpośredniego przypisania adresu IP. Rekordy SRV (Service) służą do lokalizowania usług w sieci, a TXT (Text) są używane do przechowywania dodatkowych informacji o domenie, takich jak rekordy SPF dla ochrony przed spoofingiem. Rekord MX (Mail Exchange) z kolei jest używany do wskazywania serwerów pocztowych odpowiedzialnych za odbieranie wiadomości e-mail, a PTR (Pointer) jest stosowany w odwrotnym mapowaniu, gdzie przekształca adres IP na nazwę domeny. Typowe błędy myślowe, które prowadzą do takich niepoprawnych odpowiedzi, obejmują mylenie celów poszczególnych rekordów DNS. Wiedza na temat ich funkcji jest kluczowa dla skutecznej konfiguracji systemów DNS, co wpływa na dostępność i efektywność usług internetowych. Dla prawidłowego funkcjonowania sieci, niezbędne jest rozróżnienie między tymi rekordami a rekordami A i AAAA, które są jedynymi odpowiednimi dla tego konkretnego zastosowania.
Pytanie 24Strzał
W trakcie instalacji oraz konfiguracji serwera DHCP w systemach z rodziny Windows Server istnieje możliwość dodania zastrzeżeń adresów, które określą
A. adresy MAC, które nie będą przydzielane w ramach zakresu DHCP
B. konkretne adresy IP przypisywane urządzeniom na podstawie ich adresu MACPoprawna odpowiedź
C. adresy początkowy oraz końcowy zakresu serwera DHCP
D. adresy IP, które będą przydzielane w ramach zakresu DHCP dopiero po ich autoryzacjiTwoja odpowiedź
Niepoprawna odpowiedź. Widzę, że odpowiedzi dotyczące zastrzeżeń adresów DHCP są trochę mylące. Zastrzeżenia nie dotyczą tak naprawdę zakresu adresów, które serwer DHCP może przydzielać. Ok, określenie zakresu jest ważne, ale zastrzeżenia to co innego. Zakres ustala, które adresy IP mogą być dynamicznie przydzielane, a nie mówi, które adresy są przypisane do konkretnych urządzeń odnośnie ich MAC. Ponadto, jest niejasne twierdzenie, że zastrzeżenia odnoszą się do adresów MAC, które nie będą przydzielane w ramach tego zakresu. W rzeczywistości by wykluczyć adresy MAC, używa się innych mechanizmów, jak rezerwacje. A sprawa z autoryzacją też jest nieprawidłowa, bo zastrzeżenia to bardziej przypisanie adresów do urządzeń, a nie autoryzacja. Zrozumienie, że zastrzeżenia umożliwiają przypisywanie stałych adresów IP do urządzeń na podstawie adresów MAC, jest kluczowe. W przeciwnym razie, można się pomylić przy konfiguracji serwera DHCP, co skutkuje problemami z adresami IP w sieci.
Pytanie 25Strzał
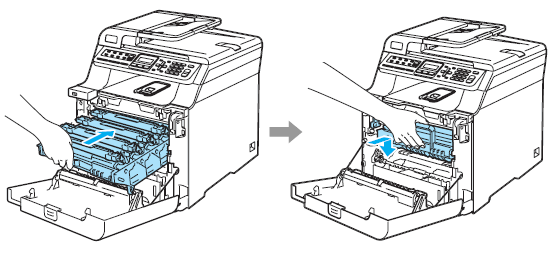
Czynność pokazana na rysunkach ilustruje mocowanie
A. taśmy barwiącej w drukarce igłowej.
B. kartridża w drukarce atramentowej.
C. głowicy w drukarce rozetkowej.
D. bębna zintegrowanego z tonerem w drukarce laserowej.Twoja odpowiedź
Poprawna odpowiedź. Czynność, którą pokazują te rysunki, to montaż bębna zintegrowanego z tonerem w drukarce laserowej. Takie rozwiązanie jest bardzo popularne w drukarkach laserowych, zwłaszcza biurowych. Wkład bębna z tonerem stanowi kluczowy element eksploatacyjny, odpowiadający zarówno za transfer proszku (tonera) na papier, jak i załadowanie obrazu na bęben światłoczuły. Moim zdaniem warto wiedzieć, że poprawne osadzenie tego modułu ma ogromny wpływ na jakość wydruków i długowieczność całego urządzenia. W praktyce taka wymiana bębna, pokazana na ilustracji, jest czynnością rutynową – robi się to, gdy drukarka zaczyna zostawiać smugi, komunikat ostrzega o końcu żywotności bębna lub pojawiają się problemy z pobieraniem tonera. Szczególnie w nowszych modelach bęben i toner mogą być zintegrowane jako jeden zestaw, co ułatwia obsługę i minimalizuje ryzyko zabrudzenia czy uszkodzenia bębna. Branżowym standardem jest stosowanie oryginalnych podzespołów lub dobrej jakości zamienników, bo niewłaściwe elementy potrafią spowodować spadek jakości wydruków albo nawet awarię mechanizmu drukarki. Z mojego doświadczenia, warto regularnie czyścić wnętrze drukarki przy każdej wymianie bębna – to pomaga uniknąć problemów z osadzaniem się resztek tonera czy kurzu. Dobrze wiedzieć, jak delikatnie obchodzić się z bębnem, bo jest on bardzo wrażliwy na światło i dotyk. Warto czytać zalecenia producenta, bo nie każda drukarka ma identyczny sposób montażu. Takie rzeczy naprawdę przydają się w serwisowaniu sprzętu biurowego czy pracy w IT.
Pytanie 26
Celem złocenia styków złącz HDMI jest
A. zwiększenie przepustowości powyżej wartości określonych standardem
B. stworzenie produktu o charakterze ekskluzywnym, aby uzyskać większe wpływy ze sprzedaży
C. umożliwienie przesyłu obrazu w jakości 4K
D. poprawę przewodności oraz żywotności złączaTwoja odpowiedź
Poprawna odpowiedź. Złocenie styków złącz HDMI ma przede wszystkim poprawić jakość kontaktu elektrycznego oraz wydłużyć żywotność samego złącza. W praktyce nie chodzi o to, że złoto magicznie zwiększa możliwości kabla, tylko o jego odporność na korozję i utlenianie. Styki w złączach są narażone na wilgoć, kurz, wielokrotne wkładanie i wyjmowanie przewodu, a czasem też na kiepskie warunki przechowywania. Warstwa złota jest cienka, ale bardzo stabilna chemicznie, więc powierzchnia styku nie pokrywa się tak łatwo tlenkami, które mogłyby zwiększać rezystancję kontaktu. Moim zdaniem to jest właśnie ten praktyczny detal, który odróżnia porządne złącze od takiego, które po czasie zaczyna przerywać albo wymaga poruszania kablem. W standardach HDMI parametry transmisji, takie jak obsługa Full HD, 4K czy większa przepustowość, wynikają z wersji standardu, jakości wykonania przewodu, ekranowania, impedancji torów sygnałowych i kategorii kabla, a nie z samego koloru styków. Złocenie jest więc dobrą praktyką konstrukcyjną: stabilniejszy styk, mniejsze ryzyko utleniania, lepsza trwałość mechaniczna i bardziej pewne działanie przez dłuższy czas.
Pytanie 27
Na podstawie filmu wskaż z ilu modułów składa się zainstalowana w komputerze pamięć RAM oraz jaką ma pojemność.
A. 2 modułów, każdy po 8 GB.
B. 1 modułu 32 GB.
C. 2 modułów, każdy po 16 GB.Twoja odpowiedź
D. 1 modułu 16 GB.
Poprawna odpowiedź. Poprawnie wskazana została konfiguracja pamięci RAM: w komputerze zamontowane są 2 moduły, każdy o pojemności 16 GB, co razem daje 32 GB RAM. Na filmie zwykle widać dwa fizyczne moduły w slotach DIMM na płycie głównej – to są takie długie wąskie kości, wsuwane w gniazda obok procesora. Liczbę modułów określamy właśnie po liczbie tych fizycznych kości, a pojemność pojedynczego modułu odczytujemy z naklejki na pamięci, z opisu w BIOS/UEFI albo z programów diagnostycznych typu CPU‑Z, HWiNFO czy Speccy. W praktyce stosowanie dwóch modułów po 16 GB jest bardzo sensowne, bo pozwala uruchomić tryb dual channel. Płyta główna wtedy może równolegle obsługiwać oba kanały pamięci, co realnie zwiększa przepustowość RAM i poprawia wydajność w grach, programach graficznych, maszynach wirtualnych czy przy pracy z dużymi plikami. Z mojego doświadczenia lepiej mieć dwie takie same kości niż jedną dużą, bo to jest po prostu zgodne z zaleceniami producentów płyt głównych i praktyką serwisową. Do tego 2×16 GB to obecnie bardzo rozsądna konfiguracja pod Windows 10/11 i typowe zastosowania profesjonalne: obróbka wideo, programowanie, CAD, wirtualizacja. Warto też pamiętać, że moduły powinny mieć te same parametry: częstotliwość (np. 3200 MHz), opóźnienia (CL) oraz najlepiej ten sam model i producenta. Taka konfiguracja minimalizuje ryzyko problemów ze stabilnością i ułatwia poprawne działanie profili XMP/DOCP. W serwisie i przy montażu zawsze zwraca się uwagę, żeby moduły były w odpowiednich slotach (zwykle naprzemiennie, np. A2 i B2), bo to bezpośrednio wpływa na tryb pracy pamięci i osiąganą wydajność.
Pytanie 28
Dysk z systemem plików FAT32, na którym regularnie przeprowadza się operacje usuwania starych plików oraz dodawania nowych, staje się:
A. relokacji
B. kolokacji
C. defragmentacjiTwoja odpowiedź
D. fragmentacjiPoprawna odpowiedź
Niepoprawna odpowiedź. Wybór kolokacji, relokacji lub defragmentacji jako odpowiedzi jest niepoprawny, ponieważ te terminy odnoszą się do różnych aspektów zarządzania danymi lub organizacji plików. Kolokacja oznacza umieszczanie plików lub danych blisko siebie, co jest korzystne w kontekście systemów baz danych, gdzie lokalizacja danych ma znaczenie dla wydajności zapytań. Relokacja natomiast jest procesem przenoszenia danych z jednego miejsca na drugie, co może być stosowane w kontekście migracji systemów lub zarządzania pamięcią w systemach operacyjnych, ale nie odnosi się bezpośrednio do problemu fragmentacji plików na dysku. Defragmentacja, choć jest procesem, który może zredukować fragmentację, nie jest odpowiedzią na pytanie o to, co się dzieje na dysku FAT32 w wyniku ciągłych operacji zapisu i kasowania plików. Fragmentacja jest naturalnym efektem tych operacji i jest kluczowym zjawiskiem do zrozumienia, aby efektywnie zarządzać przestrzenią dyskową. Wybierając odpowiedzi inne niż fragmentacja, można popełnić błąd w zrozumieniu podstawowych konceptów operacji na plikach i ich wpływu na wydajność systemu.
Pytanie 29
Jakie oznaczenie na schematach sieci LAN przypisuje się punktom rozdzielczym dystrybucyjnym znajdującym się na różnych kondygnacjach budynku według normy PN-EN 50173?
A. FD (Floor Distribution)Poprawna odpowiedź
B. BD (BuildingDistributor)
C. CD (Campus Distribution)
D. MDF (Main Distribution Frame)Twoja odpowiedź
Niepoprawna odpowiedź. Odpowiedzi BD (Building Distributor), CD (Campus Distribution) oraz MDF (Main Distribution Frame) są nieprawidłowe w kontekście oznaczeń punktów rozdzielczych dystrybucyjnych na poszczególnych piętrach budynku. BD odnosi się do głównego punktu dystrybucyjnego w obrębie całego budynku, który obsługuje kilka pięter lub stref, ale nie jest precyzyjnie związany z lokalizacją na każdym piętrze. CD dotyczy z kolei bardziej rozległych instalacji, takich jak kampusy uniwersyteckie, gdzie sieci rozciągają się na wiele budynków, a ich struktura jest zorganizowana na poziomie kampusu, co nie odpowiada lokalnym potrzebom pięter. MDF to główny punkt rozdzielczy, który zazwyczaj znajduje się w pomieszczeniach technicznych lub serwerowniach, a jego rola polega na agregacji sygnałów z różnych FD i BD, a nie na ich dystrybucji na poziomie piętra. Te błędne odpowiedzi mogą wynikać z mylnego pojmowania struktury sieci oraz funkcji poszczególnych punktów dystrybucyjnych. Właściwe rozumienie klasyfikacji i funkcji w sieciach LAN jest kluczowe do efektywnego projektowania oraz zarządzania infrastrukturą, co z kolei wpływa na wydajność oraz niezawodność całego systemu. Zrozumienie tych różnic jest niezbędne dla każdego specjalisty zajmującego się sieciami komputerowymi.
Pytanie 30Strzał
W jakiej logicznej topologii funkcjonuje sieć Ethernet?
A. siatki i gwiazdy
B. siatkowej
C. rozgłaszaniaPoprawna odpowiedź
D. pierścieniowej i liniowejTwoja odpowiedź
Niepoprawna odpowiedź. Topologia pierścieniowa i liniowa to nie jest coś, co spotkasz w sieciach Ethernet. W pierścieniowej urządzenia tworzą zamknięty krąg i dane płyną w jednym kierunku przez wszystkie urządzenia. To rozwiązanie może się czasem przydać, ale nie pasuje do Ethernecie. Z kolei topologia liniowa, chociaż czasem może być mylona z rozgłaszaniem, nie przynosi takich korzyści, bo mogą wystąpić kolizje i wydajność spadnie, zwłaszcza w dużych sieciach. Zwróć uwagę, że siatka i gwiazda to też nie najlepsze porównania w kontekście EtherNetu. Siatka, gdzie każde urządzenie łączy się z wieloma innymi, zwiększa niezawodność, ale to nie jest typowy model dla standardowego EtherNetu. Gwiazda, choć popularna w sieciach lokalnych, też nie oddaje istoty działania EtherNeta w kontekście rozgłaszania. Kluczowe jest, żeby zrozumieć, że te alternatywy nie tylko nie odpowiadają na pytanie, ale mogą też prowadzić do nieporozumień w projektowaniu i zarządzaniu sieciami, co jest ważne dla efektywności i niezawodności komunikacji w nowoczesnych systemach IT.
Pytanie 31Strzał
Jak wiele domen kolizyjnych oraz rozgłoszeniowych można dostrzec na schemacie?
A. 1 domena kolizyjna i 9 domen rozgłoszeniowychTwoja odpowiedź
B. 9 domen kolizyjnych oraz 4 domeny rozgłoszeniowePoprawna odpowiedź
C. 4 domeny kolizyjne oraz 9 domen rozgłoszeniowych
D. 9 domen kolizyjnych oraz 1 domena rozgłoszeniowa
Niepoprawna odpowiedź. Wiesz, dlaczego odpowiedzi są błędne? Wynika to z nieporozumienia, jak działają przełączniki i routery w sieci. Mówiąc o domenach kolizyjnych, mamy na myśli miejsca, gdzie pakiety mogą się zderzać. W sieciach z koncentratorami jest to powszechne, bo wszystko działa w jednym wspólnym segmencie. A przy przełącznikach kolizje są praktycznie wyeliminowane, bo każde połączenie to osobna domena kolizyjna. Dlatego stwierdzenie, że jest tylko jedna domena kolizyjna, jest błędne, szczególnie mając pod uwagę, że mamy kilka przełączników. Tak samo nie jest prawdziwe mówienie o wielu domenach rozgłoszeniowych, bo to routery je oddzielają. Każda strona routera tworzy własną domenę, więc nie można mieć tylu domen rozgłoszeniowych, co urządzeń w sieci. Zrozumienie tych zasad jest naprawdę ważne, żeby dobrze projektować sieci, umożliwić sprawne zarządzanie ruchem i unikać problemów z kolizjami i nadmiernym rozgłaszaniem pakietów. Warto się tym zainteresować, żeby zrozumieć, jak to wszystko działa.
Pytanie 32Strzał
Można przywrócić pliki z kosza, korzystając z polecenia
A. Wykonaj ponownie
B. Powróć
C. Anuluj
D. PrzywróćTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź 'Przywróć' jest poprawna, ponieważ to właśnie to polecenie jest standardowym sposobem na przywracanie plików z kosza w systemach operacyjnych, takich jak Windows czy macOS. Po przeniesieniu pliku do kosza, system nie usuwa go całkowicie, lecz oznacza jako usunięty, co pozwala na jego późniejsze odzyskanie. W przypadku systemu Windows, aby przywrócić plik, wystarczy kliknąć na plik w koszu prawym przyciskiem myszy i wybrać opcję 'Przywróć'. Działa to również w przypadku zaznaczenia pliku i naciśnięcia klawisza 'Przywróć' na pasku narzędzi. Ta funkcjonalność jest zgodna z najlepszymi praktykami zarządzania danymi, które zalecają posiadanie mechanizmu odzyskiwania danych, aby minimalizować ryzyko trwałej utraty informacji. Należy pamiętać, że pliki w koszu pozostają tam do momentu, gdy kosz nie zostanie opróżniony. Warto także regularnie monitorować zawartość kosza, aby upewnić się, że ważne pliki są odpowiednio zabezpieczone.
Pytanie 33
Zastosowanie programu firewall ma na celu ochronę
A. dysku przed przepełnieniem
B. systemu przed szkodliwymi aplikacjami
C. procesora przed przeciążeniem przez system
D. sieci LAN oraz systemów przed atakami intruzówTwoja odpowiedź
Poprawna odpowiedź. Odpowiedź dotycząca zastosowania programu firewall w celu zabezpieczenia sieci LAN oraz systemów przed intruzami jest prawidłowa, ponieważ firewall działa jako bariera ochronna między siecią a potencjalnymi zagrożeniami z zewnątrz. Systemy te monitorują i kontrolują ruch sieciowy, filtrując pakiety danych na podstawie zdefiniowanych reguł bezpieczeństwa. Przykład zastosowania firewalla to ochrona sieci firmowej przed atakami z Internetu, które mogą prowadzić do nieautoryzowanego dostępu do wrażliwych danych. Standardy takie jak ISO/IEC 27001 wskazują na znaczenie zabezpieczeń sieciowych, a praktyki takie jak segmentacja sieci mogą być wspierane przez odpowiednio skonfigurowane firewalle. Oprócz blokowania niepożądanego ruchu, firewalle mogą również monitorować działania użytkowników i generować logi, które są niezbędne do analizy incydentów bezpieczeństwa. Zastosowanie firewalla w środowiskach chmurowych oraz w modelach Zero Trust staje się coraz bardziej powszechne, co podkreśla ich kluczową rolę w nowoczesnych systemach bezpieczeństwa IT.
Pytanie 34
W systemie Linux, aby uzyskać informację o nazwie aktualnego katalogu roboczego, należy użyć polecenia
A. cat
B. pwdTwoja odpowiedź
C. finger
D. echo
Poprawna odpowiedź. Polecenie 'pwd' (print working directory) jest kluczowym narzędziem w systemach Unix i Linux, które umożliwia użytkownikom wyświetlenie pełnej ścieżki do bieżącego katalogu roboczego. Użycie 'pwd' dostarcza informacji o lokalizacji, w której aktualnie znajduje się użytkownik, co jest nieocenione w kontekście nawigacji w systemie plików. Przykładowo, po zalogowaniu się do terminala i wpisaniu 'pwd', użytkownik otrzyma wynik taki jak '/home/użytkownik', co wskazuje na to, że obecnie znajduje się w swoim katalogu domowym. W praktyce dobrym zwyczajem jest regularne sprawdzanie bieżącego katalogu, zwłaszcza gdy wykonuje się różnorodne operacje na plikach i katalogach, aby uniknąć błędów związanych z odniesieniami do niewłaściwych lokalizacji. Użycie tego polecenia jest zgodne z najlepszymi praktykami w administracji systemem, pozwalając użytkownikom na lepsze zarządzanie strukturą plików i organizację pracy.
Pytanie 35
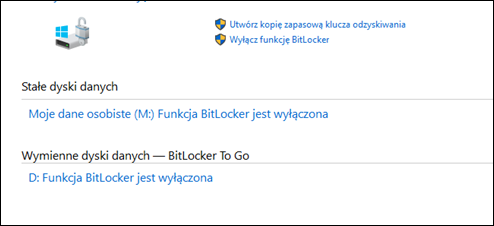
Przedstawione wbudowane narzędzie systemów Windows w wersji Enterprise lub Ultimate służy do
A. kryptograficznej ochrony danych na dyskach.Twoja odpowiedź
B. konsolidacji danych na dyskach.
C. kompresji dysku.
D. tworzenia kopii dysku.
Poprawna odpowiedź. BitLocker to jedno z tych narzędzi systemowych, które – moim zdaniem – powinno być włączane od razu po instalacji Windowsa na komputerach firmowych czy szkolnych. Jego główną rolą jest zapewnienie kryptograficznej ochrony danych na dyskach. Działa to tak, że cała zawartość dysku zostaje zaszyfrowana przy użyciu silnych algorytmów szyfrowania, takich jak AES, a klucz odblokowujący może być przechowywany np. na module TPM lub na zewnętrznym nośniku (pendrive). Dzięki temu, nawet jeśli ktoś fizycznie wyjmie dysk z komputera i spróbuje odczytać dane na innym urządzeniu, nie będzie mógł ich zobaczyć bez właściwego klucza. To rozwiązanie jest szczególnie polecane wszędzie tam, gdzie mamy do czynienia z wrażliwymi informacjami – w biznesie, administracji czy nawet prywatnie. W praktyce wdrożenie BitLockera znacząco podnosi poziom bezpieczeństwa, a do tego spełnia wymagania różnych norm branżowych, np. ISO 27001 czy wytyczne RODO dotyczące ochrony danych osobowych. Szyfrowanie nie wpływa zauważalnie na wydajność pracy nowoczesnych komputerów, a ryzyko przypadkowego ujawnienia danych drastycznie spada. Często spotyka się też BitLocker To Go, który umożliwia szyfrowanie pamięci przenośnych – świetna sprawa, jeśli ktoś gubi pendrive’y. W skrócie: bezpieczeństwo na serio, a nie tylko na papierze.
Pytanie 36
Użytkownik systemu Linux, który pragnie usunąć konto innej osoby wraz z jej katalogiem domowym, powinien użyć polecenia
A. userdel -d nazwa_użytkownika
B. userdel nazwa_użytkownika
C. sudo userdel -r nazwa_użytkownikaTwoja odpowiedź
D. sudo userdel nazwa_użytkownika
Poprawna odpowiedź. Polecenie 'sudo userdel -r nazwa_użytkownika' jest poprawne, ponieważ łączy w sobie możliwość usunięcia konta użytkownika oraz jego katalogu domowego. Opcja '-r' (ang. 'remove') w poleceniu 'userdel' wskazuje, że system powinien usunąć także katalog domowy użytkownika oraz jego pliki w katalogu domowym, co jest kluczowe przy zarządzaniu użytkownikami w systemach Unix/Linux. Użycie 'sudo' wskazuje na to, że operacja wymaga uprawnień administratora, co jest zgodne z najlepszymi praktykami bezpieczeństwa, gdyż usuwanie konta użytkownika wiąże się z ryzykiem. W praktyce, administratorzy systemów często korzystają z tego polecenia w celu porządkowania systemu i zarządzania użytkownikami, zwłaszcza w środowiskach wieloosobowych, gdzie nieaktywni użytkownicy mogą zajmować zasoby systemowe. Utrzymanie porządku w kontach użytkowników jest również istotne z perspektywy bezpieczeństwa, ponieważ nieaktywni użytkownicy mogą stwarzać potencjalne zagrożenie, jeśli ich konta pozostaną aktywne, ale nieużywane. W związku z tym, polecenie to jest nie tylko technicznie poprawne, ale również istotne z perspektywy zarządzania systemem.
Pytanie 37Strzał
W metodzie archiwizacji danych nazwanej Dziadek – Ojciec – Syn na poziomie Dziadek przeprowadza się kopię danych na koniec
A. tygodnia
B. dnia
C. miesiącaPoprawna odpowiedź
D. rokuTwoja odpowiedź
Niepoprawna odpowiedź. Wybór opcji związanych z innymi okresami, takimi jak dzień, rok czy tydzień, nie jest zgodny z prawidłowym podejściem do strategii archiwizacji Dziadek – Ojciec – Syn. Archiwizacja danych na poziomie Dziadek, polegająca na wykonywaniu kopii zapasowych, jest zaprojektowana tak, aby zapewnić długoterminowe przechowywanie i dostępność danych. Wykonywanie kopii zapasowych codziennie (na poziomie dnia) może prowadzić do nadmiernego zużycia zasobów i zajmowania cennej przestrzeni dyskowej, ponieważ codzienne zmiany w danych mogą być nieznaczne i nie zawsze uzasadniają tworzenie nowych kopii. Z kolei wybór archiwizacji na poziomie roku może być zbyt rzadki, co zwiększa ryzyko utraty danych w przypadku awarii, gdy pomiędzy kopiami zapasowymi upływa znaczny czas. Natomiast archiwizacja co tydzień może nie zapewniać odpowiedniego poziomu ochrony, szczególnie w kontekście dynamicznych zmian danych, które mogą wystąpić w krótkim czasie. W związku z tym strategia archiwizacji co miesiąc jest bardziej adekwatna, gdyż łączy regularność z efektywnością, co jest kluczowe dla zachowania integralności i dostępności danych w dłuższej perspektywie. Dobrą praktyką jest także przeprowadzanie analizy ryzyk i określenie optymalnej częstotliwości archiwizacji w zależności od specyfiki organizacji i rodzaju przetwarzanych danych.
Pytanie 38
Połączenia typu point-to-point, realizowane za pośrednictwem publicznej infrastruktury telekomunikacyjnej, oznacza się skrótem
A. VLAN
B. PANTwoja odpowiedź
C. VPNPoprawna odpowiedź
D. WLAN
Niepoprawna odpowiedź. VLAN, WLAN oraz PAN to terminy, które odnoszą się do różnych typów sieci, jednak żaden z nich nie opisuje technologii, która umożliwia bezpieczne połączenia przez publiczną infrastrukturę telekomunikacyjną. VLAN (Virtual Local Area Network) to metoda segmentacji sieci lokalnej, która pozwala na tworzenie wielu logicznych sieci w ramach jednego fizycznego medium. VLAN-y są często używane w dużych organizacjach do zwiększenia wydajności i bezpieczeństwa, umożliwiając separację ruchu sieciowego. WLAN (Wireless Local Area Network) odnosi się do sieci lokalnych opartych na technologii bezprzewodowej, co umożliwia urządzeniom mobilnym łączenie się z internetem bez użycia kabli. Z kolei PAN (Personal Area Network) to sieć o bardzo małym zasięgu, używana do komunikacji między urządzeniami osobistymi, takimi jak telefony czy laptopy, zazwyczaj za pośrednictwem technologii Bluetooth. Skupiając się na tych terminach, można zauważyć, że koncentrują się one na różnych aspektach lokalej komunikacji, zamiast na tworzeniu bezpiecznych połączeń przez publiczną infrastrukturę. Zrozumienie tych różnic jest kluczowe, aby unikać pomyłek w kontekście zastosowań technologii sieciowych oraz ich bezpieczeństwa.
Pytanie 39
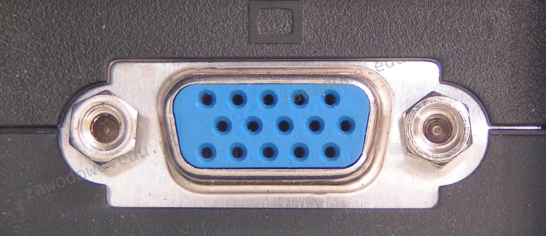
Złącze widoczne na ilustracji służy do podłączenia
A. myszy
B. modemu
C. drukarki
D. monitoraTwoja odpowiedź
Poprawna odpowiedź. Złącze przedstawione na zdjęciu to złącze VGA (Video Graphics Array) które jest standardowym typem połączenia wykorzystywanym do podłączania monitorów do komputerów. VGA jest analogowym standardem przesyłania sygnału wideo który został wprowadzony w 1987 roku przez firmę IBM. Charakteryzuje się 15 pinami ułożonymi w trzy rzędy. Choć obecnie coraz częściej zastępowane jest przez złącza cyfrowe takie jak HDMI czy DisplayPort nadal znajduje zastosowanie w przypadku starszych monitorów projektorów czy kart graficznych. Złącze VGA przesyła sygnały wideo RGB oraz sygnały synchronizacji poziomej i pionowej co pozwala na obsługę różnych rozdzielczości ekranu. Podczas podłączania urządzeń za pomocą tego złącza kluczowe jest wykorzystanie odpowiedniego kabla VGA aby uniknąć zakłóceń sygnału i zapewnić dobrą jakość obrazu. W praktyce stosowanie złącza VGA w środowiskach gdzie wymagana jest wysoka jakość obrazu na przykład w prezentacjach lub przy pracy graficznej może wymagać dodatkowych konwerterów sygnału na cyfrowe aby zapewnić najwyższą jakość obrazu. Pomimo rozwoju technologii VGA nadal pozostaje szeroko wykorzystywany w wielu aplikacjach przemysłowych i edukacyjnych.
Pytanie 40
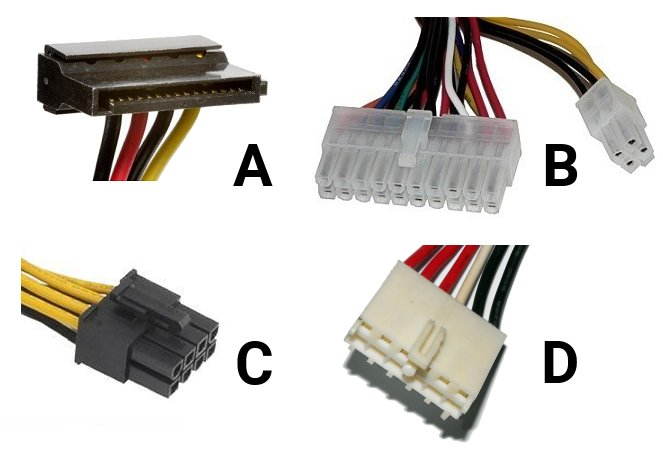
Wskaż rodzaj wtyczki zasilającej, którą należy podłączyć do napędu optycznego podczas montażu komputera.
D
C
B
ATwoja odpowiedź
Poprawna odpowiedź. Wybór odpowiedzi A jako właściwej jest poprawny ponieważ złącze pokazane na zdjęciu to typowy wtyk zasilania SATA wykorzystywany w nowoczesnych komputerach do podłączenia napędów optycznych takich jak DVD lub Blu-ray. Złącza SATA są standardem w nowoczesnych komputerach z uwagi na ich zdolność do obsługi dużej przepustowości i łatwości montażu. Zastosowanie wtyku SATA do zasilania napędów optycznych jest zgodne ze standardami ATX które definiują zasady okablowania komputerów stacjonarnych. W praktyce wtyczka SATA zapewnia napięcia 3.3V 5V i 12V co pozwala na dostosowanie się do różnych wymagań energetycznych nowoczesnych urządzeń. Ponadto dzięki płaskiej budowie wtyk SATA umożliwia lepsze zarządzanie kablami co jest istotne w kontekście utrzymania optymalnego przepływu powietrza wewnątrz obudowy komputera. Dzięki złączom SATA możemy również łatwo dodawać i usuwać urządzenia bez potrzeby skomplikowanych operacji montażowych co jest znacznie wygodniejsze w porównaniu do starszych technologii takich jak Molex.