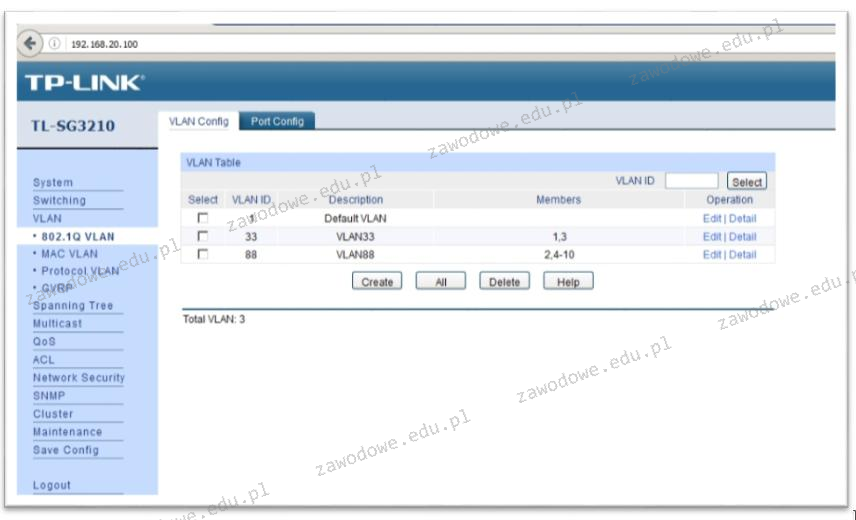
Na rysunku przedstawiono konfigurację urządzenia. Do których portów należy podłączyć serwer o adresie IP 192.168.20.254/24 oraz stację roboczą o adresie IP 192.168.20.10/24, aby zapewnić komunikację tych urządzeń w sieci?
A. Do portów 1 i 3
B. Do portów 1 i 2
C. Do portów 3 i 4
D. Do portów 2 i 3
Pytanie z egzaminu CKE, styczeń 2019 (arkusz EE.08-X-19.01).
Adresy 192.168.20.254/24 i 192.168.20.10/24 należą do tej samej podsieci IP, czyli 192.168.20.0/24 z maską 255.255.255.0. To jednak nie wystarczy, żeby urządzenia na pewno się widziały. W przełączniku zarządzalnym bardzo ważna jest jeszcze przynależność portów do tej samej sieci VLAN, bo VLAN rozdziela domeny rozgłoszeniowe na warstwie 2 modelu OSI. Na pokazanej konfiguracji VLAN 33 ma przypisane porty 1 i 3, więc podłączenie serwera do jednego z tych portów, a stacji roboczej do drugiego zapewni im wspólną domenę L2. Dzięki temu komputer będzie mógł wysłać zapytanie ARP o adres MAC serwera, a przełącznik przekaże ramki w obrębie tej samej sieci VLAN. To jest zgodne z praktyką konfiguracji przełączników według IEEE 802.1Q, gdzie hosty końcowe zwykle podpina się do portów access należących do konkretnego VLAN-u. Moim zdaniem to dobry przykład, że sama adresacja IP nie załatwia wszystkiego, bo konfiguracja przełącznika potrafi całkiem odciąć urządzenia od siebie, mimo że „na papierze” są w tej samej podsieci.
W tym zadaniu łatwo pomylić dwie rzeczy: adresację IP i przynależność portów do VLAN-u. Serwer 192.168.20.254/24 oraz stacja 192.168.20.10/24 rzeczywiście znajdują się w tej samej podsieci IP, więc z punktu widzenia warstwy 3 mogłyby komunikować się bez routera. Ale przełącznik zarządzalny działa też z podziałem na VLAN-y, a VLAN tworzy osobną domenę rozgłoszeniową. Jeśli urządzenia trafią do różnych VLAN-ów, to zapytania ARP i zwykłe ramki Ethernet nie przejdą między nimi tak po prostu. Potrzebny byłby routing między VLAN-ami, np. router-on-a-stick albo przełącznik warstwy 3 z interfejsami SVI, a w pokazanej konfiguracji nie ma podstaw, żeby zakładać takie rozwiązanie.
Port 2 należy do VLAN 88, podobnie jak porty 4-10. Porty 1 i 3 są członkami VLAN 33. Dlatego zestawienie urządzeń na portach 1 i 2, 2 i 3 albo 3 i 4 rozdzielałoby je między dwa różne VLAN-y. Typowy błąd polega tu na patrzeniu tylko na adresy 192.168.20.x i maskę /24, a pominięciu tabeli VLAN. W praktyce administracyjnej trzeba sprawdzić oba elementy: czy hosty mają poprawną adresację oraz czy porty switcha pracują w tej samej sieci logicznej. Z mojego doświadczenia właśnie takie drobiazgi są najczęstszą przyczyną sytuacji, gdzie „ping nie działa”, mimo że IP wygląda poprawnie. Dobra praktyka to dokumentować przypisanie portów do VLAN-ów i jasno oznaczać gniazda, szczególnie w szafie rack, bo potem oszczędza to sporo czasu przy diagnostyce.
Port 2 należy do VLAN 88, podobnie jak porty 4-10. Porty 1 i 3 są członkami VLAN 33. Dlatego zestawienie urządzeń na portach 1 i 2, 2 i 3 albo 3 i 4 rozdzielałoby je między dwa różne VLAN-y. Typowy błąd polega tu na patrzeniu tylko na adresy 192.168.20.x i maskę /24, a pominięciu tabeli VLAN. W praktyce administracyjnej trzeba sprawdzić oba elementy: czy hosty mają poprawną adresację oraz czy porty switcha pracują w tej samej sieci logicznej. Z mojego doświadczenia właśnie takie drobiazgi są najczęstszą przyczyną sytuacji, gdzie „ping nie działa”, mimo że IP wygląda poprawnie. Dobra praktyka to dokumentować przypisanie portów do VLAN-ów i jasno oznaczać gniazda, szczególnie w szafie rack, bo potem oszczędza to sporo czasu przy diagnostyce.