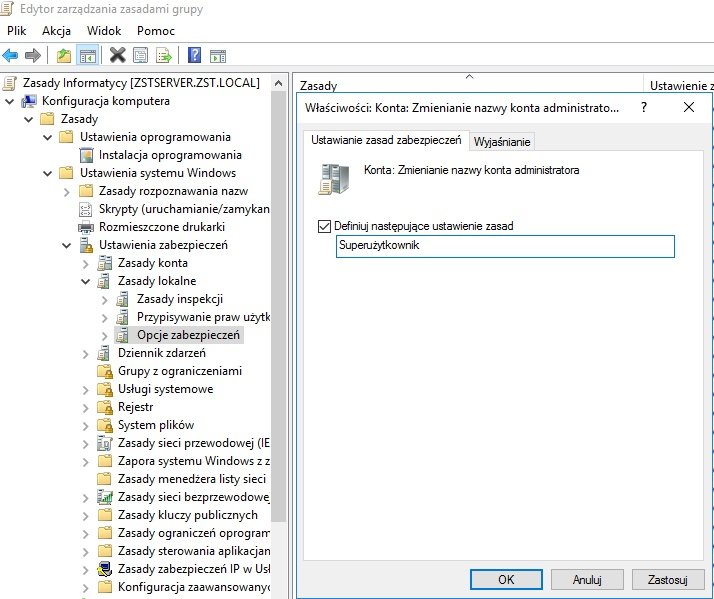
Rezultatem działania przedstawionego na ilustracji okna jest
A. dodanie użytkownika Superużytkownik
B. zmiana nazwy konta Gość na Superużytkownik
C. zmiana nazwy konta Administrator na Superużytkownik
D. wyłączenie konta Gość
Na zrzucie ekranu widzisz Edytor zarządzania zasadami grupy w domenie Windows. Po lewej stronie jest drzewo: Konfiguracja komputera → Ustawienia systemu Windows → Ustawienia zabezpieczeń → Zasady lokalne → Opcje zabezpieczeń. Po prawej stronie otwarte jest konkretne ustawienie o nazwie „Konta: Zmienianie nazwy konta administratora”. To jest gotowa polityka bezpieczeństwa systemu Windows, nie dotyczy ona konta Gość ani tworzenia nowego użytkownika, tylko właśnie wbudowanego konta Administrator. W polu tekstowym wpisano nazwę „Superużytkownik” i zaznaczono „Definiuj następujące ustawienie zasad”, więc system wymusi zmianę nazwy wbudowanego konta Administrator na Superużytkownik na maszynach objętych tą GPO. W praktyce to jest jedna z podstawowych dobrych praktyk hardeningu systemu Windows: ukryć domyślne konto Administrator poprzez zmianę jego nazwy oraz ewentualnie dodatkowo włączyć zasady złożoności hasła, ograniczenia logowania, audyt logowań itp. Moim zdaniem w środowiskach domenowych warto łączyć to z użyciem osobnych kont administracyjnych dla każdego admina, a konto wbudowane mieć z mocnym hasłem i wykorzystywać tylko awaryjnie. Ważne jest też, że ta polityka nie tworzy nowego konta o nazwie Superużytkownik, tylko zmienia nazwę już istniejącego wbudowanego konta Administrator, zachowując jego SID i uprawnienia. Dzięki temu skrypty, uprawnienia i członkostwo w grupach dalej działają poprawnie, bo identyfikacja opiera się na SID, a nie na nazwie wyświetlanej użytkownikowi.
Na ekranie widać okno konfiguracji zasad zabezpieczeń w systemie Windows, konkretnie w Edytorze zarządzania zasadami grupy. Tu łatwo się pomylić, bo nazwy zasad są dość podobne, a obok konta Administrator istnieje też konto Gość oraz możliwość tworzenia nowych użytkowników. W tym przypadku konfigurujemy jednak gotową, bardzo konkretną politykę: „Konta: Zmienianie nazwy konta administratora”. To oznacza, że operacja dotyczy wyłącznie wbudowanego konta Administrator, a nie żadnego innego konta lokalnego czy domenowego. Błędne skojarzenie z kontem Gość wynika często z tego, że w tym samym miejscu w zasadach są ustawienia typu „Konta: Stan konta gościa” albo „Konta: Zmienianie nazwy konta gościa”. Tu jednak w tytule okna wyraźnie jest słowo „administratora”, więc nie ma mowy o wyłączeniu Gościa czy zmianie jego nazwy. Innym typowym błędem jest założenie, że skoro pojawia się nowa nazwa „Superużytkownik”, to musi powstać nowe konto. W rzeczywistości polityka nie tworzy użytkownika, tylko modyfikuje nazwę już istniejącego konta systemowego. Identyfikator zabezpieczeń (SID) pozostaje ten sam, a więc uprawnienia, członkostwo w grupach i wszystkie przypisania w ACL-ach dalej odnoszą się do tego samego konta, tylko z inną etykietą. To ważne z punktu widzenia administracji i bezpieczeństwa, bo zgodnie z dobrymi praktykami hardeningu Windows zaleca się zmianę nazwy domyślnego konta Administrator, żeby utrudnić ataki typu brute force na znaną z góry nazwę użytkownika. Trzeba też pamiętać, że tworzenie nowego konta o nazwie „Superużytkownik” w innym miejscu (np. w Zarządzaniu komputerem) to zupełnie inna operacja niż zmiana nazwy wbudowanego konta przez GPO. W testach łatwo więc pomylić tworzenie nowego użytkownika ze zmianą nazwy istniejącego, jeśli nie czyta się dokładnie tytułu okna i ścieżki w drzewie zasad po lewej stronie.