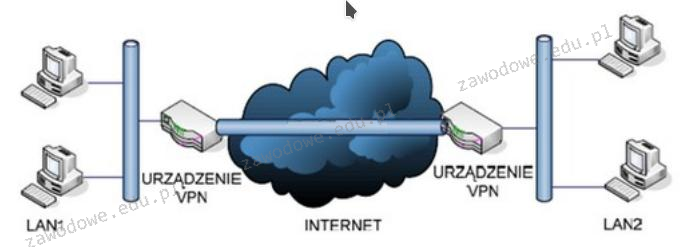
Schemat przedstawia zasadę działania sieci VPN o nazwie
A. Client – to – Site
B. Gateway
C. Site – to – Site
D. L2TP
Pytanie z egzaminu CKE, czerwiec 2018 (arkusz EE.08-X-18.06).
Site-to-Site VPN to technologia umożliwiająca połączenie dwóch lub więcej oddzielnych sieci lokalnych (LAN) za pośrednictwem sieci publicznej jak internet. Kluczową cechą jest to że połączenie jest realizowane między urządzeniami VPN umieszczonymi w każdej z tych sieci. Dzięki temu każda z sieci może komunikować się jakby była częścią jednej wielkiej sieci lokalnej co jest nieocenione dla firm z rozproszonymi lokalizacjami. Umożliwia to bezpieczne przesyłanie danych między oddziałami firmy i centralą co jest znacznie bardziej efektywne niż tradycyjne formy komunikacji. Standardy takie jak IPsec są często używane do zapewnienia bezpieczeństwa połączenia. Site-to-Site VPN eliminuje potrzebę bezpośredniego dostępu do internetu dla każdego urządzenia w sieci lokalnej zmniejszając ryzyko związane z bezpieczeństwem. Dzięki temu rozwiązaniu możliwe jest także centralne zarządzanie politykami bezpieczeństwa co jest zgodne z najlepszymi praktykami w zakresie zarządzania infrastrukturą IT. Warto zaznaczyć że takie połączenia są skalowalne i łatwe w utrzymaniu co czyni je idealnym wyborem dla dużych organizacji.
Client-to-Site VPN różni się od Site-to-Site VPN tym że jest używana do bezpiecznego połączenia pojedynczego klienta z siecią prywatną. Oznacza to że użytkownik zdalny może uzyskać dostęp do zasobów sieci tak jakby był fizycznie obecny w lokalizacji sieciowej. Chociaż jest to korzystne rozwiązanie dla pracowników zdalnych nie spełnia funkcji łączenia całych sieci co jest kluczowe dla Site-to-Site VPN. Gateway nie jest typem połączenia VPN ale raczej urządzeniem lub punktem dostępowym w sieci który umożliwia przesyłanie danych między różnymi sieciami. Chociaż bramki mogą być częścią infrastruktury VPN nie definiują one samego rodzaju sieci VPN. L2TP czyli Layer 2 Tunneling Protocol to protokół tunelowania używany w wielu sieciach VPN ale sam w sobie nie definiuje typu połączenia VPN. Jest często łączony z protokołem IPsec w celu zwiększenia bezpieczeństwa ale nie determinuje czy połączenie jest typu Client-to-Site czy Site-to-Site. Zrozumienie różnic między tymi rozwiązaniami jest kluczowe dla świadomego projektowania i wdrażania rozwiązań sieciowych w organizacjach co pomaga uniknąć typowych błędów związanych z niewłaściwym wyborem technologii sieciowej. Podstawowym błędem myślowym jest mylenie funkcji i zastosowań poszczególnych technologii co prowadzi do nieoptymalnych decyzji projektowych i może zagrażać bezpieczeństwu oraz wydajności sieci firmowej. Kluczowe jest aby pamiętać o specyficznych potrzebach organizacyjnych i dopasowywać rozwiązania VPN do tych wymagań co jest zgodne z najlepszymi praktykami branżowymi i standardami zarządzania IT które promują zrozumienie oraz umiejętność adaptacji różnych technologii w odpowiednich kontekstach.