Schemat ilustruje sposób funkcjonowania sieci VPN noszącej nazwę
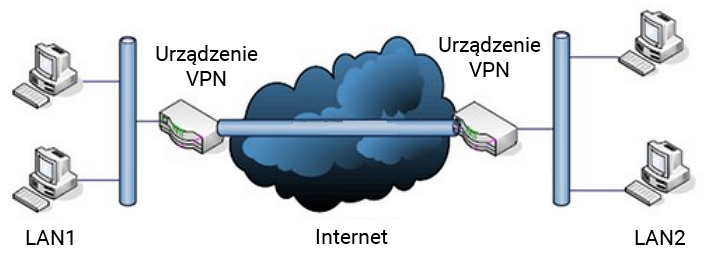
Odpowiedź 'Site-to-Site' jest poprawna ponieważ ten typ konfiguracji VPN umożliwia połączenie dwóch oddzielnych sieci LAN znajdujących się w różnych lokalizacjach geograficznych poprzez tunelowanie danych przez Internet. Dzięki temu organizacje mogą łatwo i bezpiecznie udostępniać zasoby między swoimi oddziałami używając szyfrowania aby chronić przesyłane informacje. Site-to-Site VPN jest szeroko stosowany w firmach o rozproszonej strukturze gdzie poszczególne biura czy zakłady produkcyjne potrzebują stałego i bezpiecznego dostępu do wspólnych zasobów jak serwery plików czy bazy danych. Typowym przykładem użycia jest połączenie głównej siedziby firmy z oddziałami regionalnymi. Jest to bardziej ekonomiczne i skalowalne rozwiązanie w porównaniu do dzierżawionych łączy prywatnych. Zgodnie z dobrymi praktykami branżowymi w tego typu implementacji wymagane jest odpowiednie zarządzanie kluczami szyfrowania oraz kontrola dostępu aby zapewnić integralność i poufność danych. Standardy takie jak IPsec często są stosowane aby zapewnić odpowiednią ochronę przesyłanych danych co dodatkowo wzmacnia bezpieczeństwo całej infrastruktury sieciowej
Odpowiedzi takie jak 'Gateway' czy 'Client-to-Site' odnoszą się do innych koncepcji związanych z sieciami VPN i ich zastosowanie w pytaniu nie jest właściwe. Gateway VPN odnosi się ogólnie do urządzeń lub oprogramowania które działają jako brama umożliwiająca dostęp do sieci VPN na przykład w kontekście koncentratorów VPN które umożliwiają wiele jednoczesnych połączeń. Nie definiuje to jednak konkretnego typu konfiguracji jak Site-to-Site. Z kolei Client-to-Site VPN opisuje scenariusz w którym pojedynczy użytkownik łączy się z siecią firmową zdalnie zazwyczaj przez oprogramowanie klienckie zainstalowane na jego urządzeniu. Jest to typowe dla pracowników zdalnych którzy potrzebują dostępu do zasobów wewnętrznych firmy z dowolnej lokalizacji. Natomiast L2TP (Layer 2 Tunneling Protocol) jest protokołem tunelowania i może być używany w ramach konfiguracji VPN ale sam w sobie nie określa typu Site-to-Site lub Client-to-Site. Błędne myślenie może wynikać z niejasnego rozróżnienia między funkcjonalnością a typologią sieci VPN gdzie różne protokoły i technologie mogą współdziałać tworząc różne typy połączeń i scenariusze wdrożeń sieciowych