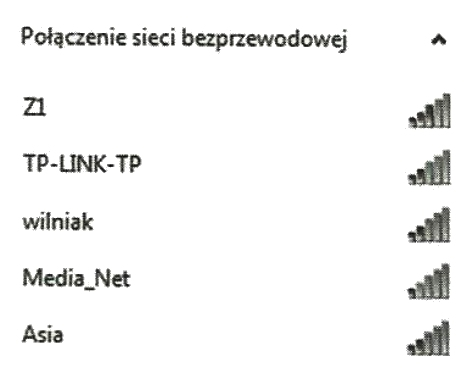
Użytkownik laptopa z systemem Windows 7 widzi dostępne sieci Wi-Fi, jak przedstawiono na ilustracji. Przy konfiguracji połączenia z siecią Z1 musi wprowadzić
W tej sytuacji trzeba podać klucz zabezpieczeń, czyli hasło do sieci Wi-Fi Z1. System Windows 7 widzi już nazwę sieci na liście dostępnych połączeń, więc SSID nie trzeba ręcznie wpisywać. Po kliknięciu sieci zabezpieczonej system zwykle sam rozpoznaje, że jest to sieć chroniona np. WPA, WPA2-Personal albo starszym WEP, na podstawie informacji rozgłaszanych przez punkt dostępowy zgodnie z rodziną standardów IEEE 802.11. Użytkownik musi więc znać sekret współdzielony, czyli klucz PSK, który pozwala zestawić szyfrowane połączenie z routerem. W praktyce jest to hasło zapisane na etykiecie routera albo ustawione przez administratora, np. w panelu konfiguracyjnym TP-Linka. Moim zdaniem warto tu pamiętać o dobrej praktyce: dla domowej lub małej firmowej sieci najlepiej stosować WPA2-Personal z AES i mocne hasło, a nie proste typu 12345678. Klucz zabezpieczeń chroni transmisję radiową przed przypadkowym podłączeniem obcych urządzeń oraz przed podsłuchem. Adres MAC karty sieciowej może być używany w filtracji na routerze, ale normalny użytkownik przy zwykłym łączeniu z Wi-Fi go nie wpisuje.
Przy łączeniu z widoczną siecią Wi-Fi łatwo pomylić kilka pojęć, bo w konfiguracji sieci bezprzewodowej pojawiają się nazwy, zabezpieczenia, adresy sprzętowe i hasła. W pokazanej sytuacji system Windows 7 wyświetla listę dostępnych sieci, a więc nazwa Z1 jest już znana. Ta nazwa to SSID, czyli identyfikator sieci bezprzewodowej rozgłaszany przez punkt dostępowy. Skoro użytkownik widzi Z1 na liście, nie ma potrzeby wpisywać SSID ręcznie. Ręczne podanie SSID jest typowe raczej wtedy, gdy sieć jest ukryta i nie rozgłasza swojej nazwy, co zresztą nie jest jakimś super zabezpieczeniem, tylko bardziej kosmetyką administracyjną.
Rodzaj zabezpieczeń, taki jak WEP, WPA albo WPA2, również zwykle nie jest tym elementem, który przeciętny użytkownik wpisuje podczas zwykłego kliknięcia w sieć z listy. Windows odczytuje informacje o zabezpieczeniach z ramek rozgłoszeniowych punktu dostępowego zgodnie ze standardami IEEE 802.11 i proponuje odpowiednie okno logowania. Owszem, przy ręcznym tworzeniu profilu sieciowego można wybrać typ zabezpieczeń, ale pytanie dotyczy konfiguracji połączenia z widoczną siecią Z1, więc najważniejszy jest sekret dostępu.
Adres MAC to fizyczny adres interfejsu sieciowego, zapisany w karcie Wi-Fi lub przypisany programowo. Nie jest on hasłem do sieci. Router może używać filtrowania MAC, ale to robi administrator po stronie punktu dostępowego, a nie użytkownik wpisujący dane przy normalnym łączeniu. Typowy błąd myślowy polega na tym, że skoro adres MAC identyfikuje urządzenie, to traktuje się go jak dane logowania. W praktyce do połączenia z zabezpieczoną siecią Z1 potrzebny jest klucz zabezpieczeń, czyli hasło WPA/WPA2-PSK. Bez niego urządzenie może widzieć sieć, ale nie zestawi poprawnie szyfrowanej komunikacji.