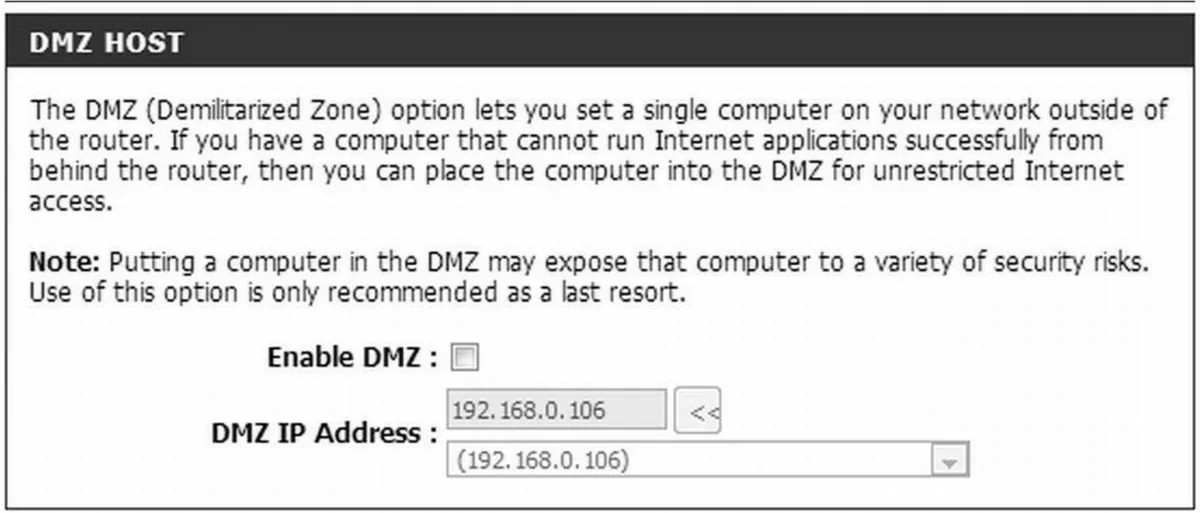
Na rysunku przedstawiono zrzut ekranu z konfiguracji strefy DMZ na routerze. Włączenie opcji „Enable DMZ” spowoduje, że komputer o adresie IP 192.168.0.106
A. będzie chroniony firewallem.
B. będzie publicznie widoczny w Internecie.
C. utraci dostęp do Internetu.
D. zostanie ukryty w sieci lokalnej.
Pytanie z egzaminu CKE, czerwiec 2015 (arkusz E.13-X-15.05).
Włączenie opcji 'Enable DMZ' dla komputera o adresie IP 192.168.0.106 sprawia, że staje się on dostępny z Internetu, co oznacza, że będzie publicznie widoczny. DMZ, czyli strefa zdemilitaryzowana, jest techniką stosowaną w celu zwiększenia bezpieczeństwa sieci. Komputery umieszczone w strefie DMZ mają ograniczone połączenia z wewnętrzną siecią lokalną, co minimalizuje ryzyko ataków z zewnątrz. Umożliwia to na przykład hostowanie serwera WWW lub FTP, który musi być dostępny dla użytkowników z Internetu, ale jednocześnie nie naraża na bezpośredni atak wewnętrznej sieci. DMZ jest zgodna z dobrymi praktykami bezpieczeństwa, ponieważ pozwala na segregację ruchu, co utrudnia atakującym dotarcie do wrażliwych zasobów wewnętrznych. Ważne jest jednak, aby odpowiednio zabezpieczyć urządzenia w DMZ, korzystając z firewalli oraz systemów wykrywania włamań.
Odpowiedzi sugerujące, że komputer utraci dostęp do Internetu, będzie chroniony firewallem lub zostanie ukryty w sieci lokalnej, opierają się na błędnych założeniach dotyczących działania strefy DMZ. W rzeczywistości, DMZ nie powoduje utraty dostępu do Internetu; wręcz przeciwnie, umożliwia komputerom w tej strefie bezpośrednie połączenie z zasobami publicznymi. Twierdzenie, że komputer będzie chroniony firewallem, jest częściowo prawdziwe, gdyż odpowiednia konfiguracja firewalla jest kluczowa, niemniej jednak sam proces włączenia DMZ nie zapewnia ochrony. W rzeczywistości komputer w DMZ jest bardziej narażony na ataki, ponieważ jest dostępny z sieci publicznej, co oznacza, że bezpieczeństwo musi być zapewnione poprzez inne środki, takie jak dedykowane firewalle czy systemy IPS/IDS. Z kolei stwierdzenie, że komputer zostanie ukryty w sieci lokalnej, jest zupełnie mylne, ponieważ DMZ jest strefą, która ma na celu uczynienie komputera widocznym dla ruchu zewnętrznego. Zrozumienie funkcji DMZ jest kluczowe dla właściwego zarządzania bezpieczeństwem sieci, a błędna interpretacja tych mechanizmów może prowadzić do poważnych luk w zabezpieczeniach.