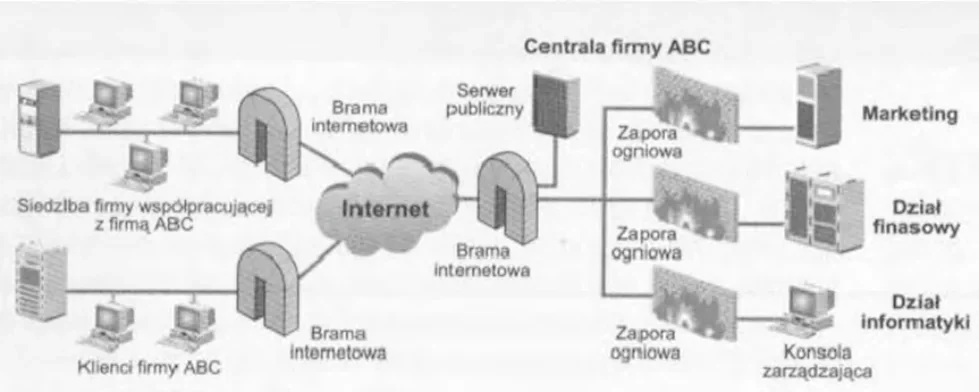
Na rysunku przedstawiono urządzenia pracowników firmy, które pracują
A. pomiędzy sobą, sieć VPN łączy ich ze sobą bez udziału firmy.
B. w sieci VPN typu „Site-to-Site”.
C. w sieci Intranet i nie wykorzystują sieci VPN.
D. w sieci VPN typu „Remote Access”.
Pytanie z egzaminu CKE, październik 2016 (arkusz E.16-X-16.08).
Poprawna odpowiedź wskazuje, że urządzenia pracowników firmy są połączone w sieci VPN typu "Site-to-Site". Tego typu sieć jest używana do bezpiecznego łączenia dwóch lub więcej lokalizacji poprzez Internet, co pozwala na stworzenie wirtualnej sieci, w której wszystkie podłączone lokalizacje mogą komunikować się ze sobą, jakby były w tej samej fizycznej sieci. W przedstawionym przypadku, urządzenia znajdujące się w siedzibie firmy oraz w centrali firmy ABC są połączone za pomocą bram internetowych i zapór ogniowych, co jest charakterystyczne dla architektury "Site-to-Site". Przykładem zastosowania tego rozwiązania jest połączenie oddziałów firmy, które mogą dzielić zasoby, takie jak bazy danych czy aplikacje, bez narażania danych na zagrożenia związane z publicznym dostępem do Internetu. Standardy takie jak IPsec są często wykorzystywane do zapewnienia bezpieczeństwa tych połączeń, co czyni je nie tylko wydajnymi, ale i bezpiecznymi. Wdrożenie sieci VPN typu "Site-to-Site" jest szczególnie zalecane w środowiskach korporacyjnych, gdzie zdalne lokalizacje muszą mieć bezpieczny dostęp do centralnych zasobów.
Wybierając inną odpowiedź, można wpaść w pułapki wynikające z niepełnego zrozumienia zasad działania sieci VPN. Na przykład, opcja, która sugeruje, że urządzenia komunikują się "pomiędzy sobą, sieć VPN łączy ich ze sobą bez udziału firmy", jest myląca, ponieważ wskazuje na mechanizm, który nie odzwierciedla rzeczywistej architektury sieci VPN typu "Site-to-Site". Tego rodzaju sieć polega na bezpiecznym połączeniu, które nie jest realizowane bezpośrednio pomiędzy urządzeniami, ale poprzez centralny punkt, jakim są bramy VPN. Ponadto, stwierdzenie, że pracownicy "w sieci VPN typu Remote Access" korzystają z połączeń, jest niewłaściwe, ponieważ ta architektura jest przeznaczona dla indywidualnych użytkowników łączących się z siecią firmową zdalnie. Jest to inny model, który nie dotyczy bezpośrednio połączeń między sieciami. Odpowiedzi dotyczące pracy w sieci Intranet, która nie wykorzystuje VPN, również są wadliwe, gdyż nie uwzględniają one korzyści płynących z bezpiecznych połączeń między lokalizacjami. Zrozumienie tych różnic jest kluczowe, aby skutecznie implementować i zarządzać sieciami korporacyjnymi oraz zapewnić ich bezpieczeństwo. Błędem jest również deprecjonowanie znaczenia standardów bezpieczeństwa, takich jak IPsec, które są fundamentem dla efektywnego działaniu sieci VPN.